
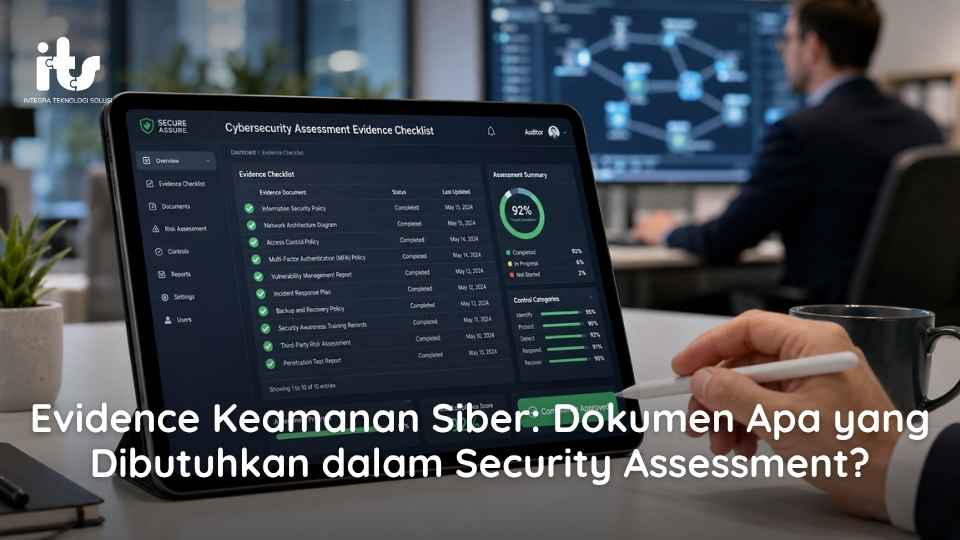
Memiliki firewall, antivirus, SIEM, prosedur keamanan, dan berbagai kontrol keamanan belum tentu membuat organisasi siap menghadapi security assessment. Ketika pemeriksaan dilakukan, auditor tidak hanya akan bertanya apakah kontrol tersedia, tetapi juga meminta bukti bahwa kontrol tersebut benar-benar diterapkan.
Bukti inilah yang disebut security audit evidence. Bentuknya tidak selalu dokumen atau SOP. Evidence dapat berupa konfigurasi sistem, log, tiket insiden, laporan vulnerability assessment, hasil penetration testing, hingga rekaman pengujian backup.
Bagi pemerintahan, BUMN/BUMD, perbankan, dan perusahaan dengan ketergantungan tinggi terhadap teknologi, kesiapan evidence penting untuk membantu proses assessment berjalan lebih terstruktur.
Apa Itu Security Audit Evidence?
Security audit evidence adalah bukti objektif yang digunakan auditor atau assessor untuk menilai apakah kontrol keamanan telah dirancang, diterapkan, dan dijalankan secara konsisten.
NIST Cybersecurity Framework (CSF) 2.0 membagi pengelolaan risiko keamanan siber ke dalam enam fungsi utama, yaitu Govern, Identify, Protect, Detect, Respond, dan Recover. Kerangka tersebut memberikan gambaran bahwa keamanan siber perlu dinilai secara menyeluruh, mulai dari tata kelola hingga kemampuan pemulihan setelah insiden.
Karena itu, auditor biasanya membutuhkan lebih dari sekadar kebijakan tertulis.
Evidence Tidak Hanya Berupa Dokumen
Evidence dalam security assessment dapat berbentuk:
kebijakan dan SOP;
konfigurasi sistem;
screenshot pengaturan keamanan;
log dan audit trail;
daftar serta hak akses pengguna;
tiket change management;
vulnerability assessment report;
penetration testing report;
tiket dan laporan insiden;
hasil backup dan restore test; serta
laporan monitoring keamanan.
Prinsip sederhananya adalah auditor membutuhkan bukti bahwa apa yang tertulis dalam kebijakan benar-benar dilakukan.
Dokumen dan Security Audit Evidence yang Perlu Disiapkan
Kebutuhan evidence akan berbeda berdasarkan scope dan standar yang digunakan. Namun, berikut beberapa kategori yang umumnya diperiksa.
1. Kebijakan dan Tata Kelola Keamanan
Siapkan dokumen seperti:
Information Security Policy;
kebijakan keamanan siber;
standar dan SOP keamanan;
struktur organisasi keamanan informasi;
pembagian peran dan tanggung jawab; serta
bukti persetujuan dan review kebijakan.
Pastikan dokumen memiliki versi, pemilik dokumen, tanggal persetujuan, dan periode review yang jelas.
2. Inventaris Aset dan Sistem
Auditor perlu mengetahui aset apa yang harus dilindungi. Evidence dapat mencakup:
inventaris server dan endpoint;
daftar aplikasi;
database;
perangkat jaringan;
information asset register;
klasifikasi aset; dan
pemilik aset.
3. Identity and Access Management
Evidence pengelolaan akses dapat berupa:
daftar pengguna aktif;
user access matrix;
privileged account;
approval pembuatan akun;
bukti penonaktifan akun;
konfigurasi MFA; serta
laporan review akses berkala.
Sebagai contoh, apabila SOP mengharuskan akun pegawai yang sudah keluar segera dinonaktifkan, auditor dapat meminta termination record, tiket permintaan, dan system log sebagai buktinya.
4. Vulnerability dan Patch Management
Evidence yang biasanya diperiksa antara lain:
vulnerability scanning report;
vulnerability register;
patching report;
remediation ticket;
risk acceptance;
bukti penerapan patch; dan
hasil retest.
Auditor tidak hanya melihat apakah vulnerability ditemukan, tetapi juga bagaimana organisasi melakukan identifikasi, perbaikan, dan verifikasi ulang.
5. Penetration Testing
Hasil penetration testing juga merupakan evidence penting, terutama untuk sistem yang memiliki tingkat risiko tinggi.
Dokumen yang dapat dipersiapkan mencakup:
scope pengujian;
penetration testing report;
daftar temuan;
remediation plan; serta
retest report.
Baca juga pembahasan mengenai perbedaan penetration testing dan vulnerability assessment untuk memahami peran kedua jenis pengujian tersebut.
6. Logging dan Security Monitoring
Evidence dapat meliputi:
SIEM log;
firewall log;
authentication log;
administrator activity log;
security alert;
monitoring dashboard; dan
bukti tindak lanjut terhadap alert.
Logging yang aktif saja belum cukup. Auditor juga dapat menilai apakah log tersebut dimonitor dan ditindaklanjuti.
7. Incident Response
Siapkan:
incident response plan;
incident register;
tiket insiden;
kronologi kejadian;
root cause analysis;
corrective action;
hasil tabletop exercise atau simulasi; serta
post-incident review.
8. Backup, Disaster Recovery, dan Business Continuity
Evidence yang dapat diperiksa antara lain:
backup policy;
backup schedule;
backup log;
hasil restore testing;
BCP;
disaster recovery plan;
RTO dan RPO; serta
laporan DR drill.
Perlu diingat, backup berhasil belum tentu berarti data dapat dipulihkan dengan baik. Karena itu, hasil restore test biasanya memberikan bukti yang lebih kuat dibanding hanya screenshot backup job.
Policy Saja Tidak Cukup: Kenali Tiga Level Evidence
Organisasi dapat menggunakan tiga level berikut untuk mengecek kesiapan evidence:
Dokumentasi — menunjukkan apa yang seharusnya dilakukan, misalnya kebijakan dan SOP.
Implementation evidence — menunjukkan kontrol sudah diterapkan, misalnya konfigurasi MFA atau firewall.
Operational record — menunjukkan kontrol benar-benar berjalan, misalnya authentication log, access review, dan incident ticket.
Contohnya:
Access Control Policy → MFA Configuration → Authentication Log dan Access Review
Semakin jelas keterkaitan ketiga level tersebut, semakin mudah auditor melakukan verifikasi.
Seperti Apa Evidence yang Baik?
Security audit evidence sebaiknya memiliki lima karakteristik:
relevan, berkaitan dengan kontrol yang diuji;
valid, berasal dari sumber yang dapat dipercaya;
aktual, sesuai periode assessment;
lengkap, memberikan informasi yang memadai; dan
traceable, dapat ditelusuri ke sistem, aktivitas, PIC, serta waktu pelaksanaan.
Evidence yang baik pada dasarnya harus dapat menjawab: siapa melakukan apa, kapan dilakukan, pada sistem mana, dan apa hasilnya?
Cara Mempersiapkan Evidence Sebelum Security Assessment
Persiapan dapat dilakukan melalui lima langkah:
Tentukan scope sistem, aplikasi, infrastruktur, unit, dan periode assessment.
Buat control-evidence matrix untuk memetakan requirement, kontrol, PIC, dan evidence.
Kumpulkan evidence dari IT Security, Infrastructure, Application, Risk, Compliance, dan fungsi terkait.
Review kelengkapan, periode, approval, serta konsistensi evidence.
Lakukan readiness assessment untuk menemukan gap sebelum pemeriksaan formal.
Bagi penyelenggara yang termasuk cakupan regulasi Bank Indonesia, PBI Nomor 2 Tahun 2024 mengatur KKS yang mencakup antara lain tata kelola, identifikasi dan asesmen risiko siber, proteksi, deteksi, respons, pemulihan, serta pengawasan. Ketentuan pelaksanaannya dijabarkan lebih lanjut melalui PADG Nomor 24 Tahun 2024.
Baca juga: Siapa yang Wajib Melakukan Audit KKS? Pahami Ketentuan PBI 2/2024.
Tingkatkan Kesiapan Security Assessment dengan Cyber Security Services
Security audit evidence bukan sekadar kumpulan dokumen. Evidence harus menunjukkan bahwa kontrol keamanan telah dirancang, diterapkan, dijalankan, dan dapat diverifikasi.
Jika organisasi Anda sedang mempersiapkan security assessment, audit keamanan siber, maupun audit KKS, PT Integra Teknologi Solusi melalui Cyber Security Services dapat membantu melakukan assessment kesiapan, mengidentifikasi gap kontrol dan evidence, melakukan vulnerability assessment maupun penetration testing, serta menyusun rekomendasi perbaikan secara terstruktur.
Konsultasikan kebutuhan Cyber Security Services organisasi Anda untuk mengetahui tingkat kesiapan audit dan prioritas perbaikan keamanan siber sebelum pemeriksaan dilakukan.


