Selesainya audit keamanan siber bukan berarti pekerjaan organisasi telah selesai. Setelah laporan diterima, masih ada tahap yang lebih penting, yaitu memastikan setiap cybersecurity audit finding benar-benar ditindaklanjuti hingga risikonya dapat dikendalikan.
Temuan yang hanya tersimpan dalam laporan dapat menjadi risiko yang terus terbuka. Bahkan, masalah yang sama berpotensi muncul kembali pada audit berikutnya apabila corrective action hanya memperbaiki gejala tanpa menyelesaikan penyebabnya.
Secara sederhana, tindak lanjut cybersecurity audit findings dapat dilakukan melalui alur:
Validasi temuan → Prioritas risiko → Root cause analysis → Remediasi → Evidence → Validasi → Closure
Pendekatan tersebut penting bagi perbankan, BUMN/BUMD, pemerintahan, maupun perusahaan yang semakin bergantung pada sistem dan layanan digital.
Apa Itu Cybersecurity Audit Findings?
Cybersecurity audit findings adalah temuan atau kesenjangan yang diketahui melalui audit maupun security assessment terhadap kontrol keamanan organisasi.
Temuan dapat berkaitan dengan teknologi, proses, tata kelola, hingga sumber daya manusia. Contohnya:
akun pegawai yang sudah tidak aktif belum dinonaktifkan;
privileged access belum ditinjau secara berkala;
patch keamanan terlambat diterapkan;
vulnerability belum diremediasi;
aktivitas sistem belum dimonitor secara memadai;
pengujian pemulihan backup belum dilakukan;
prosedur penanganan insiden belum diuji; atau
evidence pelaksanaan kontrol tidak tersedia.
Karena itu, security audit tidak cukup menghasilkan daftar kelemahan. Organisasi membutuhkan remediation plan yang menentukan apa yang perlu diperbaiki, siapa penanggung jawabnya, dan kapan penyelesaiannya.
Anda dapat mempelajari proses audit secara lebih lengkap melalui panduan Audit Security Services Integra.
Mengapa Temuan Audit Harus Segera Ditindaklanjuti?
Temuan audit menunjukkan adanya kondisi yang perlu mendapat perhatian. Apabila tidak ditangani, exposure terhadap ancaman dapat tetap terbuka dan memengaruhi kerahasiaan, integritas, maupun ketersediaan sistem.
NIST Cybersecurity Framework (CSF) 2.0 juga menempatkan pengelolaan risiko keamanan siber sebagai siklus yang mencakup Govern, Identify, Protect, Detect, Respond, dan Recover. Framework tersebut dapat digunakan berbagai organisasi untuk memahami, menilai, memprioritaskan, dan mengomunikasikan risiko siber.
Karena itu, temuan audit sebaiknya menjadi input untuk peningkatan kontrol, bukan sekadar dokumentasi kepatuhan.
Cara Menindaklanjuti Cybersecurity Audit Findings
1. Validasi dan Pahami Temuan
Sebelum melakukan perbaikan, pahami terlebih dahulu apa yang sebenarnya ditemukan.
Perhatikan:
kondisi yang ditemukan;
sistem atau proses terdampak;
persyaratan kontrol;
evidence yang digunakan auditor;
potensi dampak; dan
rekomendasi auditor.
Validasi mencegah organisasi melakukan corrective action yang tidak menyelesaikan persoalan sebenarnya.
2. Tentukan Tingkat Risiko dan Prioritas
Tidak semua security audit findings harus ditangani dengan prioritas yang sama.
Pertimbangkan severity, kemungkinan terjadinya risiko, dampak bisnis, tingkat kritikal aset, exposure, dan dampak kepatuhan.
Sebagai contoh, vulnerability kritis pada aplikasi yang dapat diakses publik tentu membutuhkan respons lebih cepat dibanding temuan administratif berisiko rendah.
Artinya, prioritas remediation sebaiknya mengikuti risiko, bukan sekadar urutan temuan dalam laporan.
3. Cari Root Cause
Finding yang sama dapat kembali muncul apabila organisasi hanya mengatasi gejalanya.
Misalnya, audit menemukan patch keamanan terlambat diterapkan. Solusinya bukan sekadar memasang patch tersebut.
Root cause dapat berasal dari:
jadwal patch management yang tidak tersedia;
ownership yang tidak jelas;
inventaris aset tidak lengkap; atau
SLA penerapan patch belum ditetapkan.
Corrective action yang baik perlu menyelesaikan penyebab dasarnya.
4. Buat Remediation Plan
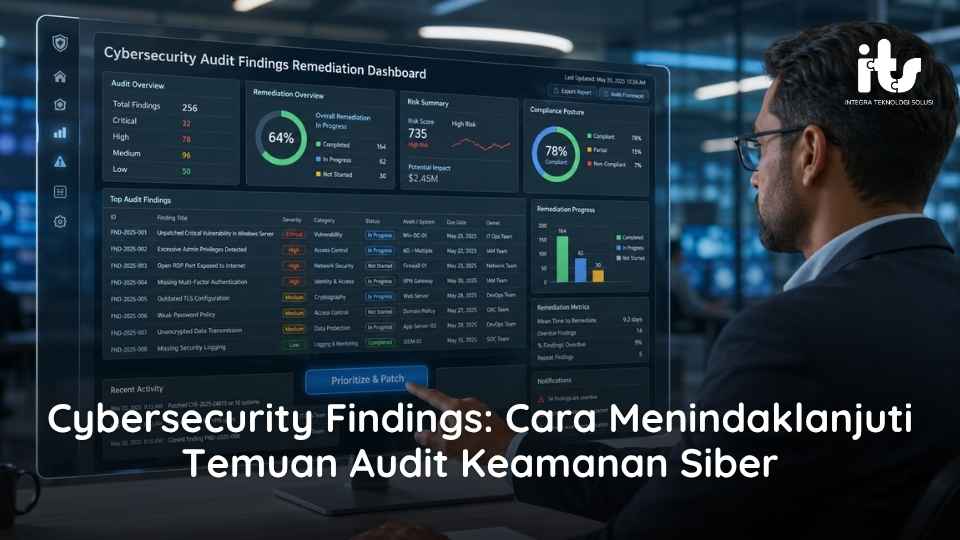
Setiap temuan sebaiknya masuk ke dalam rencana tindak lanjut yang terukur.
Minimal dokumentasikan:
| Komponen | Isi |
|---|---|
| Finding | Temuan yang harus diperbaiki |
| Severity | Critical, high, medium, atau low |
| Corrective action | Tindakan perbaikan |
| PIC | Penanggung jawab |
| Target | Batas waktu penyelesaian |
| Status | Open, on progress, atau closed |
| Evidence | Bukti implementasi |
Remediation dapat berupa perbaikan teknis seperti patching dan hardening, maupun peningkatan proses, kebijakan, prosedur, kompetensi, serta tata kelola.
5. Kumpulkan Evidence Perbaikan
Pernyataan bahwa corrective action telah selesai belum cukup untuk menutup finding.
Organisasi perlu menyiapkan evidence, misalnya:
screenshot konfigurasi;
log sistem;
remediation ticket;
hasil vulnerability scan;
access review record;
SOP atau kebijakan terbaru;
approval; atau
laporan pengujian.
Evidence harus membuktikan bahwa kontrol benar-benar telah diterapkan dan berjalan sebagaimana mestinya.
6. Lakukan Retest dan Validation
Finding sebaiknya tidak otomatis berstatus closed hanya karena PIC telah menyelesaikan action plan.
Perlu dilakukan verifikasi:
Remediation → Evidence Review → Retest → Validasi Efektivitas → Closure
Apabila pengujian menunjukkan kelemahan masih ada, finding dikembalikan untuk remediation lanjutan.
Apakah Semua Findings Harus Diperbaiki?
Tidak selalu. Berdasarkan evaluasi risiko, organisasi dapat memilih treatment seperti remediate, mitigate, transfer, atau accept.
Namun, risk acceptance bukan berarti mengabaikan temuan. Keputusan tersebut perlu memiliki justifikasi, persetujuan pihak berwenang, evaluasi residual risk, dan mekanisme review.
Hindari Temuan Audit yang Terus Berulang
Repeated findings biasanya terjadi karena:
root cause tidak diselesaikan;
PIC tidak jelas;
corrective action tidak dipantau;
evidence tidak dikelola;
kontrol hanya berjalan sementara; atau
tidak ada retest.
Karena itu, hasil audit idealnya menjadi bagian dari siklus:
Assessment → Findings → Remediation → Validation → Monitoring → Reassessment
Bagi organisasi perbankan, pembahasan lebih spesifik mengenai output audit hingga rencana perbaikan juga dapat dibaca pada artikel Cybersecurity Audit untuk Bank.
Pastikan Temuan Audit Benar-Benar Ditutup
Nilai cybersecurity audit bukan hanya terletak pada banyaknya temuan yang berhasil diidentifikasi, tetapi pada seberapa efektif organisasi menindaklanjutinya.
Cyber Security Services PT Integra Teknologi Solusi dapat membantu organisasi melakukan evaluasi kontrol keamanan, identifikasi gap dan risiko, audit KKS, penyusunan rekomendasi perbaikan, hingga assessment terhadap efektivitas kontrol keamanan.
Jika organisasi Anda sedang mempersiapkan audit, memiliki temuan yang belum terselesaikan, atau membutuhkan evaluasi independen terhadap keamanan sistem, konsultasikan kebutuhan Cyber Security Services bersama PT Integra Teknologi Solusi untuk menentukan pendekatan audit security services yang sesuai.