Audit keamanan siber selesai, tetapi pekerjaan organisasi belum berhenti pada laporan temuan. Tantangan berikutnya adalah memastikan setiap temuan benar-benar ditindaklanjuti, memiliki penanggung jawab, target waktu, serta bukti penyelesaian yang dapat diverifikasi.
Di sinilah corrective action plan cybersecurity diperlukan. Corrective Action Plan (CAP) membantu pemerintahan, BUMN/BUMD, perbankan, dan organisasi lainnya mengubah hasil audit menjadi rencana perbaikan yang terukur.
Tanpa CAP yang jelas, temuan berisiko hanya berpindah ke spreadsheet tanpa pernah benar-benar menyelesaikan akar masalah.
Apa Itu Corrective Action Plan dalam Cybersecurity?
Corrective Action Plan dalam cybersecurity adalah rencana terstruktur untuk menindaklanjuti temuan audit atau assessment keamanan dengan menentukan risiko, akar penyebab, tindakan perbaikan, PIC, tenggat waktu, evidence, serta proses verifikasi.
Pendekatan ini sejalan dengan prinsip pengelolaan risiko siber dalam NIST Cybersecurity Framework (CSF) 2.0, yang membantu organisasi memahami, menilai, memprioritaskan, dan mengomunikasikan upaya pengelolaan risiko keamanan siber.
Dengan demikian, CAP bukan sekadar daftar pekerjaan setelah audit. Tujuannya adalah memastikan risiko yang ditemukan dapat ditangani secara sistematis.
Finding, Remediation, dan Corrective Action: Apa Bedanya?
Ketiganya sering dianggap sama, padahal memiliki fungsi berbeda.
Finding adalah masalah atau ketidaksesuaian yang ditemukan saat audit.
Remediation merupakan tindakan untuk memperbaiki masalah yang ditemukan.
Corrective action sebaiknya tidak hanya menyelesaikan masalah, tetapi juga menangani penyebabnya agar temuan tidak berulang.
Contohnya, auditor menemukan akun pegawai yang sudah keluar masih aktif.
Menonaktifkan akun tersebut merupakan remediation. Namun, memperbaiki prosedur offboarding antara HR dan IT agar setiap akses otomatis dicabut ketika pegawai keluar merupakan corrective action yang lebih menyeluruh.
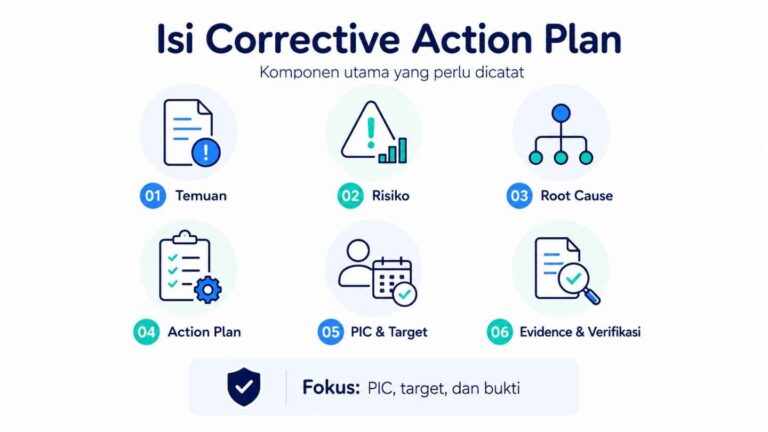
Apa Saja Isi Corrective Action Plan Cybersecurity?
Sebuah cybersecurity corrective action plan setidaknya perlu memuat:
Finding ID dan deskripsi temuan
Risiko dan tingkat severity
Root cause atau akar penyebab
Corrective action yang akan dilakukan
PIC atau risk owner
Target penyelesaian
Status tindak lanjut
Evidence atau bukti implementasi
Hasil verification atau retest
Tanggal closure
Informasi tersebut membuat proses audit finding remediation lebih mudah dimonitor oleh tim keamanan, audit internal, risk management, hingga manajemen.
Cara Menyusun Corrective Action Plan untuk Temuan Audit Keamanan Siber
1. Inventarisasi dan Kelompokkan Temuan
Mulailah dengan mengonsolidasikan temuan dari berbagai aktivitas, seperti:
cybersecurity audit;
vulnerability assessment;
penetration testing;
IT audit;
compliance assessment;
cybersecurity maturity assessment; atau
Audit KKS.
Setiap temuan sebaiknya mempunyai ID, deskripsi kondisi, sistem terdampak, dan referensi kontrol yang jelas.
Untuk memahami proses audit secara lebih menyeluruh, baca juga panduan Audit Security Services dari Integra. Audit Security Services: Panduan Lengkap Audit Keamanan Siber Perusahaan
2. Tentukan Risiko dan Prioritas
Tidak semua finding harus diperbaiki dalam urutan yang sama.
Prioritas dapat mempertimbangkan:
tingkat dampak;
kemungkinan eksploitasi;
criticality sistem;
data yang diproses;
dampak operasional;
kewajiban regulasi; dan
tingkat exposure.
Temuan critical atau high pada sistem penting tentu membutuhkan perhatian lebih cepat daripada temuan berisiko rendah.
3. Temukan Root Cause
Hindari langsung membuat action plan tanpa mengetahui penyebab masalah.
Misalnya:
Finding: patch keamanan terlambat diterapkan.
Akar masalah: belum ada proses monitoring patch dan penetapan SLA.
Jika organisasi hanya memasang patch, masalah saat ini memang selesai. Namun, keterlambatan serupa berpotensi terjadi kembali.
Corrective action yang lebih tepat dapat mencakup penyusunan patch management process, SLA, monitoring, dan pelaporan berkala.
4. Buat Corrective Action yang Spesifik
Hindari rencana seperti:
“Meningkatkan keamanan server.”
Gunakan tindakan yang lebih terukur, misalnya:
“Mengaktifkan MFA untuk seluruh privileged administrator account pada sistem produksi.”
Corrective action dapat berupa perbaikan:
konfigurasi teknis;
kebijakan dan SOP;
access management;
monitoring;
governance;
awareness dan kompetensi personel.
5. Tetapkan PIC dan Tenggat Waktu
Setiap action harus memiliki owner.
Contohnya:
patch kritis → Infrastructure Team;
kelemahan aplikasi → Application Development;
user access review → IT Security/IT Operations;
perbaikan kebijakan → IT Governance.
Target penyelesaian perlu disesuaikan dengan risiko dan kompleksitas implementasi, bukan sekadar memberikan deadline yang sama untuk seluruh temuan.
6. Siapkan Evidence
Status “done” belum cukup untuk menutup finding.
Evidence dapat berupa:
screenshot konfigurasi;
change request;
SOP terbaru;
log;
access review record;
vulnerability scan;
hasil penetration test ulang; atau
bukti approval.
Evidence membantu auditor memastikan corrective action benar-benar telah diterapkan.
7. Lakukan Verification sebelum Closure
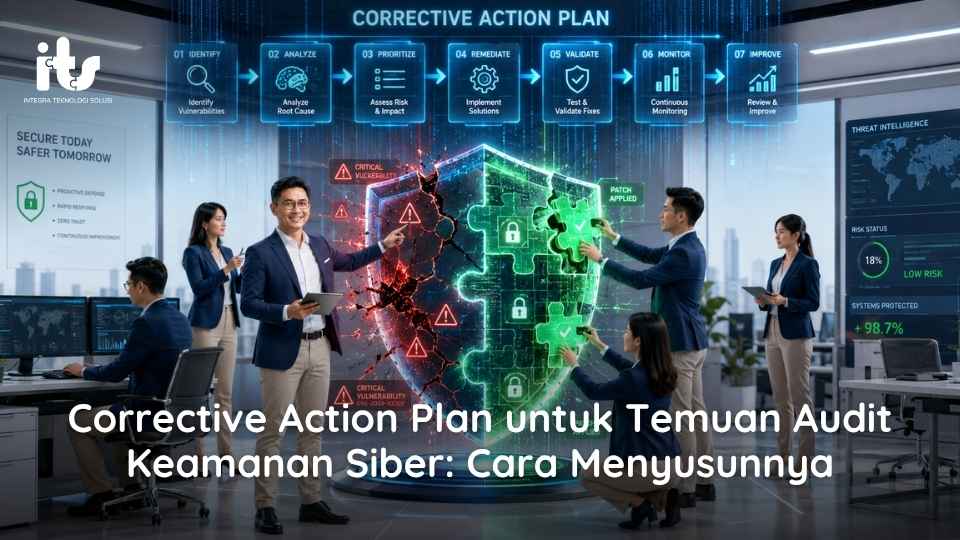
Workflow yang disarankan adalah:
Open → In Progress → Implemented → Verification → Closed
Perbedaan antara implemented dan verified penting. Sebuah kontrol mungkin sudah diterapkan, tetapi efektivitasnya tetap perlu diperiksa.
Misalnya, setelah organisasi memperbaiki vulnerability, lakukan vulnerability scan atau retest untuk memastikan celah tersebut sudah tidak dapat dieksploitasi.
Corrective Action Plan dalam Audit KKS
Bagi organisasi yang termasuk dalam cakupan regulasi Bank Indonesia, tindak lanjut temuan juga perlu ditempatkan dalam konteks Keamanan Sistem Informasi dan Ketahanan Siber (KKS).
PBI Nomor 2 Tahun 2024 mengatur KKS bagi penyelenggara sistem pembayaran, pelaku pasar uang dan valuta asing, serta pihak lain yang diatur dan diawasi Bank Indonesia. Regulasi tersebut mencakup tata kelola, pencegahan, penanganan, pemulihan, hingga perbaikan berkelanjutan.
Organisasi yang sedang mempersiapkan evaluasi dapat membaca lebih lanjut mengenai siapa yang wajib melakukan Audit KKS dan ketentuan PBI 2/2024. Siapa yang Wajib Melakukan Audit KKS?
Pastikan Temuan Tidak Berhenti di Laporan Audit
Corrective Action Plan yang baik menghubungkan finding, risk, root cause, action, PIC, evidence, verification, hingga closure. Dengan mekanisme tersebut, organisasi tidak sekadar mengejar status “closed”, tetapi benar-benar meningkatkan efektivitas kontrol keamanan.
Jika organisasi Anda masih memiliki banyak temuan terbuka, corrective action yang belum terukur, atau membutuhkan evaluasi independen terhadap efektivitas kontrol, Cyber Security Services PT Integra Teknologi Solusi dapat membantu melalui cybersecurity assessment, Audit KKS, audit keamanan informasi, vulnerability assessment, penetration testing, hingga penyusunan rekomendasi dan rencana perbaikan.
Konsultasikan kebutuhan audit security services dan tindak lanjut temuan keamanan siber agar risiko dapat diprioritaskan dan ditangani secara lebih terstruktur.