Ketergantungan bank terhadap teknologi informasi terus meningkat. Core banking, mobile banking, API, infrastruktur jaringan, pusat data, hingga layanan berbasis cloud menjadi bagian penting dari operasional sehari-hari.
Di tengah kompleksitas tersebut, audit TI dibutuhkan untuk memastikan risiko telah dikelola dan pengendalian berjalan efektif. Namun, tidak semua pemeriksaan harus sepenuhnya dilakukan oleh tim internal. Dalam kondisi tertentu, auditor TI independen dapat memberikan kompetensi khusus dan perspektif yang lebih objektif.
Lalu, kapan bank perlu melibatkan auditor teknologi informasi eksternal?
Apa Itu Auditor TI Independen?
Auditor TI independen adalah pihak yang melakukan evaluasi terhadap tata kelola, risiko, sistem, proses, dan pengendalian teknologi informasi dengan menjaga objektivitas terhadap area yang diperiksa.
Berbeda dengan auditor internal yang menjadi bagian dari organisasi, auditor TI eksternal berasal dari pihak di luar bank. Keduanya bukan pengganti satu sama lain. Auditor eksternal dapat melengkapi fungsi internal ketika dibutuhkan kompetensi tertentu, kapasitas tambahan, atau penilaian independen.
Independensi penting karena hasil audit tidak hanya harus menunjukkan apakah dokumen tersedia, tetapi juga apakah kontrol benar-benar diterapkan dan efektif dalam mengurangi risiko.
Bagaimana Regulasi OJK Mengatur Auditor TI Eksternal?
PADK OJK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum, yang berlaku sejak 1 Maret 2026, mengatur tata kelola TI, manajemen risiko, keamanan informasi, penggunaan penyedia jasa TI, pengelolaan data, serta pengendalian dan audit intern TI.
Pedoman tersebut menjelaskan bahwa apabila terdapat keterbatasan kemampuan satuan kerja audit intern, pelaksanaan fungsi audit intern TI dapat dilakukan oleh auditor ekstern. Penggunaannya tidak mengurangi tanggung jawab pimpinan satuan kerja audit intern. Auditor ekstern juga perlu memenuhi aspek kompetensi, pengalaman, dan independensi.
Artinya, menggunakan auditor eksternal bukan sekadar keputusan outsourcing, tetapi dapat menjadi bagian dari penguatan assurance bank ketika kondisi dan risikonya membutuhkan.
Kapan Bank Membutuhkan Auditor TI Independen?
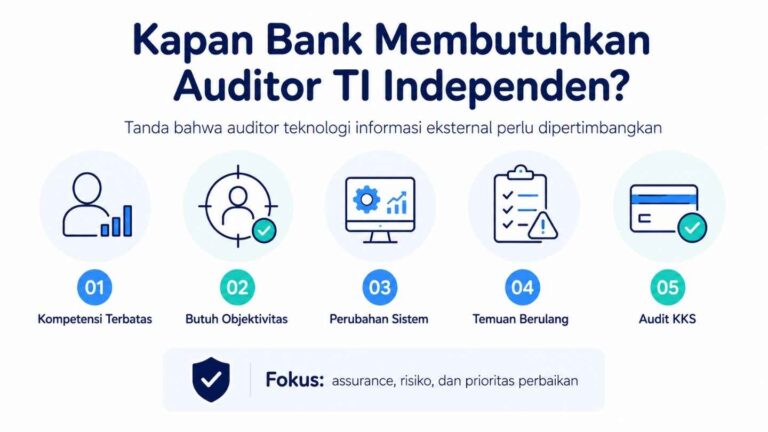
Bank dapat mempertimbangkan auditor TI independen ketika kemampuan atau kapasitas internal terbatas, membutuhkan keahlian teknis khusus, memerlukan independent assurance, mengalami perubahan teknologi signifikan, atau membutuhkan assessment keamanan dan ketahanan siber.
Beberapa kondisi utamanya adalah:
- Kompetensi atau kapasitas auditor internal terbatas. Lingkungan TI tertentu membutuhkan pengetahuan khusus, misalnya cybersecurity, cloud, application security, network security, atau teknologi baru yang belum sepenuhnya dikuasai tim internal.
- Bank membutuhkan penilaian yang lebih objektif. Auditor eksternal dapat memberikan second opinion terhadap efektivitas kontrol, temuan, maupun tindakan perbaikan yang telah dilakukan.
- Terjadi perubahan signifikan pada lingkungan TI. Migrasi sistem, modernisasi core banking, implementasi cloud, integrasi API, atau peluncuran layanan digital dapat mengubah profil risiko bank.
- Ketergantungan terhadap penyedia jasa TI meningkat. Audit dapat mengevaluasi pengelolaan akses, SLA, keamanan data, business continuity, serta kontrol terhadap risiko pihak ketiga.
- Temuan audit terus berulang. Temuan yang kembali muncul dapat menunjukkan bahwa remediation belum menyelesaikan akar masalah. Independent review membantu memastikan apakah corrective action telah efektif.
- Terjadi insiden keamanan atau gangguan TI. Evaluasi independen dapat membantu mengidentifikasi kontrol yang gagal, akar penyebab, risiko residual, dan tindakan perbaikan yang harus diprioritaskan.
- Bank membutuhkan assessment KKS. Perspektif eksternal dapat membantu menilai keamanan dan ketahanan siber secara lebih objektif berdasarkan evidence, risiko, dan efektivitas kontrol.
Apa Saja yang Dapat Diperiksa Auditor TI Eksternal?
Cakupan audit ditentukan berdasarkan risiko dan tujuan pemeriksaan. Dalam PADK OJK Nomor 1 Tahun 2026, area audit TI dapat mencakup tata kelola TI, arsitektur TI, manajemen risiko, pengamanan informasi, penyedia jasa TI, pengelolaan data, penyediaan jasa TI oleh bank, hingga aplikasi bisnis kritikal.
Dalam konteks keamanan siber, pemeriksaan juga dapat menyentuh identity and access management, vulnerability management, network security, logging, incident response, backup, disaster recovery, hingga pengelolaan risiko pihak ketiga.
Untuk pembahasan lebih luas mengenai pendekatan audit keamanan, baca juga Audit Security Services: Panduan Lengkap Audit Keamanan Siber dan layanan Audit Keamanan Informasi Integra.
Apa Hubungan Auditor TI Independen dengan Audit KKS?
Audit TI memiliki cakupan luas. Sementara itu, audit atau assessment Keamanan Sistem Informasi dan Ketahanan Siber (KKS) berfokus pada kemampuan organisasi dalam mengelola risiko keamanan dan menjaga ketahanan terhadap ancaman siber.
SEOJK Nomor 29/SEOJK.03/2022 tentang Ketahanan dan Keamanan Siber bagi Bank Umum antara lain mengatur penilaian risiko inheren keamanan siber, penerapan manajemen risiko, proses ketahanan siber, tingkat maturitas, pengujian keamanan, serta penanganan dan pelaporan insiden siber.
Auditor independen dapat membantu bank memperoleh gambaran yang lebih objektif mengenai gap kontrol, risiko utama, serta prioritas remediation. Hasil assessment seharusnya tidak berhenti pada daftar temuan, tetapi menghubungkan finding, risk, root cause, recommendation, remediation, dan verification.
Bagaimana Memilih Auditor TI Independen?
Bank sebaiknya tidak memilih penyedia hanya berdasarkan kemampuan teknis. Auditor juga perlu memahami tata kelola, manajemen risiko, proses perbankan, regulasi yang relevan, serta prinsip kerahasiaan informasi.
Perhatikan pula metodologi audit, pengalaman tim, independensi, kemampuan mengumpulkan dan menguji evidence, serta kualitas rekomendasi yang diberikan. Rekomendasi yang baik harus realistis, memiliki prioritas, dan dapat diterjemahkan menjadi rencana perbaikan.
Perkuat Audit Keamanan Siber Bank dengan Cyber Security Services
Auditor internal tetap memiliki peran penting dalam menjaga efektivitas pengendalian bank. Namun, ketika dibutuhkan kompetensi spesialis, kapasitas tambahan, atau independent assurance, penggunaan auditor TI independen dapat menjadi pilihan yang relevan.
Jika bank Anda membutuhkan audit KKS, audit keamanan informasi, security assessment, atau audit security services, Cyber Security Services PT Integra Teknologi Solusi dapat membantu melakukan assessment berbasis evidence, mengidentifikasi gap dan risiko, serta menyusun rekomendasi perbaikan sesuai kebutuhan organisasi.
Konsultasikan kebutuhan Cyber Security Services Anda untuk menentukan ruang lingkup audit yang sesuai dengan profil risiko, teknologi, dan kebutuhan kepatuhan bank.