
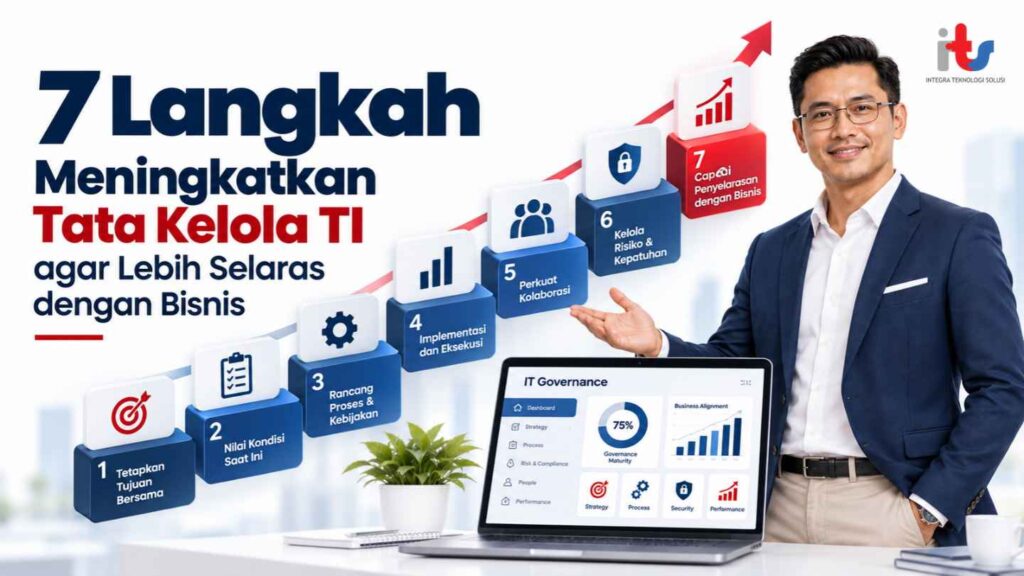
Investasi teknologi yang semakin besar tidak otomatis membuat tata kelola TI sebuah organisasi semakin efektif. Sistem baru dapat terus bertambah, proyek transformasi digital berjalan, dan anggaran TI meningkat, tetapi manfaatnya bagi bisnis belum tentu terukur.
Kondisi tersebut dapat terjadi ketika prioritas TI tidak sepenuhnya mengikuti kebutuhan organisasi, pengelolaan risiko berjalan terpisah, tanggung jawab pengambilan keputusan belum jelas, atau evaluasi kinerja TI masih berfokus pada aktivitas teknis.
Karena itu, cara meningkatkan tata kelola TI sebaiknya tidak dimulai dengan menambah kebijakan atau langsung menerapkan framework tertentu. Organisasi perlu lebih dahulu memahami tujuan bisnis, mengevaluasi kondisi saat ini, menemukan gap, kemudian menentukan prioritas perbaikan.
Mengapa Tata Kelola TI Perlu Terus Ditingkatkan?
Tata kelola TI membantu memastikan bahwa teknologi memberikan nilai bagi organisasi sekaligus memperhatikan risiko dan penggunaan sumber daya.
ISACA menjelaskan bahwa governance atas informasi dan teknologi berkaitan erat dengan keberhasilan bisnis. COBIT juga menempatkan kebutuhan stakeholder serta penciptaan nilai sebagai dasar governance, dengan mempertimbangkan manfaat, risiko, dan sumber daya.
Tanpa governance improvement yang memadai, organisasi dapat menghadapi berbagai masalah, mulai dari investasi TI yang kurang tepat sasaran, proyek yang tidak memberikan manfaat sesuai harapan, meningkatnya risiko, hingga kesulitan mengukur kontribusi TI terhadap tujuan organisasi. Lemahnya penyelarasan bisnis dan TI juga dapat memengaruhi alokasi sumber daya, pengelolaan risiko, serta pengukuran kinerja.
Lalu, bagaimana memperbaikinya?
1. Mulai dari Tujuan dan Prioritas Bisnis
Langkah pertama bukan memilih framework, melainkan memahami apa yang sedang ingin dicapai organisasi.
Apakah prioritasnya pertumbuhan bisnis, digitalisasi layanan, efisiensi operasional, keamanan siber, kepatuhan, peningkatan customer experience, atau penguatan ketahanan operasional?
Dari sini, organisasi dapat menentukan kontribusi yang diharapkan dari TI.
Sebagai contoh, ketika perusahaan ingin memperluas layanan digital, governance TI mungkin perlu memberi perhatian lebih besar pada arsitektur, keamanan, pengelolaan proyek, kapasitas sistem, dan vendor.
Pendekatan ini membuat business alignment menjadi dasar pengambilan keputusan TI.
2. Evaluasi Kondisi Tata Kelola TI Saat Ini
Setelah tujuan bisnis dipahami, organisasi perlu mengetahui kondisi aktual.
Evaluasi dapat mencakup struktur governance, pembagian tanggung jawab, kebijakan, pengelolaan risiko, investasi TI, proyek, keamanan, layanan, vendor, hingga performance measurement.
Namun, evaluasi tidak cukup hanya memeriksa apakah dokumen tersedia.
Misalnya, perusahaan mungkin sudah memiliki prosedur manajemen proyek. Pertanyaan berikutnya adalah apakah setiap proyek memiliki business case, owner, mekanisme persetujuan, indikator keberhasilan, dan evaluasi manfaat setelah implementasi.
IT governance assessment membantu organisasi membangun baseline yang lebih objektif sebelum menentukan perbaikan.
Baca juga pembahasan mengenai ruang lingkup tata kelola TI.
3. Identifikasi Gap Tata Kelola TI
Hasil assessment selanjutnya dibandingkan dengan kondisi yang dibutuhkan organisasi.
Secara sederhana:
Current State → Gap → Target State
Misalnya, risiko teknologi saat ini hanya dikelola oleh unit TI, sedangkan kondisi yang diharapkan adalah risiko TI terintegrasi dengan enterprise risk management.
Maka, gap tata kelola TI tidak hanya berupa kekurangan dokumen, tetapi juga dapat berkaitan dengan struktur, tanggung jawab, mekanisme pengambilan keputusan, kontrol, maupun efektivitas proses.
4. Gunakan Framework sebagai Referensi, Bukan Sekadar Checklist
Framework seperti COBIT dapat membantu menyediakan struktur dalam melakukan IT governance improvement.
COBIT 2019 menghubungkan governance dan management objectives dengan enterprise goals serta alignment goals. Framework ini juga menyediakan design factors agar governance dapat disesuaikan dengan kebutuhan masing-masing organisasi.
Artinya, organisasi tidak harus menerapkan semua area dengan kedalaman yang sama.
Penerapannya perlu disesuaikan dengan strategi, regulasi, ukuran organisasi, profil risiko, model operasional, serta tingkat ketergantungan terhadap teknologi.
5. Tentukan Prioritas Perbaikan Berdasarkan Risiko dan Nilai Bisnis
Tidak semua gap harus diperbaiki secara bersamaan.
Prioritas dapat ditentukan dengan mempertimbangkan:
dampak terhadap tujuan bisnis;
tingkat risiko;
tuntutan regulasi dan kepatuhan;
kebutuhan sumber daya;
keterkaitan dengan program lain;
effort implementasi; dan
potensi quick wins.
Sebagai contoh, gap dengan risiko tinggi dan dampak bisnis tinggi umumnya membutuhkan perhatian lebih cepat daripada gap berisiko rendah yang membutuhkan investasi besar.
Dengan pendekatan tersebut, governance improvement menjadi lebih realistis dan terarah.
6. Susun Governance Improvement Roadmap
Prioritas kemudian diterjemahkan menjadi roadmap.
Setiap inisiatif sebaiknya mempunyai tujuan, penanggung jawab, aktivitas, target waktu, kebutuhan sumber daya, dependency, indikator keberhasilan, dan expected outcome.
Roadmap dapat mencakup perbaikan struktur governance, IT risk management, project governance, pengelolaan vendor, KPI TI, architecture governance, maupun security governance.
Hal terpenting adalah roadmap tidak berhenti sebagai daftar aktivitas. Setiap program harus dapat ditelusuri kembali ke gap, risiko, atau kebutuhan bisnis yang ingin diselesaikan.
7. Ukur Tingkat Kematangan dan Perkembangan Secara Berkala
Governance improvement merupakan proses berkelanjutan.
Organisasi perlu mengetahui apakah proses sudah berjalan konsisten, kontrol bekerja efektif, risiko menurun, dan target perbaikan tercapai.
Di sinilah pengukuran IT Maturity menjadi relevan.
Pendekatannya dapat digambarkan sebagai:
Current Maturity → Target Maturity → Improvement → Reassessment
Target kematangan tidak harus selalu setinggi mungkin. Tingkat yang dibutuhkan perlu disesuaikan dengan risiko, kompleksitas, regulasi, kebutuhan bisnis, serta kemampuan organisasi.
Dari Assessment Menuju Tata Kelola TI yang Lebih Efektif
Peningkatan tata kelola TI yang efektif pada akhirnya mengikuti alur yang sistematis:
Tujuan Bisnis → Assessment → Current State → Gap Analysis → Prioritas → Improvement Roadmap → Implementasi → Monitoring
Dengan pendekatan tersebut, pemerintah, BUMN/BUMD, perbankan, maupun perusahaan swasta dapat lebih fokus mengarahkan investasi dan sumber daya TI pada area yang memberikan manfaat terbesar bagi organisasi.
Assessment juga membantu menghindari program perbaikan yang hanya didasarkan pada asumsi.
Untuk memahami lebih jauh hubungan tata kelola dengan tujuan organisasi, baca juga artikel pengertian dan manfaat tata kelola TI di perusahaan serta framework tata kelola TI dan kegunaannya.
Konsultasikan Kebutuhan IT Governance dan IT Maturity
Jika organisasi Anda ingin mengetahui kondisi tata kelola TI saat ini, mengidentifikasi gap, menentukan tingkat kematangan, atau menyusun prioritas improvement, PT Integra Teknologi Solusi dapat membantu melalui layanan IT Governance dan IT Maturity.
Pendekatan assessment dapat disesuaikan dengan kebutuhan, risiko, dan karakteristik organisasi serta menggunakan framework seperti COBIT sesuai konteks.
Konsultasikan kebutuhan organisasi Anda untuk membangun tata kelola TI yang lebih terukur, selaras dengan bisnis, dan memiliki arah perbaikan yang jelas.


