Organisasi dapat menjalankan vulnerability scanner dan memperoleh puluhan bahkan ratusan temuan kerentanan dalam satu kali pemindaian. Namun, apakah semua temuan tersebut benar-benar memiliki risiko yang sama?
Belum tentu.
Sebuah kerentanan dengan tingkat keparahan tinggi mungkin berada pada server internal yang terlindungi oleh beberapa kontrol keamanan. Sebaliknya, kerentanan dengan severity sedang pada aplikasi yang dapat diakses dari internet dapat memiliki risiko lebih besar terhadap operasional dan data organisasi.
Karena itu, memahami vulnerability assessment vs vulnerability scanning penting bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi lain yang ingin menentukan pendekatan security testing secara tepat.
Apa Itu Vulnerability Scanning?
Vulnerability scanning adalah proses pemeriksaan sistem secara otomatis menggunakan vulnerability scanner untuk menemukan indikasi kelemahan keamanan.
Scanning dapat dilakukan terhadap berbagai aset, seperti:
server dan endpoint;
perangkat jaringan;
sistem operasi;
aplikasi;
database;
layanan yang terekspos ke internet.
Vulnerability scanner biasanya mencari kondisi seperti software yang belum diperbarui, port atau service yang terekspos, konfigurasi yang tidak aman, hingga kerentanan yang telah memiliki identifikasi CVE.
Secara sederhana, prosesnya dapat digambarkan sebagai:
asset discovery → scanning → vulnerability detection → severity classification → report
National Institute of Standards and Technology (NIST) memasukkan vulnerability scanning sebagai salah satu teknik dalam technical security testing dan menjelaskan bahwa setiap teknik pengujian memiliki manfaat sekaligus keterbatasannya.
Karena relatif cepat dan dapat dilakukan secara berkala, scanning cocok menjadi bagian dari program vulnerability management.
Apa Itu Vulnerability Assessment?
Vulnerability assessment (VA) memiliki cakupan yang umumnya lebih luas daripada sekadar menjalankan scanning.
Hasil vulnerability scanner dianalisis lebih lanjut untuk memahami apakah temuan relevan terhadap sistem yang diperiksa, seberapa besar risikonya, serta tindakan perbaikan apa yang perlu diprioritaskan.
Prosesnya dapat mencakup:
identifikasi → validasi → analisis risiko → prioritas → rekomendasi remediation
Dengan pendekatan ini, organisasi tidak hanya mengetahui bahwa sebuah vulnerability ditemukan, tetapi juga memahami konteksnya terhadap aset dan proses bisnis.
Output Vulnerability Assessment
Hasil assessment dapat memuat:
aset yang terdampak;
vulnerability yang tervalidasi;
tingkat risiko;
evidence teknis;
potensi dampak;
prioritas remediation;
rekomendasi perbaikan.
Informasi tersebut lebih membantu tim TI, information security, risk, maupun manajemen dalam menentukan tindakan berikutnya.
Vulnerability Assessment vs Vulnerability Scanning: Apa Perbedaannya?
Perbedaan utamanya terdapat pada kedalaman analisis.
| Aspek | Vulnerability Scanning | Vulnerability Assessment |
|---|---|---|
| Fokus | Menemukan potensi vulnerability | Memahami dan menilai vulnerability |
| Proses | Dominan otomatis | Scanning dan analisis |
| Validasi | Terbatas | Lebih mendalam |
| Konteks risiko | Terbatas | Mempertimbangkan kondisi aset |
| Output | Daftar temuan | Temuan dan prioritas perbaikan |
| Penggunaan | Monitoring rutin | Evaluasi risiko dan remediation |
Dengan demikian, scanning dapat menjadi salah satu bagian dari vulnerability assessment, tetapi assessment tidak berhenti setelah scanner menghasilkan laporan.
Mengapa Hasil Vulnerability Scanner Tidak Selalu Bisa Langsung Diprioritaskan?
Salah satu kesalahan dalam vulnerability testing adalah menganggap seluruh temuan dengan severity tertinggi harus selalu diperbaiki terlebih dahulu.
Prioritas sebaiknya mempertimbangkan lebih dari sekadar skor teknis.
1. False Positive
Scanner dapat mengidentifikasi potensi vulnerability yang setelah diperiksa ternyata tidak relevan dengan konfigurasi aktual sistem.
2. Kritikalitas Aset
Kerentanan pada aplikasi transaksi, portal layanan publik, atau sistem yang menyimpan data sensitif mempunyai konteks berbeda dengan kerentanan pada aset nonkritis.
3. Eksploitasi Aktual
Informasi mengenai apakah suatu vulnerability aktif dieksploitasi juga penting. CISA, misalnya, menyediakan Known Exploited Vulnerabilities (KEV) Catalog dan merekomendasikan katalog tersebut sebagai salah satu input dalam prioritas vulnerability management.
Karena itu, prioritas remediation idealnya mempertimbangkan severity, exploitability, exposure, kritikalitas aset, kontrol yang tersedia, dan dampak bisnis.
Kapan Vulnerability Scanning Sudah Cukup?
Scanning sangat berguna untuk kebutuhan yang bersifat rutin, misalnya:
monitoring vulnerability secara berkala;
mendukung patch management;
mendeteksi software yang belum diperbarui;
memeriksa server dan endpoint dalam jumlah besar;
melakukan baseline security check;
memeriksa kondisi setelah perubahan sistem.
Organisasi dapat menjalankan scanning secara berkala sebagai mekanisme deteksi awal terhadap vulnerability baru.
Namun, ketika hasil scanning mulai menumpuk tanpa prioritas yang jelas, assessment yang lebih dalam dapat diperlukan.
Kapan Organisasi Membutuhkan Vulnerability Assessment?
Vulnerability assessment patut dipertimbangkan ketika:
sistem akan diluncurkan atau mengalami perubahan besar;
aplikasi dapat diakses dari internet;
sistem menyimpan data sensitif;
terdapat banyak vulnerability yang belum diprioritaskan;
organisasi membutuhkan evaluasi risiko yang lebih terstruktur;
terdapat kebutuhan audit atau kepatuhan;
manajemen membutuhkan gambaran mengenai risiko sistem kritikal.
Untuk organisasi seperti bank, BUMN/BUMD, maupun instansi pemerintah, konteks aset dan dampak terhadap pelayanan juga perlu menjadi bagian dari penilaian.
Bagaimana dengan Penetration Testing?
Vulnerability assessment dan penetration testing bukan hal yang sama.
Vulnerability assessment berfokus pada identifikasi dan evaluasi kerentanan. Sementara penetration testing menggunakan simulasi serangan secara terkontrol untuk menguji apakah kerentanan tertentu dapat dimanfaatkan dan seperti apa dampaknya terhadap sistem.
Baca juga layanan Penetration Testing Integra untuk memahami pendekatan pengujian eksploitasi pada aplikasi, API, jaringan, dan infrastruktur. Integra menjelaskan bahwa pentest mencakup identifikasi kerentanan, validasi dan eksploitasi terkontrol, analisis risiko, hingga rekomendasi perbaikan.
Pilih Pengujian Berdasarkan Risiko, Bukan Sekadar Tools
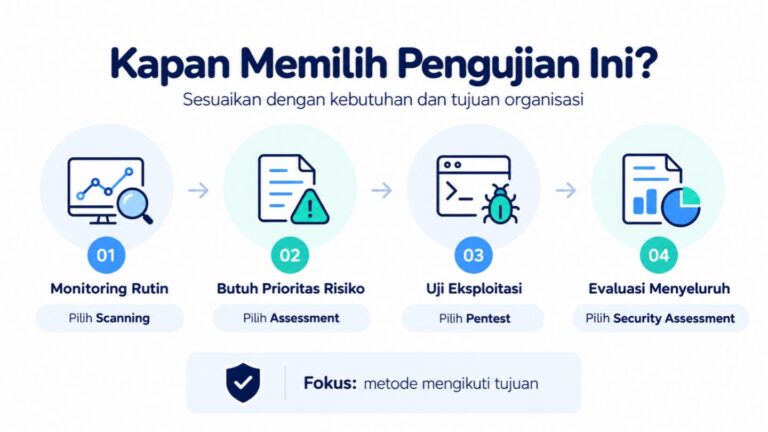
Tidak ada satu metode security testing yang tepat untuk seluruh kebutuhan.
Jika organisasi ingin melakukan monitoring rutin, vulnerability scanning dapat menjadi pilihan. Jika organisasi ingin memahami risiko dan menentukan prioritas remediation, vulnerability assessment lebih relevan. Sementara penetration testing diperlukan ketika organisasi ingin menguji kemungkinan eksploitasi secara lebih mendalam.
Untuk evaluasi yang lebih luas, organisasi juga dapat membutuhkan security assessment atau audit keamanan informasi yang mencakup kebijakan, proses, risiko, dan efektivitas kontrol keamanan.
Evaluasi Kerentanan Bersama Cyber Security Services
Menemukan sebanyak mungkin vulnerability bukan tujuan akhirnya. Organisasi perlu mengetahui kerentanan mana yang paling berisiko dan perbaikan apa yang harus dilakukan terlebih dahulu.
Melalui Cyber Security Services Integra, organisasi dapat melakukan evaluasi keamanan melalui vulnerability assessment, penetration testing, audit keamanan, dan pendekatan security assessment lainnya sesuai kebutuhan. Layanan ini diarahkan untuk membantu mengidentifikasi risiko, mengevaluasi kontrol, serta menentukan prioritas peningkatan keamanan.
Konsultasikan kondisi aplikasi, jaringan, server, atau infrastruktur organisasi Anda untuk menentukan metode pengujian keamanan yang paling sesuai dengan risiko dan kebutuhan bisnis.