Persuratan Digital Biar Kerja Makin Cepat
Kelola surat masuk–keluar, disposisi, dan arsip lebih rapi dalam satu sistem.
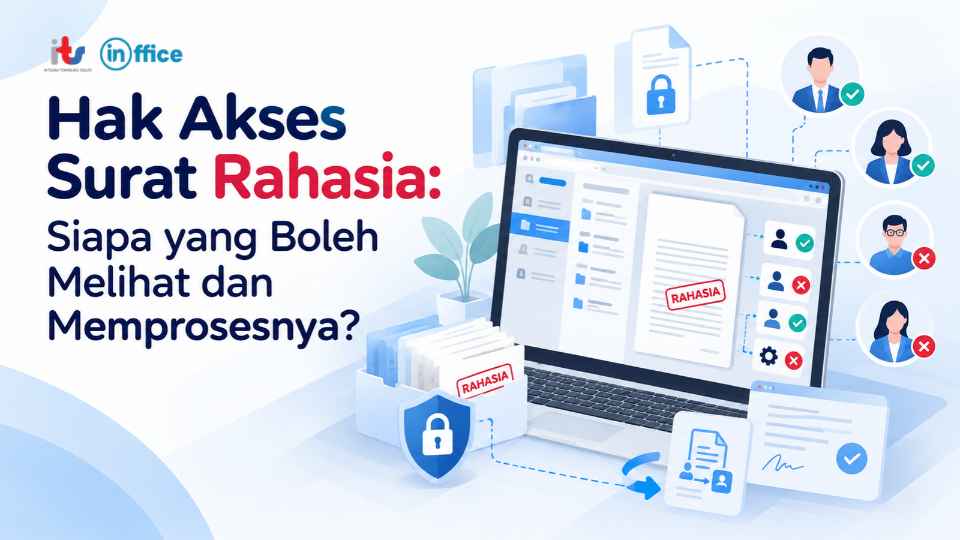
Tidak semua surat yang tersimpan dalam sistem persuratan digital seharusnya dapat dibuka oleh seluruh pengguna. Surat yang berisi keputusan strategis, hasil pemeriksaan internal, informasi kepegawaian, data tertentu, atau informasi sensitif lainnya membutuhkan pengaturan akses yang lebih ketat.
Karena itu, hak akses surat rahasia digital tidak cukup hanya menentukan siapa yang dapat membuka dokumen. Organisasi juga perlu menentukan siapa yang boleh memproses, meneruskan, mendisposisikan, mengunduh, atau melakukan tindakan lainnya terhadap surat tersebut.
Hal ini penting terutama bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi besar dengan struktur kewenangan yang kompleks.
Mengapa Hak Akses Surat Rahasia Digital Harus Dibatasi?
Dalam persuratan digital, kemudahan akses perlu diimbangi dengan pengendalian yang memadai.
Arsip Nasional Republik Indonesia (ANRI) menjelaskan bahwa sistem klasifikasi keamanan dan akses arsip menjadi dasar untuk melindungi hak dan kewajiban pencipta arsip serta mengatur akses terhadap arsip dinamis.
Artinya, keberadaan dokumen dalam suatu sistem tidak otomatis membuatnya boleh diakses oleh setiap pengguna sistem.
Pengaturan hak akses perlu mempertimbangkan prinsip need-to-know, yaitu informasi hanya diberikan kepada pihak yang memang membutuhkannya untuk menjalankan tugas, serta least privilege, yaitu pengguna memperoleh kewenangan secukupnya sesuai tanggung jawab.
ANRI juga menerapkan prinsip bahwa pegawai hanya dapat mengakses arsip yang berada dalam tanggung jawab tugas dan kewenangannya.
Pendekatan tersebut membantu organisasi mengurangi risiko akses berlebihan dan penyalahgunaan informasi.
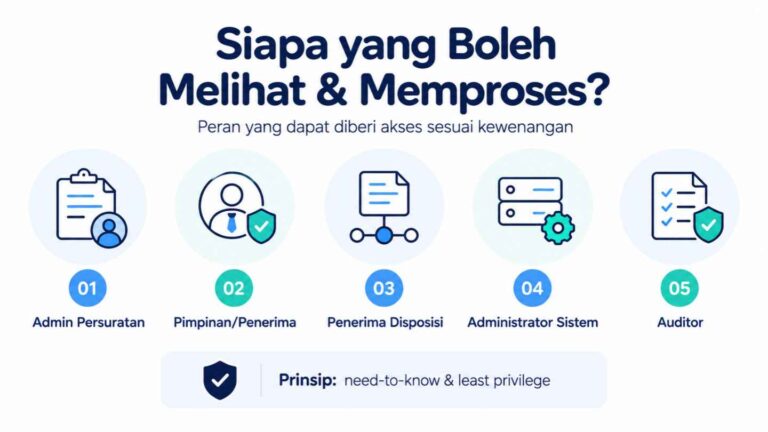
Siapa yang Boleh Melihat dan Memproses Surat Rahasia?
Tidak ada satu pembagian hak akses yang berlaku sama untuk seluruh organisasi. Pengaturannya perlu mengikuti kebijakan, struktur organisasi, SOP, serta klasifikasi keamanan yang ditetapkan.
Namun, beberapa peran berikut umumnya perlu dibedakan.
Admin atau Petugas Persuratan
Petugas persuratan mungkin memerlukan akses untuk mencatat nomor, tanggal, pengirim, tujuan, atau metadata lainnya.
Namun, kewenangan melakukan registrasi tidak selalu berarti petugas tersebut harus dapat membaca seluruh isi dan lampiran surat rahasia.
Pimpinan atau Penerima Surat
Pimpinan atau pejabat yang menjadi penerima resmi dapat diberikan akses sesuai kewenangannya. Setelah itu, pimpinan dapat menentukan tindak lanjut atau memberikan disposisi kepada unit terkait sesuai prosedur organisasi.
Unit atau Pegawai Penerima Disposisi
Pegawai yang mendapatkan tugas melalui disposisi dapat memperoleh akses sesuai kebutuhan pekerjaannya.
Akses tersebut tidak selalu harus mencakup seluruh tindakan. Seseorang dapat diperbolehkan membaca dan menindaklanjuti surat, misalnya, tetapi tidak diperbolehkan meneruskannya kepada pengguna lain.
Administrator Sistem dan Auditor
Administrator TI dapat memiliki kewenangan teknis untuk mengelola sistem, tetapi kewenangan tersebut sebaiknya tidak otomatis disamakan dengan hak untuk membaca seluruh isi surat.
Demikian pula auditor. Akses dapat diberikan berdasarkan ruang lingkup dan mandat pemeriksaan yang berlaku.
Hak Melihat Surat Tidak Sama dengan Hak Memprosesnya
Salah satu kesalahan dalam pengaturan hak akses surat adalah memperlakukan akses sebagai sekadar “boleh masuk” atau “tidak boleh masuk”.
Dalam praktiknya, kewenangan dapat dipisahkan menjadi beberapa tindakan:
View: melihat isi dan lampiran surat.
Process: melakukan tindak lanjut administratif.
Edit: mengubah informasi yang memang diperbolehkan untuk diperbarui.
Dispose atau forward: memberikan disposisi atau meneruskan surat.
Download atau print: membuat salinan digital atau fisik.
Manage access: memberikan, mengubah, atau mencabut akses pengguna.
Sebagai contoh, staf yang menerima disposisi surat rahasia mungkin perlu membaca dokumen untuk menyelesaikan pekerjaan, tetapi belum tentu berwenang meneruskannya ke unit lain.
Karena itu, pembatasan akses dokumen digital sebaiknya mengikuti kewenangan pekerjaan, bukan sekadar status pengguna sebagai pegawai organisasi.
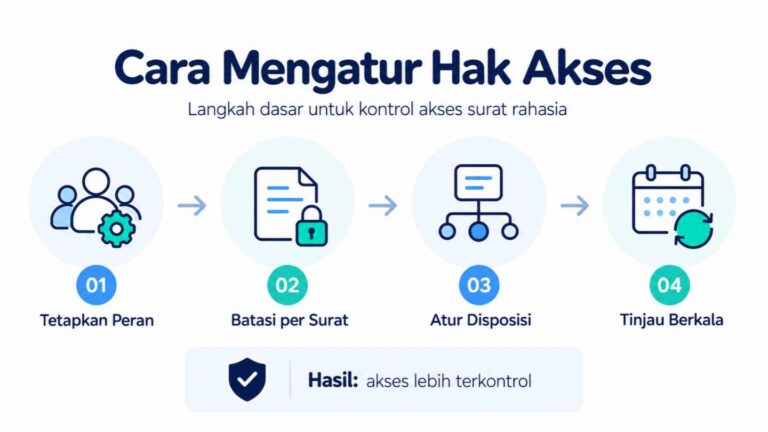
Bagaimana Mengatur Hak Akses Surat Rahasia dalam Sistem Digital?
Tentukan Hak Akses Berdasarkan Peran
Organisasi dapat menggunakan pendekatan Role-Based Access Control (RBAC), yaitu pemberian kewenangan berdasarkan peran, jabatan, atau unit kerja.
Namun, untuk dokumen tertentu, pembatasan tambahan berdasarkan penerima atau kewenangan khusus mungkin tetap diperlukan.
Batasi Akses ketika Surat Didisposisikan
Disposisi tidak seharusnya membuat surat rahasia otomatis terbuka kepada pengguna yang tidak berkepentingan.
Penerima, lingkup akses, dan kewenangan tindak lanjut perlu mengikuti kebijakan organisasi. Untuk memahami proses disposisi digital lebih lanjut, baca artikel Integra mengenai disposisi surat dalam tata kelola dokumen resmi.
Tinjau Hak Akses secara Berkala
Hak akses juga perlu ditinjau ketika seseorang berpindah unit, berubah jabatan, menyelesaikan penugasan, atau tidak lagi memiliki kebutuhan untuk mengakses surat tertentu.
Dengan demikian, hak akses mengikuti tanggung jawab aktual pengguna.
Contoh Pengaturan Akses Surat Rahasia
Bayangkan sebuah BUMD menerima surat hasil pemeriksaan internal yang ditujukan kepada direktur utama.
Petugas persuratan dapat melakukan registrasi surat. Direktur utama sebagai penerima memiliki kewenangan untuk membaca dan menentukan tindak lanjut. Jika surat kemudian didisposisikan kepada kepala divisi tertentu, akses diberikan kepada pihak tersebut sesuai tanggung jawabnya.
Staf pelaksana dapat memperoleh akses apabila memang diperlukan untuk menyelesaikan tindak lanjut. Sementara itu, administrator sistem tidak otomatis menjadi pihak yang berhak membaca substansi surat hanya karena bertanggung jawab terhadap aplikasi.
Model seperti ini membantu menjaga agar distribusi informasi mengikuti kebutuhan pekerjaan.
Apa yang Perlu Dimiliki Aplikasi Persuratan untuk Mengendalikan Hak Akses?
Ketika mengevaluasi aplikasi persuratan, organisasi sebaiknya mempertimbangkan kemampuan pengaturan akses berdasarkan jabatan, unit kerja, dan peran pengguna, serta pencatatan aktivitas melalui audit trail.
Audit trail membantu organisasi mengetahui aktivitas yang tercatat dalam sistem sehingga riwayat proses surat lebih mudah ditelusuri.
Pada InOffice Persuratan, hak akses dapat diatur berdasarkan jabatan, unit kerja, atau peran pengguna, sedangkan aktivitas dalam sistem dapat dicatat sebagai jejak audit. InOffice juga mendukung proses surat masuk, surat keluar, disposisi, approval, penomoran, tracking, dan arsip digital dalam satu sistem.
Informasi lengkap mengenai solusi tersebut dapat dilihat melalui halaman InOffice Persuratan.
Kelola Hak Akses Persuratan Lebih Terkontrol dengan InOffice
Pengelolaan surat rahasia tidak berhenti pada penyimpanan dokumen secara digital. Organisasi perlu memastikan bahwa setiap pengguna memperoleh akses sesuai kewenangannya dan aktivitas persuratan tetap dapat ditelusuri.
Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan dengan struktur organisasi yang kompleks, InOffice Persuratan dapat membantu membangun proses surat-menyurat yang lebih terstruktur, mulai dari penerimaan, disposisi, approval, tracking hingga pengarsipan.
Konsultasikan kebutuhan persuratan organisasi Anda bersama tim Integra Teknologi Solusi untuk melihat bagaimana InOffice Persuratan dapat disesuaikan dengan struktur, SOP, dan kebutuhan hak akses yang digunakan organisasi Anda.