Institusi keuangan semakin bergantung pada aplikasi digital, API, jaringan, dan infrastruktur TI untuk mendukung transaksi serta layanan nasabah. Namun, semakin banyak sistem yang terhubung, semakin besar pula potensi kerentanan keamanan yang perlu diantisipasi.
Salah satu pendekatan untuk mengidentifikasi dan menguji kerentanan tersebut adalah VAPT (Vulnerability Assessment and Penetration Testing). Melalui pengujian ini, bank, BPR/BPRS, fintech, dan institusi keuangan lainnya dapat memahami risiko keamanan sistem serta menentukan prioritas perbaikan.
Apa Itu VAPT?
VAPT adalah metode pengujian keamanan yang menggabungkan Vulnerability Assessment (VA) dan Penetration Testing (PT) untuk mengidentifikasi, mengevaluasi, serta memvalidasi kerentanan pada aplikasi, jaringan, dan infrastruktur TI.
Vulnerability Assessment berfokus pada identifikasi kelemahan keamanan, sedangkan Penetration Testing menggunakan simulasi serangan terkontrol untuk mengetahui apakah kerentanan dapat dieksploitasi.
Perbedaan Vulnerability Assessment dan Penetration Testing
Kedua metode tersebut memiliki fokus berbeda:
Vulnerability Assessment: Mengidentifikasi dan menilai potensi kerentanan melalui pemindaian serta analisis keamanan.
Penetration Testing: Memvalidasi kerentanan melalui pengujian terkontrol untuk memahami kemungkinan eksploitasi dan dampaknya.
Kombinasi keduanya membantu organisasi memperoleh gambaran risiko yang lebih menyeluruh.
Pelajari lebih lanjut mengenai perbedaan penetration testing dan vulnerability assessment.
Mengapa VAPT Penting bagi Institusi Keuangan?
Institusi keuangan mengelola informasi sensitif dan sistem transaksi yang membutuhkan perlindungan tinggi. Kerentanan yang tidak terdeteksi dapat menimbulkan berbagai risiko.
Risiko Kebocoran Data dan Transaksi Digital
Kelemahan autentikasi, otorisasi, atau pengelolaan sesi berpotensi menyebabkan akses tidak sah terhadap informasi rekening, data nasabah, maupun fungsi transaksi.
Kerentanan API dan Integrasi Sistem
API menghubungkan aplikasi perbankan dengan layanan pembayaran dan sistem pihak ketiga.
Menurut OWASP API Security Top 10, Broken Object Level Authorization dan Broken Authentication termasuk risiko keamanan API yang perlu diperhatikan.
Gangguan Operasional dan Risiko Kepatuhan
Eksploitasi kerentanan dapat mengganggu layanan digital, menimbulkan kerugian finansial, dan memengaruhi reputasi institusi.
VAPT membantu menyediakan informasi teknis untuk mendukung manajemen risiko keamanan siber dan evaluasi kontrol TI.
Apa Saja Cakupan Pengujian VAPT?
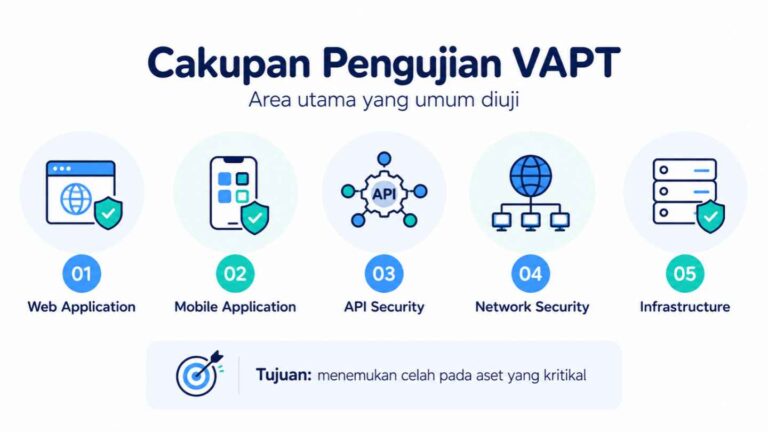
Cakupan VAPT disesuaikan dengan aset, teknologi, dan kebutuhan keamanan organisasi.
Web Application: Menguji autentikasi, otorisasi, pengelolaan sesi, validasi input, dan logika bisnis pada aplikasi berbasis web.
Mobile Application: Memeriksa penyimpanan data sensitif, komunikasi aplikasi, autentikasi, dan konfigurasi keamanan aplikasi mobile.
API Security: Menguji kontrol akses, autentikasi, validasi permintaan, serta potensi akses tidak sah terhadap data melalui API.
Network Security: Mengidentifikasi kelemahan layanan jaringan, konfigurasi, dan akses pada jaringan internal maupun eksternal.
Infrastructure Security: Mengevaluasi keamanan server, layanan sistem, konfigurasi, serta komponen infrastruktur pendukung.
Bagi institusi keuangan, pengujian keamanan aplikasi dan API menjadi relevan karena kedua komponen tersebut sering mendukung layanan transaksi serta pertukaran data antarsistem.
Bagaimana Tahapan VAPT Dilakukan?
Pelaksanaan VAPT mengikuti proses terstruktur agar pengujian menghasilkan temuan yang relevan dan dapat ditindaklanjuti.
1. Penentuan Ruang Lingkup Pengujian
Tim menentukan sistem yang diuji, tujuan, metode, jadwal, batasan, serta rules of engagement untuk meminimalkan risiko gangguan operasional.
2. Identifikasi Kerentanan
Pengujian dilakukan menggunakan teknik pemindaian dan analisis keamanan untuk menemukan kelemahan pada aplikasi, API, jaringan, atau infrastruktur.
3. Validasi dan Eksploitasi Terkontrol
Kerentanan yang ditemukan diuji secara terkontrol dan berdasarkan izin untuk mengetahui kemungkinan eksploitasi serta dampaknya.
4. Analisis dan Prioritas Risiko
Temuan dinilai berdasarkan tingkat keparahan, kemungkinan eksploitasi, sensitivitas data, dan dampaknya terhadap proses bisnis.
5. Pelaporan dan Rekomendasi
Hasil pengujian disusun menjadi laporan yang memuat temuan, bukti teknis, tingkat risiko, serta rekomendasi perbaikan.
6. Remediasi dan Retest
Setelah perbaikan dilakukan, pengujian ulang atau retest dapat dilaksanakan untuk memverifikasi apakah kerentanan telah ditangani.
Tahapan tersebut sejalan dengan pendekatan pengujian keamanan dalam NIST SP 800-115.
Manfaat VAPT bagi Institusi Keuangan
Pelaksanaan VAPT memberikan sejumlah manfaat bagi pengelolaan keamanan TI:
Identifikasi risiko lebih dini: Membantu menemukan kerentanan sebelum dimanfaatkan pihak tidak berwenang.
Prioritas mitigasi yang lebih tepat: Mendukung alokasi sumber daya berdasarkan tingkat risiko dan dampak bisnis.
Perlindungan layanan digital: Membantu mengevaluasi kelemahan yang berpotensi memengaruhi data dan transaksi.
Dukungan manajemen risiko dan kepatuhan: Menyediakan bukti teknis untuk evaluasi keamanan serta audit internal.
Peningkatan ketahanan operasional: Mendukung langkah pencegahan terhadap potensi gangguan layanan akibat eksploitasi kerentanan.
Apa Hasil yang Diperoleh Setelah VAPT?
Hasil VAPT bukan sekadar daftar kerentanan, melainkan informasi yang dapat digunakan untuk menentukan tindakan perbaikan.
Laporan pengujian umumnya mencakup ringkasan eksekutif, daftar temuan, tingkat risiko, evidence, potensi dampak, serta rekomendasi mitigasi.
Sebagai contoh, apabila ditemukan kelemahan otorisasi pada API yang memungkinkan akses ke data rekening pengguna lain, tim TI dapat memprioritaskan perbaikan kontrol akses berdasarkan dampak dan risiko yang telah divalidasi.
Kapan Institusi Keuangan Perlu Melakukan VAPT?
VAPT dapat dipertimbangkan sebelum peluncuran aplikasi baru, setelah perubahan signifikan pada sistem, ketika melakukan integrasi API dengan pihak ketiga, atau sebagai bagian dari evaluasi keamanan berkala.
Frekuensi pengujian perlu disesuaikan dengan kritikalitas aset, profil risiko, dan ketentuan yang berlaku bagi masing-masing institusi.
Untuk mendapatkan hasil optimal, organisasi sebaiknya memilih penyedia jasa vulnerability assessment dan penetration testing yang memiliki metodologi jelas, memahami risiko bisnis, serta menyediakan laporan dan rekomendasi yang dapat ditindaklanjuti.
Tingkatkan Keamanan Sistem dengan Jasa Penetration Testing Integra
VAPT membantu institusi keuangan memahami kerentanan sistem sekaligus menentukan langkah mitigasi berdasarkan risiko yang ditemukan.
PT Integra Teknologi Solusi menyediakan Jasa Penetration Testing untuk Perbankan dan Institusi Keuangan yang mencakup pengujian aplikasi web, aplikasi mobile, API, jaringan, serta infrastruktur TI.
Pengujian dilaksanakan secara terkontrol dengan dukungan analisis risiko, laporan temuan, evidence, rekomendasi perbaikan, dan retest sesuai kebutuhan.
Konsultasikan kebutuhan Penetration Testing bersama tim Integra untuk menentukan ruang lingkup pengujian yang sesuai dengan sistem, risiko, dan kebutuhan keamanan institusi Anda.