
Serangan ransomware, kebocoran data, dan gangguan sistem dapat menghentikan operasional organisasi dalam waktu singkat. Bagi instansi pemerintah, BUMN/BUMD, dan perbankan, kondisi ini berpotensi mengganggu layanan publik, transaksi, serta keamanan informasi penting.
Memiliki firewall, antivirus, dan prosedur penanganan insiden belum tentu menunjukkan bahwa organisasi siap menghadapi serangan.
Karena itu, audit ketahanan siber diperlukan untuk mengevaluasi kemampuan organisasi dalam mendeteksi ancaman, merespons insiden, mempertahankan layanan kritis, dan memulihkan operasional secara efektif.
Apa Itu Audit Ketahanan Siber?
Audit ketahanan siber adalah proses evaluasi sistematis terhadap kesiapan organisasi dalam menghadapi, menangani, dan memulihkan diri dari insiden keamanan siber.
Berbeda dengan pemeriksaan yang hanya berfokus pada pencegahan serangan, audit ini juga menilai kemampuan organisasi menjaga keberlangsungan bisnis ketika gangguan terjadi.
Menurut NIST Cybersecurity Framework (CSF) 2.0, pengelolaan risiko siber mencakup enam fungsi utama: Govern, Identify, Protect, Detect, Respond, dan Recover.
Kerangka tersebut menunjukkan bahwa keamanan siber tidak hanya membutuhkan perlindungan, tetapi juga kemampuan merespons dan memulihkan layanan.
Mengapa Kesiapan Menghadapi Insiden Siber Perlu Diaudit?
Insiden siber dapat menimbulkan dampak yang lebih besar ketika organisasi tidak memiliki mekanisme respons dan pemulihan yang efektif.
Beberapa risiko yang perlu diperhatikan meliputi:
Gangguan operasional: Sistem kritis tidak tersedia sehingga pelayanan dan aktivitas bisnis terhenti.
Kebocoran atau kehilangan data: Informasi sensitif berpotensi diakses, dimodifikasi, atau hilang.
Keterlambatan pemulihan: Prosedur yang tidak teruji menyebabkan downtime lebih panjang.
Risiko kepatuhan: Kegagalan memenuhi persyaratan keamanan dan pelaporan insiden sesuai regulasi yang berlaku.
Kerugian finansial dan reputasi: Gangguan layanan dapat meningkatkan biaya pemulihan dan menurunkan kepercayaan pemangku kepentingan.
Melalui audit, manajemen dapat mengetahui apakah pengendalian yang diterapkan sudah memadai atau masih terdapat kesenjangan yang membutuhkan perbaikan.
Aspek yang Dinilai dalam Audit Ketahanan Siber
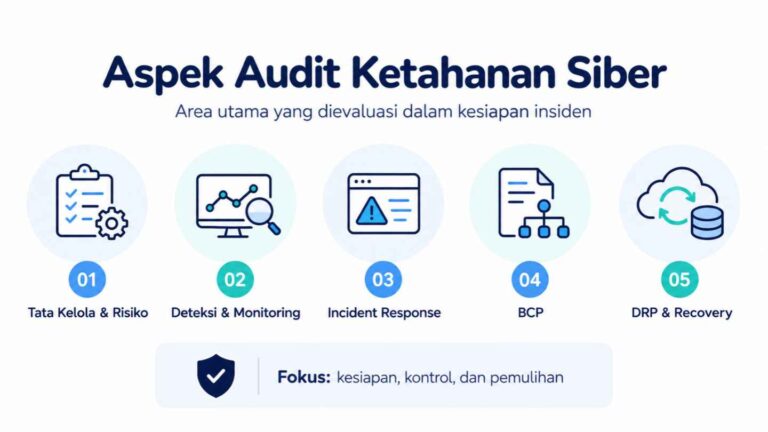
1. Tata Kelola dan Manajemen Risiko Siber
Audit mengevaluasi kebijakan keamanan, pembagian tanggung jawab, inventaris aset kritis, serta pengelolaan risiko siber.
Penilaian bertujuan memastikan organisasi memiliki mekanisme pengambilan keputusan dan prioritas penanganan risiko yang jelas.
2. Kemampuan Deteksi dan Monitoring Insiden
Organisasi perlu memiliki kemampuan mengidentifikasi aktivitas mencurigakan sebelum dampaknya meluas.
Evaluasi dapat mencakup log keamanan, sistem monitoring, mekanisme peringatan, serta prosedur eskalasi ketika ditemukan indikasi serangan.
3. Incident Response Plan dan Kesiapan Tim
Incident response audit menilai efektivitas prosedur penanganan insiden, koordinasi tim, klasifikasi insiden, dan mekanisme komunikasi.
Auditor tidak hanya memeriksa dokumen, tetapi juga bukti penerapan serta kemampuan personel menjalankan prosedur.
Pelajari lebih lanjut dalam artikel Audit Incident Response: Menguji Kesiapan Perusahaan Menghadapi Serangan Siber.
4. Business Continuity Plan (BCP)
Business Continuity Plan merupakan rencana untuk mempertahankan atau melanjutkan proses bisnis penting ketika terjadi gangguan.
Audit BCP dapat mengevaluasi hasil Business Impact Analysis (BIA), strategi operasional alternatif, dan kesiapan unit kerja dalam menjaga layanan kritis.
5. Disaster Recovery Plan (DRP)
Disaster Recovery Plan berfokus pada pemulihan sistem, infrastruktur, dan data setelah gangguan.
Evaluasi mencakup mekanisme backup, pengujian restore, serta kesesuaian kemampuan pemulihan dengan Recovery Time Objective (RTO) dan Recovery Point Objective (RPO).
6. Pengujian dan Simulasi Insiden
Audit juga perlu menilai apakah organisasi pernah menguji prosedur melalui tabletop exercise, simulasi serangan, atau pengujian pemulihan.
Hasil pengujian digunakan untuk mengidentifikasi kelemahan koordinasi, teknologi, dan prosedur yang perlu diperbaiki.
Bagaimana Cara Menilai Kesiapan Organisasi Menghadapi Insiden Siber?
Evaluasi kesiapan insiden siber dapat dilakukan melalui enam tahapan.
Identifikasi sistem kritis. Tentukan aplikasi, infrastruktur, data, dan proses bisnis yang harus diprioritaskan.
Tetapkan kriteria evaluasi. Gunakan kebijakan internal, profil risiko, standar, serta regulasi yang relevan.
Periksa dokumen dan bukti. Tinjau incident response plan, BCP, DRP, risk register, laporan insiden, dan hasil pengujian.
Uji efektivitas kontrol. Lakukan wawancara, observasi, pemeriksaan bukti, dan simulasi sesuai ruang lingkup.
Identifikasi kesenjangan. Bandingkan kondisi aktual dengan target kesiapan organisasi.
Susun prioritas perbaikan. Tetapkan rekomendasi, penanggung jawab, serta target penyelesaian berdasarkan tingkat risiko.
Sebagai contoh, sebuah organisasi menetapkan RTO empat jam untuk sistem transaksi. Namun, pengujian pemulihan menunjukkan sistem baru dapat beroperasi setelah sepuluh jam.
Kondisi tersebut menunjukkan adanya kesenjangan antara target dan kemampuan pemulihan aktual yang perlu ditindaklanjuti.
Untuk memahami metodologinya, baca juga Tahapan Security Audit: Dari Risk Assessment hingga Laporan Audit.
Indikator Efektivitas Respons dan Pemulihan Insiden
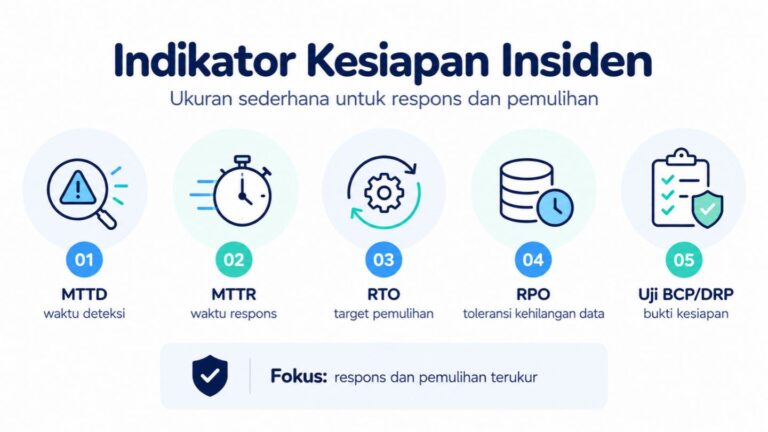
Penilaian kesiapan dapat menggunakan beberapa indikator, antara lain:
| Indikator | Fokus Evaluasi |
|---|---|
| MTTD | Rata-rata waktu mendeteksi insiden |
| MTTR | Rata-rata waktu respons atau pemulihan, sesuai definisi yang digunakan |
| RTO | Target waktu pemulihan layanan |
| RPO | Batas toleransi kehilangan data dalam satuan waktu |
| Hasil uji BCP/DRP | Keberhasilan pengujian dan kesesuaian dengan target |
Indikator tersebut perlu didukung bukti pengujian yang dapat diverifikasi, bukan hanya pernyataan bahwa prosedur sudah tersedia.
Kapan Organisasi Membutuhkan Cybersecurity Resilience Assessment?
Cybersecurity resilience assessment diperlukan ketika organisasi belum mengetahui tingkat kesiapan menghadapi insiden atau membutuhkan evaluasi yang lebih objektif.
Kebutuhan tersebut dapat muncul setelah insiden keamanan, perubahan infrastruktur kritis, hasil pengujian pemulihan yang tidak memenuhi target, atau adanya persyaratan kepatuhan.
Assessment dapat dilengkapi dengan vulnerability assessment untuk mengidentifikasi kerentanan dan penetration testing untuk menguji kemungkinan eksploitasi.
Namun, kedua pengujian teknis tersebut tidak menggantikan evaluasi menyeluruh terhadap respons insiden dan kesinambungan operasional.
Tingkatkan Ketahanan Siber melalui Cyber Security Services
Audit ketahanan siber membantu organisasi memahami kesiapan menghadapi insiden, mengidentifikasi kelemahan kontrol, dan menentukan prioritas peningkatan keamanan.
Melalui Cyber Security Services dari PT Integra Teknologi Solusi, organisasi dapat memperoleh dukungan audit keamanan, security assessment, vulnerability assessment, dan penetration testing sesuai kebutuhan.
Pendekatan berbasis risiko dan bukti membantu manajemen memperoleh gambaran kondisi keamanan serta rekomendasi perbaikan yang lebih terarah.
Ingin mengetahui seberapa siap organisasi Anda menghadapi insiden siber? Konsultasikan kebutuhan audit ketahanan siber bersama Integra untuk mengidentifikasi kesenjangan keamanan dan menentukan langkah peningkatan yang tepat.


