
Organisasi dapat memiliki kebijakan teknologi informasi (TI) yang lengkap, tetapi tetap mengalami kendala dalam pelaksanaannya. Misalnya, perubahan sistem dilakukan tanpa persetujuan yang jelas, pengelolaan akses berbeda antarunit, atau proses TI tidak memiliki bukti pelaksanaan yang memadai.
Kondisi tersebut dapat terjadi ketika kebijakan dan SOP tata kelola TI belum saling terhubung atau tidak diterapkan secara konsisten.
Padahal, keduanya berperan penting dalam memastikan pengelolaan teknologi berjalan terkendali, mendukung kepatuhan, dan selaras dengan tujuan bisnis.
Lantas, apa perbedaan kebijakan dan SOP tata kelola TI, serta bagaimana cara menyusunnya secara efektif?
Apa Itu Kebijakan dan SOP dalam Tata Kelola TI?
Kebijakan dan Standar Operasional Prosedur (SOP) merupakan dokumen yang saling melengkapi dalam penerapan tata kelola TI.
Kebijakan Tata Kelola TI
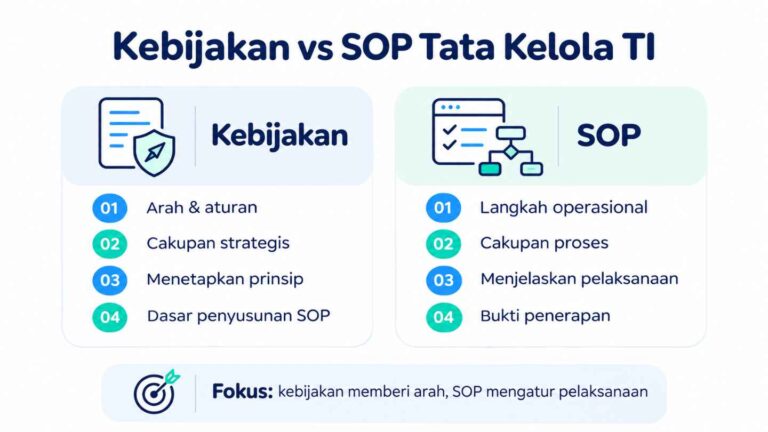
Kebijakan tata kelola TI adalah ketentuan yang menetapkan prinsip, arah, dan aturan organisasi dalam penggunaan serta pengelolaan teknologi informasi.
Kebijakan berfungsi sebagai dasar pengambilan keputusan, pengelolaan risiko, pembagian kewenangan, dan pengendalian aktivitas TI.
SOP Tata Kelola TI
SOP tata kelola TI merupakan panduan operasional yang menjelaskan langkah pelaksanaan suatu proses agar berjalan secara konsisten dan dapat dipertanggungjawabkan.
SOP biasanya mencakup penanggung jawab, tahapan aktivitas, mekanisme persetujuan, serta dokumentasi hasil pelaksanaan.
Secara sederhana, kebijakan menjelaskan apa yang harus dipatuhi, sedangkan SOP menjelaskan bagaimana ketentuan tersebut dilaksanakan.
Apa Perbedaan Kebijakan dan SOP Tata Kelola TI?
Berikut perbedaan keduanya berdasarkan fungsi dan penerapannya.
| Aspek | Kebijakan TI | SOP TI |
|---|---|---|
| Tujuan | Menetapkan arah dan aturan | Mengatur pelaksanaan proses |
| Cakupan | Strategis dan menyeluruh | Operasional dan spesifik |
| Isi | Prinsip, ketentuan, kewenangan | Tahapan, peran, dan kontrol |
| Penanggung jawab | Pemilik kebijakan | Pemilik proses |
| Evaluasi | Relevansi dan kepatuhan | Konsistensi dan efektivitas |
Sebagai contoh, organisasi menetapkan kebijakan bahwa seluruh perubahan pada sistem kritis harus melalui persetujuan resmi.
Kebijakan tersebut kemudian diterjemahkan menjadi SOP manajemen perubahan TI yang mengatur pengajuan, analisis risiko, pengujian, persetujuan, hingga implementasi.
Dengan demikian, kebijakan menjadi dasar pengendalian, sementara SOP memastikan proses dapat dijalankan dan ditelusuri.
Risiko Jika Kebijakan dan SOP TI Tidak Selaras
Ketidaksesuaian antara kebijakan dan SOP dapat menimbulkan beberapa risiko bagi organisasi.
1. Ketidakjelasan Tanggung Jawab
Tanpa prosedur yang jelas, pembagian kewenangan dan mekanisme persetujuan dapat berbeda antarunit. Akibatnya, pengambilan keputusan menjadi lambat atau tidak terkendali.
2. Meningkatnya Risiko Operasional
Proses TI yang tidak konsisten dapat meningkatkan kemungkinan kesalahan konfigurasi, gangguan layanan, dan kelemahan pengendalian keamanan informasi.
3. Temuan Audit dan Ketidakpatuhan
Kebijakan yang tidak didukung prosedur serta bukti penerapan dapat menyulitkan organisasi menunjukkan kepatuhan terhadap persyaratan internal maupun regulasi yang berlaku.
4. Penggunaan Sumber Daya Tidak Efisien
Prosedur yang tidak terstandarisasi dapat menyebabkan pekerjaan berulang, pemborosan biaya, serta investasi TI yang kurang mendukung prioritas bisnis.
Framework untuk Mendukung Kebijakan dan SOP Tata Kelola TI
Penyusunan dokumen tata kelola TI dapat mengacu pada framework yang relevan dengan kebutuhan organisasi.
COBIT 2019 menyediakan kerangka tata kelola dan manajemen TI untuk membantu organisasi menyelaraskan proses, risiko, sumber daya, serta pengukuran kinerja dengan tujuan bisnis.
Sementara itu, ISO/IEC 38500:2024 memberikan prinsip tata kelola penggunaan TI bagi pimpinan organisasi.
Dalam COBIT 2019, proses seperti BAI06 (Managed IT Changes) dapat menjadi referensi penyusunan prosedur pengelolaan perubahan TI.
Namun, penerapan framework perlu disesuaikan dengan kompleksitas, risiko, dan kebutuhan organisasi, bukan sekadar menyalin seluruh praktik yang tersedia.
Bagaimana Cara Menyusun Kebijakan dan SOP Tata Kelola TI?
Penyusunan kebijakan dan SOP sebaiknya dilakukan secara sistematis melalui langkah berikut.
1. Identifikasi Kebutuhan Organisasi
Petakan tujuan bisnis, risiko TI, regulasi, serta permasalahan operasional yang perlu dikendalikan.
2. Evaluasi Dokumen yang Sudah Tersedia
Tinjau kebijakan dan SOP existing untuk mengidentifikasi dokumen yang belum tersedia, tidak relevan, atau belum sesuai dengan praktik aktual.
3. Tentukan Proses TI Prioritas
Prioritaskan proses berdasarkan risiko dan dampaknya, misalnya manajemen akses, perubahan sistem, insiden TI, pencadangan data, dan pengelolaan penyedia layanan.
4. Susun Kebijakan dan Turunkan Menjadi SOP
Tetapkan prinsip, ruang lingkup, kewenangan, serta ketentuan utama dalam kebijakan.
Selanjutnya, susun SOP yang memuat:
Tujuan dan ruang lingkup proses.
Peran serta penanggung jawab.
Tahapan aktivitas dan mekanisme persetujuan.
Titik kontrol dan penanganan pengecualian.
Dokumen serta bukti pelaksanaan.
5. Validasi dan Implementasikan
Libatkan unit TI, bisnis, manajemen risiko, dan fungsi terkait sebelum pengesahan. Lakukan sosialisasi agar prosedur dipahami oleh pelaksana.
6. Monitor dan Perbaiki Secara Berkala
Evaluasi kepatuhan, indikator kinerja, temuan audit, dan perubahan kebutuhan bisnis sebagai dasar penyempurnaan dokumen.
Bagaimana Mengevaluasi Efektivitas SOP Tata Kelola TI?
Keberadaan SOP tidak otomatis menunjukkan bahwa tata kelola TI sudah efektif.
Organisasi perlu memastikan bahwa prosedur benar-benar diterapkan dan menghasilkan pengendalian yang diharapkan.
Beberapa pertanyaan evaluasi meliputi:
Apakah SOP sesuai dengan kebijakan dan risiko organisasi?
Apakah tanggung jawab setiap proses sudah jelas?
Apakah prosedur dijalankan secara konsisten?
Apakah tersedia bukti pelaksanaan yang dapat ditelusuri?
Apakah efektivitas proses diukur dan dievaluasi?
Hasil evaluasi tersebut membantu mengidentifikasi kesenjangan atau gap antara kondisi aktual (current state) dan kondisi yang diharapkan (target state).
Pendekatan COBIT 2019 untuk penilaian kemampuan dan kematangan proses dapat membantu organisasi menentukan prioritas peningkatan secara lebih terukur.
Kapan Organisasi Membutuhkan IT Governance atau IT Maturity?
Apabila organisasi menghadapi ketidakjelasan kebijakan, pembagian kewenangan, atau proses pengendalian TI, evaluasi melalui layanan IT Governance dapat membantu memperkuat struktur dan penerapan tata kelola.
Sementara itu, IT Maturity Assessment relevan ketika organisasi ingin mengetahui tingkat kematangan proses TI, mengidentifikasi gap, dan menyusun prioritas perbaikan.
Kedua pendekatan tersebut membantu manajemen mengambil keputusan perbaikan berdasarkan kondisi organisasi, bukan hanya kelengkapan dokumen.
Kesimpulan
Kebijakan dan SOP tata kelola TI memiliki fungsi berbeda, tetapi harus saling mendukung. Kebijakan menetapkan arah pengelolaan TI, sedangkan SOP menerjemahkannya menjadi proses yang terstruktur, konsisten, dan dapat dievaluasi.
Untuk memastikan penerapannya efektif, organisasi perlu melakukan evaluasi berkala terhadap kesesuaian dokumen, pelaksanaan proses, dan hasil pengendalian.
Ingin mengevaluasi kebijakan, SOP, dan kematangan tata kelola TI organisasi Anda?
PT Integra Teknologi Solusi menyediakan layanan IT Governance dan IT Maturity Assessment untuk membantu organisasi mengidentifikasi gap, memperkuat pengendalian, dan menentukan prioritas peningkatan TI sesuai kebutuhan bisnis.
Konsultasikan kebutuhan tata kelola TI Anda bersama tim Integra.


