Perkembangan layanan perbankan digital membuat operasional bank semakin bergantung pada teknologi informasi (TI). Mulai dari core banking system (CBS), internet banking, mobile banking, hingga integrasi dengan sistem pihak ketiga, seluruhnya membutuhkan pengendalian yang memadai untuk menjaga keamanan data dan keberlangsungan layanan.
Namun, semakin kompleks teknologi yang digunakan, semakin besar pula risiko yang harus dikelola. Gangguan sistem, kelemahan pengendalian akses, kesalahan pemrosesan transaksi, hingga serangan siber dapat berdampak pada operasional bank maupun kepercayaan nasabah.
Audit TI bank dan BPR merupakan proses pemeriksaan untuk menilai apakah tata kelola, manajemen risiko, keamanan, dan pengendalian teknologi informasi telah diterapkan secara efektif serta sesuai dengan ketentuan yang berlaku.
Bagi bank umum, Bank Perekonomian Rakyat (BPR), dan Bank Perekonomian Rakyat Syariah (BPRS), audit TI berperan dalam mengidentifikasi kelemahan pengendalian sekaligus memberikan dasar bagi peningkatan keamanan dan keandalan sistem.
Sebagai perusahaan yang menyediakan layanan audit dan konsultasi teknologi informasi, PT Integra Teknologi Solusi membantu organisasi mengevaluasi pengendalian TI, mengidentifikasi risiko, dan menyusun rekomendasi perbaikan yang sesuai dengan kebutuhan operasional.
Artikel ini membahas ruang lingkup audit TI perbankan, regulasi OJK, objek pemeriksaan, risiko pada aplikasi perbankan, hingga langkah persiapan yang perlu dilakukan sebelum audit.
Apa Itu Audit TI Bank dan BPR?
Audit Teknologi Informasi (Audit TI) adalah kegiatan pemeriksaan secara sistematis terhadap penggunaan dan pengelolaan teknologi informasi untuk menilai kesesuaian, kecukupan, serta efektivitas pengendalian yang diterapkan organisasi.
Dalam industri perbankan, audit TI tidak hanya berkaitan dengan keamanan perangkat dan aplikasi. Pemeriksaan juga mencakup bagaimana teknologi mendukung transaksi, menjaga integritas data nasabah, serta memastikan layanan dapat beroperasi secara berkelanjutan.
Apa Tujuan Audit TI Perbankan?
Audit TI bertujuan memberikan penilaian berdasarkan bukti yang memadai terhadap pengendalian teknologi informasi.
Beberapa tujuan utamanya meliputi:
Menilai tata kelola TI, termasuk kebijakan, struktur tanggung jawab, dan pengawasan penggunaan teknologi.
Mengidentifikasi risiko TI, seperti gangguan sistem, kebocoran data, penyalahgunaan hak akses, dan kegagalan integrasi aplikasi.
Mengevaluasi keamanan informasi, khususnya perlindungan data nasabah dan transaksi perbankan.
Memeriksa efektivitas pengendalian internal, termasuk otorisasi transaksi, pemisahan tugas, dan pencatatan aktivitas sistem.
Menilai kepatuhan terhadap regulasi, terutama ketentuan Otoritas Jasa Keuangan (OJK) yang relevan.
Memberikan rekomendasi perbaikan, sebagai dasar peningkatan pengendalian dan pengelolaan risiko TI.
Hasil audit membantu manajemen memahami apakah sistem yang digunakan telah didukung pengendalian yang memadai atau masih memerlukan tindakan perbaikan.
Apakah Audit TI Bank Umum dan BPR Sama?
Secara umum, prinsip audit TI bank umum dan BPR memiliki kesamaan, yaitu menilai tata kelola, risiko, dan pengendalian teknologi informasi.
Namun, ruang lingkup serta kedalaman pemeriksaannya perlu disesuaikan dengan karakteristik masing-masing bank.
Bank umum dapat memiliki lingkungan TI yang lebih kompleks, termasuk berbagai kanal layanan digital, aplikasi transaksi, sistem pembayaran, dan integrasi pihak ketiga.
Sementara itu, audit TI BPR dan BPRS dapat lebih berfokus pada aplikasi inti perbankan, pengelolaan data, keamanan infrastruktur, pengendalian operasional, serta penggunaan penyedia jasa TI.
Oleh karena itu, audit TI tidak seharusnya menggunakan daftar pemeriksaan yang sama untuk seluruh bank tanpa mempertimbangkan profil risiko, kompleksitas sistem, dan regulasi yang berlaku.
Apa Perbedaan Audit Intern, Audit TI, dan Audit SCV?
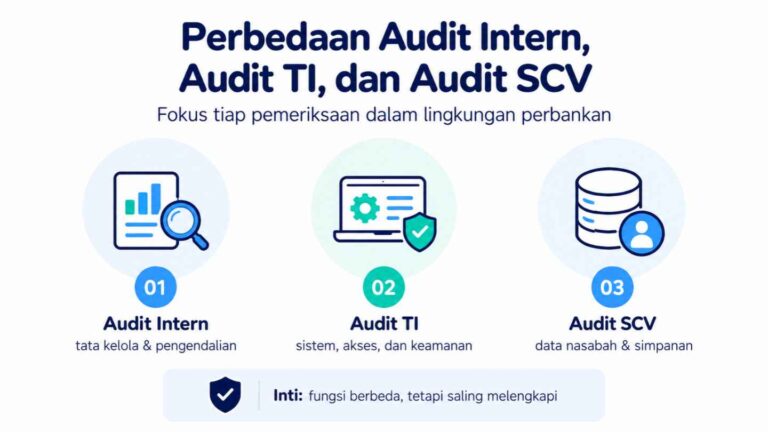
Dalam kegiatan perbankan, istilah audit intern, audit TI, dan audit Single Customer View (SCV) sering digunakan secara berdampingan.
Ketiganya memiliki hubungan, tetapi berbeda dalam tujuan dan ruang lingkup pemeriksaan.
1. Audit Intern Bank
Audit intern merupakan fungsi penilaian independen dan objektif di dalam organisasi bank untuk mengevaluasi efektivitas tata kelola, manajemen risiko, dan pengendalian internal.
Pada bank umum, fungsi ini dilaksanakan oleh Satuan Kerja Audit Intern (SKAI) sesuai ketentuan OJK.
Sementara itu, BPR dan BPRS menerapkan fungsi audit intern melalui struktur yang disesuaikan dengan ketentuan, skala, dan kompleksitas operasionalnya.
Cakupan audit intern tidak terbatas pada TI, tetapi juga dapat meliputi aktivitas operasional, kredit, kepatuhan, keuangan, dan proses bisnis lainnya.
2. Audit Teknologi Informasi
Audit TI berfokus pada pengendalian teknologi yang mendukung operasional bank.
Objek pemeriksaannya dapat mencakup aplikasi, jaringan, database, infrastruktur, keamanan informasi, pengembangan sistem, hingga pengelolaan layanan TI oleh pihak ketiga.
Audit TI dapat menjadi bagian dari program audit intern bank. Dalam kondisi tertentu, bank juga dapat menggunakan jasa pihak eksternal sesuai ketentuan yang berlaku.
Penggunaan tenaga atau penyedia jasa eksternal tidak menghilangkan tanggung jawab fungsi audit intern dan manajemen bank.
3. Audit Single Customer View (SCV)
Audit SCV merupakan pemeriksaan yang berkaitan dengan keandalan sistem dan kualitas data Single Customer View sesuai ketentuan Lembaga Penjamin Simpanan (LPS).
Pemeriksaan dapat mencakup data nasabah, data simpanan, data kredit, sistem pengolahan SCV, serta keakuratan dan konsistensi informasi yang dihasilkan.
Berbeda dengan audit TI yang memiliki ruang lingkup lebih luas, audit SCV memiliki fokus khusus terhadap kemampuan sistem dan data dalam mendukung penyediaan informasi nasabah sesuai kebutuhan LPS.
Kami juga menyediakan layanan Audit SCV untuk membantu bank mengevaluasi keandalan sistem dan kualitas data tersebut.
Dengan demikian, audit SCV tidak otomatis menggantikan audit TI secara menyeluruh, begitu pula audit TI tidak selalu mencakup seluruh prosedur pengujian kualitas data SCV.
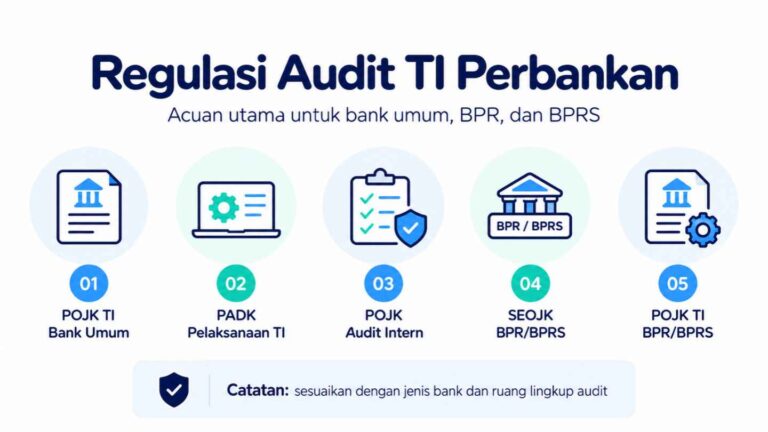
Regulasi Apa yang Menjadi Acuan Audit TI Bank dan BPR?
Audit TI perbankan perlu mempertimbangkan regulasi yang sesuai dengan jenis bank, kegiatan usaha, dan sistem yang diperiksa.
Regulasi Audit TI Bank Umum
Beberapa ketentuan utama yang relevan meliputi:
1. POJK Nomor 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum
Peraturan ini mengatur penyelenggaraan TI bank umum, termasuk tata kelola, manajemen risiko, ketahanan dan keamanan siber, pengelolaan data, pengendalian internal, serta audit TI.
Pasal 54 mengatur pelaksanaan audit intern atas penyelenggaraan TI berdasarkan kebutuhan, prioritas, dan hasil analisis risiko, paling sedikit satu kali dalam satu tahun.
Selain itu, Pasal 55 mengatur kewajiban kaji ulang terhadap fungsi audit intern atas penyelenggaraan TI paling sedikit satu kali dalam tiga tahun dengan menggunakan pihak eksternal yang independen.
Kaji ulang independen tersebut berbeda dari pelaksanaan audit intern TI tahunan.
Pelajari POJK 11/POJK.03/2022 melalui OJK.
2. PADK OJK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum
Peraturan Anggota Dewan Komisioner OJK ini berlaku sejak 1 Maret 2026 dan memberikan pengaturan lebih lanjut mengenai penyelenggaraan TI bank umum.
Cakupannya antara lain tata kelola TI, arsitektur TI, manajemen risiko, penyedia jasa TI, pengelolaan data, pengendalian, audit intern, dan pelaporan.
Pelajari PADK OJK Nomor 1 Tahun 2026.
3. POJK Nomor 1/POJK.03/2019 tentang Penerapan Fungsi Audit Intern pada Bank Umum
Ketentuan ini menjadi acuan penting dalam penerapan fungsi audit intern bank, termasuk independensi, kewenangan, tanggung jawab, pelaksanaan audit, dan penggunaan pihak eksternal.
4. POJK Nomor 21 Tahun 2023 tentang Layanan Digital oleh Bank Umum
Peraturan ini relevan bagi bank yang menyelenggarakan layanan digital, termasuk pengelolaan infrastruktur, keamanan data, manajemen risiko, dan perlindungan nasabah.
Pelajari ketentuan layanan digital bank umum.
Regulasi Audit TI BPR dan BPRS
BPR dan BPRS memiliki ketentuan tersendiri yang perlu diperhatikan dalam menentukan ruang lingkup audit.
Untuk fungsi audit intern, salah satu acuan penting adalah SEOJK Nomor 9/SEOJK.03/2025 tentang Penerapan Fungsi Audit Intern bagi BPR dan BPRS.
Ketentuan tersebut memberikan pedoman mengenai kebijakan, struktur organisasi, pelaksanaan, dan pelaporan fungsi audit intern.
Selain itu, terdapat POJK Nomor 9 Tahun 2024 tentang Penerapan Tata Kelola bagi BPR dan BPRS.
Dalam penyelenggaraan TI, OJK juga telah menerbitkan POJK Nomor 34 Tahun 2025 tentang Penyelenggaraan Teknologi Informasi oleh BPR dan BPRS, beserta ketentuan pelaksanaannya melalui PADK Nomor 43/PADK.03/2025.
Perlu diperhatikan bahwa POJK Nomor 34 Tahun 2025 memiliki masa transisi dan mulai berlaku pada 18 Desember 2026. Oleh karena itu, sebelum tanggal tersebut, bank perlu memperhatikan ketentuan yang masih berlaku sekaligus mempersiapkan penyesuaian terhadap aturan baru.
Aturan baru ini memperkuat pengaturan tata kelola, keamanan siber, pengelolaan data, penyedia jasa TI, pemulihan bencana, dan pengendalian internal.
Pelajari POJK Nomor 34 Tahun 2025 melalui OJK.
Dengan memahami perbedaan tersebut, bank dapat menyusun program audit yang relevan dan menghindari penggunaan acuan regulasi yang tidak sesuai.
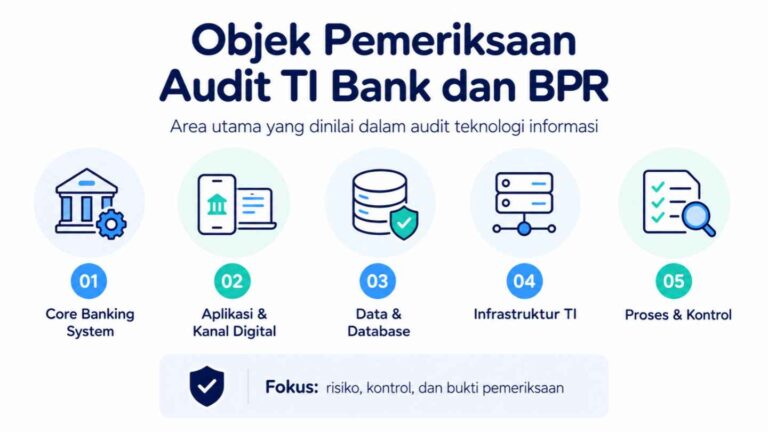
Apa Saja Objek Pemeriksaan Audit TI Bank dan BPR?
Objek pemeriksaan audit TI ditentukan berdasarkan tingkat risiko, fungsi bisnis, dan ketergantungan operasional terhadap teknologi.
Beberapa area utama yang perlu diperhatikan adalah sebagai berikut.
1. Core Banking System (CBS)
Core Banking System merupakan aplikasi inti yang mendukung berbagai kegiatan operasional perbankan.
Audit CBS dapat mencakup pengendalian pada proses pembukaan rekening, pengelolaan simpanan, transaksi, kredit atau pembiayaan, serta pencatatan informasi keuangan.
Pemeriksaan dapat berfokus pada:
Pengaturan dan pembatasan hak akses pengguna.
Otorisasi transaksi dan pemisahan tugas.
Integritas serta konsistensi data.
Pencatatan transaksi dan aktivitas pengguna.
Pengendalian perubahan parameter aplikasi.
Proses rekonsiliasi dan penanganan kesalahan transaksi.
Tujuannya memastikan transaksi diproses secara benar, lengkap, sah, dan dapat ditelusuri.
2. Infrastruktur dan Keamanan Sistem
Infrastruktur TI mencakup server, jaringan, sistem operasi, database, perangkat keamanan, hingga pusat data.
Audit dilakukan untuk mengevaluasi efektivitas pengendalian terhadap gangguan operasional dan ancaman keamanan.
Area pemeriksaan dapat meliputi konfigurasi keamanan, pengelolaan kerentanan, pembaruan sistem, pemantauan jaringan, dan pembatasan akses administratif.
3. Pengelolaan Data dan Database
Data merupakan salah satu aset penting dalam operasional perbankan.
Audit pengelolaan data dapat menilai bagaimana data nasabah disimpan, diproses, diakses, diubah, dan dicadangkan.
Pemeriksaan juga dapat mencakup:
Pengendalian akses database.
Perlindungan data pribadi nasabah.
Integritas data antar aplikasi.
Mekanisme pencadangan dan pemulihan.
Pencatatan perubahan data penting.
Pengendalian ini diperlukan untuk menjaga kerahasiaan, integritas, dan ketersediaan informasi.
4. Pengembangan dan Perubahan Aplikasi
Perubahan sistem yang tidak dikelola dengan baik dapat menimbulkan gangguan maupun kesalahan pemrosesan transaksi.
Karena itu, audit TI perlu mempertimbangkan proses pengembangan aplikasi atau System Development Life Cycle (SDLC), termasuk persetujuan perubahan, pengujian, dan implementasi.
Salah satu aspek penting adalah User Acceptance Test (UAT), yaitu pengujian penerimaan pengguna untuk memastikan aplikasi atau perubahan sistem sesuai dengan kebutuhan bisnis sebelum digunakan pada lingkungan produksi.
Auditor dapat memeriksa bukti pengujian, persetujuan pengguna, pemisahan lingkungan pengembangan dan produksi, serta dokumentasi implementasi.
5. Business Continuity dan Disaster Recovery
Bank perlu memiliki kemampuan untuk menjaga atau memulihkan layanan ketika terjadi gangguan.
Audit dapat mencakup evaluasi Business Continuity Plan (BCP), Disaster Recovery Plan (DRP), dan kesiapan pusat pemulihan bencana.
Pemeriksaan tidak hanya berfokus pada ketersediaan dokumen, tetapi juga bukti pelaksanaan pengujian dan tindak lanjut atas hasil pengujian tersebut.
6. Pengelolaan Penyedia Jasa TI
Banyak bank menggunakan layanan pihak ketiga untuk mendukung pengoperasian aplikasi, infrastruktur, maupun layanan teknologi lainnya.
Audit dapat mencakup penilaian terhadap kontrak, Service Level Agreement (SLA), pengamanan akses pihak ketiga, pemantauan layanan, serta mekanisme penanganan gangguan.
Walaupun layanan TI disediakan pihak ketiga, bank tetap perlu memastikan risiko penggunaannya dikelola secara memadai.
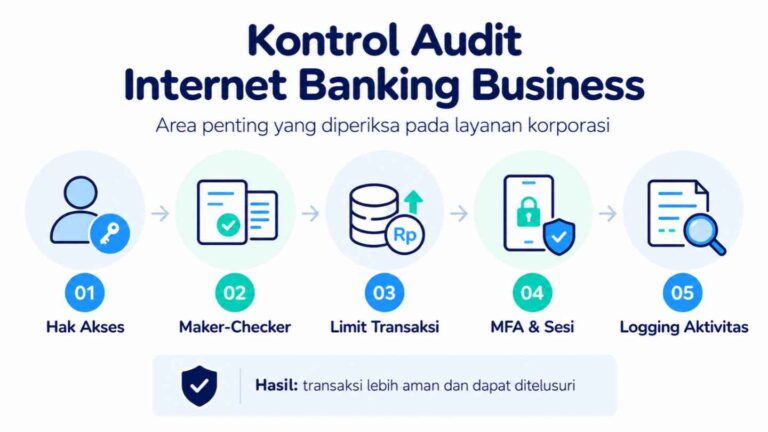
Audit Keamanan Internet Banking Business
Internet banking business merupakan layanan perbankan digital yang digunakan nasabah korporasi untuk melakukan transaksi dan aktivitas pengelolaan keuangan perusahaan.
Layanan ini dapat mendukung transfer dana, pembayaran, pengelolaan rekening, hingga transaksi dengan nilai dan jumlah yang signifikan.
Karena melibatkan akses korporasi dan otorisasi berlapis, audit keamanan internet banking business perlu memperhatikan pengendalian pada identitas pengguna dan persetujuan transaksi.
Pengendalian Hak Akses Pengguna Korporasi
Auditor dapat mengevaluasi bagaimana bank mengelola akses pengguna perusahaan, termasuk pendaftaran, perubahan hak akses, penonaktifan pengguna, dan pembatasan kewenangan.
Pengendalian perlu memastikan bahwa pengguna hanya memiliki akses sesuai fungsi dan otorisasinya.
Penerapan Maker, Checker, dan Approver
Mekanisme maker-checker-approver digunakan untuk memisahkan peran pembuatan, pemeriksaan, dan persetujuan transaksi.
Dalam audit TI, pengujian dapat dilakukan untuk memastikan:
Pembuat transaksi tidak dapat menyetujui sendiri transaksi yang memerlukan persetujuan terpisah.
Persetujuan dilakukan oleh pengguna yang memiliki kewenangan.
Batas nominal transaksi diterapkan sesuai ketentuan bank dan pengaturan nasabah.
Perubahan otorisasi dicatat dan dapat ditelusuri.
Pengendalian ini membantu mengurangi risiko transaksi tidak sah, kesalahan, dan penyalahgunaan kewenangan.
Autentikasi dan Monitoring Transaksi
Selain pemisahan tugas, audit dapat mengevaluasi autentikasi multifaktor, pengamanan sesi, pengendalian transaksi berisiko, serta pencatatan aktivitas pengguna.
Dengan pemeriksaan tersebut, bank dapat mengidentifikasi kelemahan yang berpotensi memengaruhi keamanan transaksi korporasi.
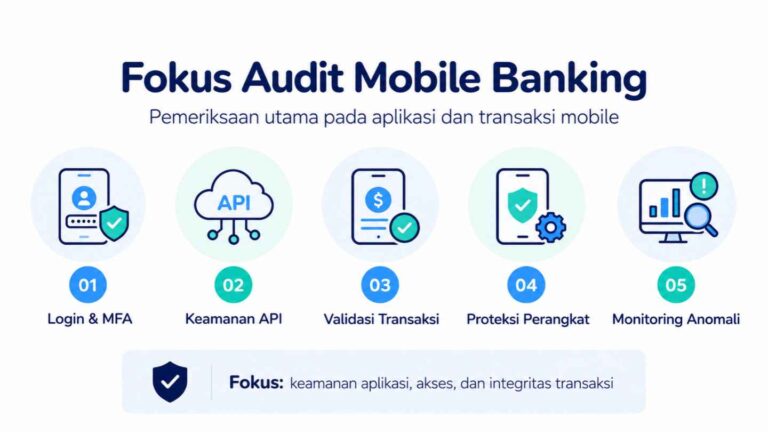
Audit Mobile Banking
Mobile banking memberikan kemudahan bagi nasabah untuk mengakses layanan perbankan melalui perangkat seluler.
Namun, penggunaan aplikasi mobile juga membuka berbagai risiko, termasuk pengambilalihan akun, penyalahgunaan kredensial, kelemahan API, dan manipulasi transaksi.
Audit mobile banking bertujuan mengevaluasi keamanan aplikasi beserta layanan pendukungnya.
Keamanan Aplikasi dan Autentikasi
Pemeriksaan dapat mencakup keamanan proses login, pengelolaan sesi, perlindungan kredensial, autentikasi multifaktor, dan mekanisme pemulihan akun.
Auditor juga dapat mengevaluasi kontrol terkait pengenalan perangkat, perubahan perangkat, dan pengamanan komunikasi antara aplikasi dengan server.
Keamanan API dan Transaksi
Aplikasi mobile banking umumnya berkomunikasi dengan sistem backend melalui Application Programming Interface (API).
Audit perlu memastikan bahwa API memiliki mekanisme autentikasi, otorisasi, validasi input, dan pembatasan akses yang memadai.
Pengujian juga dapat mencakup integritas instruksi transaksi, pencegahan transaksi ganda, dan kemampuan sistem menangani aktivitas yang tidak wajar.
Audit TI dan Penetration Testing
Audit TI dan penetration testing merupakan dua aktivitas yang berbeda, tetapi dapat saling melengkapi.
Audit TI menilai efektivitas tata kelola serta pengendalian secara lebih luas. Sementara itu, penetration testing berfokus pada pengujian kerentanan keamanan yang dapat dieksploitasi dalam ruang lingkup pengujian yang disepakati.
Untuk kebutuhan evaluasi keamanan aplikasi, bank dapat mempertimbangkan layanan Penetration Testing dari Integra sebagai pemeriksaan teknis tambahan yang sesuai dengan kebutuhan dan risiko sistem.
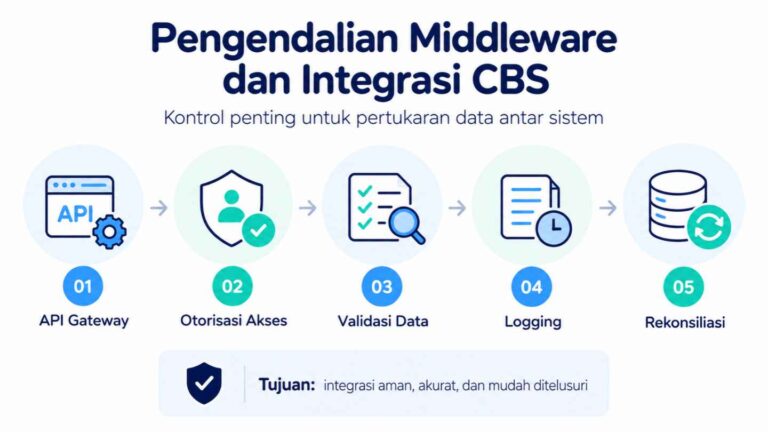
Pengendalian Middleware dan Integrasi Core Banking System
Sistem perbankan modern tidak selalu berdiri sendiri.
Core banking dapat terhubung dengan mobile banking, internet banking, sistem pembayaran, aplikasi pelaporan, dan layanan pihak ketiga melalui middleware maupun API.
Teknologi integrasi, termasuk Service-Oriented Architecture (SOA) dan microservices, membantu pertukaran data antar sistem.
Namun, integrasi yang tidak dikendalikan dengan memadai dapat meningkatkan risiko keamanan dan kesalahan pemrosesan transaksi.
Pengendalian API Gateway
API gateway dapat berfungsi sebagai salah satu titik pengendalian terhadap komunikasi antar sistem.
Audit dapat mengevaluasi bagaimana mekanisme autentikasi, otorisasi, pembatasan permintaan, enkripsi komunikasi, dan pencatatan akses diterapkan.
Pemeriksaan perlu memperhatikan apakah akses hanya diberikan kepada sistem atau pihak yang memiliki kewenangan.
Integritas Pertukaran Data
Dalam integrasi CBS, data transaksi harus diproses dan diteruskan secara akurat.
Auditor dapat mengevaluasi mekanisme validasi, rekonsiliasi, penanganan transaksi gagal, dan pencegahan pemrosesan transaksi berulang.
Misalnya, kegagalan komunikasi antara kanal digital dan CBS perlu ditangani agar tidak menyebabkan perbedaan status maupun pencatatan transaksi.
Logging dan Monitoring Integrasi
Setiap aktivitas penting dalam proses integrasi perlu memiliki pencatatan yang memadai.
Log dapat digunakan untuk menelusuri transaksi, mengidentifikasi kesalahan, mendukung investigasi insiden, dan menyediakan bukti pemeriksaan.
Audit dapat menilai kelengkapan log, pembatasan akses, sinkronisasi waktu, masa retensi, dan kemampuan monitoring terhadap aktivitas tidak normal.
Bagi bank yang mengembangkan layanan digital atau melakukan integrasi dengan penyedia jasa teknologi, pengendalian ini menjadi salah satu area penting dalam pemeriksaan TI.
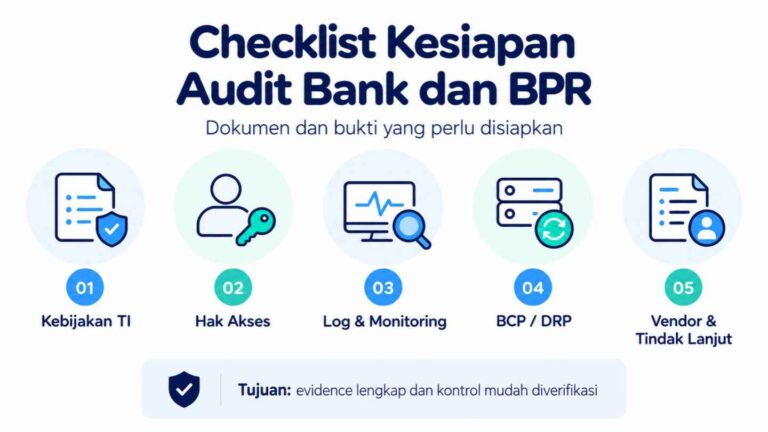
Checklist Kesiapan Audit Bank dan BPR
Persiapan audit TI sebaiknya dilakukan sebelum proses pemeriksaan dimulai.
Dokumen yang tersedia perlu didukung bukti bahwa pengendalian telah dilaksanakan secara konsisten.
Berikut checklist awal yang dapat digunakan oleh tim TI, audit intern, manajemen risiko, dan kepatuhan.
1. Dokumen Tata Kelola dan Kebijakan
- Struktur organisasi serta pembagian tanggung jawab TI.
- Kebijakan dan prosedur penyelenggaraan TI.
- Kebijakan keamanan informasi.
- Rencana strategis dan arsitektur TI, sesuai ketentuan yang berlaku.
- Daftar aset TI dan aplikasi kritis.
- Dokumen manajemen risiko dan risk register TI.
2. Bukti Pengendalian Akses dan Keamanan
- Daftar pengguna dan matriks hak akses.
- Bukti persetujuan pemberian atau perubahan hak akses.
- Hasil peninjauan hak akses berkala.
- Bukti pengelolaan akun dengan hak istimewa.
- Log aktivitas dan monitoring keamanan.
- Hasil pengujian kerentanan serta tindak lanjutnya.
3. Dokumen Operasional dan Infrastruktur
- Catatan monitoring server, database, dan jaringan.
- Bukti pencadangan data.
- Hasil pengujian pemulihan data.
- Dokumen BCP dan DRP beserta hasil pengujian.
- Catatan insiden dan penanganannya.
- Dokumentasi perubahan konfigurasi maupun sistem.
4. Dokumen Aplikasi dan Integrasi
- Daftar aplikasi dan pemilik proses bisnis.
- Dokumentasi arsitektur dan integrasi sistem.
- Dokumen perubahan aplikasi.
- Hasil UAT beserta persetujuan.
- Dokumentasi API serta pengendalian aksesnya.
- Bukti rekonsiliasi atau pengendalian transaksi.
5. Dokumen Vendor dan Tindak Lanjut Audit
- Daftar penyedia jasa TI.
- Kontrak, SLA, dan pengaturan keamanan pihak ketiga.
- Bukti evaluasi kinerja dan risiko vendor.
- Laporan hasil audit sebelumnya.
- Rencana tindakan korektif.
- Bukti penyelesaian temuan dan verifikasi tindak lanjut.
Checklist tersebut merupakan panduan awal, bukan daftar persyaratan yang berlaku seragam bagi seluruh bank.
Kebutuhan bukti pemeriksaan harus disesuaikan dengan ruang lingkup audit, jenis bank, serta ketentuan yang relevan.
Hal penting yang perlu diperhatikan adalah kesesuaian antara dokumen kebijakan dan penerapan aktualnya.
Sebuah bank mungkin telah memiliki SOP pengelolaan akses. Namun, auditor tetap perlu menilai apakah pemberian akses benar-benar disetujui, ditinjau, dan dicabut sesuai prosedur.
Karena itu, persiapan audit sebaiknya melibatkan pemilik proses bisnis dan penanggung jawab kontrol, bukan hanya pengumpulan dokumen oleh tim TI.
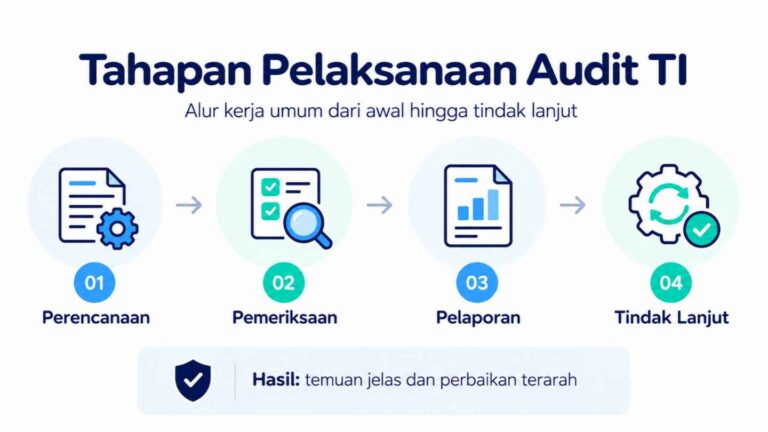
Bagaimana Tahapan Pelaksanaan Audit TI?
Pelaksanaan audit TI dilakukan melalui tahapan yang terstruktur agar pemeriksaan memiliki tujuan, metode, dan hasil yang dapat dipertanggungjawabkan.
1. Perencanaan Audit (Audit Planning)
Tahap awal dimulai dengan memahami lingkungan TI, proses bisnis, regulasi, dan risiko utama bank.
Auditor menentukan tujuan, ruang lingkup, kriteria audit, serta pendekatan pengujian yang akan dilakukan.
Ruang lingkup dapat berfokus pada keseluruhan tata kelola TI atau area tertentu, seperti CBS, mobile banking, infrastruktur, maupun keamanan aplikasi.
2. Pemeriksaan dan Pengujian (Fieldwork)
Auditor melakukan pengumpulan serta pengujian bukti melalui penelaahan dokumen, wawancara, observasi, dan pemeriksaan konfigurasi atau data yang relevan.
Pengujian dapat mencakup evaluasi desain pengendalian serta efektivitas pelaksanaannya.
Sebagai contoh, auditor tidak hanya memeriksa keberadaan prosedur perubahan aplikasi, tetapi juga menelusuri sampel perubahan untuk memastikan persetujuan dan pengujian telah dilakukan.
3. Analisis Temuan dan Pelaporan
Setelah pemeriksaan selesai, auditor mengevaluasi hasil pengujian untuk mengidentifikasi kelemahan dan risiko.
Temuan audit sebaiknya menjelaskan kondisi yang ditemukan, kriteria yang digunakan, penyebab, dampak atau risiko, serta rekomendasi perbaikan.
Hasilnya disampaikan dalam laporan audit kepada pihak yang berwenang sesuai pengaturan dan tujuan penugasan.
4. Tindak Lanjut Hasil Audit
Audit tidak berhenti setelah laporan diterbitkan.
Bank perlu menyusun rencana tindakan perbaikan berdasarkan prioritas risiko, menetapkan penanggung jawab, dan menentukan target penyelesaian.
Selanjutnya, efektivitas perbaikan perlu dipantau dan diverifikasi.
Dengan pendekatan tersebut, audit TI tidak hanya menjadi aktivitas pemeriksaan kepatuhan, tetapi juga mendukung peningkatan pengendalian teknologi informasi secara berkelanjutan.
Kapan Bank Membutuhkan Auditor Independen?
Kebutuhan terhadap auditor independen dapat muncul ketika bank memerlukan penilaian objektif, kompetensi teknis tertentu, atau pemenuhan ketentuan yang mensyaratkan keterlibatan pihak eksternal.
Namun, penggunaan jasa audit eksternal harus dibedakan dari pelaksanaan fungsi audit intern bank.
Perbedaan Tanggung Jawab Audit Intern dan Auditor Eksternal
Fungsi audit intern merupakan bagian dari tata kelola bank dan memiliki tanggung jawab sesuai ketentuan OJK.
Sementara itu, penyedia jasa audit TI eksternal melaksanakan pemeriksaan atau layanan profesional berdasarkan tujuan dan ruang lingkup penugasan yang disepakati.
Auditor eksternal dapat dilibatkan untuk kebutuhan seperti:
Pemeriksaan keamanan dan pengendalian teknologi tertentu.
Dukungan keahlian khusus dalam audit TI sesuai ketentuan.
Penilaian kesiapan atau readiness assessment.
Kaji ulang independen yang diwajibkan oleh regulasi.
Evaluasi risiko sistem sebelum atau sesudah perubahan signifikan.
Keterlibatan auditor eksternal tidak berarti bank dapat mengalihkan seluruh tanggung jawab audit intern kepada penyedia jasa.
Untuk bank umum, ketentuan mengenai penggunaan pihak eksternal harus mengikuti regulasi audit intern yang berlaku, termasuk aspek independensi, tanggung jawab, dan kerahasiaan data.
PT Integra Teknologi Solusi sebagai Penyedia Jasa Audit Teknologi Informasi Terdaftar ASPI
PT Integra Teknologi Solusi merupakan perusahaan IT yang menyediakan layanan konsultasi, audit, tata kelola, dan keamanan teknologi informasi.
Dalam bidang audit TI, kami terdaftar sebagai Penyedia Jasa Audit Teknologi Informasi di Asosiasi Sistem Pembayaran Indonesia (ASPI) dengan informasi sebagai berikut:
Nama perusahaan: PT Integra Teknologi Solusi
Kategori: Penyedia Jasa Audit Teknologi Informasi
Nomor Surat Tanda Terdaftar: Sek.ASPI/STT/038/IX/2025
Masa berlaku: 22 September 2025–22 September 2027
Status: Aktif
Informasi tersebut tercantum dalam Daftar Penyedia Jasa Audit Teknologi Informasi ASPI.
Pendaftaran ini merupakan informasi administratif mengenai status Integra sebagai penyedia jasa audit TI dalam daftar ASPI.
Layanan Audit dan Keamanan TI dari Integra
Kami menyediakan Jasa Audit Keamanan Informasi untuk membantu organisasi mengevaluasi pengendalian keamanan, mengidentifikasi risiko, serta merumuskan rekomendasi perbaikan.
Selain layanan tersebut, Integra menyediakan layanan terkait yang dapat mendukung kebutuhan sektor perbankan, antara lain:
Audit SCV: Evaluasi keandalan sistem dan kualitas data Single Customer View sesuai kebutuhan pemeriksaan LPS.
Cyber Security Services: Evaluasi keamanan teknologi, termasuk asesmen dan pengujian keamanan berdasarkan ruang lingkup yang disepakati.
IT Governance dan IT Maturity: Evaluasi tata kelola serta tingkat kematangan pengelolaan teknologi informasi.
IT Master Plan: Penyusunan perencanaan pengembangan TI sesuai kebutuhan dan arah organisasi.
Portofolio kami juga mencakup pekerjaan Audit SCV untuk sejumlah bank, antara lain Bank bjb, Bank Sumut, Bank Sultra, dan Bank Bengkulu. Pengalaman tersebut berkaitan dengan pemeriksaan sistem dan data SCV, yang merupakan ruang lingkup spesifik dalam layanan audit perbankan.
Informasi mengenai perusahaan, cakupan layanan, dan portofolio dapat dilihat melalui halaman Tentang PT Integra Teknologi Solusi serta Portofolio Integra.
Persiapkan Audit TI Bank dan BPR Bersama Integra
Audit TI merupakan bagian penting dalam memastikan sistem perbankan dikelola dengan pengendalian yang memadai, aman, dan mendukung keberlangsungan operasional.
Bagi bank umum, BPR, dan BPRS, proses audit perlu disesuaikan dengan regulasi, kompleksitas teknologi, profil risiko, dan kebutuhan pemeriksaan masing-masing organisasi.
Mulai dari core banking system, keamanan aplikasi, pengelolaan data, hingga integrasi dan infrastruktur TI, setiap area memerlukan pendekatan pengujian yang sesuai.
PT Integra Teknologi Solusi siap membantu bank dan organisasi keuangan dalam mengevaluasi kebutuhan audit teknologi informasi, menentukan ruang lingkup pemeriksaan yang relevan, serta mengidentifikasi area pengendalian yang memerlukan peningkatan.
Apabila bank Anda sedang mempersiapkan audit TI, membutuhkan evaluasi keamanan informasi, atau mempertimbangkan penggunaan jasa auditor eksternal, konsultasikan terlebih dahulu kebutuhan dan tujuan pemeriksaannya bersama tim kami.
Kunjungi halaman Jasa Audit Keamanan Informasi Integra atau hubungi PT Integra Teknologi Solusi untuk mendiskusikan kebutuhan audit TI bank dan BPR secara lebih terarah.