Memperoleh sertifikasi ISO 27701 bukan berarti pekerjaan pengelolaan privasi telah selesai. Privacy Information Management System (PIMS) perlu terus dipelihara, dievaluasi, dan disesuaikan dengan perubahan proses bisnis, teknologi, pihak ketiga, risiko privasi, serta kewajiban organisasi.
Bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi lain yang mengelola data pribadi dalam jumlah besar, surveillance audit menjadi momentum penting untuk membuktikan bahwa PIMS tidak hanya terdokumentasi, tetapi benar-benar dijalankan.
Karena itu, persiapan surveillance ISO 27701 sebaiknya tidak dilakukan hanya ketika jadwal audit sudah dekat. Tim PIMS perlu memastikan adanya keterhubungan antara kebijakan, risiko, kontrol, implementasi, audit evidence, evaluasi, dan tindak lanjut.
Apa Itu Surveillance Audit ISO 27701?
Surveillance audit merupakan audit berkala dalam siklus sertifikasi untuk mengevaluasi apakah sistem manajemen yang telah disertifikasi tetap diterapkan, dipelihara, dan ditingkatkan.
Fokusnya berbeda dengan sertifikasi awal. Organisasi tidak lagi hanya menunjukkan bahwa PIMS telah dibangun, tetapi juga perlu membuktikan bagaimana sistem tersebut berjalan dalam aktivitas sehari-hari.
ISO menjelaskan bahwa ISO/IEC 27701 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan PIMS secara berkelanjutan. Standar ini relevan bagi organisasi yang berperan sebagai PII controller maupun PII processor.
Apa yang Berubah Sejak Audit Sebelumnya?
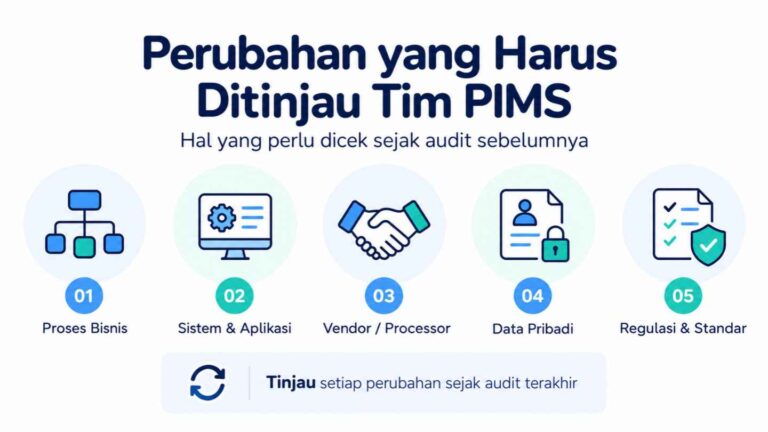
Sebelum mengumpulkan dokumen, tim PIMS perlu memetakan perubahan sejak audit terakhir, antara lain:
proses bisnis, produk, atau layanan baru;
aplikasi, cloud service, atau teknologi baru;
perubahan aktivitas pemrosesan data pribadi;
vendor, processor, atau sub-processor baru;
pergantian DPO, PIC, atau personel terkait;
insiden, keluhan, atau risiko privasi baru;
perubahan kewajiban hukum dan kontraktual;
perubahan standar yang digunakan organisasi.
Perubahan penting lainnya adalah diterbitkannya ISO/IEC 27701:2025. Edisi kedua ini menggantikan ISO/IEC 27701:2019 yang kini berstatus withdrawn. Berbeda dari edisi 2019 yang merupakan ekstensi ISO/IEC 27001 dan ISO/IEC 27002, edisi 2025 dapat digunakan sebagai management system standard yang berdiri sendiri.
Struktur ISO/IEC 27701:2025 juga telah diselaraskan dengan struktur standar sistem manajemen ISO dan memberikan penekanan yang lebih jelas terhadap privacy risk, evaluasi performa PIMS, serta continual improvement.
Bagi organisasi yang sebelumnya menggunakan edisi 2019, kondisi tersebut perlu masuk dalam evaluasi kesiapan dan pembahasan transisi dengan certification body masing-masing.
Apa Dampaknya terhadap Pengelolaan Privasi?
Perubahan organisasi harus tercermin dalam PIMS.
Sebagai contoh, ketika bank mulai menggunakan aplikasi baru untuk memproses data nasabah, tim PIMS perlu mengevaluasi apakah data flow, inventaris PII atau RoPA, privacy risk assessment, supplier assessment, dan kontrol terkait masih relevan.
Hal serupa berlaku ketika terdapat vendor baru, perubahan tujuan pemrosesan, mekanisme penyimpanan baru, atau perubahan periode retensi data.
Artinya, dokumen yang pernah digunakan saat sertifikasi sebelumnya tidak otomatis tetap relevan. Surveillance audit justru menjadi kesempatan untuk memastikan bahwa dokumentasi sesuai dengan praktik aktual organisasi.
Apa yang Harus Disiapkan Tim PIMS?
1. Scope dan Aktivitas Pemrosesan PII
Pastikan scope PIMS masih menggambarkan kondisi organisasi. Periksa inventaris PII, RoPA, data flow, peran PII controller atau processor, serta perubahan sistem dan proses bisnis.
2. Privacy Risk Assessment
Risk register perlu mencerminkan risiko privasi terbaru. Pastikan setiap risiko memiliki treatment, risk owner, target penyelesaian, dan evaluasi residual risk yang dapat ditelusuri.
3. Implementasi Kontrol Privasi
Jangan hanya menyiapkan prosedur.
Tim perlu menunjukkan bukti bahwa kontrol benar-benar diterapkan, misalnya log aktivitas, approval, catatan akses, data deletion record, catatan penanganan hak subjek data, evaluasi processor, atau privacy incident record.
4. Internal Audit PIMS
Pastikan internal audit telah dilakukan dengan ruang lingkup yang relevan. Temuan sebaiknya memiliki root cause, PIC, action plan, target penyelesaian, dan bukti tindak lanjut.
5. Management Review
Manajemen perlu mengevaluasi performa PIMS secara nyata. Evidence dapat berupa notulen, hasil pemantauan, isu privasi utama, keputusan manajemen, serta action item yang dapat ditelusuri.
6. Corrective Action
Temuan audit sebelumnya tidak cukup hanya berstatus “closed”. Organisasi perlu menunjukkan penyebab masalah, tindakan perbaikan, evidence implementasi, dan evaluasi efektivitasnya.
7. Supplier dan Processor
Periksa kembali kontrak, privacy clause, due diligence, hasil evaluasi berkala, serta penggunaan sub-processor, terutama jika terjadi perubahan pihak ketiga.
Kesalahan yang Sering Menjadi Gap Saat Surveillance
Salah satu masalah yang sering terjadi adalah tim baru mengumpulkan evidence ketika surveillance audit sudah dekat.
Akibatnya, dapat muncul gap antara prosedur dan kondisi aktual. Misalnya, RoPA belum diperbarui setelah implementasi aplikasi baru, privacy risk register tidak berubah meskipun terdapat aktivitas pemrosesan baru, atau management review dilakukan tetapi tidak membahas kinerja dan risiko PIMS secara memadai.
Pada organisasi besar seperti perbankan, BUMN, atau instansi pemerintah, pengelolaan privasi juga sering melibatkan Legal, TI, Information Security, Risk, Compliance, Procurement, hingga unit bisnis. Tanpa koordinasi yang baik, evidence dapat tersebar dan jawaban antarfungsi menjadi tidak konsisten.
Bagaimana Menyiapkan Surveillance ISO 27701 Secara Terstruktur?
Mulailah dengan readiness review terhadap PIMS saat ini. Bandingkan persyaratan yang berlaku, praktik aktual, evidence yang tersedia, dan gap yang masih terbuka.
Setelah itu, prioritaskan perbaikan berdasarkan risiko dan dampaknya terhadap pengelolaan data pribadi. Dokumen yang terdampak perlu diperbarui, tetapi yang lebih penting adalah memastikan perubahan tersebut benar-benar diterapkan.
Sebelum auditor eksternal masuk, internal audit dan management review dapat digunakan untuk memastikan corrective action berjalan dan evidence utama telah tersedia.
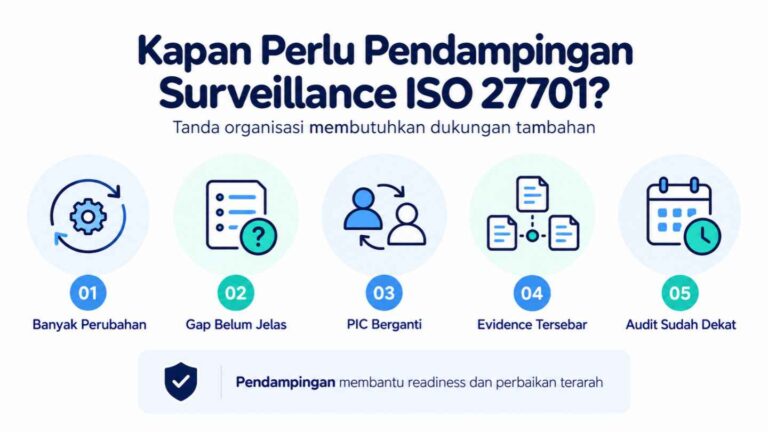
Kapan Pendampingan Surveillance ISO 27701 Dibutuhkan?
Pendampingan surveillance ISO 27701 dapat dipertimbangkan ketika organisasi mengalami perubahan besar, memiliki banyak gap, mengganti PIC PIMS, belum memperbarui privacy risk assessment, sedang menghadapi transisi ISO/IEC 27701:2025, atau membutuhkan independent readiness review.
Pendampingan bukan untuk “menjamin lulus audit”, melainkan membantu organisasi mengevaluasi kondisi PIMS, mengidentifikasi gap, memperbaiki dokumentasi dan implementasi, serta menyiapkan evidence secara lebih terstruktur.
Persiapkan PIMS Sebelum Surveillance Audit
Tim PIMS yang siap bukan hanya memiliki dokumen lengkap. Organisasi perlu mampu menunjukkan hubungan yang jelas antara risiko, kontrol, implementasi, evidence, evaluasi, corrective action, dan continual improvement.
Jika organisasi Anda membutuhkan dukungan untuk gap assessment, evaluasi implementasi, internal audit, corrective action, maupun persiapan surveillance, konsultasikan kebutuhan Anda melalui Jasa Pendampingan ISO 27701 Integra Teknologi Solusi.