Organisasi dapat memiliki firewall, antivirus, SIEM, kebijakan keamanan, hingga incident response plan. Namun, keberadaan berbagai kontrol tersebut belum otomatis menunjukkan bahwa keamanan siber telah dikelola secara matang.
Bagi pemerintahan, BUMN/BUMD, perbankan, maupun organisasi yang mengelola sistem dan data penting, pertanyaan yang lebih relevan adalah: apakah kontrol keamanan sudah diterapkan secara konsisten, efektif, terukur, dan mampu merespons perubahan ancaman?
Cybersecurity maturity assessment membantu menjawab pertanyaan tersebut dengan memetakan kondisi keamanan saat ini, menemukan kesenjangan, menentukan target, serta menyusun prioritas peningkatan.
Apa Itu Cybersecurity Maturity Assessment?
Cybersecurity maturity assessment adalah proses untuk mengevaluasi tingkat kematangan kemampuan organisasi dalam mengelola risiko keamanan siber.
Assessment tidak hanya memeriksa apakah suatu kontrol tersedia. Evaluasi juga melihat apakah kebijakan, proses, teknologi, sumber daya manusia, hingga mekanisme pengawasan telah berjalan secara konsisten dan memberikan hasil yang diharapkan.
Hasil assessment umumnya membantu organisasi memahami:
kondisi keamanan siber saat ini (current state);
tingkat kematangan atau maturity level pada setiap area;
gap antara kondisi saat ini dan kondisi yang ditargetkan;
risiko yang perlu mendapat perhatian;
prioritas dan roadmap peningkatan keamanan.
Pendekatan tersebut sejalan dengan NIST Cybersecurity Framework (CSF) 2.0 yang menggunakan Current Profile dan Target Profile untuk membantu organisasi menggambarkan kondisi keamanan saat ini dan kondisi yang ingin dicapai.
Mengapa Tingkat Kematangan Keamanan Siber Perlu Diukur?
Masalah keamanan sering kali bukan karena organisasi sama sekali tidak memiliki kontrol, melainkan karena implementasinya belum konsisten.
Sebagai contoh, organisasi sudah menggunakan autentikasi multifaktor, tetapi belum menerapkannya pada seluruh akun dengan hak akses tinggi. Organisasi juga mungkin memiliki prosedur penanganan insiden, tetapi prosedur tersebut belum pernah diuji melalui simulasi.
Tanpa evaluasi, manajemen dapat kesulitan menentukan apakah investasi keamanan telah diarahkan pada risiko yang paling penting.
Cyber maturity assessment dapat membantu decision maker melihat kondisi tersebut secara lebih menyeluruh sehingga anggaran, sumber daya, dan rencana perbaikan dapat diprioritaskan berdasarkan risiko.
Cybersecurity Maturity, Security Posture, dan Readiness: Apa Bedanya?
Ketiga istilah tersebut saling berkaitan, tetapi memiliki fokus berbeda.
Cybersecurity maturity menggambarkan seberapa terstruktur, konsisten, terukur, dan berkembangnya kemampuan keamanan organisasi.
Security posture menggambarkan kondisi keamanan organisasi secara keseluruhan pada suatu periode, termasuk kontrol, risiko, kerentanan, dan exposure yang dimiliki.
Sementara itu, cybersecurity readiness menekankan kesiapan organisasi dalam menghadapi ancaman atau insiden.
Karena itu, security posture assessment maupun cybersecurity readiness assessment dapat melengkapi analisis maturity ketika organisasi membutuhkan gambaran keamanan yang lebih komprehensif.
Area Apa Saja yang Perlu Dinilai?
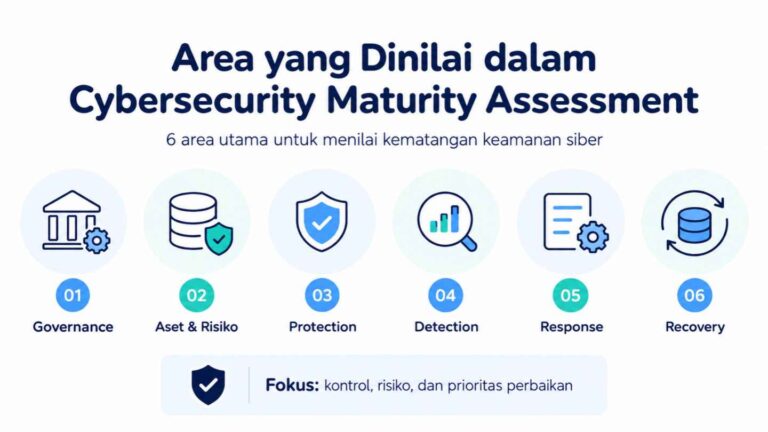
Ruang lingkup assessment harus menyesuaikan profil risiko dan karakteristik organisasi. NIST CSF 2.0 mengelompokkan pengelolaan risiko cybersecurity ke dalam enam fungsi utama, yaitu Govern, Identify, Protect, Detect, Respond, dan Recover.
Area yang dapat diperiksa antara lain:
Governance dan risk management, termasuk kebijakan, pembagian tanggung jawab, pengawasan manajemen, serta risiko pihak ketiga.
Identifikasi aset dan risiko, seperti inventaris aset, klasifikasi data, ancaman, dan kerentanan.
Protection, termasuk kontrol akses, IAM, endpoint security, network security, hardening, dan awareness.
Detection, seperti logging, monitoring, SIEM, alert, dan mekanisme deteksi aktivitas mencurigakan.
Incident response, termasuk klasifikasi, eskalasi, komunikasi, dan penanganan insiden.
Recovery dan cyber resilience, seperti backup, disaster recovery, pengujian pemulihan, dan business continuity.
Bagaimana Cara Mengukur Cybersecurity Maturity?
1. Tentukan Tujuan dan Ruang Lingkup
Tentukan sistem, aplikasi, infrastruktur, unit kerja, data, serta proses bisnis yang akan dinilai.
2. Pilih Framework atau Kriteria
Organisasi dapat menggunakan NIST CSF, C2M2, CIS Controls, atau kriteria lain sesuai kebutuhan.
Perlu diperhatikan bahwa tidak semua model menggunakan jumlah maturity level yang sama. C2M2 dari U.S. Department of Energy, misalnya, menggunakan Maturity Indicator Levels dengan struktur tertentu untuk menilai perkembangan praktik cybersecurity.
Karena itu, maturity level tidak seharusnya dianggap sebagai skala lima tingkat yang berlaku universal.
3. Kumpulkan Evidence
Assessment sebaiknya berbasis bukti, misalnya:
kebijakan dan SOP;
risk register;
konfigurasi keamanan;
network diagram;
log dan laporan monitoring;
catatan insiden;
hasil pengujian keamanan;
wawancara dan observasi.
4. Nilai Efektivitas Kontrol
Pertanyaannya bukan hanya “apakah kontrol tersedia?”, tetapi juga “apakah kontrol tersebut benar-benar berjalan dan efektif mengurangi risiko?”.
5. Bandingkan Current State dengan Target State
Setiap domain dapat memiliki tingkat kematangan berbeda. Misalnya, pengelolaan akses sudah cukup matang, tetapi vulnerability management dan incident response masih membutuhkan peningkatan.
Dari sini organisasi dapat melakukan gap analysis dan menentukan prioritas perbaikan berdasarkan risiko serta dampaknya terhadap bisnis.
Apakah Maturity Assessment Saja Sudah Cukup?
Belum tentu.
Assessment maturity dapat menunjukkan bahwa proses vulnerability management telah tersedia. Namun, assessment tersebut belum selalu membuktikan bahwa aplikasi, server, atau jaringan bebas dari kerentanan yang dapat dieksploitasi.
Karena itu, evaluasi dapat dilengkapi dengan:
security assessment atau audit untuk mengevaluasi kontrol dan penerapannya;
vulnerability assessment untuk mengidentifikasi kerentanan teknis;
penetration testing untuk menguji kemungkinan eksploitasi dan dampaknya.
Baca juga pembahasan mengenai perbedaan Penetration Testing dan Vulnerability Assessment serta Tahapan Security Audit untuk memahami pendekatan pengujian yang berbeda.
Kapan Organisasi Membutuhkan Assessment Independen?
Assessment independen dapat dipertimbangkan ketika organisasi:
belum memiliki baseline keamanan yang jelas;
memerlukan assurance bagi manajemen;
menghadapi perubahan sistem atau transformasi digital;
memiliki temuan keamanan yang berulang;
pernah mengalami insiden;
harus memenuhi tuntutan regulasi atau audit;
membutuhkan roadmap peningkatan yang objektif.
Pihak independen dapat membantu menilai tidak hanya dokumentasi, tetapi juga evidence penerapan dan efektivitas kontrol.
Tingkatkan Kematangan Keamanan Siber Secara Terukur
Tingkat kematangan keamanan siber seharusnya tidak hanya menghasilkan sebuah skor. Hasil assessment harus membantu organisasi mengetahui risiko utama, gap kontrol, serta langkah perbaikan yang perlu diprioritaskan.
Melalui Cyber Security Services, Integra Teknologi Solusi membantu organisasi melakukan evaluasi keamanan melalui audit dan security assessment, vulnerability assessment, penetration testing, hingga penyusunan rekomendasi peningkatan sesuai kebutuhan. Layanan tersebut mencakup evaluasi aspek tata kelola maupun teknis serta menghasilkan rekomendasi dan prioritas perbaikan berdasarkan hasil pemeriksaan.
Jika organisasi Anda ingin mengetahui kondisi keamanan saat ini, menemukan gap, atau menentukan prioritas peningkatan cybersecurity, konsultasikan kebutuhan assessment dan pengujian keamanan bersama tim Integra.