Penyelenggaraan sistem pembayaran semakin bergantung pada aplikasi digital, infrastruktur teknologi informasi, serta integrasi antarpenyedia layanan. Kondisi ini menuntut organisasi untuk memastikan bahwa sistem yang digunakan tidak hanya berfungsi dengan baik, tetapi juga aman, andal, dan mampu menghadapi risiko gangguan maupun serangan siber.
Untuk memperkuat penyelenggaraan sistem pembayaran, Bank Indonesia menerbitkan Peraturan Bank Indonesia (PBI) Nomor 10 Tahun 2025 dan Peraturan Anggota Dewan Gubernur (PADG) Nomor 32 Tahun 2025 tentang Pengaturan Industri Sistem Pembayaran.
Kedua regulasi tersebut mulai berlaku pada 31 Maret 2026 dan menjadi bagian dari penguatan pengaturan serta pengawasan industri sistem pembayaran di Indonesia.
Salah satu aspek penting yang perlu diperhatikan adalah kewajiban audit TI sistem pembayaran, termasuk evaluasi keamanan sistem informasi, pengujian keamanan, dan pelaporan hasil pemeriksaan kepada Bank Indonesia.
Bagi Penyedia Jasa Pembayaran (PJP), Penyelenggara Infrastruktur Sistem Pembayaran (PIP), serta pihak terkait, pemahaman terhadap ketentuan ini diperlukan untuk menentukan ruang lingkup audit, memenuhi persyaratan regulator, dan memastikan efektivitas pengendalian keamanan.
Lantas, apa saja kewajiban audit TI berdasarkan PBI 10/2025 dan PADG 32/2025? Siapa yang harus memenuhinya, dan bagaimana organisasi dapat mempersiapkan diri?
Mengapa Audit TI Penting dalam Penyelenggaraan Sistem Pembayaran?
Sistem pembayaran memproses transaksi yang melibatkan data pengguna, instruksi pembayaran, akses ke sumber dana, serta pertukaran informasi antarsistem.
Gangguan pada salah satu komponen tersebut dapat memengaruhi kelancaran transaksi dan keberlangsungan layanan.
Risiko tidak hanya berasal dari serangan siber. Kesalahan konfigurasi, pengelolaan hak akses yang lemah, kegagalan sistem, hingga ketergantungan terhadap penyedia teknologi pihak ketiga juga dapat menimbulkan masalah.
Dalam konteks ini, audit teknologi informasi (audit TI) berperan untuk mengevaluasi apakah tata kelola, proses, dan pengendalian TI telah diterapkan sesuai dengan kriteria yang ditetapkan.
Melalui audit TI, organisasi dapat:
Menilai kesesuaian penerapan kontrol TI terhadap ketentuan yang berlaku.
Mengidentifikasi kelemahan dalam pengelolaan risiko dan keamanan sistem informasi.
Mengevaluasi efektivitas pengendalian pada aplikasi dan infrastruktur kritikal.
Memastikan ketersediaan bukti penerapan kebijakan dan prosedur.
Menentukan tindakan perbaikan berdasarkan tingkat risiko.
Mendukung kesiapan organisasi menghadapi pemeriksaan regulator.
Dengan demikian, audit TI bukan sekadar kegiatan pemeriksaan dokumen. Hasilnya dapat menjadi dasar bagi manajemen untuk meningkatkan keamanan, keandalan, dan ketahanan operasional sistem pembayaran.
Apa yang Diatur dalam PBI 10/2025 dan PADG 32/2025 Terkait Audit TI?
PBI 10/2025 dan PADG 32/2025 memiliki keterkaitan, tetapi menjalankan fungsi pengaturan yang berbeda.
PBI 10/2025 sebagai Kerangka Pengaturan Industri Sistem Pembayaran
PBI Nomor 10 Tahun 2025 mengatur industri sistem pembayaran sebagai bagian dari implementasi Blueprint Sistem Pembayaran Indonesia (BSPI) 2030.
Peraturan ini menggunakan pendekatan penilaian berdasarkan lima kriteria yang dikenal sebagai TIKMI, yaitu:
Transaksi: karakteristik dan tingkat aktivitas transaksi pembayaran.
Interkoneksi: keterhubungan penyelenggara dengan pihak lain dalam ekosistem pembayaran.
Kompetensi: kemampuan dan kecukupan sumber daya manusia.
Manajemen risiko: kemampuan organisasi mengelola risiko dalam penyelenggaraan sistem pembayaran.
Infrastruktur teknologi informasi: keandalan, keamanan, dan kesiapan infrastruktur yang mendukung layanan.
Penilaian TIKMI digunakan Bank Indonesia dalam proses perizinan, penetapan, persetujuan, penyelenggaraan, dan pengawasan sistem pembayaran.
Dari sisi keamanan, aspek infrastruktur teknologi informasi menjadi penting karena berkaitan dengan tata kelola sistem informasi, keamanan siber, dan ketahanan layanan.
Oleh karena itu, pembahasan PBI 10/2025 terkait audit TI perlu dilihat dalam kerangka pemenuhan persyaratan penyelenggaraan sistem pembayaran secara menyeluruh.
PADG 32/2025 sebagai Ketentuan Pelaksanaan
PADG Nomor 32 Tahun 2025 memberikan pengaturan yang lebih terperinci mengenai pelaksanaan ketentuan industri sistem pembayaran.
Beberapa ketentuan yang relevan dengan audit TI meliputi:
Persyaratan infrastruktur TI dalam perizinan atau penetapan penyelenggara.
Pemenuhan standar keamanan sistem informasi.
Pelaksanaan audit TI dan pengujian keamanan.
Persyaratan auditor berdasarkan kategori atau paket aktivitas tertentu.
Pengelolaan risiko teknologi informasi dan pihak ketiga.
Penyampaian laporan hasil audit serta pengujian keamanan.
Artinya, organisasi perlu membaca kedua regulasi secara bersamaan.
PBI 10/2025 memberikan kerangka pengaturannya, sedangkan PADG 32/2025 menjelaskan persyaratan operasional yang perlu dipenuhi sesuai dengan kategori dan aktivitas penyelenggara.
Selain itu, penerapan keamanan siber juga perlu memperhatikan PBI Nomor 2 Tahun 2024 dan PADG Nomor 24 Tahun 2024 tentang Keamanan Sistem Informasi dan Ketahanan Siber (KKS), sebagaimana PADG tersebut telah diubah dengan PADG Nomor 29 Tahun 2026.
Siapa yang Perlu Memenuhi Kewajiban Audit TI Sistem Pembayaran?
Kewajiban audit TI dalam industri sistem pembayaran tidak dapat disamaratakan untuk seluruh penyelenggara.
Persyaratan yang berlaku perlu ditentukan berdasarkan jenis penyelenggara, paket aktivitas, ruang lingkup layanan, dan kondisi yang diatur dalam regulasi.
1. Penyedia Jasa Pembayaran (PJP)
PJP merupakan penyelenggara yang menyediakan jasa untuk memfasilitasi transaksi pembayaran kepada pengguna jasa.
Pasal 169 PADG 32/2025 membedakan persyaratan manajemen risiko dan keamanan sistem informasi berdasarkan paket aktivitas PJP.
Untuk PJP dengan paket aktivitas 1 dan 2, ketentuan tersebut mencakup:
Audit TI oleh auditor TI eksternal yang terdaftar di otoritas atau Self-Regulatory Organization (SRO).
Pengujian keamanan atau penetration testing secara menyeluruh (end-to-end) oleh auditor pengujian keamanan eksternal yang terdaftar di otoritas atau SRO.
Penerapan kebijakan keamanan, monitoring, pengelolaan insiden, dan perlindungan data.
Pengelolaan risiko TI yang berasal dari pihak yang melakukan kerja sama dan Penyelenggara Penunjang.
Sementara itu, bagi PJP dengan paket aktivitas 3, Pasal 169 ayat (2) mengatur persyaratan yang berbeda.
Apabila layanannya didukung sistem informasi, ketentuan tersebut mencakup audit TI oleh auditor TI independen internal, termasuk asesmen keamanan sistem informasi layanan sistem pembayaran utama.
Perbedaan ini menunjukkan pentingnya organisasi mengidentifikasi paket aktivitasnya sebelum menentukan kebutuhan auditor dan ruang lingkup pemeriksaan.
2. Penyelenggara Infrastruktur Sistem Pembayaran (PIP)
PIP merupakan penyelenggara yang menyediakan infrastruktur untuk memfasilitasi pemindahan dana bagi kepentingan pesertanya.
Dalam konteks perizinan atau penetapan PIP, Pasal 107 PADG 32/2025 mengatur aspek infrastruktur teknologi informasi yang meliputi audit TI, laporan pengujian keamanan, keamanan siber, serta resiliensi aplikasi dan infrastruktur.
PIP juga perlu memastikan pengendalian atas sistem kritikal, interkoneksi, keberlangsungan layanan, dan pengelolaan risiko yang relevan.
Namun, ketentuan mengenai auditor eksternal untuk PJP paket aktivitas 1 dan 2 pada Pasal 169 tidak boleh langsung dianggap berlaku identik bagi seluruh PIP.
Kebutuhan audit PIP harus ditentukan dengan memperhatikan ketentuan yang berlaku untuk aktivitas dan kondisi penyelenggaraannya.
3. Penyelenggara Penunjang Sistem Pembayaran
Selain PJP dan PIP, regulasi juga mencakup Penyelenggara Penunjang yang memberikan layanan pendukung dalam ekosistem sistem pembayaran.
Berdasarkan Pasal 152 PADG 32/2025, kewajiban pendaftaran berlaku bagi Penyelenggara Penunjang yang termasuk kategori kritikal dan penting.
Persyaratan minimum dalam konteks pendaftaran tersebut mencakup aspek teknologi, termasuk audit TI, pengujian keamanan secara menyeluruh, pengelolaan insiden, serta pengendalian risiko pihak ketiga.
Dengan demikian, penyedia layanan teknologi yang mendukung proses pembayaran juga perlu memahami kategori dan kewajiban yang berlaku bagi aktivitasnya.
Apa Saja Ketentuan Audit TI dan Pelaporannya Berdasarkan PADG 32/2025?
Selain menentukan pihak yang wajib memenuhi persyaratan, organisasi perlu memahami kapan audit TI diperlukan dan bagaimana hasilnya dilaporkan.
Audit TI dan Pengujian Keamanan Merupakan Persyaratan yang Berbeda
Audit TI berfokus pada penilaian tata kelola, proses, pengendalian, dan kesesuaian sistem informasi terhadap kriteria pemeriksaan.
Sementara itu, pengujian keamanan seperti penetration testing lebih berfokus pada evaluasi kelemahan teknis yang berpotensi dimanfaatkan untuk mengganggu keamanan sistem.
Kedua pendekatan tersebut dapat saling melengkapi, tetapi tidak dapat dianggap sebagai kegiatan yang sama.
Sebagai contoh, audit TI dapat menemukan bahwa organisasi belum memiliki proses pengelolaan kerentanan yang memadai.
Untuk menilai kondisi teknisnya, organisasi dapat memerlukan pengujian lebih lanjut terhadap aplikasi, API, server, atau infrastruktur jaringan.
Kapan Audit TI dan Penetration Testing Diperlukan?
Selain persyaratan berdasarkan kategori penyelenggara, Pasal 122 PADG 32/2025 mengatur kewajiban audit TI dan penetration testing dalam konteks pengembangan tertentu.
Ketentuan ini berlaku untuk pengembangan aktivitas, produk, atau kerja sama yang berdampak pada tahapan pemrosesan transaksi pembayaran, yaitu inisiasi, otorisasi, kliring, dan penyelesaian akhir (setelmen), serta merupakan pengembangan sistem atau infrastruktur teknologi.
Sebagai ilustrasi, penyelenggara yang melakukan perubahan pada sistem pemrosesan transaksi perlu mengevaluasi apakah perubahan tersebut memenuhi kondisi yang mewajibkan audit dan pengujian keamanan.
Penentuan cakupan pengujian harus mempertimbangkan komponen yang berubah, sistem yang terhubung, serta risiko terhadap proses transaksi.
Kewajiban Pelaporan Hasil Audit TI kepada Bank Indonesia
Pasal 206 PADG 32/2025 mengatur penyampaian laporan penyelenggaraan sistem pembayaran kepada Bank Indonesia, termasuk laporan berkala dan insidental.
Dalam ketentuan laporan tahunan tersebut, terdapat kewajiban penyampaian:
Laporan hasil audit sistem informasi dari auditor independen internal atau eksternal, paling lambat 10 hari kerja setelah laporan audit selesai.
Laporan pengujian keamanan dari auditor independen internal atau eksternal, paling lambat 10 hari kerja setelah laporan audit selesai.
Selain itu, laporan hasil audit sistem informasi yang dilakukan karena perubahan signifikan termasuk dalam laporan insidental dan disampaikan paling lambat 10 hari kerja setelah laporan audit selesai.
Hal yang perlu dibedakan adalah tenggat penyampaian laporan tidak sama dengan frekuensi pelaksanaan audit.
Organisasi harus tetap memeriksa ketentuan pelaksanaan audit sesuai kategori dan aktivitasnya, bukan menyimpulkan bahwa seluruh penyelenggara memiliki jadwal audit yang identik.
Risiko Sanksi atas Ketidakpatuhan Pelaporan
Kewajiban pelaporan juga memiliki konsekuensi apabila tidak dipenuhi.
Berdasarkan Pasal 207 PADG 32/2025, tidak dipenuhinya kewajiban penyampaian laporan tertentu dapat dikenai sanksi administratif berupa denda Rp5.000.000 per laporan.
Ketentuan tersebut secara khusus mencakup antara lain laporan hasil audit sistem informasi dan laporan pengujian keamanan yang disebutkan dalam Pasal 206 ayat (3) huruf e angka 2 dan 3.
Karena itu, organisasi perlu memastikan bahwa proses audit tidak berhenti pada penerbitan laporan. Penyampaian hasil pemeriksaan dan pengelolaan tenggat pelaporan juga harus menjadi bagian dari prosedur kepatuhan.
Risiko Jika Kewajiban Audit TI Tidak Dikelola dengan Baik
Ketidaksiapan audit TI dapat berdampak lebih luas daripada sekadar temuan administratif.
Risiko yang muncul dapat mencakup aspek kepatuhan, keamanan, operasional, dan reputasi organisasi.
Pertama, risiko kepatuhan. Organisasi dapat mengalami kesulitan membuktikan bahwa persyaratan regulator telah dipenuhi. Ketidaklengkapan laporan atau keterlambatan penyampaian juga dapat menimbulkan konsekuensi administratif sesuai ketentuan yang berlaku.
Kedua, risiko keamanan siber. Kelemahan pada sistem autentikasi, pengelolaan hak akses, konfigurasi server, atau integrasi aplikasi dapat tidak terdeteksi apabila kontrol keamanan tidak dievaluasi secara memadai.
Ketiga, risiko gangguan operasional. Sistem pembayaran yang tidak memiliki mekanisme pemulihan memadai berpotensi mengalami gangguan layanan lebih lama ketika terjadi kegagalan sistem atau insiden siber.
Keempat, risiko reputasi. Gangguan transaksi dan insiden keamanan dapat memengaruhi kepercayaan pengguna serta mitra bisnis.
Sebagai contoh, sebuah penyelenggara telah memiliki kebijakan pengendalian akses dan sistem pemantauan keamanan. Namun, ketika dilakukan evaluasi, ditemukan bahwa akun dengan hak istimewa belum ditinjau secara berkala dan sebagian aktivitas kritikal tidak tercatat dengan memadai.
Kondisi tersebut menunjukkan bahwa keberadaan kebijakan dan perangkat keamanan saja belum cukup. Organisasi juga perlu memastikan kontrol diterapkan dan berjalan efektif.
Aspek Apa Saja yang Perlu Dievaluasi dalam Audit TI Sistem Pembayaran?
Ruang lingkup audit TI perlu disusun berdasarkan ketentuan yang berlaku, karakteristik sistem, serta profil risiko organisasi.
Beberapa area yang relevan untuk diperiksa meliputi:
1. Tata Kelola dan Manajemen Risiko TI
Evaluasi mencakup kebijakan keamanan informasi, standar operasional prosedur, pembagian tanggung jawab, serta mekanisme pengawasan manajemen.
Auditor juga dapat meninjau risk register, hasil penilaian risiko, dan rencana mitigasi untuk memastikan risiko telah diidentifikasi serta dikelola.
2. Keamanan Aplikasi dan Infrastruktur
Pemeriksaan diarahkan pada keamanan sistem yang mendukung pemrosesan transaksi.
Area yang dapat dievaluasi meliputi:
Pengelolaan identitas dan hak akses pengguna.
Keamanan konfigurasi server dan jaringan.
Pengelolaan kerentanan serta pembaruan keamanan.
Pengamanan aplikasi dan API.
Pencatatan log serta monitoring aktivitas sistem.
Pengendalian perubahan aplikasi dan infrastruktur.
Pemeriksaan tidak hanya memastikan kontrol tersedia, tetapi juga menilai bukti penerapannya.
3. Perlindungan Data dan Keamanan Transaksi
Sistem pembayaran perlu menjaga kerahasiaan, integritas, nirpenyangkalan, dan ketersediaan layanan.
Evaluasi dapat mencakup mekanisme autentikasi, pengendalian akses data, integritas pemrosesan transaksi, serta kemampuan penelusuran aktivitas melalui audit trail.
4. Keberlangsungan Layanan dan Pemulihan Bencana
Organisasi perlu mengevaluasi kesiapan Business Continuity Plan (BCP) dan Disaster Recovery Plan (DRP).
Pemeriksaan dapat menilai kesiapan pusat data, pusat pemulihan bencana, hasil uji pemulihan, dan kemampuan organisasi mempertahankan layanan ketika terjadi gangguan.
Sebagai contoh, Pasal 169 mengatur pengujian rencana pemulihan bencana paling sedikit satu kali dalam satu tahun untuk PJP paket aktivitas 1 dan 2.
5. Pengelolaan Insiden dan Risiko Pihak Ketiga
Audit juga perlu memperhatikan kesiapan organisasi dalam mendeteksi, menangani, dan memulihkan insiden keamanan.
Di sisi lain, keterlibatan vendor atau mitra teknologi menimbulkan kebutuhan pengendalian tambahan.
Organisasi perlu memahami bagaimana akses pihak ketiga dikelola, bagaimana layanan mereka dipantau, dan bagaimana risiko keamanan dari hubungan kerja sama ditangani.
Daftar tersebut merupakan contoh area pemeriksaan. Ruang lingkup audit yang sebenarnya harus disesuaikan dengan persyaratan regulator dan kondisi penyelenggara.
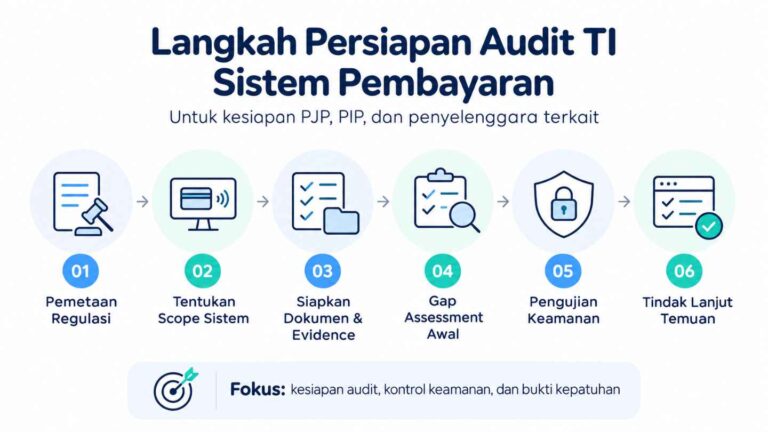
Bagaimana Mempersiapkan Audit TI Sistem Pembayaran?
Kesiapan audit TI sebaiknya dibangun sebelum jadwal pemeriksaan ditetapkan. Dengan persiapan yang terstruktur, organisasi dapat mengidentifikasi kesenjangan lebih awal dan menentukan prioritas perbaikannya.
Berikut langkah yang dapat dilakukan.
1. Identifikasi Kewajiban Regulasi yang Berlaku
Langkah awal adalah menentukan kategori penyelenggara dan aktivitas sistem pembayaran yang dijalankan.
Setelah itu, petakan persyaratan PBI 10/2025, PADG 32/2025, serta ketentuan keamanan sistem informasi dan ketahanan siber yang relevan.
Hasil pemetaan dapat dituangkan dalam matriks kepatuhan yang menghubungkan ketentuan regulasi dengan kontrol dan bukti penerapannya.
2. Tentukan Ruang Lingkup Sistem yang Akan Dievaluasi
Identifikasi aset dan sistem kritikal yang mendukung proses pembayaran.
Cakupan dapat meliputi aplikasi transaksi, API, server, jaringan, basis data, mekanisme autentikasi, serta integrasi dengan pihak ketiga.
Penetapan ruang lingkup membantu organisasi memusatkan pemeriksaan pada sistem yang memiliki dampak terbesar terhadap keamanan dan keberlangsungan layanan.
3. Siapkan Dokumen dan Bukti Penerapan Kontrol
Dokumen yang dapat disiapkan antara lain:
Kebijakan dan SOP keamanan informasi.
Inventaris aset TI dan diagram arsitektur sistem.
Dokumen penilaian dan penanganan risiko.
Matriks hak akses pengguna.
Catatan monitoring dan penanganan insiden.
Hasil pengujian BCP dan DRP.
Laporan audit atau pengujian keamanan sebelumnya.
Bukti tindak lanjut temuan dan perbaikan.
Bukti audit tidak selalu berupa dokumen tertulis. Konfigurasi sistem, log aktivitas, tiket perubahan, dan hasil pengujian juga dapat digunakan untuk menilai efektivitas kontrol.
Pembahasan lebih lanjut dapat dibaca pada artikel Evidence Keamanan Siber: Dokumen Apa yang Dibutuhkan dalam Security Assessment?
4. Lakukan Gap Assessment Awal
Gap assessment dilakukan untuk membandingkan kondisi aktual organisasi dengan persyaratan yang harus dipenuhi.
Hasilnya membantu mengidentifikasi kontrol yang belum tersedia, belum diterapkan secara konsisten, atau belum memiliki bukti yang memadai.
Sebagai contoh, organisasi mungkin telah memiliki prosedur respons insiden, tetapi belum pernah menguji efektivitas proses eskalasi dan pemulihannya.
Temuan tersebut dapat menjadi dasar penyusunan tindakan perbaikan sebelum pemeriksaan formal.
5. Tentukan Kebutuhan Pengujian Keamanan
Setelah kelemahan awal diidentifikasi, organisasi dapat menentukan apakah diperlukan evaluasi teknis lebih lanjut.
Pengujian dapat mencakup pemeriksaan kerentanan aplikasi, pengujian API, evaluasi konfigurasi, atau penetration testing terhadap sistem kritikal.
Jenis dan cakupan pengujian perlu disesuaikan dengan tingkat risiko serta persyaratan regulasi yang berlaku.
6. Susun Prioritas Perbaikan dan Tindak Lanjut
Setiap temuan sebaiknya dilengkapi tingkat risiko, rekomendasi perbaikan, penanggung jawab, dan target penyelesaian.
Prioritas dapat ditentukan berdasarkan dampak terhadap proses transaksi, kemungkinan kerentanan dimanfaatkan, serta keterkaitan temuan dengan kewajiban kepatuhan.
Dengan pendekatan tersebut, organisasi dapat mengalokasikan sumber daya keamanan secara lebih terarah.
Kapan Organisasi Membutuhkan Security Assessment dan Penetration Testing?
Audit TI dapat mengidentifikasi kelemahan dalam tata kelola dan penerapan kontrol. Namun, dalam kondisi tertentu, organisasi memerlukan pendekatan teknis tambahan untuk mengetahui tingkat kerentanan sistem.
Beberapa pendekatan yang dapat digunakan memiliki fungsi berbeda.
| Pendekatan | Fokus evaluasi |
|---|---|
| Audit TI | Menilai kesesuaian dan efektivitas tata kelola, proses, serta kontrol TI berdasarkan kriteria audit. |
| Security Assessment | Mengevaluasi kondisi keamanan, risiko, dan kesenjangan kontrol secara lebih menyeluruh. |
| Vulnerability Assessment | Mengidentifikasi serta menilai kerentanan teknis pada aplikasi dan infrastruktur. |
| Penetration Testing | Memvalidasi apakah kelemahan teknis dapat dieksploitasi dan memahami potensi dampaknya. |
Sebagai contoh, hasil audit menunjukkan bahwa proses pengelolaan keamanan API belum berjalan secara konsisten.
Untuk mengetahui apakah terdapat celah yang dapat dimanfaatkan, organisasi dapat melaksanakan penetration testing pada API yang mendukung transaksi pembayaran.
Pengujian tersebut dapat membantu menilai kelemahan autentikasi, otorisasi, dan perlindungan data.
Namun, penetration testing tidak otomatis menggantikan kewajiban audit TI karena tujuan dan cakupan pemeriksaannya berbeda.
Organisasi perlu memastikan metode yang dipilih sesuai dengan kebutuhan evaluasi dan memenuhi persyaratan auditor maupun pengujian yang berlaku.
Untuk memahami perbedaannya, baca juga artikel Cybersecurity Assessment: Apa Bedanya dengan Security Audit dan Penetration Testing?
Mendukung Kesiapan Audit TI melalui Cyber Security Services
Memenuhi kewajiban audit TI tidak hanya membutuhkan pemahaman terhadap regulasi, tetapi juga informasi yang akurat mengenai kondisi keamanan sistem yang digunakan organisasi.
PJP, PIP, dan pihak terkait perlu mengetahui apakah pengendalian yang telah diterapkan cukup efektif, kerentanan apa yang masih ditemukan, serta area mana yang membutuhkan perbaikan.
Melalui layanan Cyber Security Services dari PT Integra Teknologi Solusi, organisasi dapat memperoleh dukungan evaluasi keamanan sesuai dengan ruang lingkup dan kebutuhan yang dihadapi.
Pendekatan evaluasi yang dapat digunakan antara lain:
Security assessment untuk mengidentifikasi kondisi keamanan dan kesenjangan pengendalian.
Vulnerability assessment untuk menemukan potensi kerentanan pada sistem dan infrastruktur.
Penetration testing untuk menguji kemungkinan eksploitasi kerentanan dan dampaknya.
Audit keamanan informasi untuk mengevaluasi penerapan kontrol dan kesesuaian terhadap kriteria pemeriksaan.
Hasil evaluasi dapat membantu organisasi memperoleh gambaran risiko yang lebih jelas, menyiapkan rencana perbaikan, serta meningkatkan kesiapan menghadapi audit atau pengawasan.
Untuk penugasan audit yang dipersyaratkan regulator, pemilihan auditor tetap harus memperhatikan ketentuan kompetensi, independensi, pendaftaran, dan persyaratan lain yang berlaku.
Pertanyaan Umum Seputar Kewajiban Audit TI Sistem Pembayaran
Apakah PJP dan PIP Wajib Melakukan Audit TI Berdasarkan PBI 10/2025?
PJP dan PIP perlu memenuhi ketentuan audit TI yang relevan dengan kategori, aktivitas, dan kondisi penyelenggaraannya.
PADG 32/2025 memuat persyaratan audit TI, baik dalam konteks standar keamanan sistem informasi, perizinan atau penetapan, maupun pengembangan sistem tertentu.
Namun, persyaratan auditor dan ruang lingkup audit tidak selalu sama untuk setiap penyelenggara.
Apakah Audit TI Harus Dilakukan oleh Auditor Eksternal?
Tidak untuk seluruh kategori dengan ketentuan yang identik.
Pasal 169 PADG 32/2025 mengatur penggunaan auditor TI eksternal yang terdaftar di otoritas atau SRO bagi PJP paket aktivitas 1 dan 2.
Sementara itu, bagi PJP paket aktivitas 3 yang layanannya didukung sistem informasi, ketentuan tersebut mencakup audit TI oleh auditor TI independen internal.
Organisasi perlu memeriksa ketentuan yang berlaku sebelum menunjuk auditor.
Kapan Laporan Hasil Audit TI Harus Disampaikan kepada Bank Indonesia?
Berdasarkan Pasal 206 PADG 32/2025, laporan hasil audit sistem informasi yang termasuk dalam ketentuan laporan tahunan disampaikan paling lambat 10 hari kerja setelah laporan audit selesai.
Ketentuan pelaporan juga mencakup laporan pengujian keamanan serta laporan audit karena perubahan signifikan.
Apakah Penetration Testing Dapat Menggantikan Audit TI?
Tidak secara otomatis.
Audit TI mengevaluasi tata kelola, proses, dan pengendalian berdasarkan kriteria pemeriksaan. Sementara itu, penetration testing berfokus pada pengujian kerentanan teknis.
Keduanya dapat saling melengkapi, tetapi pemenuhannya harus mengikuti persyaratan yang berlaku.
Apa yang Perlu Disiapkan Sebelum Audit TI Sistem Pembayaran?
Organisasi perlu menyiapkan pemetaan regulasi, ruang lingkup sistem, kebijakan dan SOP, dokumen manajemen risiko, bukti penerapan kontrol, serta laporan pemeriksaan sebelumnya.
Gap assessment awal juga dapat membantu mengidentifikasi kelemahan dan menentukan tindakan perbaikan sebelum audit dilaksanakan.
Kesimpulan
Kewajiban audit TI sistem pembayaran berdasarkan PBI 10/2025 dan PADG 32/2025 merupakan bagian dari penguatan tata kelola, keamanan, dan ketahanan sistem pembayaran di Indonesia.
Bagi PJP, PIP, dan Penyelenggara Penunjang yang memenuhi kategori tertentu, pemahaman terhadap persyaratan audit, pengujian keamanan, dan pelaporan menjadi penting untuk mendukung kepatuhan terhadap Bank Indonesia.
Namun, pemenuhan kewajiban tersebut tidak cukup hanya dengan menyiapkan dokumen. Organisasi juga perlu mengevaluasi efektivitas kontrol, mengidentifikasi kerentanan, dan memastikan risiko keamanan telah ditangani secara memadai.
Apakah organisasi Anda sudah mengetahui kondisi keamanan TI dan kesenjangan kontrol yang perlu diperbaiki?
PT Integra Teknologi Solusi dapat membantu organisasi mengevaluasi kondisi keamanan melalui pendekatan assessment, audit keamanan, dan pengujian teknis sesuai kebutuhan.
Konsultasikan kebutuhan evaluasi keamanan TI Anda melalui layanan Cyber Security Services Integra.