Assesment oleh Tim Ahli UU PDP
Cek Skor Kepatuhan UU PDP Bisnis Anda
Quick Assesment
Gratis 30 Menit
UU PDP Sudah berlaku penuh, sudahkan bisnis anda sudah siap dan aman denda?
Skor Kepatuhan
0-100
Top 3 Risiko Prioritas
Roadmap Implementasi
Audit internal ISO 14001 membantu organisasi memastikan bahwa Sistem Manajemen Lingkungan (SML) tidak hanya terdokumentasi, tetapi benar-benar diterapkan dan dievaluasi secara konsisten. Hal ini penting bagi pemerintahan, BUMN/BUMD, perbankan, industri, maupun perusahaan lain yang memiliki kewajiban dan sasaran pengelolaan lingkungan.
ISO telah menerbitkan ISO 14001:2026 pada 15 April 2026 sebagai edisi keempat ISO 14001. Edisi terbaru ini memberikan perhatian lebih pada isu seperti perubahan iklim, keanekaragaman hayati, efisiensi sumber daya, kepemimpinan, tata kelola, serta pengelolaan dampak lingkungan pada operasi dan rantai nilai.
Perubahan tersebut membuat organisasi perlu memastikan proses audit internal tetap relevan dengan kondisi dan persyaratan terbaru.
Apa Itu Audit Internal ISO 14001?
Audit internal ISO 14001 merupakan proses sistematis untuk memperoleh dan mengevaluasi bukti secara objektif guna menentukan apakah Sistem Manajemen Lingkungan telah memenuhi kriteria audit yang ditetapkan.
Audit internal juga memberikan informasi apakah sistem telah diterapkan dan dipelihara secara efektif. Dalam struktur standar sistem manajemen ISO, organisasi perlu memiliki program audit, menentukan tujuan, kriteria dan ruang lingkup audit, menjaga objektivitas auditor, serta mendokumentasikan hasil audit.
Karena itu, audit bukan sekadar mencentang checklist. Auditor perlu menghubungkan:
Kriteria Audit → Evidence → Evaluasi → Temuan → Tindak Lanjut
Checklist Audit Internal ISO 14001:2026
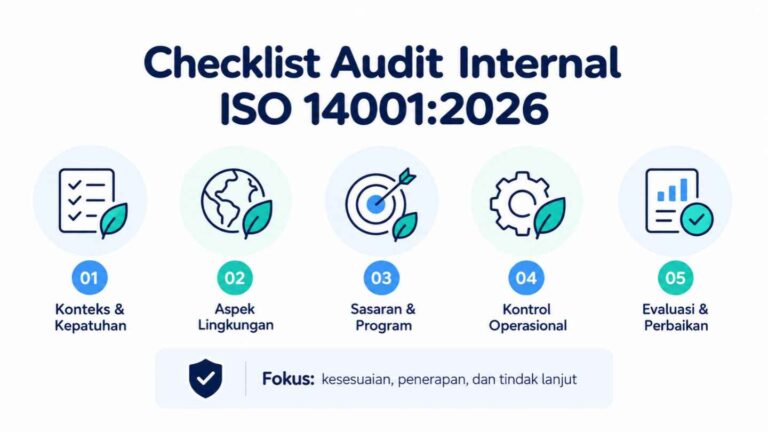
Checklist audit internal ISO 14001:2026 sebaiknya digunakan sebagai panduan pemeriksaan, bukan sebagai daftar pertanyaan yang hanya dijawab “ya” atau “tidak”.
Beberapa area yang dapat diperiksa antara lain:
konteks organisasi dan pihak berkepentingan;
kebijakan serta kepemimpinan lingkungan;
identifikasi aspek dan dampak lingkungan;
risiko dan peluang;
kewajiban kepatuhan yang relevan;
sasaran dan program lingkungan;
kompetensi dan awareness personel;
pengendalian informasi terdokumentasi;
pengendalian operasional;
perspektif siklus hidup;
kesiapsiagaan dan tanggap darurat;
monitoring dan pengukuran kinerja;
evaluasi kepatuhan;
audit internal dan tinjauan manajemen; serta
ketidaksesuaian dan tindakan korektif.
Pertanyaan audit juga perlu bersifat eksploratif.
Misalnya, dibandingkan hanya bertanya, “Apakah organisasi memiliki daftar aspek lingkungan?”, auditor dapat menanyakan bagaimana aspek lingkungan ditentukan, kapan evaluasi terakhir diperbarui, siapa yang bertanggung jawab, dan bukti apa yang menunjukkan hasil penilaian digunakan dalam pengendalian operasional.
Evidence Apa yang Dibutuhkan dalam Audit ISO 14001?
Evidence audit ISO 14001 harus relevan dengan kriteria yang diperiksa dan dapat diverifikasi. Bukti tidak selalu berupa dokumen formal.
1. Dokumen dan Rekaman
Evidence dapat berupa kebijakan lingkungan, SOP, register aspek dan dampak, risk register, sasaran lingkungan, hasil monitoring, laporan inspeksi, catatan pelatihan, atau bukti tindakan korektif.
2. Wawancara
Auditor dapat mewawancarai personel untuk mengetahui apakah prosedur benar-benar dipahami dan dilaksanakan dalam aktivitas sehari-hari.
3. Observasi Lapangan
Pengamatan langsung membantu auditor memeriksa kesesuaian antara dokumen dan praktik, misalnya pengelolaan limbah, penyimpanan material, pengendalian operasional, atau kesiapan menghadapi kondisi darurat.
4. Data dan Sistem
Data penggunaan energi, air, limbah, emisi, indikator lingkungan, log aplikasi, maupun dashboard monitoring dapat menjadi evidence pendukung.
Artinya, memiliki dokumen belum otomatis membuktikan efektivitas penerapan. Auditor tetap perlu membandingkan dokumen, kondisi aktual, dan bukti pelaksanaan.
Tahapan Audit Internal ISO 14001:2026
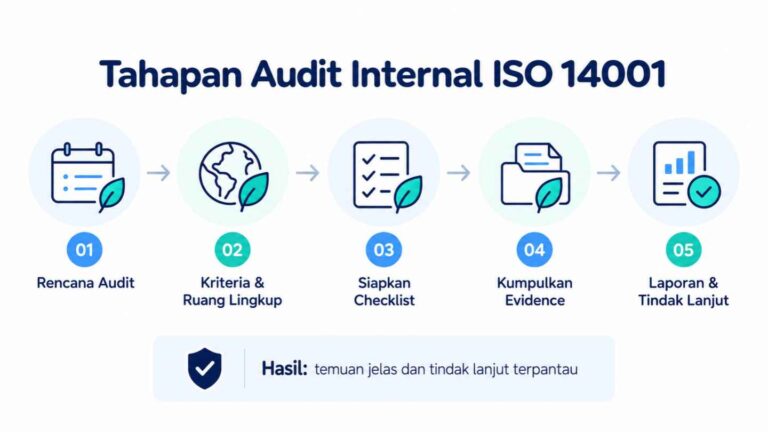
Agar audit berjalan sistematis, organisasi dapat menggunakan tahapan berikut.
1. Menentukan Program Audit
Tentukan proses atau unit yang diaudit, periode audit, auditor, jadwal, dan prioritas berdasarkan kebutuhan organisasi serta hasil audit sebelumnya.
2. Menentukan Ruang Lingkup dan Kriteria Audit
Auditor perlu mengetahui batas pemeriksaan dan acuan yang digunakan sebelum audit dilaksanakan.
3. Menyiapkan Checklist
Checklist disusun berdasarkan area yang akan diperiksa, risiko, proses organisasi, dan persyaratan yang relevan.
4. Melaksanakan Audit dan Mengumpulkan Evidence
Auditor melakukan wawancara, observasi, pemeriksaan dokumen, sampling, serta pencatatan evidence.
5. Menetapkan Temuan
Evidence dibandingkan dengan kriteria audit untuk menentukan apakah terdapat kesesuaian, ketidaksesuaian, atau area yang perlu ditindaklanjuti.
6. Pelaporan dan Tindak Lanjut
Hasil audit didokumentasikan, disampaikan kepada pihak terkait, kemudian ditindaklanjuti dengan PIC, target penyelesaian, bukti tindakan, dan verifikasi.
Tantangan Mengelola Audit ISO 14001 Secara Manual
Audit masih dapat dikelola menggunakan spreadsheet dan folder ketika ruang lingkupnya sederhana. Namun, kompleksitas meningkat ketika organisasi memiliki banyak unit, auditor, checklist, evidence, temuan, dan corrective action.
Masalah yang sering muncul antara lain:
checklist tersebar dalam beberapa file;
evidence sulit ditelusuri kembali;
status temuan tidak diperbarui;
tindak lanjut dilakukan melalui email atau chat;
PIC dan tenggat waktu sulit dimonitor; serta
laporan membutuhkan rekapitulasi manual.
Masalah serupa juga dapat terjadi pada audit kepatuhan lainnya. Sebagai referensi, baca juga Audit Compliance untuk UU PDP: Mengapa Organisasi Butuh Sistem yang Terstruktur.
Mengelola Audit ISO 14001 dengan Audit Management System
Ketika proses audit semakin kompleks, Audit Management System dapat membantu menghubungkan checklist, evidence, temuan, tindakan perbaikan, dan monitoring dalam satu alur kerja.
REGULA Audit Management System membantu auditor internal mengelola proses audit secara lebih terstruktur melalui panduan audit, checklist, dokumentasi evidence, pencatatan temuan, serta monitoring tindak lanjut.
Pendekatan ini juga relevan bagi organisasi yang menjalankan beberapa kebutuhan audit sekaligus, seperti ISO 9001, ISO 14001, ISO 27001, maupun audit kepatuhan lainnya.
Namun, aplikasi bukan pengganti pertimbangan profesional auditor. Sistem berfungsi membantu proses audit menjadi lebih terdokumentasi, mudah ditelusuri, dan lebih sederhana untuk dipantau.
Kelola Audit Internal ISO 14001 dengan Lebih Terstruktur
Audit internal ISO 14001 yang baik tidak berhenti pada penyelesaian checklist. Organisasi perlu memastikan setiap kesimpulan didukung evidence, temuan terdokumentasi, dan tindakan perbaikan dapat dipantau sampai selesai.
Untuk memahami standar terbarunya, organisasi dapat merujuk langsung pada ISO 14001:2026 dari International Organization for Standardization.
Jika organisasi Anda masih mengelola audit menggunakan banyak spreadsheet, dokumen, dan komunikasi terpisah, konsultasikan kebutuhan pengelolaan audit Anda dengan tim Integra Teknologi Solusi.
Gunakan REGULA Audit Management System untuk membantu mengelola checklist, evidence, temuan, dan monitoring tindak lanjut audit ISO 14001 maupun kebutuhan audit lainnya dalam proses yang lebih terstruktur.
Konsultasikan kebutuhan Audit Management System dan pelajari bagaimana REGULA dapat diterapkan dalam proses audit internal organisasi Anda.