Assesment oleh Tim Ahli UU PDP
Cek Skor Kepatuhan UU PDP Bisnis Anda
Quick Assesment
Gratis 30 Menit
UU PDP Sudah berlaku penuh, sudahkan bisnis anda sudah siap dan aman denda?
Skor Kepatuhan
0-100
Top 3 Risiko Prioritas
Roadmap Implementasi
Perlindungan data pribadi kini menjadi perhatian penting bagi organisasi yang mengelola data masyarakat, pelanggan, nasabah, pegawai, maupun mitra kerja. Bagi instansi pemerintahan, BUMN/BUMD, dan perbankan, pengelolaan data pribadi tidak hanya berkaitan dengan operasional, tetapi juga menyangkut kepercayaan publik, kepatuhan regulasi, dan mitigasi risiko.
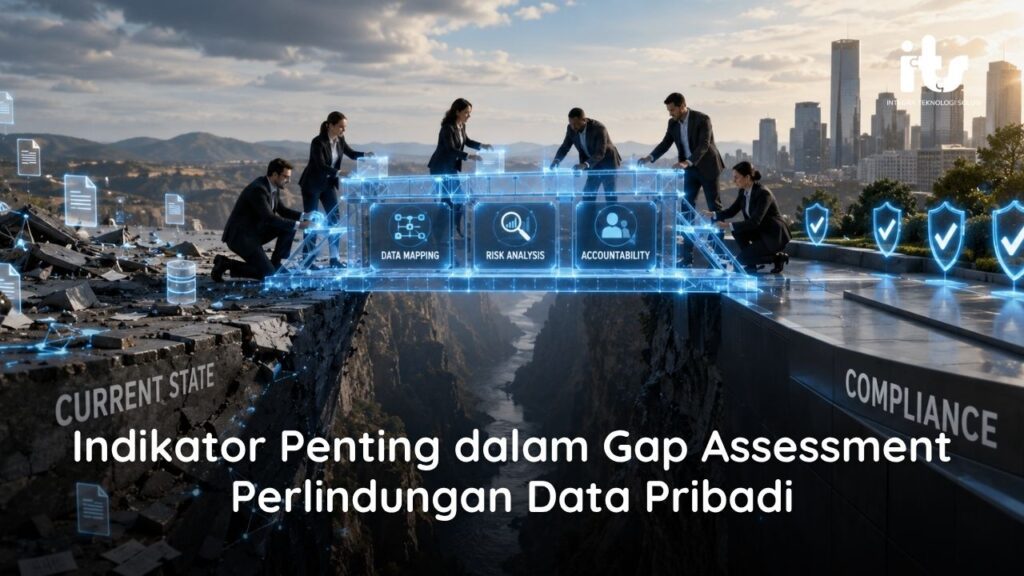
Salah satu langkah awal yang dapat dilakukan organisasi adalah Gap Assessment Perlindungan Data Pribadi. Melalui proses ini, organisasi dapat mengetahui sejauh mana kesiapan mereka dalam memenuhi prinsip dan kewajiban perlindungan data pribadi sesuai UU PDP.
Namun, agar hasilnya tepat, gap assessment harus dilakukan berdasarkan indikator yang jelas dan terstruktur.
Mengapa Gap Assessment PDP Penting?
Banyak organisasi sudah mengumpulkan dan memproses data pribadi dalam kegiatan sehari-hari. Misalnya, data penduduk, data nasabah, data pegawai, data vendor, data pelanggan, hingga data pengguna layanan digital.
Masalahnya, tidak semua organisasi memiliki dokumentasi, kebijakan, prosedur, dan kontrol keamanan yang memadai.
Gap assessment membantu organisasi untuk:
- Mengetahui celah kepatuhan terhadap UU PDP.
- Mengidentifikasi risiko pengelolaan data pribadi.
- Menentukan prioritas perbaikan.
- Menyusun roadmap implementasi PDP.
- Menyiapkan bukti kepatuhan jika dilakukan audit atau evaluasi.
Bagi sektor pemerintahan, BUMN/BUMD, dan perbankan, proses ini menjadi semakin penting karena volume data yang dikelola biasanya besar, sensitif, dan berdampak langsung pada masyarakat luas.
Apa Itu Indikator Gap Assessment Perlindungan Data Pribadi?
Indikator gap assessment adalah aspek-aspek yang digunakan untuk menilai kesiapan organisasi dalam melindungi data pribadi.
Indikator ini menjadi acuan untuk melihat apakah organisasi sudah memiliki kebijakan, proses, sistem, dan bukti kepatuhan yang sesuai. Dengan indikator yang tepat, hasil assessment tidak hanya bersifat umum, tetapi dapat menunjukkan area mana yang sudah baik dan area mana yang masih perlu diperbaiki.
Indikator Penting dalam Gap Assessment Perlindungan Data Pribadi
1. Inventarisasi Data Pribadi
Indikator pertama adalah kemampuan organisasi untuk mengetahui data pribadi apa saja yang dikelola.
Organisasi perlu memetakan jenis data yang dikumpulkan, sumber data, tujuan penggunaan, lokasi penyimpanan, aplikasi yang digunakan, serta pihak yang memiliki akses.
Contohnya, instansi pemerintahan mengelola data kependudukan atau data layanan publik. Perbankan mengelola data identitas nasabah, transaksi, dan informasi finansial. BUMN/BUMD dapat mengelola data pelanggan, pegawai, vendor, dan mitra kerja.
Tanpa inventarisasi yang jelas, organisasi akan kesulitan mengendalikan risiko dan membuktikan kepatuhan.
2. Dasar dan Tujuan Pemrosesan Data
Setiap pemrosesan data pribadi harus memiliki dasar dan tujuan yang jelas. Organisasi perlu memastikan bahwa data yang dikumpulkan memang relevan dengan kebutuhan layanan atau proses bisnis.
Hal yang perlu dinilai antara lain:
- Apakah tujuan pemrosesan data sudah dijelaskan?
- Apakah data yang dikumpulkan sesuai kebutuhan?
- Apakah ada persetujuan dari subjek data jika diperlukan?
- Apakah pemrosesan dilakukan berdasarkan kewajiban hukum, kontrak, atau dasar lain yang sah?
Indikator ini penting agar organisasi tidak mengumpulkan data secara berlebihan atau menggunakan data di luar tujuan awal.
3. Kebijakan dan Tata Kelola PDP
Perlindungan data pribadi tidak bisa hanya menjadi tanggung jawab tim IT. Organisasi perlu memiliki tata kelola yang melibatkan manajemen, legal, compliance, risk management, operasional, SDM, dan unit pemilik proses bisnis.
Dalam gap assessment, organisasi perlu menilai apakah sudah memiliki:
- Kebijakan perlindungan data pribadi.
- Struktur peran dan tanggung jawab.
- Prosedur internal pemrosesan data.
- Mekanisme pelaporan dan pengawasan.
- Fungsi atau tim pengelola PDP.
Tata kelola yang jelas akan membantu organisasi menjalankan perlindungan data pribadi secara konsisten.
4. Mekanisme Pemenuhan Hak Subjek Data
Subjek data pribadi memiliki hak atas data yang mereka berikan. Karena itu, organisasi perlu memiliki mekanisme untuk menerima, memverifikasi, dan menindaklanjuti permintaan dari subjek data.
Contoh hak yang perlu diperhatikan antara lain permintaan akses, perbaikan, pembaruan, penghapusan, penarikan persetujuan, atau pembatasan pemrosesan data.
Dalam assessment, organisasi perlu melihat apakah mekanisme tersebut sudah tersedia, terdokumentasi, dan dapat dijalankan oleh unit terkait.
5. Pengelolaan Persetujuan dan Pemberitahuan Privasi
Persetujuan dan pemberitahuan privasi menjadi bagian penting dalam pengelolaan data pribadi. Organisasi perlu memastikan bahwa subjek data memahami tujuan pengumpulan data, cara data digunakan, pihak yang menerima data, serta jangka waktu penyimpanan.
Indikator yang dapat dinilai meliputi:
- Ketersediaan privacy notice.
- Format persetujuan yang jelas.
- Bahasa yang mudah dipahami.
- Bukti persetujuan yang terdokumentasi.
- Mekanisme penarikan persetujuan.
Hal ini penting terutama bagi organisasi yang menyediakan layanan digital, formulir online, aplikasi layanan publik, atau layanan keuangan.
6. Keamanan Data Pribadi
Keamanan data menjadi salah satu indikator utama dalam gap assessment PDP. Organisasi perlu memastikan adanya kontrol teknis dan operasional untuk melindungi data pribadi dari akses tidak sah, perubahan, kehilangan, atau kebocoran.
Beberapa aspek yang perlu dinilai meliputi:
- Kontrol akses berdasarkan peran.
- Penggunaan autentikasi yang aman.
- Enkripsi data.
- Backup dan pemulihan data.
- Audit log.
- Keamanan aplikasi.
- Pengelolaan akun pengguna.
- Pemantauan aktivitas mencurigakan.
Untuk sektor perbankan dan pemerintahan, aspek keamanan ini sangat krusial karena berkaitan langsung dengan kepercayaan publik dan keberlangsungan layanan.
7. Pengelolaan Risiko dan Insiden Data Pribadi
Organisasi juga perlu memiliki mekanisme untuk mengidentifikasi, menilai, dan menangani risiko data pribadi.
Gap assessment perlu melihat apakah organisasi sudah memiliki risk register, klasifikasi risiko, prosedur pelaporan insiden, serta langkah penanganan jika terjadi kebocoran data.
Selain itu, organisasi juga perlu menilai apakah pernah dilakukan simulasi, evaluasi, atau pembelajaran dari insiden sebelumnya. Dengan begitu, perlindungan data pribadi tidak hanya bersifat administratif, tetapi juga siap menghadapi kondisi nyata.
8. Retensi dan Penghapusan Data
Data pribadi tidak seharusnya disimpan tanpa batas waktu. Organisasi perlu memiliki aturan mengenai berapa lama data disimpan dan kapan data harus dihapus atau dimusnahkan.
Indikator yang perlu diperiksa antara lain:
- Jadwal retensi data.
- Prosedur penghapusan data.
- Bukti penghapusan.
- Pemisahan data aktif dan arsip.
- Evaluasi data yang sudah tidak diperlukan.
Retensi yang tidak terkendali dapat meningkatkan risiko kebocoran dan penggunaan data yang tidak sesuai tujuan.
9. Pengelolaan Pihak Ketiga
Banyak organisasi melibatkan vendor, mitra, penyedia cloud, konsultan, atau pihak ketiga lain dalam pemrosesan data pribadi.
Karena itu, gap assessment perlu memeriksa apakah kerja sama dengan pihak ketiga sudah mencakup klausul perlindungan data pribadi.
Hal yang perlu dinilai meliputi perjanjian pemrosesan data, klausul kerahasiaan, kewajiban keamanan, hak audit, serta prosedur saat kerja sama berakhir.
10. Dokumentasi dan Bukti Kepatuhan
Kepatuhan tidak cukup hanya dinyatakan dalam kebijakan. Organisasi perlu memiliki bukti yang menunjukkan bahwa proses perlindungan data pribadi benar-benar berjalan.
Contohnya:
- Dokumen kebijakan PDP.
- SOP pemrosesan data.
- Daftar aktivitas pemrosesan data.
- Catatan persetujuan.
- Catatan permintaan subjek data.
- Bukti pelatihan.
- Laporan assessment.
- Bukti tindak lanjut perbaikan.
Dokumentasi ini penting untuk monitoring internal, audit, dan evaluasi manajemen.
Peran Aplikasi PDP dalam Gap Assessment
Melakukan gap assessment secara manual sering kali menyulitkan, terutama jika data dan dokumen tersebar di banyak unit kerja. Di sinilah aplikasi PDP dapat membantu.
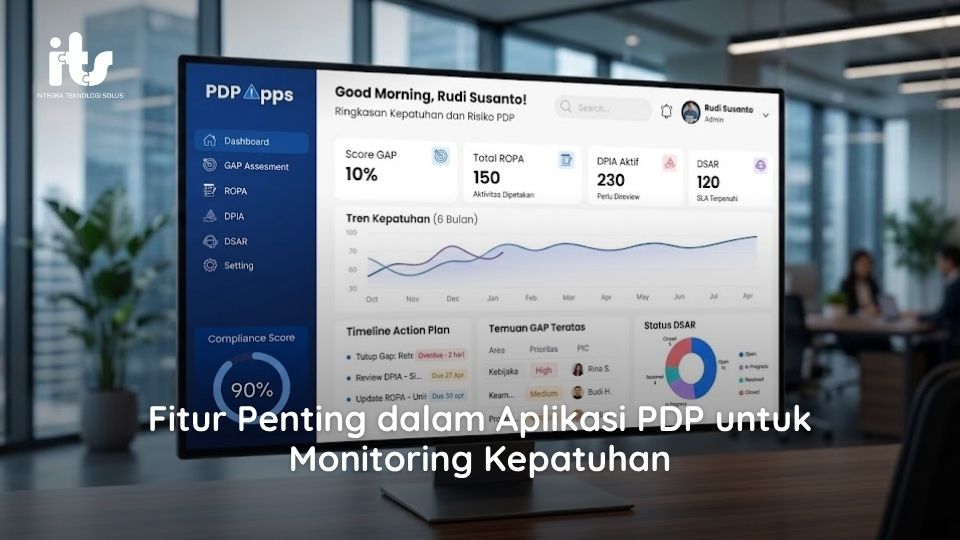
Aplikasi Regula dapat digunakan untuk mendukung proses pemetaan indikator, pencatatan hasil assessment, penyimpanan bukti dokumen, monitoring tindak lanjut, dan penyajian dashboard kepatuhan.
Dengan sistem yang terstruktur, manajemen dapat melihat status kesiapan PDP secara lebih mudah dan menentukan prioritas perbaikan berdasarkan risiko.
Kesimpulan
Gap Assessment Perlindungan Data Pribadi merupakan langkah penting untuk mengetahui kesiapan organisasi terhadap UU PDP. Dengan indikator yang jelas, organisasi dapat menilai kondisi aktual, menemukan celah kepatuhan, dan menyusun langkah perbaikan yang lebih terarah.
Bagi pemerintahan, BUMN/BUMD, dan perbankan, gap assessment bukan hanya kebutuhan administratif, tetapi bagian dari upaya menjaga kepercayaan publik dan keamanan data.
Konsultasikan Kesiapan PDP Organisasi Anda
Ingin mengetahui sejauh mana kesiapan organisasi Anda dalam menerapkan perlindungan data pribadi?
Mulailah dengan Gap Assessment PDP yang terstruktur. Gunakan Aplikasi Regula untuk membantu dokumentasi, pemetaan indikator, monitoring tindak lanjut, dan penyusunan bukti kepatuhan.
Apabila organisasi Anda membutuhkan arahan lebih lanjut, tim kami juga siap membantu melalui layanan konsultasi dan pendampingan implementasi PDP agar proses kepatuhan berjalan lebih terarah, praktis, dan sesuai kebutuhan organisasi.