
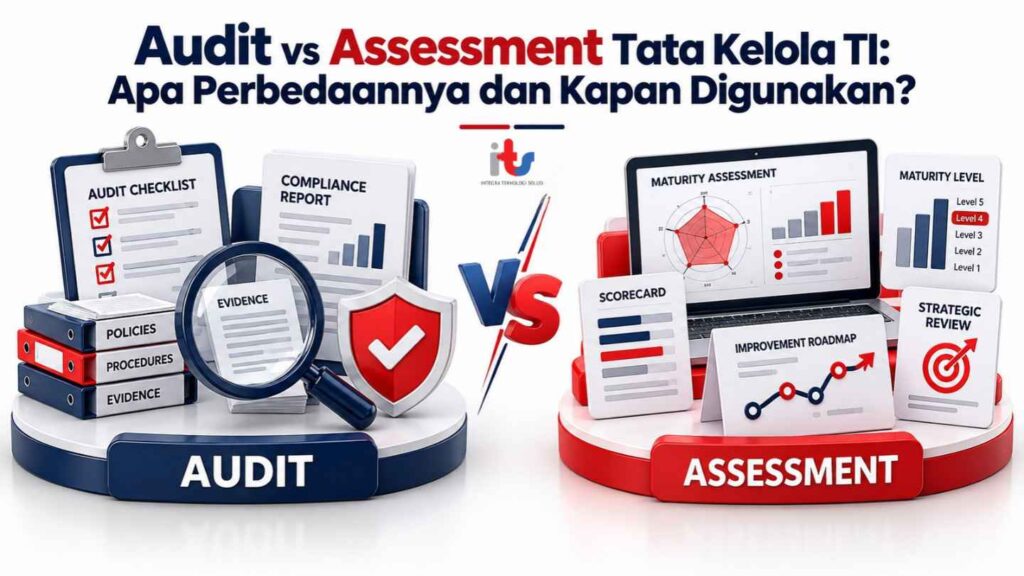
Investasi teknologi yang terus meningkat belum tentu menunjukkan bahwa Tata Kelola IT sudah berjalan efektif. Organisasi tetap perlu memastikan bahwa keputusan TI selaras dengan tujuan bisnis, risiko dikelola, kontrol berjalan, dan sumber daya digunakan secara tepat.
Karena itu, organisasi sering melakukan audit tata kelola TI atau IT governance assessment. Keduanya sama-sama mengevaluasi TI, tetapi memiliki tujuan dan output yang berbeda.
Lalu, kapan organisasi membutuhkan audit dan kapan lebih tepat melakukan assessment?
Mengapa Tata Kelola TI Perlu Dievaluasi?
Ketika ketergantungan terhadap teknologi meningkat, persoalan TI tidak lagi hanya menjadi tanggung jawab departemen IT. Gangguan sistem, proyek yang tidak tepat sasaran, risiko keamanan, atau investasi teknologi yang tidak memberikan nilai dapat berdampak langsung terhadap organisasi.
Evaluasi TI dibutuhkan untuk melihat apakah tata kelola yang diterapkan sudah mampu mendukung bisnis. Tanpa evaluasi yang memadai, organisasi dapat menghadapi:
investasi TI yang tidak selaras dengan prioritas bisnis;
risiko TI yang tidak teridentifikasi dengan baik;
kontrol dan kebijakan yang tidak diterapkan secara konsisten;
kesulitan membuktikan kepatuhan;
tingkat kematangan proses yang tidak diketahui; serta
prioritas perbaikan yang tidak jelas.
Namun, tujuan evaluasi perlu ditentukan sejak awal karena audit dan assessment tidak menjawab pertanyaan yang sama.
Apa Itu Audit Tata Kelola TI?
Audit tata kelola TI merupakan proses evaluasi terhadap governance, proses, dan kontrol TI berdasarkan kriteria tertentu. Kriteria tersebut dapat berasal dari kebijakan internal, regulasi, standar, prosedur, maupun framework yang relevan.
Audit pada dasarnya menjawab pertanyaan:
“Apakah tata kelola dan kontrol TI yang seharusnya diterapkan benar-benar sudah berjalan dan dapat dibuktikan?”
Dalam konteks internal audit, The Institute of Internal Auditors (IIA) menjelaskan bahwa internal auditing berperan dalam memperkuat governance, risk management, dan control serta memberikan assurance pada berbagai aspek organisasi.
Apa yang Dinilai dalam Audit Tata Kelola TI?
Ruang lingkupnya dapat mencakup struktur dan tanggung jawab TI, manajemen risiko, pengelolaan perubahan, layanan TI, vendor, keamanan informasi, monitoring kinerja, hingga kepatuhan.
Output audit umumnya berupa temuan, risiko atau dampak, kesimpulan, rekomendasi, serta rencana tindak lanjut. Karena itu, auditor membutuhkan evidence yang memadai untuk mendukung hasil evaluasinya.
Apa Itu IT Governance Assessment?
Berbeda dengan audit, IT governance assessment atau asesmen tata kelola TI lebih banyak digunakan untuk memahami kondisi organisasi saat ini dan gap yang perlu diperbaiki.
Pertanyaan yang ingin dijawab biasanya seperti:
“Seberapa baik tata kelola TI saat ini?”
“Proses mana yang masih memiliki gap?”
“Berapa tingkat kemampuan atau kematangan proses?”
“Apa yang perlu diprioritaskan untuk mencapai kondisi target?”
Hasil assessment dapat berupa current state, tingkat capability atau maturity, gap analysis, target state, rekomendasi improvement, dan roadmap perbaikan.
Audit vs Assessment Tata Kelola TI: Apa Perbedaannya?
Perbedaan utamanya terletak pada tujuan evaluasi.
| Aspek | Audit Tata Kelola TI | IT Governance Assessment |
|---|---|---|
| Tujuan | Mengevaluasi kesesuaian dan efektivitas | Memahami kondisi, maturity, dan gap |
| Pertanyaan utama | Apakah proses dan kontrol sudah berjalan sesuai kriteria? | Seberapa baik kondisi sekarang dan apa yang perlu ditingkatkan? |
| Fokus | Assurance, kepatuhan, kontrol, risiko | Current state, maturity, gap, improvement |
| Output | Temuan dan rekomendasi | Maturity, gap, target, prioritas perbaikan |
| Penggunaan | Assurance dan compliance | Improvement dan perencanaan pengembangan |
Perbedaan tersebut tidak bersifat mutlak. Audit tetap dapat menghasilkan rekomendasi perbaikan, sementara assessment juga membutuhkan dokumen, wawancara, dan bukti untuk mendukung penilaiannya.
Bagaimana COBIT Digunakan dalam Audit dan Assessment?
Salah satu framework yang dapat digunakan adalah COBIT.
ISACA menjelaskan bahwa COBIT merupakan framework untuk governance dan management enterprise information and technology. COBIT 2019 memiliki 40 governance and management objectives yang dapat digunakan sesuai kebutuhan organisasi.
Pelajari COBIT 2019 dari ISACA
Dalam audit, COBIT dapat menjadi salah satu referensi untuk menyusun kriteria evaluasi dan mengidentifikasi praktik tata kelola yang relevan.
Dalam assessment, COBIT dapat membantu mengevaluasi capability proses, mengidentifikasi gap, dan menentukan kondisi yang perlu ditingkatkan.
Namun, tujuan akhirnya bukan sekadar memperoleh “skor COBIT”. Hasil evaluasi harus membantu organisasi menentukan perbaikan yang relevan terhadap risiko dan kebutuhan bisnis.
Kapan Organisasi Membutuhkan Audit Tata Kelola TI?
Audit lebih relevan ketika manajemen membutuhkan assurance terhadap pelaksanaan tata kelola dan kontrol TI, misalnya untuk:
mengevaluasi kepatuhan terhadap kebijakan atau requirement;
memastikan kontrol telah diterapkan secara efektif;
memenuhi kebutuhan internal audit atau stakeholder;
mengevaluasi area risiko tertentu; atau
memastikan tindak lanjut perbaikan telah diimplementasikan.
Sederhananya, pilih audit ketika pertanyaan utamanya adalah:
“Apakah yang seharusnya dilakukan sudah benar-benar dijalankan?”
Kapan Organisasi Membutuhkan Assessment Tata Kelola TI?
Asesmen tata kelola TI lebih tepat ketika organisasi belum memiliki gambaran yang jelas mengenai kondisi existing.
Assessment dapat dilakukan ketika organisasi ingin mengetahui baseline tata kelola, mengukur tingkat kematangan TI, menemukan gap, menetapkan target, atau menyusun prioritas improvement.
Pendekatannya dapat digambarkan sebagai:
Current State → Assessment → Gap → Target State → Prioritas Improvement → Roadmap
Pada tahap ini, pengukuran IT Maturity membantu organisasi mengetahui proses yang masih perlu diperkuat tanpa menganggap bahwa seluruh proses harus selalu mencapai tingkat kematangan tertinggi.
Audit atau Assessment: Mana yang Dibutuhkan?
Tidak selalu harus memilih salah satu.
Jika organisasi membutuhkan assurance dan evaluasi kepatuhan, audit dapat menjadi pendekatan yang lebih sesuai.
Jika kebutuhannya adalah memahami maturity, current state, dan gap tata kelola, assessment lebih relevan.
Dalam program peningkatan tata kelola yang lebih luas, keduanya bahkan dapat digunakan secara berurutan:
Assessment → Gap Analysis → Improvement → Implementation → Audit/Review → Continuous Improvement
Dengan cara ini, organisasi tidak berhenti pada identifikasi masalah, tetapi memastikan perbaikan benar-benar dilaksanakan dan dievaluasi kembali.
Dari Evaluasi Menuju Perbaikan Tata Kelola TI
Hasil audit maupun assessment seharusnya diterjemahkan menjadi langkah yang konkret. Organisasi perlu menentukan gap prioritas berdasarkan risiko, dampak bisnis, kebutuhan kepatuhan, criticality proses, sumber daya, dan target organisasi.
Jika organisasi perlu membangun struktur, mekanisme pengambilan keputusan, pengelolaan risiko, monitoring kinerja, serta penyelarasan teknologi dengan tujuan bisnis, pendekatan IT Governance dapat digunakan.
Sementara itu, organisasi yang perlu mengetahui kondisi existing, mengukur kematangan proses, menemukan gap, dan menentukan prioritas peningkatan dapat mempertimbangkan IT Maturity.
Konsultasikan Kebutuhan Tata Kelola TI Organisasi Anda
Setiap organisasi dapat memiliki kebutuhan evaluasi yang berbeda. Pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta perlu mempertimbangkan tujuan bisnis, risiko, regulasi, dan tingkat kematangan TI sebelum menentukan pendekatan yang digunakan.
PT Integra Teknologi Solusi membantu organisasi melakukan evaluasi serta peningkatan tata kelola TI melalui layanan IT Governance dan IT Maturity, mulai dari identifikasi kondisi existing dan gap hingga penyusunan prioritas improvement.
Konsultasikan kebutuhan organisasi Anda untuk menentukan apakah pendekatan yang lebih tepat adalah audit, IT governance assessment, maturity assessment, atau kombinasi beberapa pendekatan.


