
Perusahaan dapat memiliki aplikasi modern, infrastruktur TI yang besar, serta berbagai kebijakan dan prosedur. Namun, kondisi tersebut belum tentu menunjukkan bahwa pengelolaan TI sudah matang.
Proses yang masih bergantung pada individu, prosedur yang tidak konsisten, temuan audit berulang, hingga investasi TI yang sulit dikaitkan dengan kebutuhan bisnis dapat menjadi tanda bahwa organisasi perlu mengetahui tingkat kematangan TI secara lebih objektif.
Melalui pengukuran IT maturity level, organisasi dapat memahami kondisi saat ini, menemukan gap, dan menentukan perbaikan yang perlu diprioritaskan.
Apa yang Dimaksud dengan Tingkat Kematangan TI?
Tingkat kematangan TI menggambarkan seberapa terstruktur, konsisten, terukur, dan terkendalinya proses serta pengelolaan teknologi informasi dalam organisasi.
Penilaian tidak sekadar menjawab apakah suatu proses sudah tersedia, tetapi juga melihat apakah proses tersebut:
memiliki prosedur dan tanggung jawab yang jelas;
diterapkan secara konsisten;
didukung bukti pelaksanaan;
dipantau menggunakan indikator;
dievaluasi dan diperbaiki secara berkelanjutan.
Sebagai contoh, perusahaan mungkin telah memiliki prosedur penanganan insiden. Namun, jika pencatatan insiden tidak konsisten, eskalasi bergantung pada individu, dan tidak ada evaluasi tren, tingkat kematangannya tentu berbeda dengan organisasi yang sudah memiliki proses, SLA, monitoring, KPI, dan mekanisme perbaikan.
Mengapa IT Maturity Level Penting bagi Perusahaan?
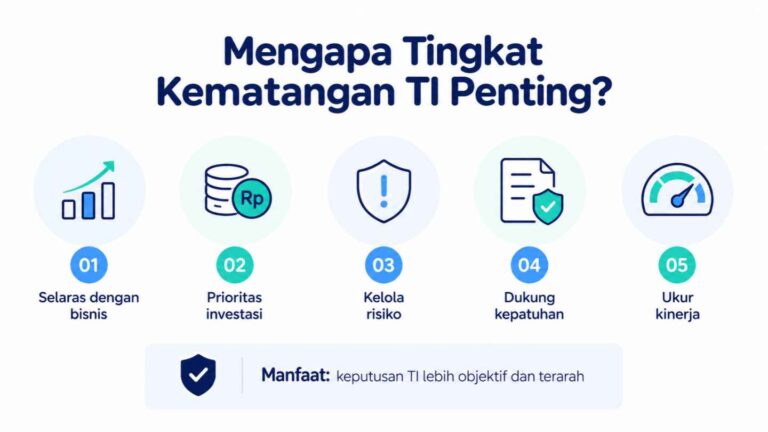
Pengukuran kematangan membantu manajemen melihat kondisi TI berdasarkan evidence, bukan hanya persepsi.
Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta, hasil assessment dapat digunakan untuk beberapa kebutuhan berikut.
Mengetahui gap antara kondisi saat ini dan target
Organisasi dapat membandingkan current state dengan target state sehingga area yang masih perlu diperbaiki terlihat lebih jelas.
Menentukan prioritas investasi TI
Tidak semua gap harus diperbaiki sekaligus. Organisasi dapat memprioritaskan area berdasarkan risiko, kebutuhan bisnis, kepatuhan, serta dampaknya terhadap layanan.
Mendukung manajemen risiko dan kepatuhan
Assessment membantu menilai apakah kontrol hanya tersedia di atas dokumen atau benar-benar dilaksanakan, dipantau, dan dievaluasi.
Menyelaraskan TI dengan kebutuhan bisnis
Tujuan akhirnya bukan sekadar memperoleh nilai maturity yang tinggi, melainkan memastikan proses TI mampu mendukung sasaran organisasi secara konsisten.
Pelajari juga konsep tata kelola TI dan manfaatnya bagi perusahaan.
Apa Risiko Jika Tingkat Kematangan TI Rendah?
Kematangan yang rendah dapat membuat organisasi terlalu bergantung pada individu dan praktik informal. Dampaknya dapat muncul dalam berbagai bentuk, seperti:
proses operasional yang berbeda antarunit;
kontrol dan dokumentasi yang tidak konsisten;
temuan audit yang berulang;
risiko TI yang terlambat diidentifikasi;
keputusan investasi yang kurang tepat sasaran;
KPI yang belum mampu menggambarkan efektivitas proses; dan
kesulitan memastikan kepatuhan terhadap kebutuhan internal maupun eksternal.
Karena itu, maturity assessment sebaiknya tidak berhenti pada pertanyaan “level kita berapa?”, tetapi dilanjutkan dengan “gap apa yang paling penting untuk diperbaiki?”
Bagaimana Maturity Model Membantu Pengukuran?
Maturity model menyediakan pendekatan terstruktur untuk mengevaluasi perkembangan suatu proses dari kondisi yang relatif ad hoc menuju kondisi yang semakin terkendali, terukur, dan diperbaiki secara berkelanjutan.
Salah satu framework yang dapat digunakan adalah COBIT. Dalam COBIT 2019, COBIT Performance Management menggunakan skala 0–5. Namun, istilah capability dan maturity perlu dibedakan: capability digunakan untuk melihat bagaimana suatu proses diimplementasikan dan berkinerja, sedangkan maturity dalam COBIT 2019 dikaitkan dengan focus area.
ISACA juga menekankan bahwa desain sistem tata kelola perlu disesuaikan dengan konteks perusahaan melalui design factors, sehingga target tidak harus sama untuk setiap organisasi.
Bagaimana Cara Mengukur Tingkat Kematangan TI?
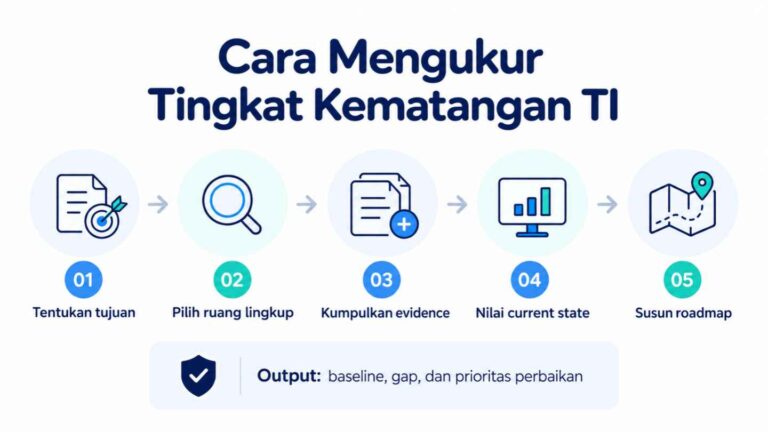
Assessment dapat dilakukan melalui beberapa tahap utama.
1. Menentukan tujuan dan ruang lingkup
Organisasi perlu menentukan alasan assessment, misalnya untuk penyusunan roadmap, kebutuhan audit, peningkatan tata kelola, transformasi digital, atau pengelolaan risiko.
Area yang dinilai dapat mencakup IT governance, keamanan informasi, service management, change management, risk management, vendor management, business continuity, hingga performance management.
2. Menentukan framework dan kriteria
Framework dipilih sesuai tujuan dan karakteristik organisasi. COBIT dapat menjadi salah satu pendekatan untuk mengevaluasi governance dan management of enterprise IT.
3. Mengumpulkan dan mengevaluasi evidence
Assessment tidak cukup hanya melalui wawancara. Evaluator perlu melihat bukti seperti kebijakan, SOP, risk register, laporan, tiket, KPI, log, serta pelaksanaan proses aktual.
4. Menentukan current state dan target state
Setelah kondisi saat ini diketahui, organisasi menentukan tingkat target berdasarkan kebutuhan bisnis, risiko, regulasi, criticality layanan, dan kemampuan organisasi.
Target tidak harus selalu level tertinggi.
5. Melakukan gap analysis
Perbandingan antara current dan target state akan menunjukkan area yang membutuhkan peningkatan.
Current State → Gap → Target State
Gap kemudian dapat diprioritaskan berdasarkan dampak dan risiko.
6. Menyusun improvement roadmap
Hasil assessment perlu diterjemahkan menjadi rencana konkret, misalnya:
quick wins untuk perbaikan yang dapat dilakukan dalam waktu relatif singkat;
priority improvement untuk gap dengan risiko tinggi; dan
strategic improvement untuk perubahan proses, organisasi, atau teknologi yang lebih besar.
Dari IT Maturity Assessment ke Governance Improvement
Nilai terbesar dari assessment bukan berada pada skor, melainkan pada keputusan yang dibuat setelahnya.
Hasil pengukuran seharusnya diterjemahkan menjadi:
Assessment → Gap → Prioritas → Rekomendasi → Roadmap → Implementasi → Monitoring
Perbaikan dapat mencakup aspek people, process, technology, dan governance.
Pada tahap ini, IT Maturity membantu organisasi memahami kondisi dan gap, sementara IT Governance membantu memastikan arah, risiko, sumber daya, kinerja, dan investasi TI dikelola selaras dengan kebutuhan organisasi.
Kapan Organisasi Perlu Melakukan IT Maturity Assessment?
Assessment layak dipertimbangkan ketika organisasi mengalami kondisi seperti temuan audit berulang, proses berbeda antarunit, belum memiliki baseline kematangan, sedang melakukan transformasi digital, atau membutuhkan dasar objektif untuk menyusun roadmap TI.
Assessment juga relevan ketika manajemen ingin mengetahui apakah investasi dan proses TI yang berjalan benar-benar memberikan hasil sesuai kebutuhan bisnis.
Tingkat Kematangan TI sebagai Dasar Improvement
IT maturity level bukan sekadar angka. Pengukuran yang tepat membantu organisasi mengetahui posisi saat ini, memahami risiko dan gap, menentukan target yang realistis, lalu memprioritaskan improvement berdasarkan kebutuhan bisnis.
Jika organisasi Anda membutuhkan baseline yang lebih objektif, PT Integra Teknologi Solusi dapat membantu melalui IT Maturity Assessment dan pendekatan IT Governance untuk mengevaluasi kondisi, menyusun gap analysis, serta menentukan roadmap perbaikan yang sesuai kebutuhan organisasi.


