
Ketika proyek TI terlambat, risiko keamanan tidak segera ditangani, atau temuan audit terus berulang, masalahnya tidak selalu berada pada teknologi. Salah satu penyebabnya dapat berasal dari ketidakjelasan mengenai siapa yang bertanggung jawab mengambil keputusan dan menjalankan tindakan.
IT mungkin merasa keputusan tertentu merupakan tanggung jawab bisnis. Sebaliknya, unit bisnis menganggap semua hal terkait teknologi merupakan tanggung jawab IT. Risk dan compliance baru dilibatkan setelah keputusan dibuat, sedangkan internal audit justru berisiko terlalu jauh terlibat dalam aktivitas operasional.
Dalam kondisi seperti ini, RACI IT governance dapat membantu organisasi memperjelas pembagian peran dan akuntabilitas.
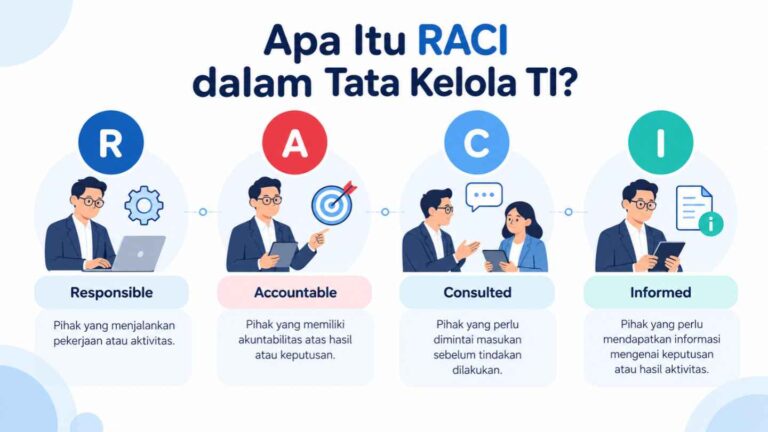
Apa Itu RACI dalam Tata Kelola TI?
RACI adalah matriks yang digunakan untuk memetakan peran terhadap aktivitas atau keputusan tertentu.
RACI terdiri atas:
Responsible, yaitu pihak yang menjalankan pekerjaan atau aktivitas.
Accountable, yaitu pihak yang memiliki akuntabilitas atas hasil atau keputusan.
Consulted, yaitu pihak yang perlu dimintai masukan sebelum tindakan dilakukan.
Informed, yaitu pihak yang perlu mendapatkan informasi mengenai keputusan atau hasil aktivitas.
Dalam tata kelola TI, RACI membantu menjawab pertanyaan penting: siapa mengerjakan apa, siapa pemilik keputusan, siapa harus dilibatkan, dan siapa cukup mendapatkan informasi?
RACI berbeda dengan struktur organisasi. Bagan organisasi menunjukkan hubungan jabatan dan pelaporan, sedangkan matriks RACI memperjelas peran dan tanggung jawab IT governance pada proses atau keputusan tertentu.
Mengapa Pembagian Peran TI Sering Menjadi Masalah?
Kompleksitas organisasi membuat keputusan TI semakin melibatkan banyak fungsi. IT, unit bisnis, risk, compliance, keamanan informasi, manajemen, hingga internal audit dapat terlibat dalam satu proses.
Masalah muncul ketika tidak ada batas kewenangan yang jelas.
Contohnya, siapa yang berhak menerima residual risk setelah implementasi sistem? Siapa pemilik kebutuhan bisnis sebuah aplikasi? Siapa yang memastikan temuan audit ditindaklanjuti?
Ketidakjelasan tersebut dapat menyebabkan beberapa dampak:
keputusan dan approval menjadi lambat;
aktivitas dikerjakan beberapa pihak sekaligus;
risiko tidak memiliki owner yang jelas;
terjadi saling lempar tanggung jawab ketika masalah muncul;
tindak lanjut temuan audit terlambat;
investasi TI tidak menghasilkan manfaat bisnis yang optimal.
Karena itu, accountability merupakan bagian penting dalam membangun struktur tata kelola TI yang efektif.
Bagaimana Membagi Peran IT, Bisnis, Risk, dan Internal Audit?
Pembagian peran tidak dapat disamaratakan pada setiap organisasi. Namun, terdapat prinsip yang dapat digunakan sebagai titik awal.
IT dan Unit Bisnis
IT umumnya bertanggung jawab terhadap kompetensi teknis, pengelolaan layanan, implementasi sistem, arsitektur, dan kontrol teknologi.
Namun, tidak berarti setiap keputusan yang menggunakan teknologi otomatis menjadi tanggung jawab IT.
Business atau process owner tetap perlu memiliki ownership terhadap kebutuhan bisnis, prioritas, manfaat yang ingin dicapai, serta risiko bisnis yang berkaitan dengan penggunaan teknologi.
Risk dan Compliance
Risk dan compliance dapat memberikan metodologi, monitoring, challenge, serta panduan terkait risiko dan kepatuhan.
Fungsi ini membantu memastikan risiko telah dipertimbangkan secara memadai, tetapi tidak seharusnya mengambil alih seluruh ownership risiko dari unit yang menjalankan proses.
Internal Audit
Internal audit memiliki posisi yang berbeda karena berfungsi memberikan assurance yang independen dan objektif terhadap governance, risk management, dan control.
The Institute of Internal Auditors (IIA) melalui Three Lines Model menempatkan internal audit sebagai pihak yang memberikan independent assurance, sedangkan fungsi first dan second line menjalankan serta mendukung pengelolaan risiko.
Karena itu, internal audit sebaiknya tidak menjadi pemilik kontrol operasional yang nantinya harus diaudit sendiri.
Contoh RACI dalam Tata Kelola TI
Berikut contoh sederhana yang dapat disesuaikan dengan struktur organisasi:
| Aktivitas | IT | Bisnis | Risk/Compliance | Internal Audit |
|---|---|---|---|---|
| Menentukan kebutuhan sistem | C | A/R | C | I |
| Implementasi kontrol teknologi | A/R | C | C | I |
| Menerima residual business risk | C | A/R | C | I |
| Monitoring kepatuhan | C | C | A/R | I |
| Independent assurance | I | I | I/C | A/R |
Contoh tersebut bukan standar yang berlaku universal. RACI matrix IT harus menyesuaikan struktur, kewenangan, regulasi, kompleksitas, dan model governance masing-masing organisasi.
Apa Hubungan RACI dengan COBIT 2019?
RACI juga digunakan dalam COBIT 2019. ISACA menyediakan RACI matrix untuk membantu praktisi mengidentifikasi responsibility dan accountability pada governance dan management practices.
COBIT 2019 menyediakan panduan RACI pada 40 governance dan management objectives serta memungkinkan organisasi menyesuaikannya dengan kebutuhan masing-masing. ISACA juga menekankan bahwa penentuan Responsible dan Accountable penting untuk membangun governance system yang efektif.
Artinya, RACI COBIT 2019 sebaiknya tidak sekadar disalin. Organisasi perlu menyesuaikannya dengan enterprise goals, risiko, compliance requirements, struktur organisasi, dan konteks penggunaan TI.
Untuk memahami konteks yang lebih luas, organisasi juga dapat mempelajari bagaimana tata kelola TI diterapkan untuk mendukung tujuan organisasi.
Cara Menyusun RACI IT Governance
Organisasi dapat memulainya melalui beberapa langkah:
Tentukan proses, aktivitas, atau keputusan TI yang akan dipetakan.
Identifikasi stakeholder yang benar-benar terlibat.
Tentukan pihak yang menjalankan aktivitas atau Responsible.
Tetapkan satu pihak yang memiliki accountability utama terhadap hasil.
Tentukan siapa yang harus dikonsultasikan dan diinformasikan.
Validasi RACI melalui workshop bersama IT, bisnis, risk, dan fungsi terkait.
Hubungkan RACI dengan SOP, kebijakan, approval matrix, dan mekanisme governance lainnya.
Hindari membuat semua pihak menjadi Responsible atau Consulted. RACI yang terlalu kompleks justru dapat memperlambat keputusan.
RACI Saja Belum Cukup untuk Menilai Tata Kelola TI
Organisasi dapat memiliki matriks RACI yang lengkap, tetapi belum tentu memiliki tata kelola TI yang efektif.
Masih mungkin terdapat proses yang bergantung pada individu, KPI yang tidak jelas, governance committee yang tidak efektif, pengelolaan risiko yang lemah, atau kebijakan yang belum dijalankan secara konsisten.
Karena itu, organisasi perlu melihat kondisi secara lebih luas melalui evaluasi tata kelola TI maupun IT maturity assessment.
Assessment dapat membantu menjawab:
Di mana kondisi organisasi saat ini? Apa gap-nya? Seberapa matang proses dijalankan? Apa target yang ingin dicapai? Dan perbaikan mana yang harus diprioritaskan?
COBIT 2019 sendiri menekankan bahwa governance system perlu disesuaikan dengan konteks enterprise dan dapat digunakan untuk membantu menentukan prioritas governance serta target capability.
Dari RACI ke Roadmap Perbaikan Tata Kelola TI
Jika ketidakjelasan responsibility muncul pada banyak proses, masalahnya kemungkinan tidak cukup diselesaikan dengan memperbarui matriks RACI.
Organisasi perlu memetakan current condition → governance gap → target condition → prioritas improvement → roadmap.
Melalui pendekatan IT Governance, organisasi dapat mengevaluasi penyelarasan TI dengan bisnis, struktur pengambilan keputusan, pengelolaan risiko, sumber daya, dan akuntabilitas.
Sementara itu, IT Maturity membantu organisasi mengetahui tingkat kematangan proses, mengidentifikasi gap, serta menentukan prioritas peningkatan menggunakan framework seperti COBIT sesuai kebutuhan.
Jika organisasi Anda masih menghadapi tumpang tindih peran, ownership yang tidak jelas, temuan audit berulang, atau belum mengetahui tingkat kematangan proses TI, PT Integra Teknologi Solusi dapat membantu melalui konsultasi IT Governance dan IT Maturity untuk memetakan kondisi saat ini serta menyusun prioritas perbaikan yang lebih terarah.


