
Investasi teknologi yang semakin besar tidak otomatis membuat tata kelola TI semakin baik. Organisasi dapat memiliki banyak aplikasi, proyek transformasi digital, kebijakan, hingga kontrol keamanan, tetapi tetap menghadapi masalah ketika prioritas, risiko, tanggung jawab, dan kontribusi TI terhadap tujuan bisnis belum dikelola secara terarah.
Kondisi tersebut dapat terjadi pada pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta. Karena itu, cara meningkatkan tata kelola TI sebaiknya tidak dimulai dengan menjalankan seluruh program perbaikan sekaligus, melainkan dengan memahami kondisi saat ini dan menyusun roadmap yang realistis.
Mengapa Peningkatan Tata Kelola TI Membutuhkan Roadmap?
Tata kelola TI berhubungan dengan berbagai aspek, mulai dari penyelarasan strategi TI dan bisnis, pengelolaan investasi, risiko, sumber daya, proyek, layanan, hingga pengukuran kinerja.
Jika setiap area diperbaiki tanpa prioritas yang jelas, organisasi berisiko menghabiskan sumber daya pada inisiatif yang belum memberikan dampak terbesar.
Sebagai contoh, organisasi mungkin langsung berinvestasi pada tools baru ketika permasalahan utamanya justru berada pada pembagian tanggung jawab, proses pengambilan keputusan, atau manajemen risiko yang belum konsisten.
Roadmap tata kelola TI membantu organisasi menentukan kondisi saat ini, target yang ingin dicapai, gap yang perlu ditutup, prioritas perbaikan, serta tahapan implementasinya.
Dengan demikian, roadmap bukan sekadar timeline proyek, tetapi menjadi penghubung antara kebutuhan bisnis, risiko, kepatuhan, kapabilitas TI, dan target peningkatan organisasi.
Risiko Tata Kelola TI yang Tidak Ditingkatkan Secara Terstruktur
Tata kelola yang kurang terarah dapat menimbulkan berbagai konsekuensi bagi organisasi.
Investasi TI dapat berjalan tanpa indikator manfaat yang jelas. Risiko teknologi mungkin tidak mendapatkan perhatian sesuai tingkat dampaknya. Temuan audit dapat berulang karena perbaikannya hanya menyelesaikan gejala, bukan akar masalah.
Selain itu, proyek dan layanan TI dapat berkembang tanpa arah yang konsisten dengan strategi organisasi.
Bagi organisasi yang memiliki kewajiban regulasi tinggi seperti perbankan dan BUMN/BUMD, kondisi tersebut juga dapat meningkatkan kompleksitas pemenuhan kepatuhan dan penyediaan evidence saat audit.
COBIT sebagai Referensi Peningkatan Tata Kelola TI
Salah satu framework yang dapat digunakan sebagai referensi adalah COBIT 2019.
ISACA menjelaskan COBIT sebagai framework untuk governance dan management atas informasi dan teknologi pada tingkat enterprise, bukan hanya departemen TI. COBIT 2019 memiliki 40 governance and management objectives yang dapat dikaitkan dengan enterprise goals dan alignment goals.
Namun, penggunaan COBIT tidak berarti organisasi harus menerapkan seluruh objective secara bersamaan. Pendekatan COBIT dapat disesuaikan dengan konteks, prioritas, risiko, dan kebutuhan organisasi. ISACA juga menyediakan konsep design factors untuk membantu membangun governance system yang lebih sesuai kebutuhan.
Artinya, framework berfungsi sebagai referensi untuk membuat peningkatan lebih sistematis, bukan sebagai checklist yang harus diterapkan seluruhnya tanpa mempertimbangkan kondisi organisasi.
Evaluasi Current State dan Gap Tata Kelola TI
Sebelum menentukan program improvement, organisasi perlu mengetahui posisi awalnya.
Evaluasi dapat mencakup struktur governance, kebijakan dan prosedur, risiko TI, pengelolaan proyek, layanan TI, keamanan informasi, vendor, SDM, hingga monitoring kinerja.
Dari evaluasi tersebut, organisasi dapat membandingkan:
Current State → Expected State → Gap → Improvement
Sebagai contoh, organisasi mungkin sudah memiliki proses pengelolaan risiko TI, tetapi assessment hanya dilakukan ketika terjadi audit. Kondisi yang diharapkan adalah proses risk assessment yang dilakukan secara periodik, memiliki ownership yang jelas, serta terhubung dengan pengambilan keputusan.
Perbedaan antara kedua kondisi tersebut menjadi gap tata kelola TI yang perlu diterjemahkan menjadi rekomendasi perbaikan.
Peran IT Maturity dalam Menentukan Prioritas
Selain gap analysis, IT maturity dapat digunakan untuk memahami tingkat kematangan proses TI.
Penilaian tersebut membantu organisasi mengetahui apakah proses masih bersifat ad hoc, sudah terdokumentasi dan konsisten, atau telah terukur serta terus ditingkatkan.
COBIT Performance Management juga memungkinkan organisasi mengevaluasi capability maupun maturity untuk melihat kondisi saat ini dan menentukan target improvement.
Target kematangan tidak harus selalu berada pada tingkat tertinggi. Proses yang memiliki risiko dan criticality tinggi dapat membutuhkan target yang berbeda dari proses pendukung dengan dampak lebih rendah.
Karena itu, IT maturity assessment dan penilaian maturitas TI dapat menjadi baseline sebelum organisasi menetapkan roadmap.
7 Langkah Meningkatkan Tata Kelola TI
Untuk menghasilkan roadmap yang actionable, organisasi dapat menggunakan tahapan berikut:
Tentukan tujuan bisnis dan kebutuhan TI. Pahami strategi organisasi, kebutuhan stakeholder, kewajiban regulasi, dan pain point utama.
Evaluasi kondisi saat ini. Tinjau governance, people, process, technology, control, dan performance.
Identifikasi gap. Bandingkan kondisi existing dengan kondisi yang diharapkan.
Tentukan target yang realistis. Tetapkan target maturity atau target kondisi berdasarkan kebutuhan dan risiko.
Prioritaskan perbaikan. Pertimbangkan business impact, risk exposure, compliance, urgency, dependency, effort, dan manfaat.
Terjemahkan gap menjadi program improvement. Setiap rekomendasi perbaikan TI perlu memiliki output, owner, target, dan indikator keberhasilan.
Susun roadmap dan lakukan monitoring. Tempatkan program berdasarkan prioritas jangka pendek, menengah, dan panjang.
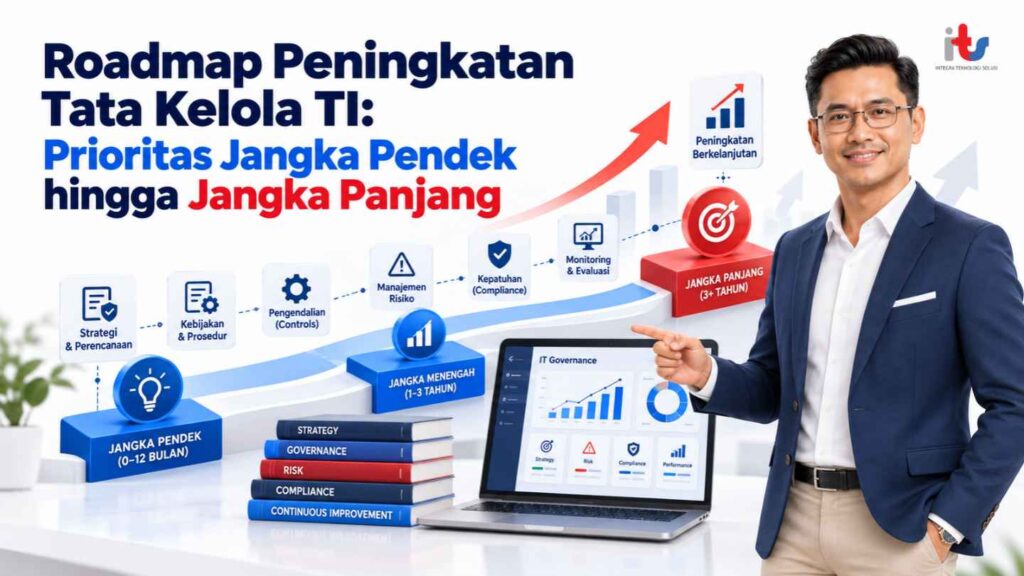
Prioritas Jangka Pendek hingga Jangka Panjang
Pada jangka pendek, organisasi dapat memprioritaskan critical gap, risiko tinggi, kebutuhan compliance, kejelasan peran, kebijakan utama, serta quick wins yang memberikan dampak signifikan.
Pada jangka menengah, fokus dapat bergeser pada standardisasi dan integrasi proses, penguatan risk management, project governance, vendor management, KPI, serta peningkatan kompetensi.
Sementara pada jangka panjang, organisasi dapat mengarah pada automation, integrated governance, advanced performance measurement, data-driven decision making, dan continuous improvement.
Horizon waktunya tidak harus sama pada setiap organisasi. Ukuran, kompleksitas, risiko, regulasi, sumber daya, dan tingkat kematangan perlu menjadi pertimbangan.
Dari Assessment Menjadi Roadmap yang Actionable
Assessment yang baik tidak seharusnya berhenti pada pernyataan bahwa suatu proses belum optimal.
Hasil evaluasi idealnya membentuk hubungan yang jelas antara:
gap → risiko → rekomendasi → prioritas → target → roadmap.
Jika organisasi belum memiliki baseline yang jelas, IT Governance dapat membantu mengevaluasi bagaimana teknologi diarahkan dan diselaraskan dengan kebutuhan organisasi. Sementara itu, IT Maturity dapat membantu memahami tingkat kematangan proses dan area yang perlu ditingkatkan.
Untuk memahami konsep dasarnya, Anda juga dapat membaca pembahasan mengenai Pengertian dan Manfaat Tata Kelola IT di Perusahaan serta berbagai pembahasan mengenai IT Maturity.
Tingkatkan Tata Kelola TI dengan Roadmap yang Terarah
Peningkatan tata kelola TI bukan program sekali selesai. Organisasi perlu memahami current state, menentukan target, mengidentifikasi gap, dan memprioritaskan perbaikan berdasarkan risiko serta kebutuhan bisnis.
Dengan roadmap yang tepat, program peningkatan dapat dilakukan secara bertahap dan lebih mudah diukur.
Jika organisasi Anda masih perlu menentukan area mana yang harus diprioritaskan, PT Integra Teknologi Solusi dapat membantu melalui layanan IT Governance dan IT Maturity untuk mengevaluasi kondisi existing, mengidentifikasi gap, serta menyusun rekomendasi peningkatan sesuai kebutuhan organisasi.
Konsultasikan kebutuhan tata kelola dan IT maturity organisasi Anda bersama Integra untuk menentukan langkah improvement yang lebih terarah.


