Banyak organisasi telah menjalankan security awareness untuk karyawan sebagai agenda rutin tahunan. Karyawan mengikuti pelatihan, mengerjakan assessment, lalu aktivitas tersebut dianggap selesai sampai periode berikutnya.
Masalahnya, ancaman keamanan tidak menunggu jadwal training tahunan.
Phishing, pencurian kredensial, social engineering, hingga penyalahgunaan informasi terus berkembang. Verizon dalam 2026 Data Breach Investigations Report (DBIR) mencatat 5.302 insiden social engineering, dengan 3.814 di antaranya mengalami pengungkapan data terkonfirmasi. Email juga masih menjadi media utama dalam mayoritas breach social engineering.
Karena itu, organisasi perlu melihat security awareness bukan sekadar agenda kepatuhan, tetapi sebagai proses membangun kemampuan dan perilaku aman secara berkelanjutan.
Security Awareness Tahunan Penting, tetapi Belum Cukup
Training tahunan tetap berguna untuk memberikan pemahaman dasar mengenai keamanan informasi karyawan, kebijakan organisasi, phishing, perlindungan kredensial, dan mekanisme pelaporan insiden.
Namun, mengikuti satu sesi training belum otomatis membuat seseorang mampu mengambil keputusan yang tepat ketika menghadapi ancaman beberapa bulan kemudian.
NIST melalui SP 800-50 Rev. 1 mendorong organisasi membangun program pembelajaran keamanan siber dan privasi dengan pendekatan siklus hidup. Tujuannya bukan hanya menyampaikan pengetahuan, tetapi juga mendorong perubahan perilaku, mengembangkan budaya keamanan informasi, serta mengevaluasi dan memperbarui program sesuai perubahan kebutuhan.
Artinya, pertanyaan organisasi seharusnya bergeser dari “Apakah karyawan sudah mengikuti training?” menjadi “Apakah mereka dapat mengenali risiko dan bertindak dengan benar?”
Mengapa Security Awareness Perlu Dilakukan Secara Berkelanjutan?
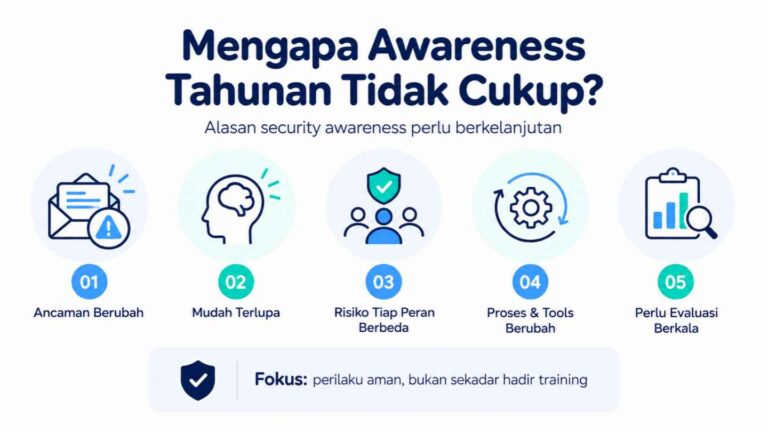
Ancaman Keamanan Terus Berubah
Teknik serangan terus berkembang. Karyawan tidak lagi hanya menghadapi email phishing sederhana, tetapi juga spear phishing, pemalsuan identitas, business email compromise, pencurian kredensial, hingga social engineering melalui perangkat mobile.
Perkembangan tersebut membuat phishing awareness perlu terus diperbarui dengan skenario yang relevan. Materi yang efektif seharusnya membantu peserta memahami tanda-tanda serangan yang benar-benar mungkin mereka hadapi dalam pekerjaan.
Pengetahuan Perlu Menjadi Kebiasaan
Karyawan mungkin mengetahui bahwa mereka tidak boleh sembarang mengeklik tautan. Tantangannya muncul ketika email tersebut terlihat berasal dari pimpinan, vendor, nasabah, atau rekan kerja dan meminta tindakan segera.
Security awareness yang efektif perlu membangun proses:
mengenali risiko → memverifikasi → mengambil keputusan → bertindak aman → melaporkan kejadian.
Pengulangan, studi kasus, simulasi, dan evaluasi membantu pengetahuan berubah menjadi kebiasaan kerja.
Setiap Fungsi Menghadapi Risiko Berbeda
Program yang sama untuk seluruh karyawan tidak selalu memberikan hasil optimal.
Tim finance dapat menghadapi invoice fraud atau permintaan pembayaran palsu. HR banyak mengelola data pribadi. Procurement berinteraksi dengan vendor dan dokumen eksternal. Manajemen memiliki akses informasi strategis, sedangkan administrator TI memiliki hak akses yang lebih tinggi.
NIST mendefinisikan role-based training sebagai pembelajaran yang disusun berdasarkan pekerjaan dan tugas yang perlu dijalankan seseorang dalam peran keamanan atau privasinya.
Karena itu, kebutuhan awareness sebaiknya mempertimbangkan fungsi, level tanggung jawab, dan risiko masing-masing peserta.
Dari Awareness Menuju Budaya Keamanan Informasi
Tujuan jangka panjang security awareness bukan membuat karyawan menghafal kebijakan. Organisasi perlu membangun budaya keamanan ketika pertimbangan keamanan menjadi bagian dari aktivitas kerja sehari-hari.
Contohnya, karyawan terbiasa memverifikasi permintaan yang tidak biasa, menjaga informasi sensitif, menggunakan sistem sesuai kebijakan, serta segera melaporkan aktivitas yang mencurigakan.
Hal ini penting bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta yang mengelola data penting dan menghadapi tuntutan tata kelola serta kepatuhan.
Bagi organisasi yang sedang mengembangkan Sistem Manajemen Keamanan Informasi, pemahaman karyawan juga dapat menjadi bagian penting dalam mendukung penerapan ISO 27001 di organisasi.
Seperti Apa Program Security Awareness yang Lebih Efektif?
Pendekatan yang dapat digunakan adalah Assess → Train → Reinforce → Simulate → Measure → Improve.
Organisasi terlebih dahulu menilai risiko, profil peserta, dan kesenjangan kompetensi. Materi kemudian diberikan sesuai kebutuhan, dilanjutkan reinforcement melalui refresher, microlearning, komunikasi internal, atau studi kasus.
Untuk area tertentu, simulasi phishing dapat digunakan untuk mengukur bagaimana karyawan merespons situasi nyata. Hasil assessment dan simulasi kemudian menjadi dasar perbaikan materi berikutnya.
Frekuensinya tidak harus sama untuk semua organisasi. Annual training dapat menjadi baseline, sedangkan penguatan tambahan diberikan berdasarkan perubahan ancaman, sistem, regulasi, proses bisnis, atau hasil evaluasi.
Peran HR/L&D, IT, dan Manajemen
Program keamanan yang berkelanjutan membutuhkan kolaborasi lintas fungsi.
HR/L&D dapat memetakan kebutuhan kompetensi dan metode pembelajaran. Tim IT atau Information Security memberikan konteks ancaman dan risiko aktual. Risk, Compliance, serta Internal Audit dapat menghubungkan training dengan kontrol dan kewajiban organisasi.
Sementara itu, manajemen perlu memberikan dukungan dan menjadi contoh dalam menjalankan praktik keamanan.
Dengan demikian, security awareness bukan hanya tanggung jawab divisi IT.
Kapan Corporate atau In-House Training Dibutuhkan?
Pendekatan corporate atau in-house semakin relevan ketika organisasi memiliki banyak fungsi dengan kebutuhan berbeda, kebijakan internal khusus, sistem yang kompleks, atau kesenjangan kompetensi tertentu.
Pelatihan dapat dibuat lebih kontekstual berdasarkan pekerjaan peserta. Karyawan umum dapat berfokus pada security awareness dasar, sementara tim IT, Information Security, Risk, Audit, Compliance, atau DPO membutuhkan pembahasan yang lebih mendalam.
Kebutuhan pengembangan kompetensi juga dapat berkembang ke ISO 27001, pelindungan data pribadi, COBIT 2019, IT Governance, maupun Enterprise Architecture.
Bangun Kapabilitas Tim melalui IT Training
Security awareness untuk karyawan seharusnya tidak berhenti sebagai agenda setahun sekali. Organisasi membutuhkan program yang terus diperbarui, relevan dengan risiko, disesuaikan dengan peran, serta dapat dievaluasi efektivitasnya.
Jika organisasi Anda ingin meningkatkan kompetensi profesional di bidang Information Security, ISO 27001, COBIT, TOGAF/Enterprise Architecture, PDP, IT Governance, maupun bidang TI lainnya, IT Training Integra Teknologi Solusi dapat disesuaikan berdasarkan kebutuhan organisasi, fungsi pekerjaan, dan tingkat kompetensi peserta.
Konsultasikan kebutuhan pengembangan kompetensi tim Anda dan pelajari lebih lanjut mengenai layanan IT Training Integra Teknologi Solusi untuk merancang program training yang lebih relevan bagi kebutuhan organisasi.