Ketergantungan organisasi terhadap data, aplikasi, jaringan, layanan cloud, dan sistem digital terus meningkat. Kondisi ini membuat keamanan informasi tidak cukup hanya ditangani melalui pemasangan perangkat keamanan atau penyusunan kebijakan. Organisasi juga perlu mengetahui apakah kontrol yang diterapkan telah sesuai dengan risiko, dijalankan secara konsisten, dan mampu mendukung kebutuhan operasional maupun kepatuhan.
Di sinilah konsultan keamanan informasi dapat membantu. Konsultan dapat memberikan perspektif independen untuk menilai kondisi keamanan saat ini, mengidentifikasi gap dan risiko, serta menyusun prioritas perbaikan yang sesuai dengan kebutuhan organisasi. Kebutuhan tersebut dapat muncul di instansi pemerintah, BUMN/BUMD, perguruan tinggi, maupun perusahaan swasta.
Namun, ruang lingkup setiap konsultan tidak selalu sama. Ada engagement yang berfokus pada audit keamanan informasi, penerapan Sistem Manajemen Keamanan Informasi (SMKI), assessment risiko, kepatuhan, hingga pengujian teknis. Karena itu, organisasi perlu memahami kebutuhan dan output yang diharapkan sebelum memilih konsultan.
Apa Itu Konsultan Keamanan Informasi?
Konsultan keamanan informasi adalah pihak yang membantu organisasi mengevaluasi, merencanakan, atau meningkatkan pengelolaan keamanan informasi berdasarkan tujuan, risiko, ruang lingkup, serta kriteria yang telah ditentukan.
Keamanan informasi sendiri tidak terbatas pada teknologi. ISO/IEC 27001:2022 menggunakan pendekatan yang mencakup manusia, kebijakan, proses, dan teknologi dalam pengelolaan risiko keamanan informasi. Tujuannya antara lain menjaga kerahasiaan, integritas, dan ketersediaan informasi.
Keamanan Informasi Tidak Hanya Tentang Teknologi
Keamanan informasi tidak hanya tentang teknologi, tetapi juga tentang strategi, kebijakan, dan budaya yang aman.
Karena itu, penggunaan firewall, antivirus, autentikasi multifaktor, atau teknologi keamanan lainnya belum otomatis menunjukkan bahwa pengelolaan keamanan informasi organisasi telah memadai. Efektivitasnya juga dipengaruhi oleh tata kelola, pengelolaan akses, kompetensi personel, manajemen risiko, prosedur insiden, pengelolaan vendor, hingga pemantauan terhadap kontrol yang diterapkan.
Untuk memahami confidentiality, integrity, availability, dan konsep keamanan informasi lainnya secara lebih mendasar, baca juga artikel Apa Itu Keamanan Informasi dan Contohnya dalam Kehidupan Sehari-hari.
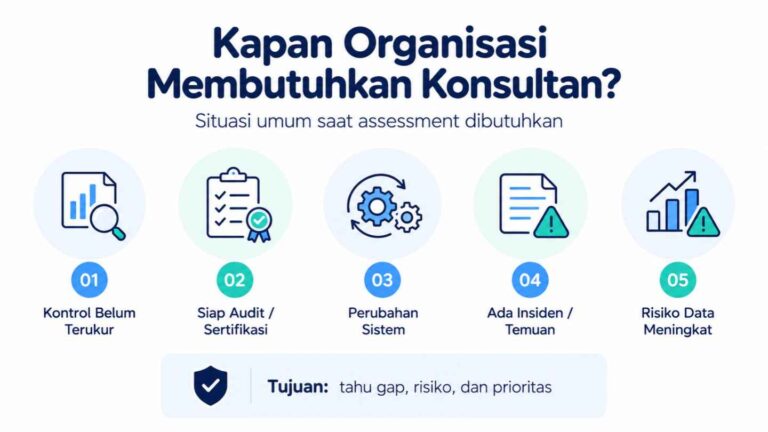
Kapan Organisasi Membutuhkan Konsultan Keamanan Informasi?
Tidak semua organisasi membutuhkan engagement yang sama. Penggunaan konsultan biasanya menjadi relevan ketika organisasi membutuhkan kompetensi tertentu, perspektif independen, atau assessment yang lebih terstruktur terhadap kondisi keamanan informasinya.
1. Ketika Efektivitas Kontrol Keamanan Belum Diketahui
Organisasi mungkin telah memiliki kebijakan, firewall, backup, sistem monitoring, prosedur akses, dan berbagai kontrol lainnya. Permasalahannya adalah organisasi belum tentu mengetahui apakah kontrol tersebut telah dirancang dan dijalankan secara efektif.
Assessment membantu melihat kondisi aktual berdasarkan evidence, bukan hanya berdasarkan keberadaan dokumen atau teknologi.
2. Sebelum Audit, Sertifikasi, atau Assessment Kepatuhan
Konsultan dapat membantu organisasi melakukan gap assessment sebelum menjalani audit atau proses sertifikasi, misalnya terhadap penerapan ISO/IEC 27001:2022. Hasilnya dapat digunakan untuk mengetahui area yang sudah memadai serta gap yang masih perlu diperbaiki.
3. Ketika Terjadi Perubahan Sistem, Teknologi, atau Proses Bisnis
Migrasi cloud, implementasi aplikasi baru, perubahan arsitektur jaringan, integrasi dengan pihak ketiga, atau transformasi proses bisnis dapat mengubah profil risiko organisasi. Assessment keamanan membantu mengevaluasi apakah kontrol yang ada masih sesuai dengan perubahan tersebut.
4. Setelah Terjadi Insiden atau Temuan Keamanan
Insiden keamanan, temuan audit, atau kerentanan berulang dapat menjadi indikasi bahwa organisasi perlu mengevaluasi penyebab dan efektivitas kontrol secara lebih menyeluruh, bukan hanya memperbaiki gejala teknisnya.
5. Ketika Risiko terhadap Data dan Reputasi Semakin Besar
Perlindungan informasi pelanggan, pegawai, mahasiswa, mitra, maupun informasi internal tetap menjadi salah satu alasan penting dalam pengelolaan keamanan informasi. Kegagalan menjaga informasi dapat berdampak pada operasional, kepatuhan, hubungan dengan pemangku kepentingan, dan kepercayaan terhadap organisasi.
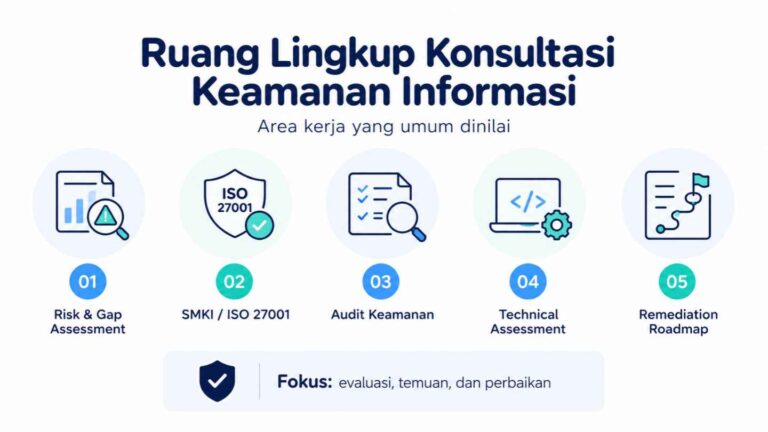
Apa Saja Ruang Lingkup Konsultasi Keamanan Informasi?
Ruang lingkup konsultasi sebaiknya mengikuti tujuan dan risiko organisasi. Tidak semua engagement harus mencakup seluruh area berikut.
Risk dan Gap Assessment
Assessment dilakukan untuk melihat perbedaan antara kondisi yang berjalan dengan kondisi atau kriteria yang ditargetkan. Gap kemudian dapat diprioritaskan berdasarkan risiko dan kebutuhan organisasi.
Sistem Manajemen Keamanan Informasi atau SMKI
Pendampingan SMKI dapat mencakup penentuan scope, risk assessment, kebijakan, prosedur, kontrol, evaluasi, hingga program perbaikan berkelanjutan. Jika target organisasi adalah penerapan atau sertifikasi ISO/IEC 27001, scope pendampingannya perlu dibedakan secara jelas dari audit sertifikasi yang dilakukan oleh badan sertifikasi.
Audit Keamanan Informasi
Audit keamanan informasi digunakan untuk mengevaluasi kebijakan, proses, kontrol, maupun penerapannya berdasarkan kriteria dan ruang lingkup audit yang ditetapkan. Audit dapat membantu organisasi mengidentifikasi gap, kelemahan kontrol, dan area perbaikan.
Jika kebutuhan organisasi sudah secara spesifik mengarah pada evaluasi kontrol keamanan secara formal, pelajari lebih lanjut layanan Audit Keamanan Informasi Integra.
Evaluasi Kebijakan dan Kontrol
Konsultan dapat membantu menilai apakah kebijakan dan prosedur keamanan sudah sesuai dengan proses aktual, memiliki penanggung jawab, dapat diterapkan, serta didukung bukti pelaksanaan yang memadai.
Assessment Kepatuhan
Pada engagement tertentu, organisasi mungkin perlu mengevaluasi keamanan informasi terhadap standar, regulasi, contractual requirement, atau kebijakan internal tertentu. Kriteria yang digunakan harus ditetapkan sejak awal sehingga hasil assessment tidak menjadi terlalu umum.
Technical Security Assessment
Jika scope membutuhkan pengujian teknis, assessment dapat mencakup area seperti konfigurasi, vulnerability assessment, network security, application security, atau penetration testing. Namun, technical security assessment tidak identik dengan audit keamanan informasi dan sebaiknya diposisikan sesuai tujuan pengujiannya.
Remediation dan Improvement Roadmap
Nilai konsultasi tidak berhenti pada daftar temuan. Organisasi juga memerlukan prioritas, rekomendasi, penanggung jawab, dan rencana perbaikan agar hasil assessment dapat ditindaklanjuti.
Apa yang Diperiksa dalam Audit Keamanan Informasi?
Ruang lingkup audit keamanan informasi berbeda untuk setiap organisasi. Bergantung pada objective dan kriteria audit, area yang diperiksa dapat mencakup tata kelola keamanan informasi, pengelolaan aset, manajemen risiko, pengendalian akses, keamanan jaringan dan aplikasi, logging dan monitoring, penanganan insiden, backup dan pemulihan, pengelolaan pihak ketiga, hingga awareness personel.
Karena itu, audit tidak sebaiknya dimulai hanya dengan pertanyaan “apa saja yang akan diperiksa?”. Organisasi terlebih dahulu perlu mendefinisikan tujuan, scope, sistem atau unit yang dinilai, kriteria audit, serta jenis evidence yang diperlukan.
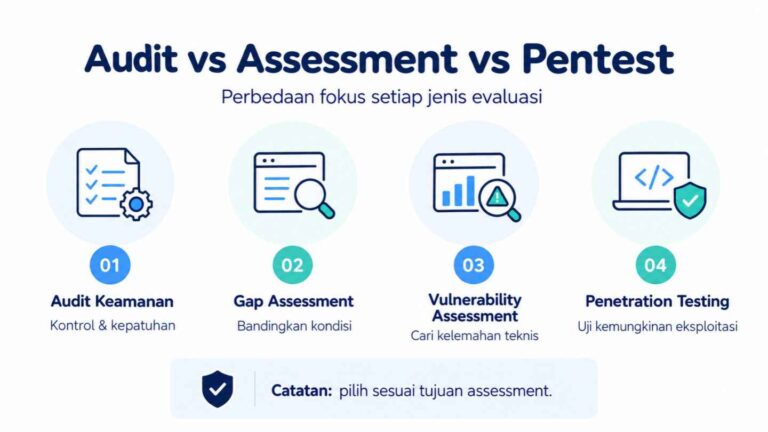
Audit, Gap Assessment, Vulnerability Assessment, dan Penetration Testing: Apa Bedanya?
Beberapa istilah keamanan sering digunakan seolah-olah sama, padahal fokus dan outputnya berbeda.
| Aktivitas | Fokus Utama | Contoh Output |
|---|---|---|
| Audit keamanan informasi | Mengevaluasi kesesuaian atau efektivitas kontrol berdasarkan scope dan kriteria audit | Temuan audit, evidence, rekomendasi |
| Gap assessment | Membandingkan kondisi aktual dengan target atau framework tertentu | Daftar gap dan prioritas perbaikan |
| Vulnerability assessment | Mengidentifikasi potensi kerentanan teknis pada sistem atau aset | Daftar vulnerability beserta tingkat risiko atau prioritas |
| Penetration testing | Menguji kemungkinan eksploitasi terhadap kelemahan tertentu dalam scope pengujian | Temuan yang tervalidasi, bukti pengujian, dan rekomendasi teknis |
Dengan membedakan keempat aktivitas tersebut, organisasi dapat memilih jenis assessment berdasarkan pertanyaan yang ingin dijawab. Jika pertanyaannya adalah “apakah kontrol dan proses keamanan kami telah memadai?”, audit atau gap assessment mungkin lebih sesuai. Jika pertanyaannya adalah “apakah aplikasi atau sistem dapat dieksploitasi melalui kelemahan tertentu?”, pengujian teknis seperti penetration testing lebih relevan.
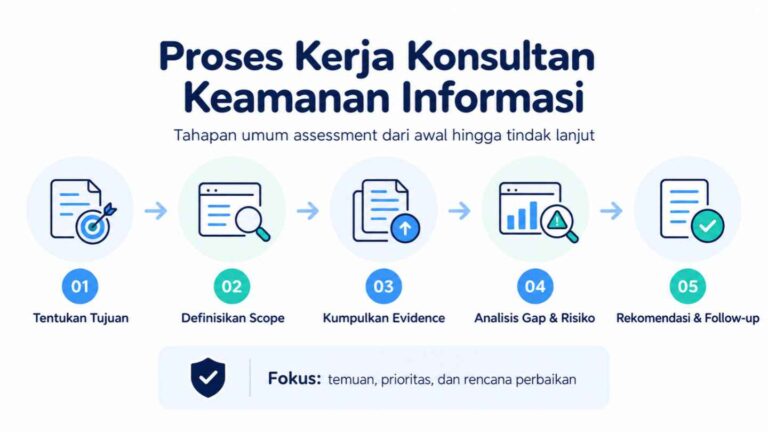
Bagaimana Proses Kerja Konsultan Keamanan Informasi?
1. Menentukan Tujuan dan Scope
Engagement dimulai dengan menentukan alasan assessment, aset atau proses yang masuk ruang lingkup, stakeholder, kriteria, serta output yang diharapkan. Scope yang jelas membantu mencegah assessment menjadi terlalu luas atau tidak fokus.
2. Mengumpulkan Informasi dan Evidence
Konsultan dapat menggunakan kombinasi review dokumen, wawancara, observasi, sampling evidence, walkthrough proses, dan pengujian sesuai ruang lingkup pekerjaan.
3. Melakukan Assessment
Evidence kemudian dibandingkan dengan kriteria yang telah disepakati. Fokusnya tidak sekadar menemukan kekurangan, tetapi memahami bagaimana kontrol dirancang, diterapkan, dan digunakan dalam kondisi aktual.
4. Mengidentifikasi Gap dan Risiko
Temuan dianalisis untuk mengetahui dampak, penyebab, serta urgensi perbaikannya. Prioritas sebaiknya mempertimbangkan risiko dan kebutuhan organisasi, bukan hanya jumlah temuan.
5. Menyusun Rekomendasi dan Roadmap
Rekomendasi yang baik perlu cukup konkret untuk ditindaklanjuti dan mempertimbangkan kondisi organisasi, sumber daya, dependency, serta prioritas implementasi.
6. Melakukan Follow-up
Pada engagement tertentu, tindak lanjut dapat dilakukan untuk mengevaluasi progres remediation atau memastikan tindakan koreksi telah diterapkan sesuai target.
Output Apa yang Seharusnya Diterima Organisasi?
Deliverable bergantung pada jenis assessment. Sebelum pekerjaan dimulai, organisasi sebaiknya memastikan bentuk output yang akan diterima.
Output dapat mencakup executive summary, daftar temuan, evidence atau dasar penilaian, analisis gap atau risiko, rekomendasi, prioritas perbaikan, remediation plan, hingga roadmap implementasi.
Untuk manajemen, executive summary sebaiknya mampu menjelaskan isu yang paling material dan keputusan yang diperlukan. Untuk tim operasional, laporan perlu memiliki informasi yang cukup agar rekomendasi dapat diterjemahkan menjadi tindakan.
Standar dan Regulasi Apa yang Dapat Menjadi Acuan?
Kriteria assessment tidak harus sama pada setiap organisasi. Pemilihannya bergantung pada tujuan, sektor, kewajiban, serta scope pekerjaan.
ISO/IEC 27001:2022
ISO/IEC 27001:2022 menetapkan persyaratan untuk Information Security Management System atau Sistem Manajemen Keamanan Informasi. ISO menjelaskan bahwa pendekatan ini membantu organisasi membangun, menerapkan, memelihara, dan meningkatkan SMKI secara berkelanjutan berdasarkan pengelolaan risiko keamanan informasi.
Keamanan SPBE untuk Instansi Pemerintah
Untuk Instansi Pusat dan Pemerintah Daerah, Peraturan BSSN Nomor 4 Tahun 2021 menjadi salah satu referensi penting karena mengatur Pedoman Manajemen Keamanan Informasi SPBE serta Standar Teknis dan Prosedur Keamanan SPBE. Regulasi tersebut masih tercatat berstatus berlaku.
Pelindungan Data Pribadi
Apabila scope berkaitan dengan pemrosesan data pribadi, UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi juga perlu dipertimbangkan sesuai konteks organisasi. UU tersebut mengatur antara lain pemrosesan data pribadi serta kewajiban pengendali dan prosesor data pribadi.
Kompetensi di Bidang Keamanan Informasi
Peraturan BSSN Nomor 2 Tahun 2026 telah menetapkan penerapan Kerangka Kualifikasi Nasional Indonesia untuk sejumlah bidang keamanan siber, termasuk Audit Keamanan Informasi dan Keamanan Informasi. Bagi organisasi yang mengevaluasi calon penyedia jasa, perkembangan ini dapat menjadi salah satu konteks dalam menilai kesesuaian kompetensi personel dengan scope pekerjaan.
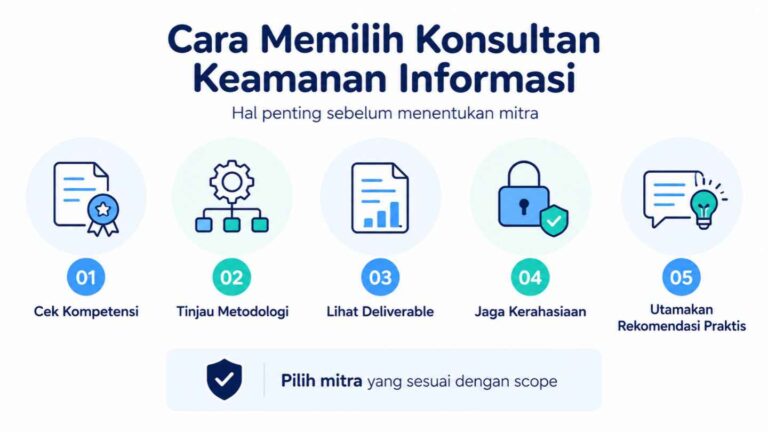
Cara Memilih Konsultan Keamanan Informasi
Pengalaman dan Reputasi
Pengalaman dan reputasi konsultan keamanan informasi penting, tetapi kedua faktor tersebut sebaiknya diperiksa secara lebih spesifik. Tanyakan apakah pengalaman konsultan relevan dengan jenis assessment, teknologi, standar, serta sektor organisasi Anda. Pengalaman melakukan pekerjaan yang berbeda belum tentu otomatis relevan dengan scope yang sedang dibutuhkan.
Pastikan Kompetensi Sesuai dengan Scope
Konsultan yang dibutuhkan untuk implementasi SMKI belum tentu sama dengan personel yang dibutuhkan untuk penetration testing, audit, cloud security assessment, atau incident response. Mulailah dari scope, kemudian evaluasi kompetensinya.
Tanyakan Metodologi yang Digunakan
Penyedia jasa seharusnya dapat menjelaskan bagaimana assessment dilakukan, jenis evidence yang dibutuhkan, kriteria penilaian, metode sampling atau pengujian jika relevan, hingga mekanisme penyampaian temuan.
Periksa Kejelasan Deliverable
Proposal sebaiknya menjelaskan output pekerjaan. Jangan hanya melihat jumlah hari kerja atau aktivitas, tetapi pastikan organisasi memahami laporan apa yang akan diterima dan bagaimana laporan tersebut membantu proses perbaikan.
Perhatikan Pengelolaan Evidence dan Kerahasiaan
Audit dan assessment dapat melibatkan dokumen internal, konfigurasi, log, informasi sistem, atau data sensitif lainnya. Karena itu, organisasi perlu memahami bagaimana konsultan menerima, menyimpan, membatasi akses, dan mengelola evidence selama engagement.
Evaluasi Independensi untuk Pekerjaan Audit
Jika engagement berupa audit, organisasi juga perlu membahas objektivitas, pembagian peran, dan potensi konflik kepentingan sehingga hasil penilaian dapat dipercaya dan tidak hanya berfungsi sebagai formalitas.
Solusi yang Disesuaikan dengan Kebutuhan Organisasi
Kebutuhan keamanan informasi tidak dapat diselesaikan dengan pendekatan one-size-fits-all. Scope assessment, kontrol yang diprioritaskan, kriteria, dan rekomendasi perlu mempertimbangkan risiko, ukuran organisasi, proses bisnis, teknologi, kewajiban, serta kemampuan implementasinya.
Pastikan Rekomendasi Dapat Ditindaklanjuti
Laporan yang panjang tidak otomatis lebih berguna. Rekomendasi sebaiknya cukup spesifik untuk membantu organisasi menentukan apa yang perlu dilakukan, siapa yang perlu terlibat, serta area mana yang harus diprioritaskan.
Kebutuhan Keamanan Informasi Berbeda untuk Setiap Sektor
| Sektor | Contoh Fokus yang Perlu Dipertimbangkan |
|---|---|
| Pemerintahan | Keamanan layanan SPBE, data dan informasi pemerintah, aplikasi, infrastruktur, pengelolaan akses, insiden, serta kesesuaian terhadap regulasi yang relevan |
| BUMN/BUMD | Governance, manajemen risiko, critical operations, keamanan pihak ketiga, business continuity, dan kebutuhan compliance |
| Perguruan Tinggi | Data mahasiswa dan pegawai, sistem akademik, identitas pengguna, jaringan kampus, data center, aplikasi, riset, serta penggunaan layanan cloud atau vendor |
| Perusahaan Swasta | Data pelanggan, aplikasi bisnis, continuity, supply chain, cloud, keamanan akses, contractual requirement, dan kewajiban sektoral |
Tabel tersebut bukan scope baku. Assessment tetap perlu disesuaikan dengan konteks, aset, dan risiko masing-masing organisasi.
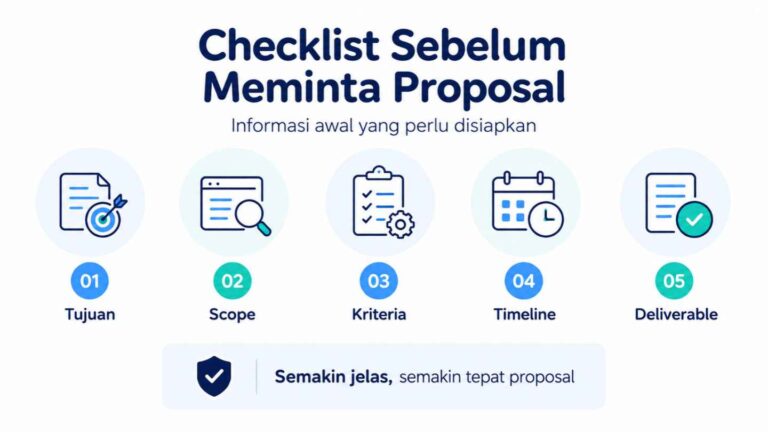
Checklist Sebelum Meminta Proposal Konsultan
Sebelum meminta proposal, organisasi sebaiknya memiliki gambaran awal mengenai enam hal berikut:
Tujuan: apa pertanyaan atau masalah yang ingin dijawab?
Scope: sistem, proses, lokasi, unit, atau aset apa yang dinilai?
Kriteria: standar, regulasi, framework, kebijakan, atau target apa yang digunakan?
Stakeholder: siapa yang perlu terlibat dalam assessment?
Target waktu: apakah ada audit, sertifikasi, regulatory deadline, atau project milestone tertentu?
Expected deliverable: laporan dan output apa yang dibutuhkan untuk mendukung keputusan dan remediation?
Semakin jelas enam unsur tersebut, semakin mudah organisasi membandingkan proposal berdasarkan substansi dan kesesuaian scope, bukan hanya berdasarkan harga.
Konsultan Keamanan Informasi untuk Pemerintah, BUMN/BUMD, Kampus, dan Perusahaan
PT. Integra Teknologi Solusi menyediakan layanan di area keamanan informasi yang mencakup Audit Keamanan Informasi, pendampingan ISO/IEC 27001 dan ISO/IEC 27701, layanan terkait kepatuhan UU Pelindungan Data Pribadi, Cyber Security Services, serta penetration testing. Ruang lingkup layanan perlu dipilih berdasarkan kebutuhan dan objective organisasi, bukan digunakan seluruhnya dalam satu engagement.
Pendekatan tersebut memungkinkan organisasi memulai dari masalah yang ingin diselesaikan terlebih dahulu—misalnya mengetahui gap keamanan, mengevaluasi kontrol, mempersiapkan SMKI, atau melakukan pengujian teknis—kemudian menentukan bentuk assessment yang paling sesuai.
FAQ Konsultan dan Audit Keamanan Informasi
Apa yang dilakukan konsultan keamanan informasi?
Konsultan membantu organisasi menilai dan meningkatkan pengelolaan keamanan informasi sesuai scope pekerjaan. Aktivitasnya dapat meliputi assessment risiko, gap analysis, evaluasi kontrol, audit, pendampingan SMKI, penyusunan rekomendasi, atau assessment teknis tertentu.
Apa perbedaan konsultan keamanan informasi dan auditor keamanan informasi?
Konsultan memiliki ruang lingkup yang lebih luas dan dapat terlibat dalam advisory, assessment, implementasi, atau perbaikan. Auditor berfokus pada kegiatan audit berdasarkan objective, scope, evidence, dan kriteria audit yang telah ditetapkan. Perannya harus dibedakan sesuai jenis engagement.
Apakah audit keamanan informasi sama dengan penetration testing?
Tidak. Audit keamanan informasi dapat mengevaluasi governance, proses, kebijakan, dan kontrol keamanan secara lebih luas. Penetration testing berfokus pada pengujian teknis untuk mengetahui apakah kelemahan tertentu dapat dieksploitasi dalam scope pengujian.
Kapan audit keamanan informasi perlu dilakukan?
Audit dapat dipertimbangkan ketika organisasi membutuhkan evaluasi independen terhadap kontrol keamanan, sedang mempersiapkan compliance atau sertifikasi, mengalami perubahan signifikan, memiliki temuan berulang, atau membutuhkan dasar yang lebih objektif untuk menentukan prioritas perbaikan.
Apakah setiap organisasi harus menggunakan ISO/IEC 27001?
Tidak semua assessment harus menggunakan ISO/IEC 27001. Pemilihan standar atau framework harus disesuaikan dengan objective, kebutuhan organisasi, regulasi, contractual requirement, dan scope pekerjaan. ISO/IEC 27001 relevan ketika organisasi ingin menerapkan atau mengevaluasi SMKI berdasarkan standar tersebut.
Apa output audit atau assessment keamanan informasi?
Outputnya bergantung pada scope, tetapi dapat meliputi executive summary, temuan, evidence, gap atau risk analysis, rekomendasi, prioritas remediation, dan action plan. Bentuk deliverable sebaiknya disepakati sebelum engagement dimulai.
Berapa lama proses konsultasi atau audit keamanan informasi?
Durasi tidak dapat ditentukan hanya berdasarkan jenis layanan. Waktu pelaksanaan dipengaruhi oleh scope, jumlah sistem atau lokasi, kompleksitas proses, kesiapan evidence, jumlah stakeholder, serta metode assessment yang digunakan.
Apa yang harus disiapkan sebelum menghubungi konsultan?
Organisasi setidaknya perlu menentukan tujuan, perkiraan scope, sistem atau unit yang akan dinilai, target waktu, kriteria yang relevan jika sudah diketahui, dan output yang diharapkan. Konsultan kemudian dapat membantu memperjelas scope tersebut pada tahap awal engagement.
Konsultasikan Kebutuhan Keamanan Informasi Organisasi Anda
Keamanan informasi bukan sekadar membeli teknologi keamanan, tetapi memastikan risiko dikelola melalui kombinasi tata kelola, manusia, proses, dan kontrol teknologi yang sesuai.
Jika organisasi Anda belum yakin apakah membutuhkan gap assessment, audit keamanan informasi, pendampingan SMKI, atau pengujian teknis, langkah pertama adalah mendefinisikan tujuan dan scope kebutuhan tersebut.
PT. Integra Teknologi Solusi dapat membantu mendiskusikan kebutuhan keamanan informasi organisasi dan menentukan pendekatan assessment yang sesuai. Konsultasikan kebutuhan Anda untuk menentukan scope, kriteria, serta output pekerjaan sebelum engagement dimulai.