Audit Keamanan Informasi

Cara Memilih Jasa Konsultan IT untuk Audit Keamanan Informasi

Cara Memilih Jasa Konsultan IT untuk Audit Keamanan Informasi

Ketergantungan organisasi terhadap sistem, aplikasi, jaringan, dan data membuat risiko keamanan informasi semakin perlu dikelola secara sistematis. Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta, gangguan keamanan tidak hanya dapat menghambat operasional, tetapi juga memengaruhi kepatuhan dan kepercayaan pemangku kepentingan. Salah satu langkah yang dapat dilakukan adalah menjalankan audit keamanan informasi

Cara Memilih Jasa Konsultan IT untuk Audit Keamanan Informasi Read More »
Perusahaan IT di Surabaya untuk Audit Risiko dan Keamanan Data

Perusahaan IT di Surabaya untuk Audit Risiko dan Keamanan Data

Ketergantungan pada aplikasi, jaringan, cloud, dan pertukaran data membuat risiko teknologi informasi semakin berkaitan langsung dengan keberlangsungan bisnis. Pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta tidak cukup hanya memastikan sistem dapat digunakan, tetapi juga perlu memastikan data dan kontrol keamanannya bekerja secara efektif. Karena itu, ketika mencari perusahaan IT di Surabaya,

Perusahaan IT di Surabaya untuk Audit Risiko dan Keamanan Data Read More »

Perusahaan IT di Surabaya untuk Persiapan ISO 27001

Perusahaan IT di Surabaya untuk Persiapan ISO 27001

Persiapan ISO 27001 sering dianggap sebatas menyusun kebijakan dan dokumen keamanan. Padahal, organisasi perlu terlebih dahulu mengetahui apakah kontrol keamanan informasi yang berjalan sudah memadai untuk menghadapi risiko yang ada. Bagi perusahaan, perbankan, BUMN/BUMD, instansi pemerintah, hingga perguruan tinggi di Jawa Timur, memilih perusahaan IT di Surabaya yang memahami keamanan

Perusahaan IT di Surabaya untuk Persiapan ISO 27001 Read More »

Keamanan Data Perusahaan_ Risiko, Kontrol, dan Cara Auditnya

Keamanan Data Perusahaan: Risiko, Kontrol, dan Cara Auditnya

Data pelanggan, laporan keuangan, informasi pegawai, kontrak, hingga kredensial sistem merupakan aset penting bagi organisasi. Ketika data tersebut bocor, berubah tanpa izin, atau tidak dapat diakses, dampaknya bukan hanya masalah teknis, tetapi juga dapat mengganggu operasional dan kepercayaan pemangku kepentingan. Karena itu, keamanan data tidak cukup dilakukan dengan memasang firewall

Keamanan Data Perusahaan: Risiko, Kontrol, dan Cara Auditnya Read More »

Audit Keamanan Informasi_ Manfaat, Ruang Lingkup, dan Tahapannya

Audit Keamanan Informasi: Manfaat, Ruang Lingkup, dan Tahapannya

Transformasi digital membuat organisasi semakin bergantung pada data, aplikasi, jaringan, cloud, dan berbagai sistem teknologi informasi. Kondisi ini juga membuat keamanan informasi menjadi bagian penting dalam menjaga keberlangsungan operasional dan kepercayaan pemangku kepentingan. Namun, memiliki firewall, antivirus, kebijakan keamanan, atau prosedur internal belum tentu berarti kontrol keamanan sudah berjalan efektif.

Audit Keamanan Informasi: Manfaat, Ruang Lingkup, dan Tahapannya Read More »

Cara Memilih Konsultan Keamanan Informasi untuk Audit Perusahaan

Cara Memilih Konsultan Keamanan Informasi untuk Audit Perusahaan

Perusahaan mungkin sudah memahami pentingnya audit keamanan informasi. Tantangan berikutnya adalah memilih konsultan keamanan informasi yang benar-benar mampu mengevaluasi kondisi organisasi secara objektif dan memberikan rekomendasi yang dapat diterapkan. Hal ini penting terutama bagi pemerintahan, BUMN/BUMD, perbankan, dan perusahaan yang mengelola data serta sistem kritikal. Salah memilih konsultan dapat membuat

Cara Memilih Konsultan Keamanan Informasi untuk Audit Perusahaan Read More »

Cara Memilih Konsultan Audit Sistem Informasi untuk Perusahaan dan Instansi

Cara Memilih Konsultan Audit Sistem Informasi untuk Perusahaan dan Instansi

Ketergantungan perusahaan dan instansi terhadap teknologi informasi membuat risiko TI semakin perlu dikelola secara sistematis. Gangguan sistem, kelemahan kontrol akses, kebocoran data, hingga ketidakpatuhan dapat berdampak langsung terhadap operasional dan reputasi organisasi. Audit sistem informasi membantu organisasi mengetahui apakah sistem, proses, dan kontrol TI telah berjalan sesuai kebutuhan. Namun, kualitas

Cara Memilih Konsultan Audit Sistem Informasi untuk Perusahaan dan Instansi Read More »

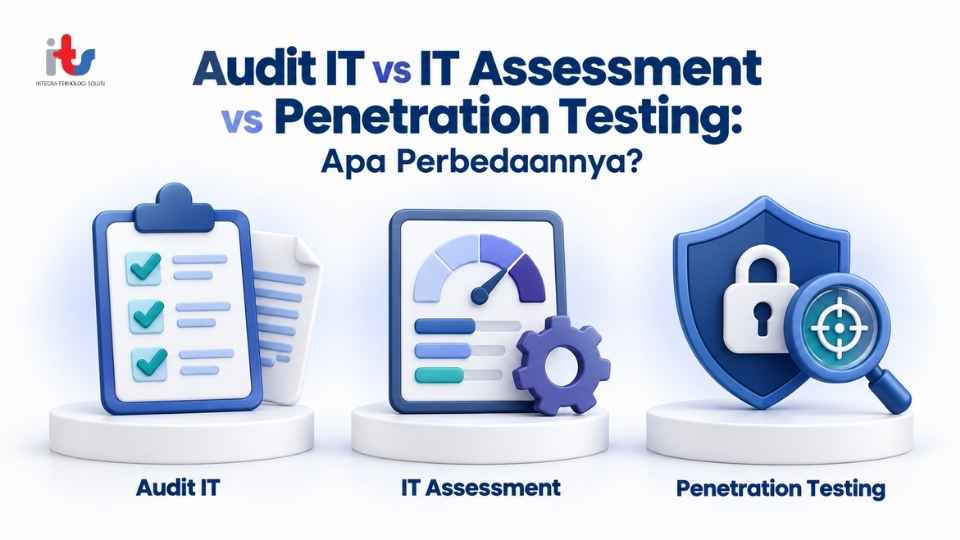
Audit IT vs IT Assessment vs Penetration Testing_ Apa Perbedaannya

Audit IT vs IT Assessment vs Penetration Testing: Apa Perbedaannya?

Ketika organisasi ingin mengevaluasi keamanan dan pengelolaan teknologi informasi, istilah Audit IT, IT Assessment, dan Penetration Testing (Pentest) sering muncul bersamaan. Ketiganya memang bertujuan membantu organisasi memahami risiko TI, tetapi memiliki fokus, metode, dan hasil yang berbeda. Perbedaan ini penting terutama bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi yang mengelola layanan

Audit IT vs IT Assessment vs Penetration Testing: Apa Perbedaannya? Read More »

Kapan Perusahaan Membutuhkan Konsultan IT_ Ini Kondisi dan Ruang Lingkup Pekerjaannya

Kapan Perusahaan Membutuhkan Konsultan IT? Ini Kondisi dan Ruang Lingkup Pekerjaannya

Teknologi informasi kini menjadi bagian penting dari operasional perusahaan, instansi pemerintah, BUMN/BUMD, hingga perbankan. Semakin banyak proses yang terdigitalisasi, semakin besar pula ketergantungan organisasi terhadap aplikasi, jaringan, data, dan infrastruktur TI. Masalahnya, kompleksitas tersebut tidak selalu dapat diselesaikan hanya dengan menambah perangkat atau aplikasi baru. Perusahaan terkadang membutuhkan konsultan IT

Kapan Perusahaan Membutuhkan Konsultan IT? Ini Kondisi dan Ruang Lingkup Pekerjaannya Read More »