Persiapan ISO 27001 sering dianggap sebatas menyusun kebijakan dan dokumen keamanan. Padahal, organisasi perlu terlebih dahulu mengetahui apakah kontrol keamanan informasi yang berjalan sudah memadai untuk menghadapi risiko yang ada.
Bagi perusahaan, perbankan, BUMN/BUMD, instansi pemerintah, hingga perguruan tinggi di Jawa Timur, memilih perusahaan IT di Surabaya yang memahami keamanan informasi dapat membantu proses tersebut. Partner yang tepat bukan hanya memahami teknologi, tetapi juga audit, manajemen risiko, tata kelola, dan ISO 27001.
ISO menjelaskan bahwa ISO/IEC 27001:2022 menetapkan persyaratan untuk Sistem Manajemen Keamanan Informasi atau Information Security Management System (ISMS). Standar ini menggunakan pendekatan berbasis risiko untuk membantu organisasi menjaga kerahasiaan, integritas, dan ketersediaan informasi.
Mengapa Perlu Persiapan Sebelum ISO 27001?
Implementasi ISO 27001 tidak seharusnya dimulai hanya dengan membuat dokumen baru. Organisasi perlu mengetahui kondisi keamanan informasi yang sebenarnya.
Beberapa pertanyaan penting yang perlu dijawab antara lain:
Apakah aset informasi penting sudah teridentifikasi?
Apakah akses pengguna sudah dikendalikan dan ditinjau?
Apakah prosedur backup dan pemulihan telah berjalan?
Bagaimana organisasi menangani insiden keamanan?
Apakah risiko dari vendor dan pihak ketiga sudah dinilai?
Apakah kebijakan keamanan sudah diterapkan, bukan sekadar tersedia?
Penilaian kondisi awal membantu organisasi menemukan gap, risiko, dan prioritas perbaikan sebelum menjalankan program ISO 27001 secara lebih luas.
Peran Perusahaan IT di Surabaya dalam Persiapan ISO 27001
Tidak semua perusahaan teknologi memiliki kompetensi yang sama. Untuk kebutuhan ISO 27001, organisasi sebaiknya mencari konsultan IT Surabaya yang mampu melihat keamanan informasi dari sisi manusia, proses, dan teknologi.
Melakukan Assessment Kondisi Saat Ini
Assessment dapat mencakup evaluasi terhadap kebijakan keamanan, pengelolaan aset, akses pengguna, backup, keamanan operasional, vendor, pengelolaan insiden, serta dokumentasi pendukung.
Hasilnya memberikan gambaran mengenai kontrol yang sudah berjalan dan area yang masih perlu diperbaiki.
Mengidentifikasi Risiko Keamanan Informasi
Audit tidak hanya mencari kesalahan teknis. Organisasi juga perlu memahami hubungan antara:
Aset → Ancaman → Kerentanan → Risiko → Kontrol
Pendekatan ini penting karena prioritas perbaikan seharusnya mempertimbangkan risiko terhadap proses bisnis dan informasi penting organisasi.
Menyusun Rekomendasi Perbaikan
Hasil assessment yang baik tidak berhenti pada daftar temuan. Organisasi membutuhkan rekomendasi yang dapat diterapkan, lengkap dengan tingkat prioritas dan rencana tindak lanjut.
Audit Keamanan Informasi sebagai Langkah Awal
Salah satu langkah yang dapat dilakukan sebelum atau selama persiapan ISO 27001 adalah audit keamanan informasi.
Audit membantu organisasi mengevaluasi kebijakan, prosedur, dan kontrol keamanan yang telah diterapkan. Integra, misalnya, menyediakan layanan assessment terhadap keamanan informasi untuk membantu mengidentifikasi risiko dan menyusun rekomendasi mitigasi.
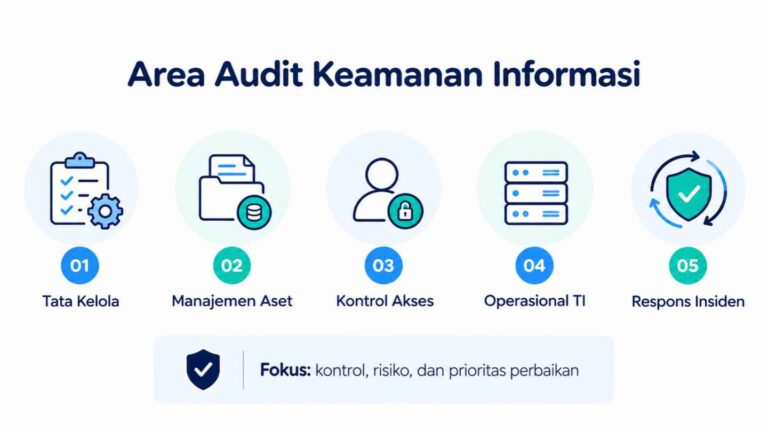
Audit keamanan informasi dapat mencakup beberapa area berikut:
Tata kelola dan kebijakan — mengevaluasi peran, tanggung jawab, prosedur, serta kebijakan keamanan.
Manajemen aset — memastikan aset informasi teridentifikasi dan memiliki perlindungan yang sesuai.
Kontrol akses — menilai pemberian, perubahan, pencabutan, dan evaluasi hak akses.
Keamanan operasional — mencakup backup, monitoring, patching, dan pengelolaan perubahan.
Incident management — mengevaluasi kesiapan dalam mendeteksi dan menangani insiden.
Risiko pihak ketiga — menilai risiko keamanan yang berkaitan dengan vendor atau mitra.
Perlu dibedakan bahwa audit keamanan informasi bukan audit sertifikasi ISO 27001. Audit keamanan dapat digunakan untuk memahami kondisi dan kesiapan organisasi, sedangkan sertifikat ISO 27001 diterbitkan melalui audit oleh lembaga sertifikasi. Hal ini juga dijelaskan pada layanan pendampingan ISO 27001.
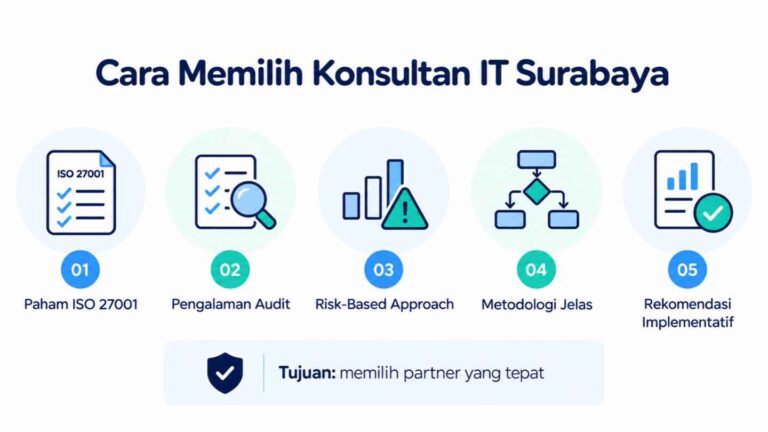
Cara Memilih Konsultan IT Surabaya untuk ISO 27001
Jika organisasi sedang mencari konsultan keamanan informasi Surabaya, jangan hanya melihat kemampuan teknis atau harga layanan.
1. Memahami ISO 27001
Konsultan perlu memahami bagaimana keamanan informasi dikelola melalui proses manajemen risiko dan SMKI, bukan hanya melalui perangkat keamanan.
2. Berpengalaman Melakukan Assessment
Pengalaman dalam audit IT Surabaya, audit sistem informasi, atau audit keamanan dapat membantu konsultan melihat masalah dari sisi governance, proses, dan teknologi.
3. Menggunakan Pendekatan Berbasis Risiko
Tidak semua temuan memiliki tingkat urgensi yang sama. Konsultan sebaiknya mampu membantu organisasi menentukan prioritas berdasarkan dampak dan risiko.
4. Memberikan Rekomendasi yang Implementatif
Output ideal tidak hanya menyebutkan kekurangan, tetapi menjelaskan risiko, rekomendasi, prioritas, dan tindakan perbaikannya.
5. Memahami Karakteristik Industri
Perbankan memiliki kebutuhan yang berbeda dengan perguruan tinggi, BUMD, perusahaan swasta, maupun instansi pemerintah. Metode assessment perlu disesuaikan dengan karakteristik organisasi.
Audit IT, Audit Sistem Informasi, dan Audit Keamanan Informasi
Ketiganya memiliki area yang saling berkaitan, tetapi fokusnya dapat berbeda.
Audit IT umumnya mengevaluasi tata kelola, proses, kontrol, dan pengelolaan teknologi informasi. Jasa audit sistem informasi Surabaya dapat lebih spesifik mengevaluasi sistem, proses, serta kontrol aplikasi atau informasi.
Sementara itu, audit keamanan informasi Surabaya lebih berfokus pada perlindungan informasi, risiko keamanan, serta efektivitas kontrol yang digunakan organisasi.
Jika tujuan organisasi adalah menuju ISO 27001, audit keamanan informasi dapat menjadi bagian penting untuk mengetahui baseline sebelum menentukan program perbaikan.
Untuk memahami tahapan implementasinya secara lebih khusus, Anda juga dapat mempelajari layanan Pendampingan Sertifikasi ISO 27001 dari Integra.
Pilih Partner yang Membantu Menentukan Prioritas
Memilih perusahaan IT di Surabaya untuk persiapan ISO 27001 sebaiknya tidak hanya didasarkan pada kemampuan mengimplementasikan teknologi.
Organisasi membutuhkan partner yang mampu mengevaluasi kondisi keamanan, mengidentifikasi risiko, menemukan gap, dan menerjemahkan hasil assessment menjadi prioritas perbaikan.
Integra Teknologi Solusi menyediakan layanan Audit Keamanan Informasi untuk membantu organisasi mengevaluasi kontrol keamanan informasi dan menyusun rekomendasi yang relevan dengan kebutuhan bisnis.
Ingin mengetahui kesiapan keamanan informasi organisasi sebelum melanjutkan implementasi ISO 27001? Konsultasikan kebutuhan audit IT dan Audit Keamanan Informasi bersama Integra Teknologi Solusi untuk mengidentifikasi gap, risiko, serta prioritas perbaikan yang perlu dilakukan.