Ketergantungan perusahaan dan instansi terhadap teknologi informasi membuat risiko TI semakin perlu dikelola secara sistematis. Gangguan sistem, kelemahan kontrol akses, kebocoran data, hingga ketidakpatuhan dapat berdampak langsung terhadap operasional dan reputasi organisasi.
Audit sistem informasi membantu organisasi mengetahui apakah sistem, proses, dan kontrol TI telah berjalan sesuai kebutuhan. Namun, kualitas audit sangat dipengaruhi oleh konsultan audit sistem informasi yang dipilih.
Karena itu, memilih konsultan tidak cukup hanya dengan membandingkan harga. Organisasi juga perlu mengevaluasi kompetensi auditor, ruang lingkup, metodologi, pengalaman, hingga kualitas hasil audit.
Apa Itu Konsultan Audit Sistem Informasi?
Konsultan audit sistem informasi adalah pihak profesional yang melakukan evaluasi terhadap sistem, proses, tata kelola, kontrol, risiko, dan keamanan teknologi informasi organisasi.
Dalam praktiknya, ruang lingkup audit sistem informasi dapat mencakup:
tata kelola TI;
manajemen akses pengguna;
pengelolaan perubahan sistem;
operasional dan infrastruktur TI;
backup dan pemulihan data;
manajemen insiden;
risiko teknologi informasi;
keamanan informasi; serta
kepatuhan terhadap kebijakan atau standar tertentu.
ISACA melalui IT Audit Framework (ITAF) juga menempatkan perencanaan, pelaksanaan, dan pelaporan sebagai bagian penting dari audit dan assurance TI.
Artinya, IT audit bukan sekadar memeriksa checklist. Audit harus menghasilkan gambaran mengenai kondisi kontrol, risiko, dan area yang perlu diperbaiki.
Kapan Organisasi Membutuhkan Audit TI?
Perusahaan, instansi pemerintah, BUMN/BUMD, maupun perbankan dapat mempertimbangkan audit TI ketika:
mengimplementasikan sistem atau teknologi baru;
mengalami insiden keamanan atau gangguan layanan;
menemukan kelemahan dari audit sebelumnya;
ingin mengevaluasi efektivitas kontrol TI;
menghadapi kebutuhan kepatuhan;
melakukan IT risk assessment;
ingin meningkatkan tata kelola dan keamanan TI; atau
membutuhkan assurance independen terhadap sistem kritikal.
Audit juga sebaiknya tidak hanya dilakukan setelah terjadi insiden. Evaluasi secara berkala dapat membantu organisasi menemukan risiko sebelum menimbulkan dampak yang lebih besar.
Cara Memilih Konsultan Audit Sistem Informasi
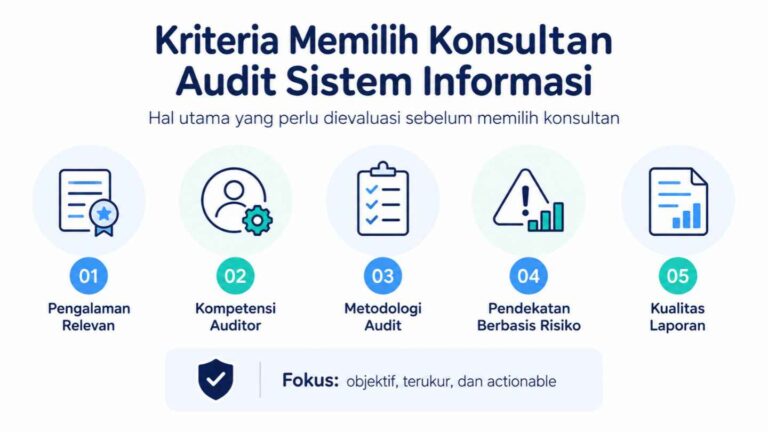
1. Tentukan Tujuan dan Ruang Lingkup Audit
Sebelum meminta proposal, tentukan terlebih dahulu masalah yang ingin dijawab.
Apakah organisasi membutuhkan evaluasi tata kelola TI, IT General Controls, IT risk assessment, audit aplikasi, atau audit keamanan sistem informasi?
Ruang lingkup yang jelas membantu organisasi memilih konsultan dengan kompetensi yang benar-benar sesuai.
2. Periksa Pengalaman yang Relevan
Jangan hanya melihat berapa lama perusahaan konsultan telah berdiri.
Periksa apakah timnya pernah mengerjakan:
ruang lingkup audit yang serupa;
lingkungan TI dengan kompleksitas sebanding;
sektor industri yang relevan; dan
kebutuhan regulasi atau standar yang sesuai.
Pengalaman audit di lingkungan perbankan, misalnya, dapat membutuhkan pemahaman berbeda dibandingkan audit pada kampus atau instansi pemerintah.
3. Evaluasi Kompetensi Tim Auditor
Ketahui siapa yang benar-benar akan melakukan audit, bukan hanya profil perusahaan yang tercantum dalam proposal.
Perhatikan pengalaman auditor, pemahaman teknis, kemampuan analisis risiko, serta sertifikasi profesional yang relevan seperti CISA atau ISO/IEC 27001 Lead Auditor.
Sertifikasi dapat menjadi nilai tambah, tetapi pengalaman praktis dan kesesuaian kompetensi terhadap scope tetap harus menjadi pertimbangan.
4. Pastikan Metodologi Audit Jelas
Konsultan seharusnya mampu menjelaskan bagaimana audit dilakukan, misalnya:
Penentuan Scope → Risk Assessment → Pengumpulan Evidence → Testing → Analisis → Findings → Rekomendasi → Pelaporan
Waspadai penawaran yang hanya menyebut menggunakan “standar internasional” tanpa menjelaskan metodologi dan framework yang digunakan.
Untuk keamanan informasi, misalnya, ISO/IEC 27001:2022 menggunakan pendekatan berbasis risiko dalam pengelolaan keamanan informasi.
Pelajari ISO/IEC 27001 dari ISO
5. Pilih Konsultan dengan Pendekatan Berbasis Risiko
Temuan audit sebaiknya tidak berhenti pada pernyataan bahwa suatu kontrol belum terpenuhi.
Konsultan perlu mampu menghubungkan:
Temuan → Risiko → Dampak → Prioritas → Rekomendasi
Sebagai contoh, lemahnya autentikasi bukan hanya masalah konfigurasi. Kondisi tersebut dapat meningkatkan risiko akses tidak sah terhadap data atau sistem kritikal.
Pendekatan ini membuat hasil audit lebih relevan bagi manajemen dalam menentukan prioritas perbaikan.
6. Periksa Kualitas Deliverable
Sebelum memilih vendor, tanyakan bentuk laporan yang akan diterima.
Laporan audit yang baik setidaknya dapat mencakup:
executive summary;
ruang lingkup dan metodologi;
temuan audit;
risiko atau dampak;
tingkat prioritas;
rekomendasi perbaikan; dan
action plan atau tindak lanjut.
Tujuan akhirnya bukan menghasilkan banyak temuan, tetapi memberikan rekomendasi yang dapat ditindaklanjuti.
7. Evaluasi Keamanan dan Kerahasiaan Data
Selama audit, konsultan dapat memperoleh akses terhadap konfigurasi, dokumen internal, screenshot sistem, hingga data sensitif.
Pastikan terdapat mekanisme yang jelas untuk menjaga kerahasiaan, penyimpanan, pengiriman, dan penghapusan evidence setelah pekerjaan selesai.
Red Flags Saat Memilih Konsultan Audit TI
Pertimbangkan kembali calon konsultan apabila mereka:
memberikan harga tanpa memahami scope;
tidak dapat menjelaskan metodologi audit;
tidak menjelaskan siapa auditor yang ditugaskan;
hanya menghasilkan checklist kepatuhan;
menjanjikan hasil tertentu sebelum pemeriksaan; atau
tidak memiliki mekanisme perlindungan data audit.
Harga tetap penting, tetapi sebaiknya dibandingkan bersama ruang lingkup, kompetensi, metodologi, dan kualitas deliverable.
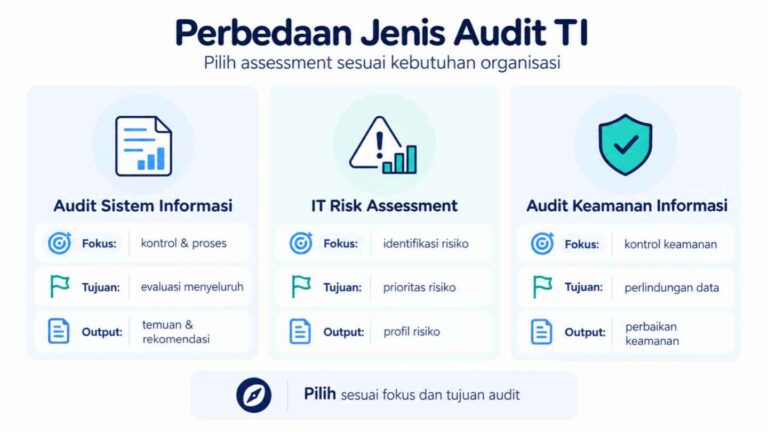
Audit Sistem Informasi atau Audit Keamanan Informasi?
Audit sistem informasi dapat memiliki cakupan yang luas, mulai dari tata kelola, operasional, aplikasi, hingga kontrol TI.
Jika kebutuhan utama organisasi berkaitan dengan perlindungan data, kelemahan kontrol keamanan, risiko serangan siber, atau kepatuhan keamanan informasi, maka audit keamanan sistem informasi dapat menjadi pilihan yang lebih spesifik.
Layanan Audit Keamanan Informasi Integra mencakup evaluasi kebijakan, prosedur, kontrol keamanan, infrastruktur, dan aplikasi, serta identifikasi risiko dan rekomendasi mitigasi.
Kesimpulan
Memilih konsultan audit sistem informasi perlu dimulai dari pemahaman terhadap tujuan audit. Jangan hanya membandingkan biaya, tetapi periksa kompetensi tim, pengalaman, metodologi, pendekatan berbasis risiko, keamanan evidence, dan kualitas laporan yang diberikan.
Konsultan yang tepat tidak hanya menunjukkan apa yang salah, tetapi membantu organisasi memahami risiko dan menentukan langkah perbaikan yang paling penting.
Jika perusahaan atau instansi Anda membutuhkan evaluasi terhadap risiko, kontrol, perlindungan data, dan keamanan sistem TI, konsultasikan kebutuhan Audit Keamanan Informasi bersama Integra. Tim Integra dapat membantu menentukan ruang lingkup audit yang sesuai dengan kondisi dan kebutuhan organisasi Anda.