Transformasi digital membuat organisasi semakin bergantung pada data, aplikasi, jaringan, cloud, dan berbagai sistem teknologi informasi. Kondisi ini juga membuat keamanan informasi menjadi bagian penting dalam menjaga keberlangsungan operasional dan kepercayaan pemangku kepentingan.
Namun, memiliki firewall, antivirus, kebijakan keamanan, atau prosedur internal belum tentu berarti kontrol keamanan sudah berjalan efektif. Organisasi perlu melakukan evaluasi secara berkala melalui audit keamanan informasi.
Audit membantu manajemen mengetahui kondisi aktual keamanan, menemukan risiko, mengevaluasi kontrol, serta menentukan tindakan perbaikan yang perlu diprioritaskan.
Apa Itu Keamanan Informasi?
Keamanan informasi adalah upaya melindungi informasi dari akses, perubahan, penggunaan, pengungkapan, atau gangguan yang tidak sah.
Secara umum, keamanan informasi berfokus pada tiga prinsip utama, yaitu confidentiality atau kerahasiaan, integrity atau integritas, serta availability atau ketersediaan informasi.
ISO menjelaskan bahwa ISO/IEC 27001 menggunakan pendekatan manajemen risiko untuk menjaga kerahasiaan, integritas, dan ketersediaan informasi. Standar tersebut juga memandang keamanan informasi secara menyeluruh dengan mempertimbangkan manusia, kebijakan, proses, dan teknologi.
Pembahasan mengenai konsep dasarnya dapat dibaca lebih lanjut pada artikel Apa Itu Keamanan Informasi dan Contohnya dalam Kehidupan Sehari-hari.
Apa Itu Audit Keamanan Informasi?
Audit keamanan informasi adalah proses sistematis untuk mengevaluasi kebijakan, proses, sistem, risiko, dan kontrol keamanan organisasi guna mengetahui apakah perlindungan informasi telah diterapkan secara memadai dan efektif.
Audit tidak hanya memeriksa teknologi. Evaluasinya dapat mencakup tata kelola, sumber daya manusia, proses operasional, pengelolaan risiko, kontrol teknis, hingga kepatuhan terhadap standar dan ketentuan yang berlaku.
Karena itu, audit memberikan gambaran yang lebih menyeluruh kepada manajemen mengenai tingkat kesiapan organisasi dalam melindungi informasi.
Manfaat Audit Keamanan Informasi
Audit membantu organisasi melihat kesenjangan antara kebijakan yang telah ditetapkan dan implementasi sebenarnya di lapangan.
Manfaatnya antara lain mengidentifikasi risiko keamanan informasi, mengevaluasi efektivitas kontrol, menemukan kelemahan proses, mendukung kepatuhan, serta menentukan prioritas perbaikan.
Sebagai contoh, perusahaan mungkin sudah memiliki prosedur pencadangan data. Namun, audit dapat menemukan bahwa proses pemulihan data belum pernah diuji. Demikian pula, organisasi dapat memiliki kebijakan pengelolaan akses, tetapi masih terdapat akun pegawai yang seharusnya sudah dinonaktifkan.
Dengan demikian, keberadaan kontrol tidak selalu berarti kontrol tersebut telah berjalan efektif.
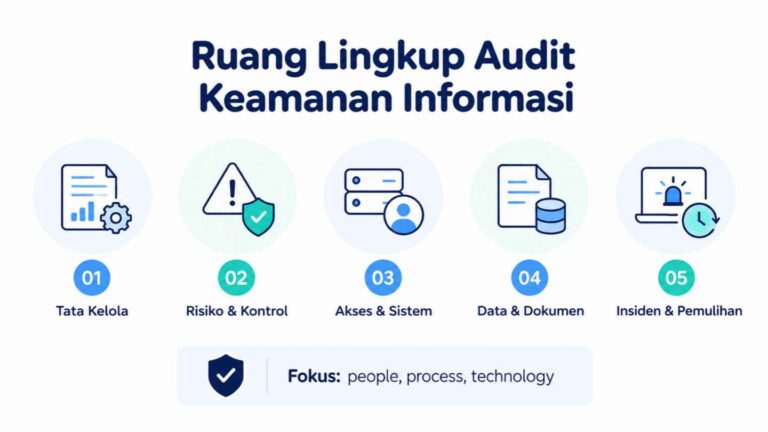
Ruang Lingkup Audit Keamanan Informasi
Ruang lingkup audit perlu disesuaikan dengan tujuan, proses bisnis, sistem, jenis informasi, dan tingkat risiko organisasi.
Area yang umum diperiksa meliputi tata kelola dan kebijakan keamanan informasi, manajemen risiko, pengelolaan aset, klasifikasi informasi, kontrol akses, keamanan aplikasi dan infrastruktur, pencadangan data, logging dan monitoring, pengelolaan insiden, business continuity, pengelolaan vendor, serta security awareness.
Bagi pemerintahan, BUMN/BUMD, perbankan, perguruan tinggi, maupun perusahaan yang memproses informasi sensitif, ruang lingkup tersebut dapat disesuaikan dengan kewajiban regulasi dan karakteristik bisnis masing-masing.
Hubungan Audit dengan ISO/IEC 27001:2022
ISO/IEC 27001:2022 merupakan standar internasional yang menetapkan persyaratan untuk sistem manajemen keamanan informasi atau Information Security Management System (ISMS).
Menurut ISO, standar tersebut dapat digunakan organisasi dari berbagai ukuran dan sektor untuk membangun, menerapkan, memelihara, dan meningkatkan ISMS secara berkelanjutan.
Audit dapat digunakan untuk mengevaluasi apakah proses manajemen risiko dan kontrol keamanan informasi telah berjalan sesuai kebutuhan organisasi maupun kriteria yang digunakan.
Namun, audit keamanan informasi tidak selalu sama dengan audit sertifikasi ISO/IEC 27001. Audit keamanan informasi dapat dilakukan untuk assessment internal, gap analysis, evaluasi risiko, atau peningkatan kontrol tanpa harus langsung menuju proses sertifikasi.
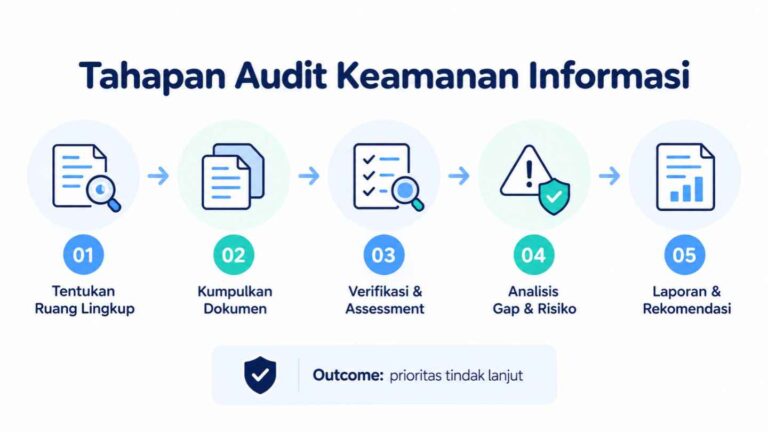
Tahapan Audit Keamanan Informasi
Proses audit dapat berbeda berdasarkan metodologi dan ruang lingkup, tetapi secara umum mencakup enam tahapan:
Menentukan tujuan dan ruang lingkup, termasuk sistem, unit kerja, proses, lokasi, dan kriteria audit.
Mengumpulkan dokumen dan informasi, seperti kebijakan, SOP, risk register, asset register, log, dan bukti implementasi.
Melakukan assessment dan verifikasi melalui wawancara, observasi, walkthrough, sampling, serta pemeriksaan evidence.
Mengidentifikasi gap dan risiko dengan membandingkan kondisi aktual dengan kriteria yang digunakan.
Menentukan prioritas temuan berdasarkan dampak, kemungkinan, tingkat risiko, dan urgensi perbaikannya.
Menyusun laporan dan rekomendasi sebagai dasar penyusunan action plan.
Hasil audit idealnya tidak berhenti pada daftar kekurangan. Manajemen perlu memperoleh informasi yang jelas mengenai kondisi saat ini, risiko, penyebab masalah, prioritas, serta rekomendasi perbaikannya.
Audit Keamanan Informasi Bukan Penetration Testing
Audit keamanan informasi dan penetration testing memiliki tujuan berbeda.
Audit memiliki cakupan lebih luas karena mengevaluasi tata kelola, proses, people, teknologi, risiko, serta kepatuhan. Sementara itu, penetration testing lebih berfokus pada pengujian teknis dengan melakukan simulasi serangan untuk menemukan celah yang dapat dieksploitasi.
Pembahasan teknis mengenai metode tersebut dapat dipelajari dalam artikel Identifikasi Penilaian Keamanan Sistem melalui Penetration Testing.
Keduanya dapat saling melengkapi dalam membangun keamanan organisasi yang lebih komprehensif.
Kapan Organisasi Perlu Melakukan Audit?
Audit sebaiknya dipertimbangkan ketika organisasi belum memiliki gambaran objektif mengenai tingkat keamanannya, terjadi perubahan besar pada sistem, menggunakan teknologi baru, mengalami insiden, memiliki temuan audit sebelumnya, atau menghadapi tuntutan standar dan regulasi.
Audit juga relevan ketika manajemen ingin mengetahui apakah investasi keamanan yang sudah dilakukan benar-benar mampu menurunkan risiko.
Tingkatkan Keamanan Informasi melalui Audit yang Terstruktur
Keamanan informasi bukan hanya persoalan memasang teknologi keamanan. Organisasi perlu memastikan bahwa kebijakan, proses, manusia, dan teknologi bekerja secara konsisten dalam mengelola risiko.
Melalui audit yang terstruktur, organisasi dapat mengetahui kondisi aktual, menemukan gap, memahami risiko, dan menentukan prioritas perbaikan secara lebih objektif.
PT. Integra Teknologi Solusi menyediakan layanan Audit Keamanan Informasi untuk membantu organisasi mengevaluasi kebijakan, prosedur, kontrol, infrastruktur TI, serta risiko keamanan dan menyusun rekomendasi peningkatan.
Konsultasikan kebutuhan Audit Keamanan Informasi organisasi Anda bersama PT. Integra Teknologi Solusi untuk mendapatkan assessment dan rekomendasi perbaikan yang sesuai dengan kebutuhan bisnis dan tingkat risiko organisasi.