Perusahaan mungkin sudah memahami pentingnya audit keamanan informasi. Tantangan berikutnya adalah memilih konsultan keamanan informasi yang benar-benar mampu mengevaluasi kondisi organisasi secara objektif dan memberikan rekomendasi yang dapat diterapkan.
Hal ini penting terutama bagi pemerintahan, BUMN/BUMD, perbankan, dan perusahaan yang mengelola data serta sistem kritikal. Salah memilih konsultan dapat membuat organisasi memperoleh laporan audit yang panjang, tetapi tidak mendapatkan gambaran risiko dan prioritas perbaikan yang jelas.
Lalu, apa saja yang perlu diperhatikan sebelum memilih konsultan?
Tentukan Tujuan Audit Keamanan Informasi Terlebih Dahulu
Sebelum membandingkan penyedia jasa, organisasi perlu menentukan tujuan audit. Kebutuhan setiap perusahaan dapat berbeda.
Beberapa kebutuhan yang umum antara lain:
mengevaluasi efektivitas kontrol keamanan informasi;
mempersiapkan penerapan atau sertifikasi ISO 27001;
melakukan gap assessment keamanan informasi;
melakukan asesmen risiko keamanan informasi;
mengevaluasi keamanan sistem tertentu;
memenuhi kebutuhan regulasi atau audit internal; serta
menentukan prioritas peningkatan keamanan.
Audit keamanan informasi sendiri tidak hanya membahas kerentanan teknis. Pemeriksaan dapat mencakup tata kelola, kebijakan, proses, sumber daya manusia, teknologi, hingga penerapan kontrol keamanan.
Pembahasan mengenai proses tersebut dapat dibaca lebih lanjut pada artikel Audit Keamanan Siber: Pengertian, Proses, dan Standar yang Digunakan.
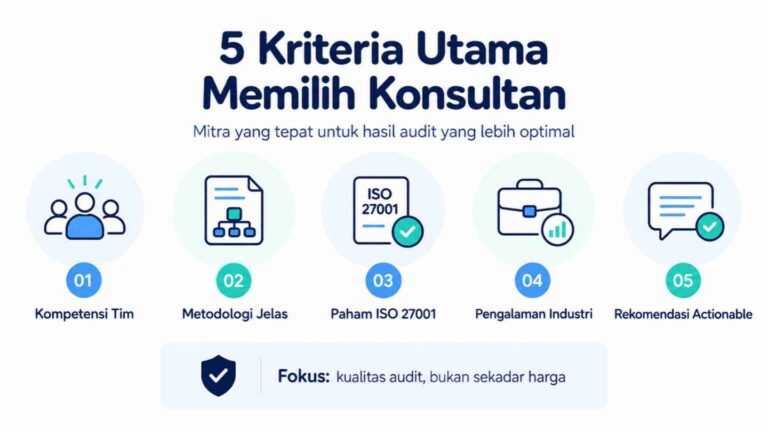
8 Kriteria Memilih Konsultan Keamanan Informasi
1. Memahami Risiko Bisnis, Bukan Hanya Teknologi
Konsultan yang baik tidak hanya mencari kelemahan teknis. Temuan perlu dikaitkan dengan dampaknya terhadap operasional, data, kepatuhan, layanan, dan tujuan organisasi.
Pendekatan tersebut membantu manajemen memahami risiko mana yang perlu diprioritaskan.
2. Memiliki Metodologi Audit yang Jelas
Tanyakan bagaimana audit akan dilakukan. Metodologi idealnya menjelaskan ruang lingkup, pengumpulan bukti, wawancara, pemeriksaan dokumen, pengujian kontrol, analisis temuan, hingga pelaporan.
Hindari memilih konsultan yang hanya menawarkan checklist tanpa menjelaskan bagaimana efektivitas kontrol akan dinilai.
3. Memahami ISO 27001 dan Standar yang Relevan
Pemahaman mengenai ISO 27001 menjadi nilai penting jika organisasi ingin mengevaluasi Information Security Management System (ISMS) atau Sistem Manajemen Keamanan Informasi (SMKI).
ISO menjelaskan bahwa ISO/IEC 27001:2022 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan ISMS serta menggunakan pendekatan pengelolaan risiko keamanan informasi.
Namun, standar yang digunakan tetap harus disesuaikan dengan tujuan, industri, dan kewajiban organisasi.
4. Memiliki Tim dengan Kompetensi yang Sesuai
Jangan hanya mengevaluasi nama perusahaan konsultan. Periksa juga personel yang benar-benar akan mengerjakan audit.
Beberapa pertanyaan yang dapat diajukan antara lain:
Siapa auditor atau assessor yang ditugaskan?
Apa pengalaman mereka?
Standar apa yang dikuasai?
Apakah memiliki pengalaman pada ruang lingkup serupa?
Kompetensi tim harus sesuai dengan kebutuhan audit, baik dari sisi governance, risk, compliance maupun aspek teknis.
5. Memiliki Pengalaman pada Industri yang Relevan
Risiko keamanan di perbankan dapat berbeda dengan pemerintahan, perguruan tinggi, BUMN/BUMD, atau perusahaan swasta.
Konsultan yang memahami karakteristik industri akan lebih mudah menghubungkan temuan audit dengan proses bisnis, risiko, serta regulasi yang berlaku.
6. Mampu Melakukan Risk dan Gap Assessment
Hasil audit sebaiknya tidak berhenti pada pernyataan “sesuai” atau “tidak sesuai”.
Konsultan perlu mampu menunjukkan:
kondisi saat ini;
gap yang ditemukan;
risiko yang ditimbulkan;
tingkat prioritas;
rekomendasi perbaikan; dan
rencana tindak lanjut.
Dengan demikian, asesmen risiko keamanan informasi dan gap assessment dapat menjadi dasar penyusunan roadmap perbaikan.
7. Menjaga Kerahasiaan dan Independensi
Audit dapat melibatkan dokumen kebijakan, konfigurasi sistem, arsitektur jaringan, data insiden, hingga informasi bisnis sensitif.
Karena itu, evaluasi bagaimana konsultan menjaga bukti audit, mengelola akses, menerapkan perjanjian kerahasiaan, dan memastikan independensi selama proses pemeriksaan.
8. Memberikan Rekomendasi yang Dapat Ditindaklanjuti
Laporan audit yang baik harus membantu organisasi mengambil keputusan.
Selain daftar temuan, perusahaan idealnya memperoleh risk rating, prioritas, rekomendasi, dan action plan sehingga tim internal memahami apa yang harus diperbaiki terlebih dahulu.
Jangan Memilih Konsultan Berdasarkan Harga Saja
Harga memang penting, tetapi bukan satu-satunya indikator.
Saat membandingkan proposal konsultan keamanan informasi, perhatikan juga:
ruang lingkup audit;
metodologi yang digunakan;
kompetensi personel;
kedalaman pengujian;
waktu pelaksanaan; dan
deliverable yang diterima.
Penawaran dengan harga lebih rendah belum tentu lebih ekonomis apabila ruang lingkupnya tidak mampu menjawab risiko utama organisasi.
Pertanyaan Sebelum Menunjuk Konsultan
Sebelum menentukan vendor, tanyakan beberapa hal berikut:
Standar atau framework apa yang digunakan?
Bagaimana bukti audit dikumpulkan dan diuji?
Apa saja area yang termasuk dan tidak termasuk dalam scope?
Siapa personel yang melakukan assessment?
Seperti apa contoh deliverable audit?
Apakah hasil audit mencantumkan tingkat risiko dan prioritas?
Bagaimana kerahasiaan informasi perusahaan dijaga?
Jawaban atas pertanyaan tersebut membantu organisasi membandingkan calon konsultan secara lebih objektif.
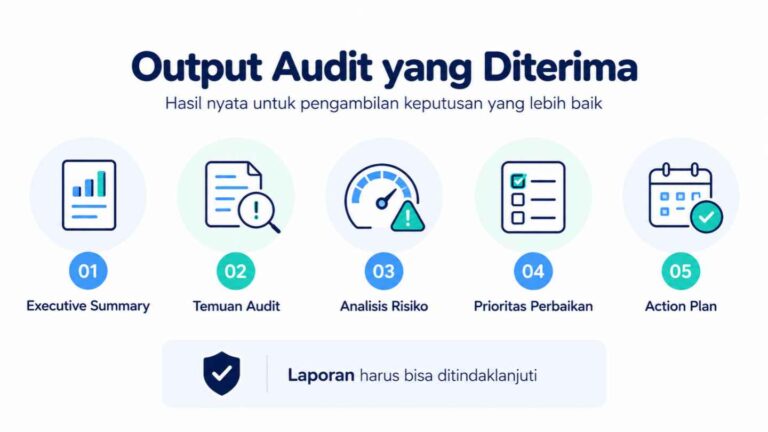
Output Audit yang Seharusnya Diperoleh
Hasil audit keamanan sistem informasi sebaiknya memberikan lebih dari sekadar daftar masalah.
Deliverable dapat mencakup executive summary, daftar temuan, bukti pendukung, analisis risiko, gap terhadap kriteria audit, rekomendasi, prioritas perbaikan, hingga action plan.
Dengan output tersebut, audit menjadi dasar peningkatan keamanan yang terukur, bukan sekadar kegiatan pemenuhan checklist.
Konsultasikan Kebutuhan Audit Keamanan Informasi
Memilih konsultan keamanan informasi yang tepat membantu organisasi memahami kondisi keamanan secara objektif, mengidentifikasi gap dan risiko, serta menentukan perbaikan berdasarkan prioritas.
PT. Integra Teknologi Solusi menyediakan layanan Audit Keamanan Informasi untuk membantu organisasi mengevaluasi kebijakan, prosedur, sistem, dan kontrol keamanan serta menyusun rekomendasi peningkatan berdasarkan kebutuhan bisnis.
Jika perusahaan, instansi pemerintah, BUMN/BUMD, atau institusi Anda membutuhkan evaluasi keamanan yang lebih terstruktur, konsultasikan kebutuhan Audit Keamanan Informasi bersama tim Integra Teknologi Solusi.