

Audit teknologi informasi atau audit IT merupakan bagian penting dalam mengevaluasi pengelolaan sistem, infrastruktur, dan pengendalian teknologi informasi suatu organisasi. Melalui audit, organisasi dapat mengidentifikasi risiko, menilai efektivitas kontrol, dan memperoleh rekomendasi untuk meningkatkan keandalan sistem.
Namun, audit IT tidak selalu dilakukan dengan ruang lingkup yang sama. Pemeriksaan terhadap keamanan informasi, aplikasi, jaringan, data, maupun tata kelola TI memiliki fokus dan kebutuhan pengujian yang berbeda.
Memahami jenis-jenis audit IT membantu organisasi menentukan area yang perlu dievaluasi berdasarkan risiko, kebutuhan operasional, serta ketentuan yang berlaku.
Pengertian Audit IT
Audit IT merupakan proses evaluasi sistem, infrastruktur, dan kebijakan teknologi informasi suatu organisasi.
Proses ini dilakukan secara sistematis dengan mengumpulkan dan mengevaluasi bukti untuk menilai kesesuaian pengelolaan teknologi informasi terhadap kriteria yang telah ditentukan.
Dalam pelaksanaannya, audit TI dapat mencakup aspek keamanan, efektivitas pengendalian, operasional, tata kelola, dan kepatuhan. Ruang lingkupnya ditetapkan sesuai tujuan pemeriksaan dan risiko organisasi.
Untuk pembahasan manfaat audit secara lebih spesifik, baca juga artikel Pentingnya Audit Teknologi Informasi bagi Perusahaan.
Tujuan Audit IT
Audit ini juga bertujuan untuk memastikan kepatuhan terhadap peraturan dan kebijakan yang berlaku serta memberikan rekomendasi perbaikan.
Secara umum, tujuan audit IT adalah membantu organisasi menilai apakah pengendalian teknologi informasi telah berjalan sesuai kebutuhan. Pemeriksaan dapat dilakukan untuk mengidentifikasi risiko, mengevaluasi efektivitas kontrol, memastikan keandalan proses, serta mendukung pengelolaan TI yang lebih baik.
Tujuan tersebut kemudian diterjemahkan menjadi ruang lingkup audit. Misalnya, apabila organisasi menghadapi masalah hak akses pengguna, pemeriksaan dapat difokuskan pada pengendalian akses dan pengelolaan identitas. Sementara itu, apabila terdapat masalah pengelolaan infrastruktur, audit dapat diarahkan pada operasional dan keandalan jaringan.
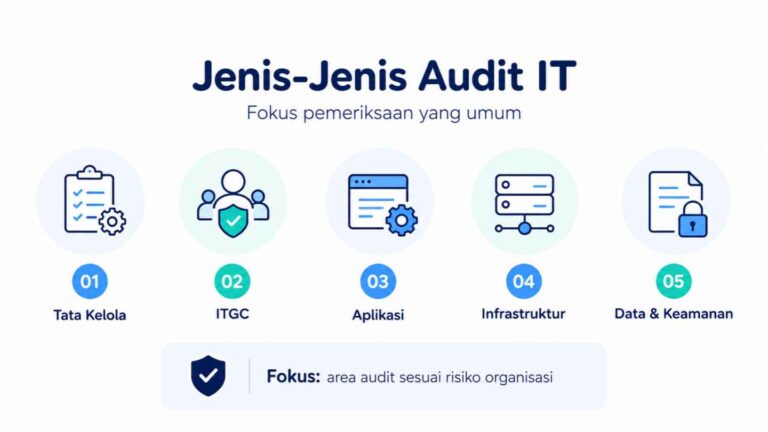
Jenis-Jenis Audit IT Berdasarkan Area Pemeriksaan
Jenis audit IT dapat dikelompokkan berdasarkan objek atau area pengendalian yang dievaluasi. Pengelompokan berikut merupakan contoh ruang lingkup audit yang umum digunakan, bukan klasifikasi tunggal yang berlaku untuk seluruh organisasi.
Beberapa jenis audit dapat memiliki area pemeriksaan yang saling berkaitan. Oleh karena itu, organisasi dapat menggabungkan beberapa area dalam satu penugasan audit sesuai kebutuhan.
1. Audit Keamanan Sistem dan Informasi
Audit keamanan sistem berfokus pada evaluasi pengendalian yang digunakan untuk melindungi sistem dan informasi dari akses tidak sah, penyalahgunaan, gangguan, atau kehilangan data.
Pemeriksaan dapat mencakup kebijakan keamanan informasi, pengelolaan akun pengguna, hak akses, konfigurasi keamanan, pemantauan aktivitas, dan prosedur penanganan insiden.
Contohnya, auditor dapat mengevaluasi apakah hak akses pengguna telah diberikan sesuai kewenangan dan apakah akses yang tidak lagi diperlukan telah dicabut.
Jenis pemeriksaan ini relevan bagi organisasi yang mengelola informasi penting dan ingin mengetahui efektivitas kontrol keamanannya.
2. Audit Kinerja dan Pengendalian Aplikasi
Audit aplikasi bertujuan mengevaluasi apakah aplikasi mendukung proses organisasi secara andal, akurat, dan terkendali.
Selain aspek kinerja seperti kapasitas dan ketersediaan layanan, pemeriksaan dapat mencakup application controls, yaitu pengendalian pada proses input, pemrosesan, output, otorisasi, dan integrasi data.
Sebagai contoh, pada aplikasi keuangan, auditor dapat memeriksa apakah transaksi memerlukan otorisasi yang sesuai dan apakah perubahan data penting dapat ditelusuri melalui audit trail.
Fokus pemeriksaan ditentukan berdasarkan tujuan dan risiko aplikasi yang diaudit.
3. Audit Kepatuhan TI
Audit kepatuhan TI dilakukan untuk menilai apakah pengelolaan teknologi informasi telah sesuai dengan kebijakan internal, ketentuan regulator, standar, atau persyaratan lain yang berlaku bagi organisasi.
Pemeriksaan dapat mencakup kesesuaian kebijakan dan prosedur, pelaksanaan kontrol, serta ketersediaan bukti yang menunjukkan bahwa persyaratan telah dipenuhi.
Contohnya, instansi pemerintah dapat memiliki kebutuhan audit TIK yang berkaitan dengan penyelenggaraan SPBE, sedangkan organisasi di sektor lain perlu menyesuaikan pemeriksaan dengan ketentuan yang berlaku untuk kegiatannya.
Karena persyaratan berbeda menurut sektor, audit kepatuhan perlu dimulai dengan penetapan kriteria yang tepat.
4. Audit Manajemen dan Pengendalian Data
Audit data berfokus pada pengelolaan dan pengendalian data agar informasi yang digunakan organisasi dapat dipertanggungjawabkan.
Area pemeriksaan dapat mencakup keakuratan, kelengkapan, integritas, keamanan akses, penyimpanan, serta proses perubahan dan pengelolaan data.
Sebagai contoh, auditor dapat menilai apakah terdapat kontrol untuk mencegah perubahan data tanpa otorisasi atau apakah hasil pemrosesan data telah melalui pemeriksaan yang memadai.
Audit ini relevan untuk organisasi yang menggunakan data sebagai dasar laporan, layanan, dan pengambilan keputusan.
5. Audit Infrastruktur dan Jaringan TI
Audit infrastruktur dan jaringan bertujuan mengevaluasi pengendalian terhadap komponen teknologi yang mendukung operasional organisasi.
Objek pemeriksaan dapat meliputi server, jaringan, pusat data, perangkat pendukung, konfigurasi, pemeliharaan, pemantauan kapasitas, serta prosedur penanganan gangguan.
Contohnya, auditor dapat memeriksa apakah perubahan konfigurasi jaringan telah mendapatkan persetujuan, apakah perangkat kritis dipantau, dan apakah terdapat prosedur pemulihan ketika terjadi gangguan.
Jenis audit ini membantu organisasi mengetahui apakah pengendalian infrastruktur telah mendukung keandalan dan ketersediaan layanan.
6. Audit Tata Kelola TI (IT Governance Audit)
Audit tata kelola TI berfokus pada cara organisasi mengarahkan, mengendalikan, dan mengevaluasi penggunaan teknologi informasi untuk mendukung tujuan bisnis.
Pemeriksaan dapat mencakup struktur tanggung jawab, kebijakan TI, pengelolaan risiko, pengawasan kinerja, dan keselarasan antara strategi TI dengan kebutuhan organisasi.
Contohnya, auditor dapat mengevaluasi apakah keputusan investasi TI memiliki mekanisme persetujuan, penanggung jawab, dan pengawasan yang jelas.
Untuk pembahasan lebih lanjut, organisasi dapat mempelajari layanan IT Governance Integra.
7. Audit Pengendalian Umum TI (IT General Controls)
Audit IT General Controls (ITGC) mengevaluasi pengendalian umum yang mendukung keandalan sistem dan pemrosesan informasi organisasi.
Area yang biasanya diperiksa meliputi pengelolaan akses, perubahan aplikasi atau sistem, operasional TI, serta kontrol pendukung seperti pencadangan dan pemulihan data.
Sebagai contoh, auditor dapat meninjau apakah perubahan program telah diuji dan disetujui sebelum diterapkan ke lingkungan produksi.
Pengendalian umum yang memadai membantu memberikan dasar yang lebih kuat bagi keandalan aplikasi dan proses yang bergantung pada teknologi.
8. Audit Implementasi Sistem Informasi
Audit implementasi sistem dilakukan untuk mengevaluasi pengendalian dan kesiapan sistem ketika organisasi mengembangkan, mengganti, atau menerapkan teknologi baru.
Pemeriksaan sebelum implementasi dapat mencakup kesiapan pengujian, pengelolaan hak akses, migrasi data, mekanisme persetujuan, dan rencana transisi.
Setelah sistem digunakan, evaluasi dapat difokuskan pada kesesuaian hasil implementasi dengan kebutuhan, efektivitas kontrol, serta masalah yang muncul dalam operasional.
Jenis audit ini relevan ketika organisasi menghadapi perubahan sistem yang signifikan atau mengoperasikan aplikasi yang memiliki peran kritis.
Perbandingan Jenis Audit IT dan Fokus Pemeriksaannya
Setiap jenis audit memiliki fokus berbeda. Tabel berikut membantu menggambarkan area yang dievaluasi dan contoh bukti yang dapat digunakan dalam pemeriksaan.
| Jenis audit IT | Fokus utama | Contoh bukti |
|---|---|---|
| Keamanan sistem | Perlindungan sistem dan informasi | Daftar hak akses, kebijakan keamanan, log aktivitas |
| Aplikasi | Keandalan dan pengendalian aplikasi | Bukti otorisasi, hasil pengujian, audit trail |
| Kepatuhan TI | Kesesuaian dengan persyaratan | Kebijakan, prosedur, bukti pelaksanaan kontrol |
| Data | Integritas dan pengelolaan data | Hasil validasi, kontrol perubahan, rekonsiliasi |
| Infrastruktur | Keandalan jaringan dan perangkat | Konfigurasi, log pemantauan, catatan gangguan |
| Tata kelola TI | Arah, tanggung jawab dan pengawasan TI | Struktur tata kelola, kebijakan, laporan evaluasi |
| ITGC | Pengendalian umum pendukung sistem | Bukti akses, perubahan, backup dan operasional |
| Implementasi sistem | Kesiapan dan pengendalian perubahan sistem | UAT, persetujuan implementasi, hasil migrasi data |
Contoh bukti tersebut tidak bersifat wajib untuk semua penugasan. Auditor akan menyesuaikan kebutuhan evidence dengan tujuan, kriteria, dan ruang lingkup pemeriksaan.
Bagaimana Menentukan Jenis Audit IT yang Tepat?
Organisasi tidak harus melakukan seluruh jenis audit secara bersamaan. Pemilihan ruang lingkup sebaiknya didasarkan pada risiko serta tujuan pemeriksaan.
Langkah pertama adalah mengidentifikasi proses bisnis dan sistem yang paling penting. Selanjutnya, organisasi perlu memahami risiko yang dihadapi, pengendalian yang sudah diterapkan, serta kebutuhan kepatuhan atau evaluasi yang harus dipenuhi.
Misalnya, jika masalah utama berkaitan dengan otorisasi transaksi aplikasi, audit aplikasi dapat lebih relevan. Jika perhatian organisasi terletak pada ketidakjelasan tanggung jawab dan pengambilan keputusan TI, audit tata kelola menjadi pilihan yang lebih sesuai.
Apabila beberapa risiko saling berkaitan, ruang lingkup audit dapat menggabungkan pengujian dari beberapa area. Yang terpenting bukan banyaknya jenis audit yang dilakukan, tetapi kesesuaiannya dengan kebutuhan organisasi.
Apakah Audit IT Sama dengan Audit Keamanan Informasi?
Audit IT dan audit keamanan informasi saling berkaitan, tetapi tidak selalu memiliki ruang lingkup yang sama.
Audit IT dapat mencakup tata kelola, pengendalian aplikasi, operasional, infrastruktur, data, keamanan, dan kepatuhan. Sementara itu, audit keamanan informasi lebih berfokus pada evaluasi pengendalian untuk menjaga kerahasiaan, integritas, dan ketersediaan informasi.
Dengan demikian, audit keamanan informasi dapat menjadi salah satu bagian dari audit TI yang lebih luas, tergantung tujuan penugasannya.
Apabila kebutuhan organisasi berfokus pada perlindungan informasi, pelajari layanan Audit Keamanan Informasi.
FAQ Seputar Jenis-Jenis Audit IT
Apakah Semua Jenis Audit IT Harus Dilakukan Sekaligus?
Tidak. Ruang lingkup audit sebaiknya disesuaikan dengan tujuan, risiko, karakteristik sistem, serta persyaratan yang berlaku. Organisasi dapat memprioritaskan area dengan risiko paling signifikan.
Apa Perbedaan Audit IT dan Penetration Testing?
Audit IT mengevaluasi pengendalian teknologi informasi berdasarkan tujuan dan kriteria pemeriksaan. Penetration testing merupakan pengujian keamanan teknis untuk mengidentifikasi dan memvalidasi kelemahan yang dapat dieksploitasi dalam ruang lingkup yang disepakati.
Pentest dapat memberikan bukti tambahan bagi evaluasi keamanan, tetapi tidak menggantikan seluruh ruang lingkup audit TI.
Apakah Audit IT Bisa Dilakukan oleh Tim Internal?
Bisa. Audit TI dapat dilakukan oleh auditor internal yang memiliki kompetensi dan objektivitas memadai. Namun, dalam keadaan tertentu, organisasi dapat memerlukan auditor eksternal untuk memenuhi kebutuhan independensi, keahlian khusus, atau persyaratan yang berlaku.
Pilih Ruang Lingkup Audit IT Sesuai Risiko Organisasi
Jenis audit IT yang tepat bergantung pada kebutuhan organisasi. Pemeriksaan dapat difokuskan pada keamanan informasi, aplikasi, data, infrastruktur, tata kelola, maupun area pengendalian lain yang memiliki risiko signifikan.
Dengan penentuan ruang lingkup yang sesuai, hasil audit dapat membantu manajemen memahami kelemahan kontrol dan menetapkan prioritas perbaikan.
PT Integra Teknologi Solusi menyediakan layanan evaluasi dan audit TI untuk membantu organisasi menilai pengendalian teknologi informasi. Jika organisasi Anda membutuhkan pemeriksaan keamanan informasi, kunjungi layanan Audit Keamanan Informasi, atau konsultasikan kebutuhan audit TI bersama tim Integra.


