Teknologi informasi kini menjadi bagian penting dalam operasional perusahaan, instansi pemerintah, BUMN/BUMD, hingga perguruan tinggi. Berbagai aktivitas seperti pengolahan data, pelayanan pengguna, administrasi, dan pengambilan keputusan semakin bergantung pada aplikasi dan infrastruktur digital.
Namun, penggunaan teknologi juga menghadirkan risiko. Kelemahan pengendalian akses, gangguan sistem, kehilangan data, hingga proses TI yang tidak terdokumentasi dapat memengaruhi keamanan dan keberlangsungan operasional organisasi.
Karena itu, audit teknologi informasi diperlukan untuk mengevaluasi apakah sistem, proses, dan kontrol TI telah berjalan secara efektif, aman, serta sesuai dengan kebutuhan organisasi.
Apa Itu Audit Teknologi Informasi?
Audit teknologi informasi, atau audit TI (IT audit), merupakan proses pemeriksaan dan evaluasi secara sistematis terhadap sistem, infrastruktur, kebijakan, prosedur, dan pengendalian teknologi informasi berdasarkan kriteria yang telah ditetapkan.
Jika audit keuangan berfokus pada informasi dan proses keuangan, audit TI mengevaluasi apakah teknologi informasi telah dikelola dengan baik dan mendukung tujuan organisasi.
Ruang lingkup pemeriksaan dapat mencakup aplikasi, pengelolaan data, perangkat keras, jaringan, keamanan informasi, operasional TI, hingga tata kelola teknologi informasi.
Dengan demikian, audit TI tidak hanya bertujuan menemukan kelemahan teknis, tetapi juga menilai efektivitas kontrol dan memberikan dasar bagi organisasi untuk melakukan perbaikan.
Mengapa Audit Teknologi Informasi Penting?
Audit secara umum sangat penting bagi perusahaan. Proses audit akan membantu perusahaan mengidentifikasikan masalah, risiko, dan kelemahan sistem yang berpotensi membahayakan aset perusahaan.
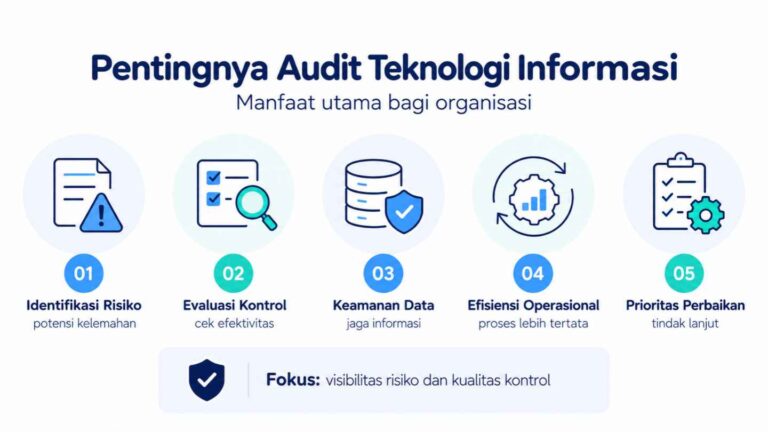
Dalam konteks teknologi informasi, audit memberikan gambaran yang lebih objektif mengenai kondisi pengendalian TI. Beberapa manfaat utamanya meliputi hal-hal berikut.
1. Membantu Mengidentifikasi Risiko Keamanan Informasi
Informasi merupakan salah satu aset penting organisasi. Data pelanggan, dokumen internal, informasi keuangan, dan data operasional perlu dilindungi dari akses tidak sah, kehilangan, maupun penyalahgunaan.
Audit TI membantu mengevaluasi apakah pengendalian seperti pengelolaan hak akses, perlindungan data, pencatatan aktivitas sistem, dan prosedur penanganan insiden telah diterapkan sesuai kebutuhan.
Hasil pemeriksaan dapat menunjukkan kelemahan pengendalian yang perlu diperbaiki untuk mengurangi risiko keamanan informasi.
2. Membantu Mengurangi Risiko Kecurangan dan Penyalahgunaan Akses
Kelemahan pengendalian TI dapat membuka peluang penyalahgunaan kewenangan, perubahan data tanpa otorisasi, atau aktivitas sistem yang tidak dapat ditelusuri.
Melalui audit teknologi informasi, organisasi dapat mengevaluasi pembagian hak akses, pemisahan tugas, mekanisme persetujuan, dan audit trail untuk mengetahui apakah kontrol tersebut telah berjalan efektif.
Audit TI tidak menjamin seluruh kecurangan dapat ditemukan, tetapi dapat membantu mengidentifikasi kelemahan kontrol yang memungkinkan risiko tersebut terjadi.
3. Menilai Efektivitas dan Efisiensi Sistem TI
Suatu sistem dikatakan efektif apabila ia mampu mencapai tujuannya, dan dikatakan efisien apabila sistem tersebut mampu menggunakan sumber daya seminimal mungkin untuk menghasilkan output yang dibutuhkan.
Audit TI membantu organisasi mengevaluasi apakah aplikasi, infrastruktur, dan proses pengelolaan teknologi telah mendukung kebutuhan operasional.
Contohnya, auditor dapat menilai apakah proses pengelolaan perubahan sistem telah terkendali, gangguan layanan ditangani sesuai prosedur, atau penggunaan sumber daya TI telah dikelola secara memadai.
Hasilnya dapat menjadi masukan untuk meningkatkan kualitas layanan dan pengelolaan TI.
4. Mendukung Kepatuhan terhadap Kebijakan dan Ketentuan yang Berlaku
Organisasi perlu memastikan bahwa pengelolaan teknologi informasi telah mengikuti kebijakan internal serta regulasi atau standar yang memang berlaku untuk kegiatan usahanya.
Audit TI membantu mengevaluasi kesesuaian pelaksanaan kontrol terhadap persyaratan tersebut dan mengidentifikasi area yang masih memerlukan perbaikan.
Kriteria audit dapat berbeda antara instansi pemerintah, lembaga keuangan, perguruan tinggi, dan perusahaan swasta. Karena itu, ruang lingkup audit harus disesuaikan dengan karakteristik dan kewajiban masing-masing organisasi.
5. Mendukung Keandalan dan Keberlangsungan Operasional
Gangguan aplikasi, kerusakan infrastruktur, atau kegagalan pemulihan data dapat menghambat aktivitas organisasi.
Audit TI dapat membantu menilai pengendalian terkait pencadangan data, pemulihan sistem, pengelolaan gangguan, dan kesiapan keberlangsungan layanan.
Dengan mengetahui kelemahan sejak awal, organisasi memiliki dasar untuk memprioritaskan perbaikan sebelum risiko berkembang menjadi gangguan yang lebih besar.
Kapan Organisasi Perlu Melakukan Audit TI?
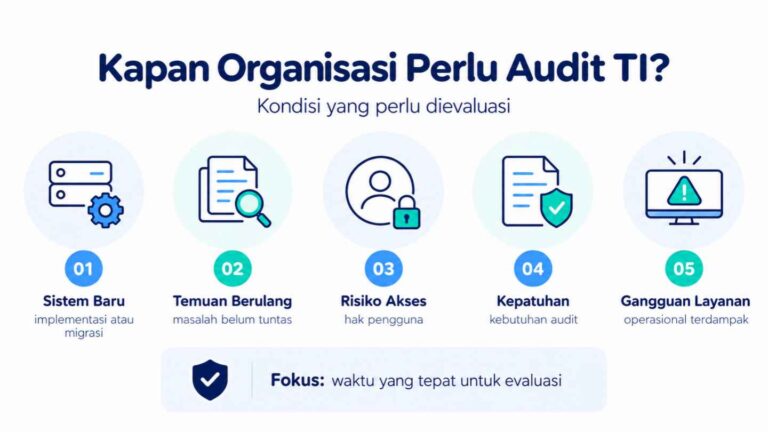
Audit teknologi informasi tidak harus menunggu terjadinya insiden keamanan atau gangguan sistem. Evaluasi dapat dilakukan secara berkala maupun ketika terdapat perubahan signifikan pada lingkungan TI.
Beberapa kondisi yang dapat menjadi pertimbangan antara lain:
Organisasi semakin bergantung pada aplikasi dan layanan digital untuk menjalankan proses bisnis utama.
Terdapat perubahan sistem, migrasi infrastruktur, atau implementasi aplikasi baru yang memerlukan evaluasi kontrol.
Muncul temuan berulang terkait hak akses, pengelolaan perubahan, pencadangan data, atau dokumentasi TI.
Organisasi perlu memenuhi kebutuhan pemeriksaan internal, pihak independen, atau ketentuan yang berlaku.
Manajemen membutuhkan gambaran objektif mengenai risiko dan efektivitas pengendalian TI.
Kebutuhan tersebut dapat menjadi dasar untuk menentukan apakah audit perlu mencakup seluruh lingkungan TI atau difokuskan pada area tertentu.
Bagaimana Tahapan Audit Teknologi Informasi?
Pelaksanaan audit TI umumnya mengikuti tahapan yang sistematis agar pemeriksaan dapat menghasilkan temuan yang didukung bukti memadai.
1. Perencanaan dan Penentuan Ruang Lingkup
Auditor memahami tujuan pemeriksaan, proses bisnis yang didukung TI, sistem yang kritis, serta risiko yang menjadi perhatian organisasi. Hasilnya digunakan untuk menentukan area audit, kriteria, jadwal, dan kebutuhan informasi.
2. Pengumpulan Informasi dan Bukti Audit
Auditor mempelajari kebijakan, prosedur, konfigurasi sistem, dokumentasi operasional, serta bukti pelaksanaan kontrol yang relevan. Pengumpulan informasi dapat dilakukan melalui wawancara, observasi, peninjauan dokumen, dan penelusuran proses.
3. Pengujian dan Evaluasi Pengendalian TI
Auditor mengevaluasi apakah kontrol telah dirancang dan dilaksanakan sesuai kriteria audit. Pengujian dapat mencakup pemeriksaan sampel, peninjauan hak akses, evaluasi bukti perubahan sistem, atau pengujian prosedur operasional sesuai ruang lingkup.
4. Pelaporan Hasil Audit
Hasil pemeriksaan dituangkan dalam laporan yang menjelaskan kondisi, kriteria, temuan, risiko atau dampak, serta rekomendasi perbaikan yang relevan.
5. Tindak Lanjut Temuan Audit
Setelah laporan diterbitkan, organisasi perlu menentukan tindakan perbaikan, penanggung jawab, dan target penyelesaian. Evaluasi lanjutan dapat dilakukan untuk menilai apakah perbaikan telah diterapkan dan efektif.
Siapa Saja yang Terlibat dalam Audit TI?
Pelaksanaan audit teknologi informasi melibatkan auditor dan pihak organisasi yang bertanggung jawab terhadap area yang diperiksa.
Auditor internal maupun eksternal dapat melakukan pemeriksaan sesuai mandat, kompetensi, dan persyaratan independensi yang berlaku. Sementara itu, tim TI, pemilik proses bisnis, fungsi keamanan informasi, manajemen risiko, dan pihak terkait lainnya dapat berperan menyediakan informasi serta menjelaskan pelaksanaan pengendalian.
Audit TI tidak cukup hanya mengandalkan kemampuan teknis. Auditor juga perlu memahami proses bisnis, risiko, kriteria audit, teknik pengumpulan bukti, serta prinsip objektivitas dan independensi.
Apa Hasil yang Diperoleh dari Audit Teknologi Informasi?
Audit TI seharusnya tidak berhenti pada identifikasi masalah. Hasil audit perlu memberikan informasi yang dapat digunakan manajemen untuk mengambil keputusan perbaikan.
Bergantung pada tujuan dan ruang lingkupnya, laporan audit dapat mencakup ringkasan evaluasi, temuan pengendalian, tingkat risiko, bukti pendukung, rekomendasi, dan prioritas tindak lanjut.
Sebagai contoh, apabila ditemukan akun pengguna yang masih aktif setelah pegawai tidak lagi memiliki kewenangan, rekomendasi audit dapat diarahkan pada perbaikan proses penonaktifan akses dan evaluasi berkala hak pengguna.
Dengan demikian, audit memberikan dasar yang lebih jelas untuk memperkuat pengendalian dan mengelola risiko teknologi informasi.
Evaluasi Pengendalian TI Sesuai Kebutuhan Organisasi
Audit teknologi informasi merupakan langkah penting untuk membantu organisasi memahami risiko, mengevaluasi pengendalian, dan mendukung keandalan sistem yang digunakan. Ruang lingkupnya perlu ditentukan berdasarkan kebutuhan dan risiko masing-masing organisasi.
PT Integra Teknologi Solusi menyediakan layanan evaluasi dan audit teknologi informasi. Integra juga tercantum dalam daftar Penyedia Jasa Audit TI ASPI.
Apabila organisasi Anda membutuhkan evaluasi kontrol keamanan, pelajari layanan Audit Keamanan Informasi Integra. Untuk mendiskusikan ruang lingkup audit TI yang sesuai kebutuhan, konsultasikan dengan tim Integra.