Mendekati jadwal audit sertifikasi ISO 27001 sering kali membuat tim IT, keamanan informasi, risk, compliance, hingga manajemen mulai mengecek kembali seluruh dokumen Sistem Manajemen Keamanan Informasi (SMKI).
Namun, memiliki dokumen yang lengkap belum tentu berarti organisasi sudah siap menghadapi auditor.
Kesiapan audit ISO 27001:2022 perlu terlihat dari tiga hal utama: dokumen yang sesuai, implementasi yang berjalan, dan bukti penerapan yang dapat ditunjukkan.
ISO/IEC 27001:2022 saat ini merupakan standar yang berlaku untuk Sistem Manajemen Keamanan Informasi. ISO juga telah menerbitkan Amendment 1:2024 mengenai climate action changes yang berlaku terhadap ISO/IEC 27001:2022.
Berikut checklist yang dapat digunakan organisasi sebelum memasuki audit sertifikasi.
Apa yang Diperiksa Saat Audit Sertifikasi ISO 27001?
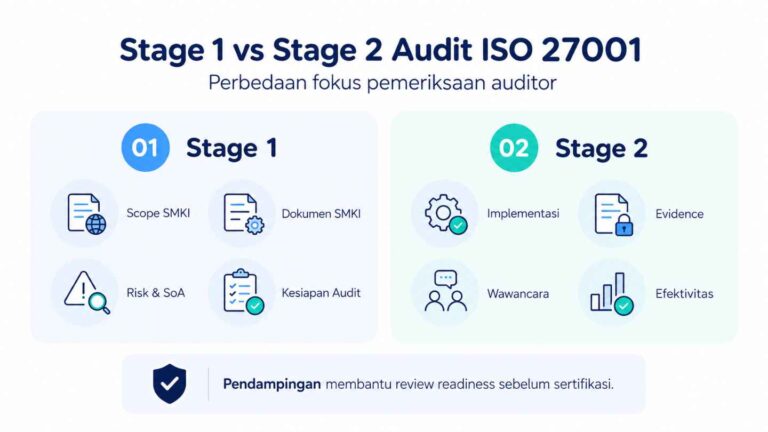
Proses sertifikasi sistem manajemen umumnya mencakup Stage 1 dan Stage 2. BSI menjelaskan bahwa kedua tahap tersebut merupakan bagian dari proses audit sebelum organisasi memperoleh sertifikasi.
Stage 1: Memeriksa Kesiapan
Stage 1 berfokus pada kesiapan organisasi, termasuk ruang lingkup SMKI, dokumentasi, proses manajemen risiko, dan kesiapan menuju audit berikutnya.
Stage 2: Memeriksa Implementasi
Pada Stage 2, auditor akan melihat apakah sistem yang sudah ditetapkan benar-benar dijalankan.
Karena itu, organisasi tidak cukup hanya menunjukkan kebijakan atau prosedur. Tim juga perlu dapat menunjukkan rekaman, hasil monitoring, bukti pelaksanaan kontrol, serta pemahaman personel yang menjalankan proses tersebut.
Checklist Persiapan ISO 27001:2022
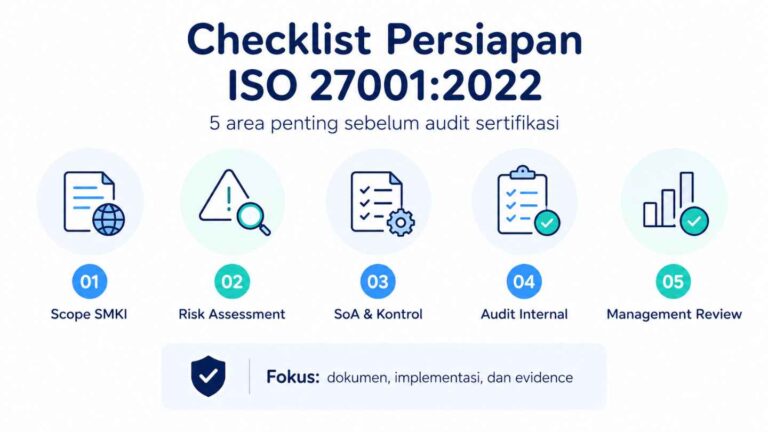
1. Pastikan Ruang Lingkup SMKI Sudah Jelas
Periksa kembali apakah ruang lingkup SMKI sudah menetapkan:
unit atau fungsi organisasi yang tercakup;
lokasi yang termasuk dalam scope;
proses bisnis terkait;
sistem dan aset informasi yang relevan;
pihak eksternal atau ketergantungan yang berpengaruh.
Scope juga harus konsisten dengan risk assessment, Statement of Applicability (SoA), dan implementasi kontrol.
2. Pastikan Peran dan Tanggung Jawab Sudah Ditetapkan
ISO 27001 bukan hanya tanggung jawab tim IT.
Pastikan penanggung jawab keamanan informasi, pemilik risiko, pemilik aset, manajemen, hingga personel operasional mengetahui peran masing-masing.
Bukti seperti surat penunjukan, job description, struktur organisasi, atau matriks tanggung jawab sebaiknya dapat ditunjukkan saat audit.
3. Review Dokumentasi SMKI
Pastikan informasi terdokumentasi yang dibutuhkan tersedia dan menggunakan versi terbaru, misalnya:
kebijakan keamanan informasi;
scope SMKI;
tujuan keamanan informasi;
metodologi dan hasil risk assessment;
Risk Treatment Plan;
Statement of Applicability;
prosedur operasional;
rekaman monitoring dan evaluasi.
Untuk memahami implementasi SMKI secara lebih lengkap, baca juga artikel Integra mengenai implementasi SMKI dengan ISO 27001.
4. Pastikan Risk Assessment Masih Aktual
Risk assessment tidak seharusnya dibuat hanya untuk memenuhi kebutuhan sertifikasi.
Periksa apakah:
risiko sudah diidentifikasi;
kriteria kemungkinan dan dampak konsisten;
pemilik risiko ditentukan;
treatment sudah dipilih;
residual risk telah dievaluasi;
persetujuan risiko tersedia.
Idealnya terdapat keterhubungan yang jelas:
Risk → Risk Treatment → Control → SoA → Evidence
5. Review Statement of Applicability
Pastikan SoA menggambarkan kondisi aktual organisasi.
Periksa apakah:
kontrol yang diperlukan sudah ditentukan;
alasan penerapan atau pengecualian dapat dijelaskan;
status implementasi sesuai kondisi sebenarnya;
kontrol selaras dengan risk treatment;
bukti implementasinya tersedia.
6. Siapkan Bukti Implementasi Kontrol
Auditor akan membutuhkan objective evidence, bukan sekadar pernyataan bahwa kontrol sudah dilakukan.
Contohnya:
| Area | Contoh Bukti |
|---|---|
| Access control | User access review |
| Awareness | Daftar peserta dan materi pelatihan |
| Backup | Backup log dan hasil restore test |
| Incident management | Tiket atau laporan insiden |
| Supplier security | Evaluasi vendor atau perjanjian |
| Monitoring | Log dan laporan monitoring |
Prinsip sederhananya adalah:
Documented → Implemented → Evidenced
7. Pastikan Awareness Personel Sudah Berjalan
Personel dapat menjadi bagian dari wawancara auditor.
Mereka setidaknya harus memahami:
kebijakan keamanan informasi;
tanggung jawab masing-masing;
cara melaporkan insiden;
tindakan ketika menerima phishing;
aturan terkait penggunaan informasi organisasi.
Hindari meminta karyawan menghafalkan jawaban. Yang lebih penting adalah memastikan proses benar-benar dipahami dan dijalankan.
8. Pastikan Audit Internal Sudah Dilakukan
Sebelum audit sertifikasi, lakukan audit internal untuk menemukan ketidaksesuaian lebih awal.
Pastikan:
ruang lingkup relevan sudah diaudit;
temuan terdokumentasi;
root cause dianalisis;
corrective action dilakukan;
bukti penyelesaian tersedia.
Organisasi juga dapat menggunakan Audit Keamanan Informasi Integra untuk membantu mengidentifikasi risiko dan kesenjangan keamanan informasi.
9. Lakukan Management Review
Management review harus menunjukkan keterlibatan manajemen dalam mengevaluasi SMKI.
Pembahasan dapat mencakup:
hasil audit;
pencapaian tujuan keamanan informasi;
perubahan risiko;
hasil monitoring;
insiden keamanan;
corrective action;
kebutuhan peningkatan.
Jangan menjadikan management review sekadar formalitas berupa notulen rapat.
10. Pastikan Temuan Sudah Ditindaklanjuti
Temuan dari audit internal atau assessment sebelumnya sebaiknya diselesaikan sebelum audit sertifikasi.
Gunakan alur:
Finding → Root Cause → Corrective Action → Verification → Closed
Pastikan bukti perbaikannya mudah ditelusuri.
Apakah Organisasi Sudah Siap Audit?
Gunakan pengecekan cepat berikut:
☐ Scope SMKI sudah jelas
☐ Risk assessment sudah diperbarui
☐ Risk Treatment Plan tersedia
☐ SoA sudah divalidasi
☐ Kontrol sudah diterapkan
☐ Evidence tersedia
☐ Awareness sudah dilakukan
☐ Audit internal selesai
☐ Management review dilakukan
☐ Corrective action sudah ditutup
☐ Personel siap menghadapi wawancara auditor
Jika masih banyak item yang belum terpenuhi, organisasi sebaiknya melakukan gap assessment atau readiness assessment sebelum audit sertifikasi.
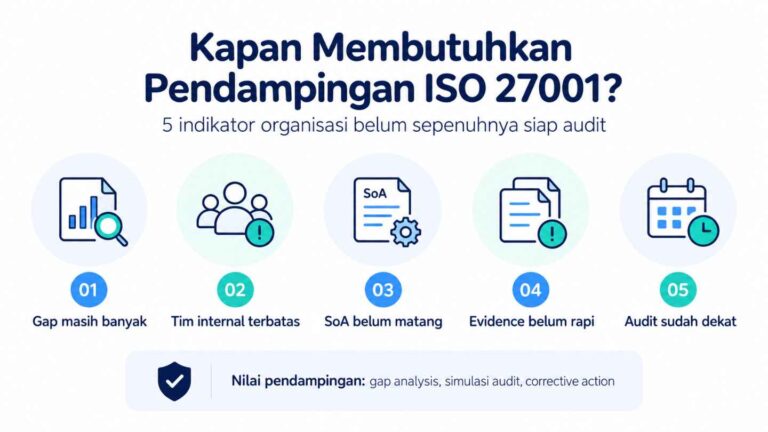
Kapan Membutuhkan Pendampingan ISO 27001?
Pendampingan ISO 27001 dapat dipertimbangkan jika organisasi menghadapi kondisi seperti:
dokumentasi dan implementasi belum sinkron;
risk assessment atau SoA belum matang;
masih terdapat banyak gap;
tim internal belum memahami persyaratan standar;
waktu menuju audit semakin dekat;
bukti implementasi belum tertata.
Konsultan ISO 27001 dapat membantu melakukan gap analysis, review dokumentasi, evaluasi implementasi, audit internal, corrective action hingga persiapan menghadapi auditor.
Integra menyediakan Jasa Pendampingan Sertifikasi ISO 27001 mulai dari gap analysis hingga pendampingan proses sertifikasi. Integra menegaskan bahwa sertifikat tetap diterbitkan oleh lembaga sertifikasi independen setelah proses audit.
Persiapkan Audit ISO 27001 dengan Lebih Terstruktur
Kesiapan sertifikasi ISO 27001:2022 tidak hanya ditentukan oleh kelengkapan dokumen. Organisasi perlu memastikan adanya hubungan yang konsisten antara risiko, kontrol, implementasi, evidence, evaluasi, dan perbaikan berkelanjutan.
Jika organisasi Anda belum yakin dengan tingkat kesiapan SMKI sebelum audit, konsultasikan kebutuhan tersebut bersama Integra Teknologi Solusi melalui Jasa Pendampingan ISO 27001 untuk membantu mengidentifikasi gap dan mempersiapkan proses sertifikasi secara lebih sistematis.