ISO 27001

Setelah Sertifikasi ISO 27001, Apa yang Harus Dilakukan agar SMKI Tetap Efektif_

Setelah Sertifikasi ISO 27001, Apa yang Harus Dilakukan agar SMKI Tetap Efektif?

Berhasil memperoleh sertifikasi ISO 27001 bukan berarti pekerjaan organisasi dalam mengelola keamanan informasi telah selesai. Justru setelah sertifikasi, tantangan berikutnya adalah memastikan Sistem Manajemen Keamanan Informasi (SMKI) tetap berjalan, relevan, dan mampu menghadapi perubahan risiko. Bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi yang mengelola informasi penting, mempertahankan ISO 27001 bukan hanya

Setelah Sertifikasi ISO 27001, Apa yang Harus Dilakukan agar SMKI Tetap Efektif? Read More »
Surveillance Audit vs Re-Sertifikasi ISO 27001_ Apa Perbedaannya_

Surveillance Audit vs Re-Sertifikasi ISO 27001: Apa Perbedaannya?

Mendapatkan sertifikasi ISO/IEC 27001 bukan berarti pekerjaan organisasi dalam menjaga keamanan informasi telah selesai. Sistem Manajemen Keamanan Informasi (SMKI) tetap harus dipelihara, dievaluasi, dan ditingkatkan agar mampu mengikuti perubahan risiko, teknologi, proses bisnis, serta kebutuhan organisasi. Dalam siklus sertifikasi, organisasi akan menghadapi surveillance audit dan re-sertifikasi ISO 27001. Keduanya sama-sama

Surveillance Audit vs Re-Sertifikasi ISO 27001: Apa Perbedaannya? Read More »

Apa Itu ISO bagi Perusahaan_ Kenali Standar dan Manfaatnya

Apa Itu ISO bagi Perusahaan? Kenali Standar dan Manfaatnya

Dalam menjalankan bisnis, perusahaan membutuhkan standar yang membantu menjaga kualitas, meningkatkan efisiensi, dan mengelola risiko. Salah satu acuan yang banyak digunakan adalah standar ISO. Namun, apa itu ISO dan mengapa penerapannya penting bagi perusahaan? ISO merupakan standar internasional yang dapat membantu organisasi membangun sistem manajemen secara terstruktur dan konsisten. Bagi

Apa Itu ISO bagi Perusahaan? Kenali Standar dan Manfaatnya Read More »

Pendampingan Re-Sertifikasi ISO 27001_ Apa yang Perlu Disiapkan Organisasi_

Pendampingan Re-Sertifikasi ISO 27001: Apa yang Perlu Disiapkan Organisasi?

Memiliki sertifikat ISO 27001 bukan berarti pekerjaan pengelolaan keamanan informasi telah selesai. Pemerintah, BUMN/BUMD, perbankan, dan organisasi lainnya tetap perlu memastikan Sistem Manajemen Keamanan Informasi (SMKI) berjalan efektif hingga memasuki tahap re-sertifikasi. Selama satu siklus sertifikasi, organisasi dapat mengalami perubahan sistem, proses bisnis, personel, infrastruktur, penggunaan cloud, supplier, hingga profil

Pendampingan Re-Sertifikasi ISO 27001: Apa yang Perlu Disiapkan Organisasi? Read More »

Kapan Perusahaan Membutuhkan Gap Assessment ISO 27001 sebelum Sertifikasi_

Kapan Perusahaan Membutuhkan Gap Assessment ISO 27001 sebelum Sertifikasi?

Perusahaan mungkin sudah memiliki firewall, antivirus, prosedur backup, kontrol akses, hingga kebijakan keamanan informasi. Namun, keberadaan berbagai kontrol tersebut belum otomatis menunjukkan bahwa organisasi telah siap menghadapi sertifikasi ISO 27001. Masih dapat terdapat kesenjangan antara praktik keamanan yang berjalan dengan persyaratan Information Security Management System (ISMS). Di sinilah gap assessment

Kapan Perusahaan Membutuhkan Gap Assessment ISO 27001 sebelum Sertifikasi? Read More »

Gap Assessment ISO 27001_ Apa yang Dinilai dan Apa Output yang Harus Dihasilkan_

Gap Assessment ISO 27001: Apa yang Dinilai dan Apa Output yang Harus Dihasilkan?

Organisasi yang ingin menerapkan ISO 27001 sering menghadapi pertanyaan awal: seberapa siap kondisi keamanan informasi saat ini dibandingkan dengan persyaratan standar? Untuk menjawabnya, organisasi dapat melakukan gap assessment ISO 27001. Assessment ini membantu mengidentifikasi kondisi yang sudah sesuai, kesenjangan yang masih ditemukan, serta langkah yang perlu dilakukan untuk meningkatkan kesiapan

Gap Assessment ISO 27001: Apa yang Dinilai dan Apa Output yang Harus Dihasilkan? Read More »

Checklist Persiapan ISO 27001_2022 Sebelum Audit Sertifikasi

Checklist Persiapan ISO 27001:2022 Sebelum Audit Sertifikasi

Mendekati jadwal audit sertifikasi ISO 27001 sering kali membuat tim IT, keamanan informasi, risk, compliance, hingga manajemen mulai mengecek kembali seluruh dokumen Sistem Manajemen Keamanan Informasi (SMKI). Namun, memiliki dokumen yang lengkap belum tentu berarti organisasi sudah siap menghadapi auditor. Kesiapan audit ISO 27001:2022 perlu terlihat dari tiga hal utama:

Checklist Persiapan ISO 27001:2022 Sebelum Audit Sertifikasi Read More »

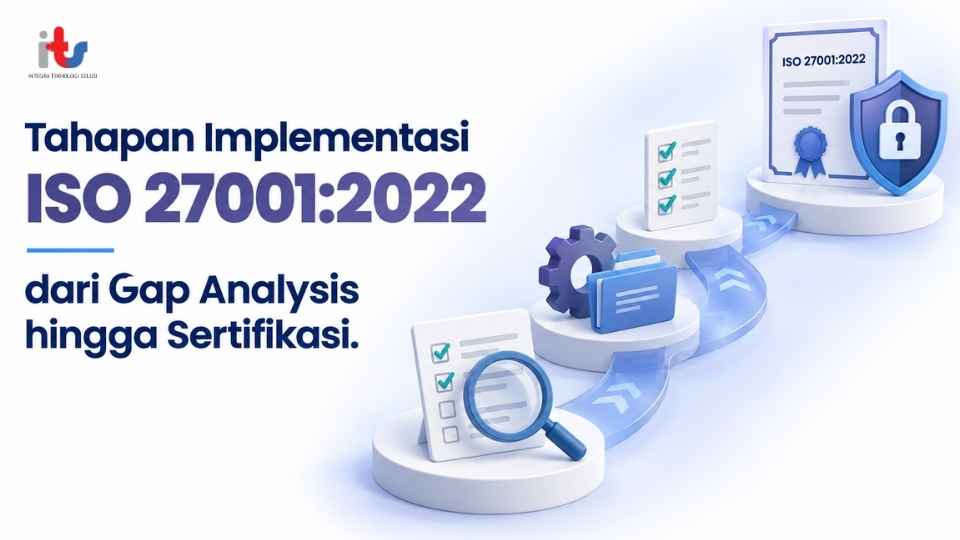
Tahapan Implementasi ISO 27001_2022 dari Gap Analysis hingga Sertifikasi

Tahapan Implementasi ISO 27001:2022 dari Gap Analysis hingga Sertifikasi

Implementasi ISO/IEC 27001:2022 bukan sekadar membuat kebijakan keamanan informasi atau menyiapkan dokumen untuk kebutuhan audit. Organisasi perlu membangun Sistem Manajemen Keamanan Informasi (SMKI/ISMS) yang sesuai dengan risiko, proses bisnis, teknologi, dan kebutuhan pemangku kepentingan. Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan yang mengelola informasi penting, proses ini dapat menjadi cukup kompleks.

Tahapan Implementasi ISO 27001:2022 dari Gap Analysis hingga Sertifikasi Read More »

Cara Memilih Konsultan ISO 27001 yang Tepat untuk Perusahaan

Cara Memilih Konsultan ISO 27001 yang Tepat untuk Perusahaan

Penerapan ISO 27001 bukan sekadar membuat kebijakan keamanan informasi atau melengkapi dokumen untuk kebutuhan audit. Organisasi perlu membangun Sistem Manajemen Keamanan Informasi (SMKI) yang sesuai dengan proses bisnis, risiko, dan kebutuhan operasionalnya. Karena itu, memilih konsultan ISO 27001 menjadi keputusan penting, terutama bagi perusahaan, BUMN/BUMD, perbankan, maupun instansi pemerintah yang

Cara Memilih Konsultan ISO 27001 yang Tepat untuk Perusahaan Read More »