Berhasil memperoleh sertifikasi ISO 27001 bukan berarti pekerjaan organisasi dalam mengelola keamanan informasi telah selesai. Justru setelah sertifikasi, tantangan berikutnya adalah memastikan Sistem Manajemen Keamanan Informasi (SMKI) tetap berjalan, relevan, dan mampu menghadapi perubahan risiko.
Bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi yang mengelola informasi penting, mempertahankan ISO 27001 bukan hanya tentang mempersiapkan surveillance audit. Tujuan utamanya adalah memastikan risiko keamanan informasi terus dikelola dan kontrol yang diterapkan benar-benar efektif.
ISO menjelaskan bahwa ISO/IEC 27001 mencakup proses membangun, menerapkan, memelihara, dan meningkatkan SMKI secara berkelanjutan. Artinya, continual improvement memang menjadi bagian dari pengelolaan SMKI, bukan aktivitas tambahan setelah sertifikasi.
Mengapa SMKI Tetap Harus Dikelola Setelah Sertifikasi?
Kondisi organisasi tidak bersifat statis. Setelah memperoleh sertifikasi, perusahaan atau instansi dapat mengalami perubahan seperti:
implementasi aplikasi atau infrastruktur baru;
penggunaan layanan cloud;
perubahan struktur organisasi dan personel;
penambahan vendor atau pihak ketiga;
perubahan proses bisnis;
perubahan regulasi dan kewajiban kepatuhan;
munculnya ancaman serta kerentanan baru.
Perubahan tersebut dapat memengaruhi profil risiko keamanan informasi.
Karena itu, cara mempertahankan ISO 27001 tidak cukup dengan menyimpan kebijakan dan prosedur yang pernah digunakan ketika audit sertifikasi. Organisasi perlu memastikan SMKI terus mengikuti kondisi aktual.
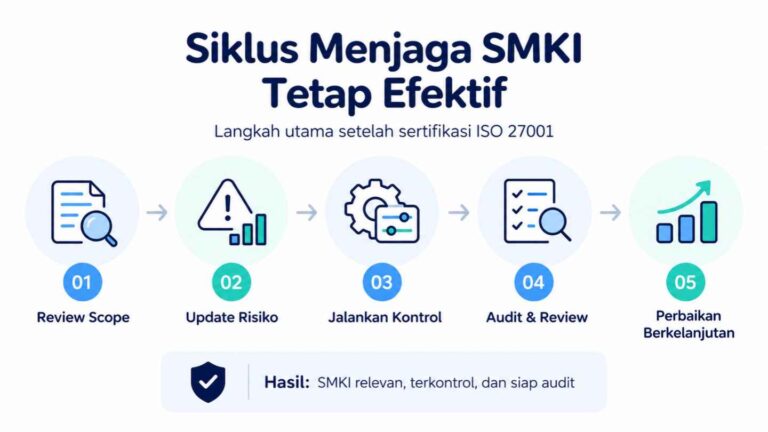
Cara Mempertahankan ISO 27001 agar Tetap Efektif
1. Tinjau Scope dan Perubahan Organisasi
Evaluasi apakah ruang lingkup SMKI masih sesuai dengan layanan, lokasi, sistem informasi, proses bisnis, dan struktur organisasi saat ini.
Misalnya, jika organisasi mulai menggunakan platform cloud untuk menyimpan data penting, perubahan tersebut perlu dievaluasi dari sisi konteks, risiko, dan kontrol keamanan.
2. Perbarui Risk Assessment dan Risk Register
Manajemen risiko merupakan fondasi penting ISO 27001. ISO menyebut bahwa penerapan ISO/IEC 27001 membantu organisasi mengelola risiko terhadap keamanan informasi yang dimiliki atau diproses.
Risk assessment perlu ditinjau secara berkala dan ketika terdapat perubahan signifikan.
Perhatikan apakah terdapat:
aset atau sistem baru;
ancaman dan kerentanan baru;
perubahan dampak risiko;
perubahan kontrol;
risiko yang belum memiliki treatment memadai.
Risk register sebaiknya menggambarkan kondisi aktual, bukan hanya kondisi ketika sertifikasi pertama dilakukan.
3. Tinjau Risk Treatment Plan dan Statement of Applicability
Perubahan risiko dapat memengaruhi kebutuhan kontrol keamanan.
Organisasi perlu mengevaluasi kembali Risk Treatment Plan dan Statement of Applicability (SoA) untuk memastikan kontrol yang dipilih masih sesuai dengan kebutuhan pengelolaan risiko.
Tidak semua kontrol Annex A otomatis harus diterapkan. Organisasi perlu menentukan kontrol yang diperlukan berdasarkan risiko dan kebutuhan organisasi serta mendokumentasikan justifikasinya.
4. Pastikan Kontrol Keamanan Benar-Benar Berjalan
Memiliki SOP belum tentu berarti kontrol telah berjalan efektif.
Organisasi perlu memiliki bukti implementasi, misalnya:
review hak akses pengguna;
pencatatan dan penanganan insiden;
patching dan vulnerability management;
backup dan pengujian pemulihan;
security awareness;
evaluasi keamanan supplier;
logging dan monitoring;
pengelolaan perubahan sistem.
Evidence tersebut membantu manajemen maupun auditor melihat bahwa kontrol tidak hanya terdokumentasi, tetapi juga diterapkan.
Ukur Efektivitas SMKI secara Berkala
Organisasi juga perlu mengetahui apakah kontrol keamanan menghasilkan kinerja yang diharapkan.
Indikator yang dapat digunakan, misalnya:
tingkat penyelesaian security awareness;
jumlah dan tren insiden keamanan;
waktu penyelesaian insiden;
kepatuhan review akses;
status penyelesaian risk treatment;
keberhasilan backup dan restore;
penyelesaian corrective action.
Dengan monitoring yang konsisten, organisasi dapat menemukan penurunan efektivitas sebelum berkembang menjadi risiko atau temuan audit.
Jalankan Audit Internal dan Management Review
Audit Internal
Audit internal membantu mengevaluasi apakah SMKI sesuai dengan persyaratan yang ditetapkan organisasi dan telah diterapkan secara efektif.
Temuan audit sebaiknya tidak hanya diselesaikan menjelang surveillance audit. Setiap ketidaksesuaian perlu dianalisis penyebabnya dan ditindaklanjuti melalui corrective action.
Management Review
Pemeliharaan SMKI juga membutuhkan keterlibatan manajemen.
Management review dapat membahas perubahan konteks organisasi, hasil audit, pencapaian sasaran keamanan informasi, status risiko, temuan, corrective action, kebutuhan sumber daya, dan peluang peningkatan.
Dengan demikian, tanggung jawab mempertahankan ISO 27001 tidak hanya berada pada tim TI atau Information Security, tetapi melibatkan pimpinan dan process owner terkait.
Pastikan Dokumen dan Evidence Tetap Diperbarui
Beberapa dokumen penting yang perlu dijaga relevansinya antara lain:
scope SMKI;
kebijakan keamanan informasi;
risk assessment dan risk register;
Risk Treatment Plan;
Statement of Applicability;
sasaran keamanan informasi;
hasil monitoring;
laporan audit internal;
management review;
corrective action;
evidence penerapan kontrol.
Dokumentasi seharusnya menjadi bukti dari sistem yang benar-benar dijalankan, bukan sekadar dokumen untuk auditor.
Untuk memahami dokumentasi yang berkaitan dengan SMKI, organisasi juga dapat membaca Daftar Dokumen Wajib ISO 27001 tentang Sistem Manajemen Keamanan Informasi.
Jangan Menunggu Surveillance Audit untuk Menemukan Gap
Salah satu kesalahan yang sering terjadi adalah baru mengevaluasi SMKI ketika jadwal audit eksternal semakin dekat.
Organisasi sebaiknya melakukan evaluasi secara berkala dengan membandingkan:
kondisi aktual → persyaratan ISO 27001 → kebijakan internal → implementasi kontrol → evidence.
Jika ditemukan gap, lakukan analisis akar masalah, tentukan corrective action, PIC, target penyelesaian, dan verifikasi efektivitas perbaikannya.
Pendekatan tersebut membantu organisasi membangun continual improvement sekaligus meningkatkan kesiapan menghadapi surveillance maupun resertifikasi.
Kapan Organisasi Membutuhkan Pendampingan ISO 27001?
Pendampingan dapat dipertimbangkan ketika organisasi menghadapi kondisi seperti risk assessment yang belum diperbarui, perubahan sistem yang signifikan, pergantian PIC SMKI, corrective action yang tertunda, atau terdapat perbedaan antara prosedur dengan praktik aktual.
Pendampingan juga dapat membantu organisasi melakukan gap analysis untuk mengetahui kesenjangan antara kondisi saat ini dan persyaratan ISO 27001 serta menentukan prioritas perbaikannya. Integra menyediakan layanan gap analysis dan pendampingan pemenuhan persyaratan ISO 27001.
Mempertahankan Efektivitas SMKI, Bukan Sekadar Sertifikat
Mempertahankan sertifikasi ISO 27001 pada akhirnya bukan hanya tentang berhasil melewati audit berikutnya. Organisasi perlu memastikan manajemen risiko, kontrol keamanan, dokumentasi, monitoring, audit internal, dan corrective action terus berjalan mengikuti perubahan lingkungan bisnis dan teknologi.
Jika organisasi Anda perlu mengevaluasi kesiapan SMKI, mengidentifikasi gap, atau mempersiapkan implementasi dan audit ISO 27001, PT Integra Teknologi Solusi dapat membantu melalui Jasa Pendampingan ISO 27001.
Konsultasikan kondisi SMKI organisasi Anda untuk menentukan area yang perlu dipertahankan, diperbaiki, dan ditingkatkan agar penerapan ISO 27001 memberikan manfaat nyata bagi keamanan informasi.