Investasi teknologi yang besar belum tentu menunjukkan bahwa tata kelola TI sebuah organisasi sudah matang. Organisasi dapat memiliki aplikasi modern, infrastruktur baru, dan berbagai kebijakan TI, tetapi masih menghadapi proses yang tidak konsisten, risiko yang sulit dipantau, atau investasi teknologi yang kurang selaras dengan kebutuhan bisnis.
Kondisi tersebut membuat tingkat kematangan TI penting untuk diketahui. Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta, pengukuran kematangan dapat menjadi baseline untuk memahami kondisi saat ini, menemukan gap, dan menentukan prioritas governance improvement.
Apa yang Dimaksud dengan Tingkat Kematangan TI?
Tingkat kematangan TI menggambarkan seberapa terstruktur, konsisten, terukur, dan terkendalinya proses serta tata kelola teknologi informasi dalam organisasi.
Penilaian tidak hanya melihat apakah organisasi memiliki kebijakan atau prosedur. Assessment juga perlu melihat apakah proses tersebut benar-benar dijalankan, memiliki penanggung jawab, menghasilkan evidence, dipantau kinerjanya, dan diperbaiki ketika ditemukan kelemahan.
Dengan demikian, maturity level dapat membantu manajemen menjawab pertanyaan seperti:
Seberapa baik TI mendukung tujuan organisasi?
Apakah proses TI telah dijalankan secara konsisten?
Di mana risiko dan kelemahan tata kelola berada?
Area mana yang perlu diperbaiki terlebih dahulu?
Seberapa tinggi target kematangan yang sebenarnya dibutuhkan?
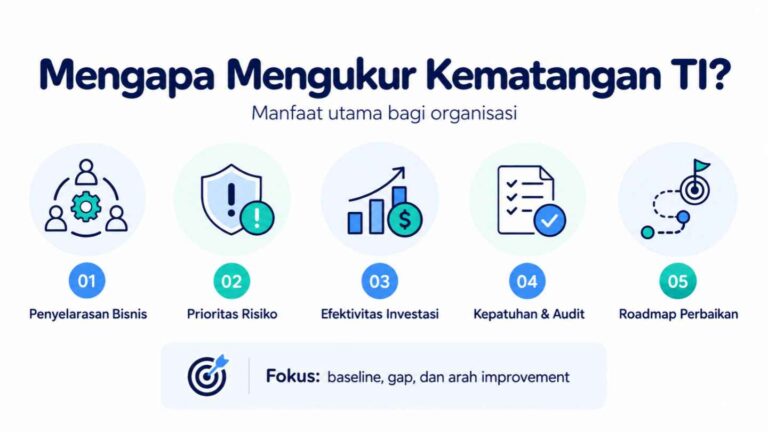
Mengapa Tingkat Kematangan Tata Kelola TI Perlu Dievaluasi?
Tanpa baseline yang jelas, program improvement sering kali dilakukan secara reaktif. Organisasi memperbaiki masalah setelah terjadi insiden, muncul temuan audit, atau terdapat permintaan regulator.
Pendekatan tersebut berisiko membuat sumber daya dialokasikan pada masalah yang terlihat mendesak, tetapi belum tentu menjadi risiko terbesar bagi organisasi.
Tingkat kematangan yang belum sesuai kebutuhan dapat berdampak pada beberapa area, seperti:
investasi TI yang kurang mendukung prioritas bisnis;
tanggung jawab dan pengambilan keputusan yang tidak jelas;
proses yang terlalu bergantung pada individu;
pengelolaan risiko TI yang tidak konsisten;
kesulitan menunjukkan evidence kepatuhan;
KPI dan monitoring yang belum memadai; serta
temuan audit yang terus berulang.
Karena itu, maturity assessment seharusnya tidak berhenti pada skor. Hasilnya perlu digunakan sebagai dasar pengambilan keputusan.
Menggunakan COBIT dalam Evaluasi Kematangan TI
Salah satu framework yang dapat digunakan adalah COBIT. ISACA menjelaskan COBIT sebagai framework untuk governance dan management of enterprise information and technology. COBIT 2019 memiliki 40 governance dan management objectives yang dikaitkan dengan enterprise goals dan alignment goals.
COBIT juga menyediakan pendekatan performance management untuk menilai kemampuan governance dan management objectives serta membantu organisasi melihat kondisi saat ini dan tingkat yang ingin dicapai.
Namun, organisasi perlu berhati-hati dalam menggunakan istilah maturity level dan capability level. Keduanya tidak selalu identik. Dalam konteks COBIT 2019, capability dapat digunakan untuk menilai kemampuan proses pada governance atau management objective tertentu, sementara maturity dapat digunakan pada konteks evaluasi yang lebih luas.
Yang terpenting, assessment tidak dilakukan untuk mengejar angka tertinggi, tetapi untuk mengetahui apakah kemampuan TI sudah memadai terhadap kebutuhan organisasi.
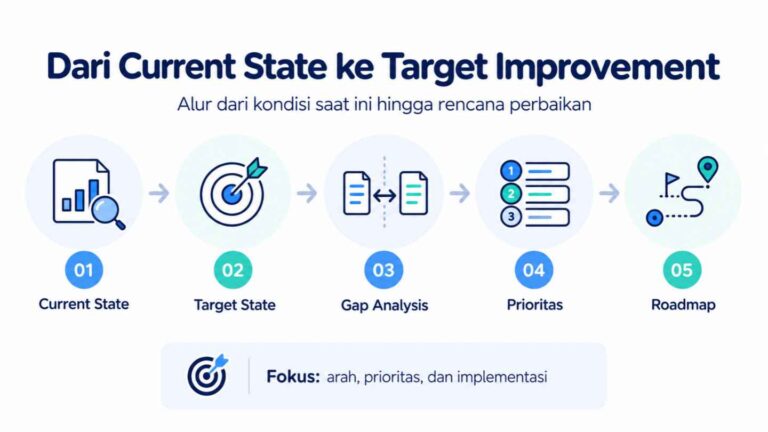
Dari Current State Menuju Target Maturity
Pengukuran tingkat kematangan TI dapat dilakukan melalui beberapa tahapan.
1. Menentukan Ruang Lingkup Assessment
Organisasi tidak harus mengevaluasi seluruh proses sekaligus. Scope dapat ditentukan berdasarkan risiko, regulasi, layanan kritikal, strategi bisnis, hasil audit, atau program transformasi yang sedang berjalan.
2. Mengumpulkan dan Memvalidasi Evidence
Assessment sebaiknya tidak hanya mengandalkan wawancara.
Evidence dapat berupa kebijakan, SOP, risk register, laporan kinerja, KPI, SLA, tiket layanan, dokumentasi rapat, laporan audit, hingga bukti pelaksanaan kontrol.
Kombinasi evidence dan wawancara membantu menggambarkan current state secara lebih objektif.
3. Menentukan Target Maturity
Target sebaiknya mempertimbangkan:
tujuan bisnis;
tingkat risiko;
criticality proses;
tuntutan regulasi;
kompleksitas organisasi; dan
biaya serta manfaat improvement.
Tidak semua proses perlu mencapai tingkat kematangan tertinggi. Proses dengan risiko rendah dapat memiliki target berbeda dengan proses yang mendukung layanan kritikal, keamanan informasi, atau kewajiban regulator.
Prinsipnya adalah appropriate maturity, bukan sekadar maximum maturity.
4. Melakukan Gap Analysis
Setelah kondisi saat ini dan target ditentukan, organisasi dapat melihat kesenjangan:
Current State → Target State → Gap → Improvement Initiative
Sebagai contoh, pengelolaan vendor mungkin telah memiliki prosedur, tetapi evaluasinya belum dilakukan secara konsisten. Gap tersebut dapat diterjemahkan menjadi program standardisasi evaluasi vendor, penetapan indikator kinerja, dan monitoring berkala.
5. Menentukan Prioritas Governance Improvement
Tidak semua gap harus diperbaiki bersamaan.
Prioritas dapat mempertimbangkan business impact, risk, urgency, dependency, dan implementation effort. Dengan pendekatan ini, organisasi dapat membedakan quick wins dari program strategis jangka menengah atau panjang.
Assessment Harus Berakhir pada Roadmap Improvement
Nilai utama assessment bukan terletak pada laporan maturity score, tetapi pada keputusan setelah assessment selesai.
Roadmap improvement idealnya menjelaskan:
gap yang perlu ditangani;
rekomendasi perbaikan;
tingkat prioritas;
penanggung jawab;
target waktu;
indikator keberhasilan; dan
outcome yang ingin dicapai.
Setelah improvement diterapkan, organisasi perlu melakukan monitoring dan reassessment sehingga terbentuk siklus:
Assess → Identify Gap → Prioritize → Improve → Monitor → Reassess.
Hubungan IT Maturity dan IT Governance
IT Maturity membantu organisasi menjawab, “Di mana posisi kita sekarang dan apa gap yang perlu diperbaiki?”
Sementara itu, IT Governance membantu memastikan bahwa struktur, proses, tanggung jawab, risiko, investasi, dan kinerja TI diarahkan serta dikendalikan sesuai tujuan organisasi.
Karena itu, keduanya saling berkaitan. Assessment dapat menjadi titik awal, sedangkan governance improvement memastikan hasil assessment diterjemahkan menjadi perubahan yang berkelanjutan.
Organisasi dapat mempelajari lebih lanjut mengenai layanan IT Maturity untuk evaluasi kondisi dan gap kematangan TI, serta layanan IT Governance untuk penguatan tata kelola TI secara lebih menyeluruh.
Ketahui Posisi Tata Kelola TI Organisasi Anda
Organisasi tidak perlu menunggu munculnya temuan audit, masalah operasional, atau kegagalan investasi teknologi untuk mulai mengevaluasi tata kelola TI.
Dengan assessment yang tepat, manajemen dapat memperoleh baseline yang lebih objektif, menentukan target yang realistis, serta menyusun prioritas improvement berdasarkan kebutuhan bisnis dan risiko.
Konsultasikan kebutuhan IT Maturity Assessment atau IT Governance bersama PT Integra Teknologi Solusi untuk memetakan current state, gap, target maturity, dan roadmap perbaikan tata kelola TI organisasi Anda.