Organisasi yang ingin menerapkan ISO 27001 sering menghadapi pertanyaan awal: seberapa siap kondisi keamanan informasi saat ini dibandingkan dengan persyaratan standar?
Untuk menjawabnya, organisasi dapat melakukan gap assessment ISO 27001. Assessment ini membantu mengidentifikasi kondisi yang sudah sesuai, kesenjangan yang masih ditemukan, serta langkah yang perlu dilakukan untuk meningkatkan kesiapan penerapan Sistem Manajemen Keamanan Informasi (SMKI).
Hasilnya tidak seharusnya berhenti pada daftar kekurangan atau skor kesiapan. Gap assessment yang baik perlu menghasilkan rekomendasi dan rencana tindak lanjut yang dapat digunakan sebagai dasar implementasi.
Apa Itu Gap Assessment ISO 27001?
Gap assessment ISO 27001 adalah proses evaluasi untuk membandingkan kondisi SMKI organisasi saat ini dengan persyaratan ISO/IEC 27001.
Melalui gap analysis, organisasi dapat mengetahui apakah kebijakan, proses, dokumentasi, penerapan kontrol, dan bukti implementasi yang dimiliki telah mendukung pemenuhan persyaratan standar.
Secara sederhana, assessment perlu menjawab empat pertanyaan:
Apa persyaratan yang perlu dipenuhi?
Bagaimana kondisi organisasi saat ini?
Apa kesenjangan yang ditemukan?
Apa tindakan yang diperlukan untuk menutup kesenjangan tersebut?
Gap assessment dapat menjadi langkah awal bagi pemerintahan, BUMN/BUMD, perbankan, perusahaan, maupun organisasi lain yang sedang mempersiapkan implementasi atau sertifikasi ISO 27001.
Mengapa Gap Assessment ISO 27001 Penting?
Tanpa mengetahui kondisi awal, organisasi berisiko melakukan implementasi berdasarkan asumsi. Tim dapat menghabiskan waktu membuat dokumen baru, padahal sebagian proses atau kontrol sebenarnya sudah tersedia dan hanya perlu disesuaikan.
Gap assessment membantu organisasi untuk:
mengetahui baseline kesiapan SMKI;
menemukan kekurangan pada proses, dokumentasi, kontrol, dan bukti implementasi;
menentukan pekerjaan yang perlu diprioritaskan;
mengidentifikasi kebutuhan sumber daya;
menyusun rencana perbaikan yang lebih terarah; serta
mempersiapkan implementasi ISO 27001 secara sistematis.
Namun, gap assessment bukan audit sertifikasi dan hasilnya tidak menjamin organisasi memperoleh sertifikasi.
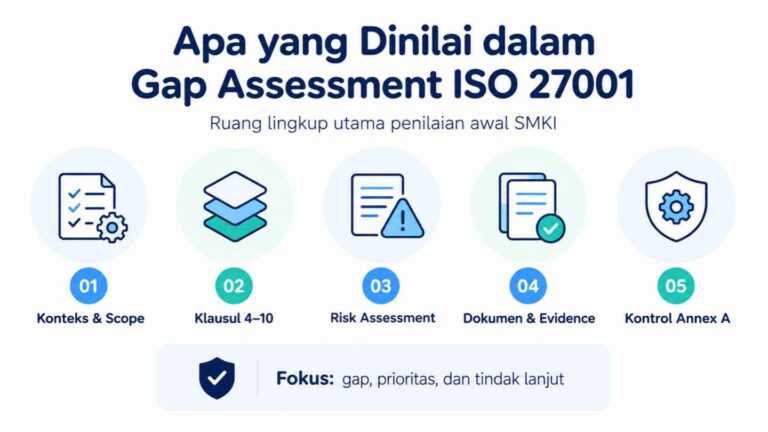
Apa yang Dinilai dalam Gap Assessment ISO 27001?
Assessment tidak cukup dilakukan dengan memeriksa apakah organisasi memiliki sejumlah dokumen. Kondisi aktual dan bukti penerapannya juga perlu diperhatikan.
1. Ruang Lingkup dan Konteks SMKI
Assessment dapat dimulai dengan memahami konteks organisasi, pihak berkepentingan, proses bisnis, teknologi, lokasi, serta batas ruang lingkup SMKI.
Scope yang jelas penting karena menentukan area organisasi yang menjadi bagian dari implementasi ISO 27001.
2. Pemenuhan Klausul 4–10
ISO/IEC 27001:2022 memuat persyaratan sistem manajemen pada Klausul 4 sampai 10, yaitu:
Context of the Organization;
Leadership;
Planning;
Support;
Operation;
Performance Evaluation; dan
Improvement.
Gap assessment perlu melihat bagaimana persyaratan tersebut telah diterapkan dalam organisasi, bukan hanya memeriksa keberadaan dokumen.
3. Dokumentasi dan Bukti Implementasi
Dokumen yang tersedia belum tentu menunjukkan bahwa proses sudah berjalan dengan baik.
Karena itu, assessor dapat memeriksa dokumen dan rekaman seperti kebijakan keamanan informasi, ruang lingkup SMKI, risk assessment, risk treatment plan, Statement of Applicability (SoA), hasil internal audit, management review, hingga corrective action.
Pemeriksaan idealnya melihat alur:
Dokumen tersedia → sesuai → diterapkan → terdapat bukti → dipelihara.
4. Risk Assessment dan Risk Treatment
Organisasi perlu memiliki proses untuk mengidentifikasi, menganalisis, mengevaluasi, dan menangani risiko keamanan informasi.
Gap assessment dapat mengevaluasi apakah metodologi tersebut sudah ditetapkan dan diterapkan secara konsisten, termasuk bagaimana organisasi menentukan kontrol untuk menangani risiko.
5. Penerapan Kontrol Annex A
ISO/IEC 27001:2022 memiliki 93 kontrol Annex A yang dikelompokkan dalam empat kategori, yaitu organizational, people, physical, dan technological controls.
Namun, keberadaan 93 kontrol tersebut bukan berarti seluruh kontrol harus diterapkan tanpa mempertimbangkan konteks. Organisasi menentukan kontrol yang diperlukan berdasarkan proses penanganan risiko dan mendokumentasikan justifikasinya melalui Statement of Applicability.
Informasi mengenai struktur ISO/IEC 27001 juga dapat merujuk pada ISO — ISO/IEC 27001 Information Security Management Systems.
Bagaimana Proses Gap Assessment ISO 27001 Dilakukan?
Metode assessment dapat disesuaikan dengan ruang lingkup dan kompleksitas organisasi. Secara umum, prosesnya dapat digambarkan sebagai berikut:
Penentuan scope → pengumpulan dokumen → wawancara PIC → review persyaratan → verifikasi bukti → identifikasi gap → penentuan prioritas → penyusunan laporan.
Sebagai contoh, organisasi mungkin sudah memiliki prosedur internal audit. Namun, jika audit internal SMKI belum pernah dilaksanakan, assessor dapat mengidentifikasi adanya kesenjangan antara dokumentasi dan implementasi aktual.
Apa Output Gap Assessment ISO 27001?
Output assessment sebaiknya bersifat actionable. Artinya, organisasi dapat menggunakan hasilnya untuk menentukan pekerjaan berikutnya.
Gap Assessment Report
Laporan memberikan gambaran kondisi organisasi, ruang lingkup assessment, metode yang digunakan, area yang diperiksa, serta ringkasan temuan.
Gap Register
Temuan dapat dipetakan menggunakan struktur seperti:
Requirement → Kondisi Saat Ini → Evidence → Gap → Prioritas → Rekomendasi
Struktur tersebut membuat organisasi lebih mudah mengetahui posisi setiap persyaratan yang diperiksa.
Remediation Plan
Setelah gap ditemukan, organisasi perlu mengetahui tindakan yang harus dilakukan untuk menutupnya.
Remediation plan dapat mencakup tindakan perbaikan, penanggung jawab, prioritas, target penyelesaian, dependency, serta evidence yang diharapkan.
Roadmap Implementasi
Temuan kemudian dapat diterjemahkan menjadi roadmap, misalnya:
Gap Assessment → Remediation → Implementasi → Pengumpulan Evidence → Internal Audit → Management Review → Persiapan Audit Sertifikasi.
Dengan demikian, gap assessment tidak berhenti pada sebuah skor kesiapan.
Persentase seperti “70% ready” dapat memberikan gambaran singkat kepada manajemen, tetapi organisasi tetap perlu mengetahui gap apa yang ditemukan, apa prioritasnya, siapa yang menanganinya, dan bagaimana gap tersebut ditutup.
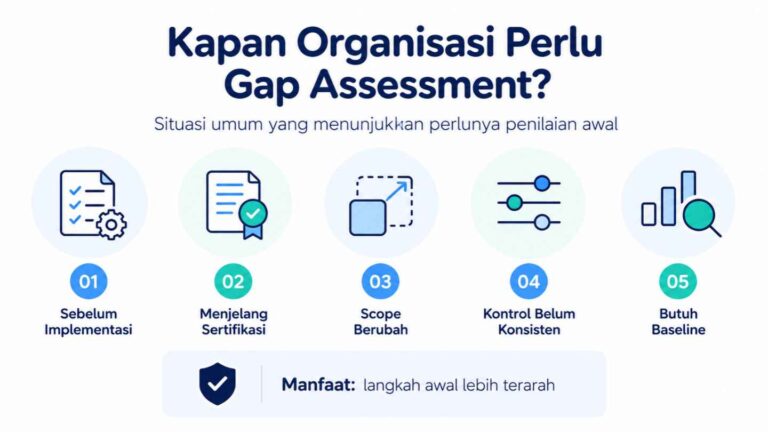
Kapan Organisasi Perlu Melakukan Gap Assessment?
Gap assessment dapat dipertimbangkan ketika organisasi baru memulai implementasi ISO 27001, akan mempersiapkan sertifikasi, telah memiliki berbagai kebijakan keamanan tetapi belum mengetahui kesesuaiannya, atau ingin mengevaluasi kembali SMKI setelah terjadi perubahan signifikan pada proses, teknologi, maupun ruang lingkup organisasi.
Hasil assessment kemudian menjadi baseline untuk menentukan langkah implementasi berikutnya.
Mulai Persiapan ISO 27001 dengan Langkah yang Terarah
Penerapan ISO 27001 membutuhkan lebih dari sekadar melengkapi dokumen. Organisasi perlu memahami kondisi awal, menentukan gap, melakukan perbaikan, menjalankan kontrol, serta memastikan tersedia bukti penerapan yang memadai.
PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27001 untuk membantu organisasi dalam mempersiapkan dan menjalankan implementasi Sistem Manajemen Keamanan Informasi secara lebih terstruktur.
Jika instansi pemerintah, BUMN/BUMD, perbankan, maupun perusahaan Anda sedang mempersiapkan penerapan atau sertifikasi ISO 27001, konsultasikan kebutuhan organisasi bersama tim Integra untuk menentukan langkah pendampingan yang sesuai.