Investasi teknologi yang terus meningkat tidak otomatis membuat tata kelola TI sebuah organisasi menjadi lebih baik. Pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta tetap perlu memastikan bahwa penggunaan TI mendukung tujuan bisnis, memberikan manfaat, mengelola risiko, dan memenuhi kebutuhan kepatuhan.
Di sinilah audit tata kelola TI diperlukan. Evaluasi tidak hanya melihat apakah kebijakan dan prosedur sudah tersedia, tetapi juga apakah mekanisme pengambilan keputusan, pengelolaan investasi, risiko, sumber daya, serta kinerja TI benar-benar berjalan efektif.
Salah satu framework yang dapat digunakan untuk melakukan evaluasi tersebut adalah COBIT 2019.
Apa Itu Audit Tata Kelola TI?
Audit tata kelola TI merupakan evaluasi terhadap bagaimana organisasi mengarahkan, mengendalikan, dan memonitor pemanfaatan teknologi informasi.
Tujuannya antara lain memastikan bahwa:
strategi TI selaras dengan tujuan organisasi;
investasi TI memberikan manfaat yang terukur;
risiko teknologi dikelola;
sumber daya TI digunakan secara optimal;
tanggung jawab dan kewenangan jelas; serta
kinerja dan kepatuhan TI dimonitor.
Dengan demikian, audit tata kelola TI berbeda dengan pemeriksaan teknis yang hanya berfokus pada server, aplikasi, atau konfigurasi keamanan.
COBIT sendiri didefinisikan ISACA sebagai framework untuk governance dan management atas enterprise information and technology (I&T), dengan cakupan seluruh organisasi dan bukan hanya departemen TI.
Mengapa Tata Kelola TI Perlu Dievaluasi?
Pertumbuhan teknologi dapat menimbulkan berbagai persoalan ketika tidak disertai governance yang memadai.
Contohnya, organisasi memiliki banyak proyek digital tetapi tidak mempunyai mekanisme untuk mengukur manfaat setelah implementasi. Pada kondisi lain, risiko vendor, keamanan informasi, legacy system, atau ketergantungan terhadap aplikasi kritikal belum terintegrasi dengan manajemen risiko perusahaan.
Beberapa indikasi perlunya evaluasi antara lain:
prioritas TI tidak jelas keterkaitannya dengan sasaran bisnis;
investasi teknologi sulit diukur manfaatnya;
tanggung jawab antara bisnis, TI, risk, dan vendor tumpang tindih;
temuan audit berulang;
KPI TI terlalu berorientasi pada aktivitas teknis;
risiko dan compliance TI belum dimonitor secara sistematis.
Jika kondisi tersebut dibiarkan, organisasi dapat menghadapi pemborosan investasi, risiko operasional, ketidakpatuhan, hingga kegagalan pencapaian sasaran strategis.
Bagaimana COBIT 2019 Digunakan dalam Audit Tata Kelola TI?
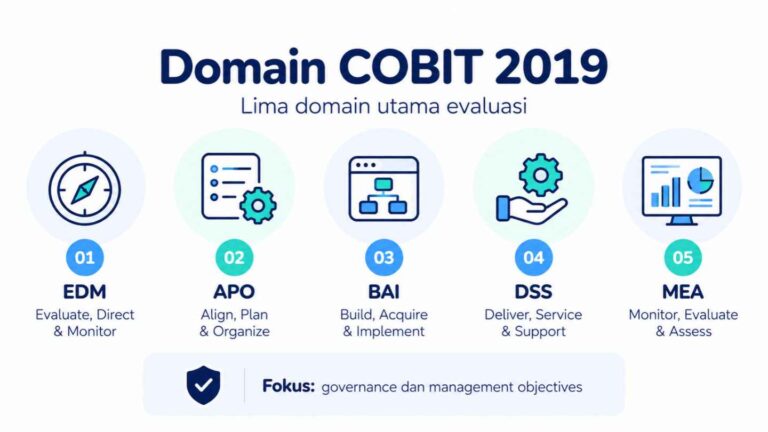
COBIT 2019 mempunyai 40 governance and management objectives dalam lima domain: EDM, APO, BAI, DSS, dan MEA.
Lima Domain COBIT 2019
EDM – Evaluate, Direct and Monitor berfokus pada evaluasi kebutuhan stakeholder, pengarahan, serta monitoring tata kelola.
APO – Align, Plan and Organize mencakup strategi, risiko, sumber daya, vendor, data, keamanan, serta perencanaan TI.
BAI – Build, Acquire and Implement berhubungan dengan program, proyek, solusi, perubahan, aset, dan implementasi.
DSS – Deliver, Service and Support berfokus pada operasional, layanan, insiden, continuity, dan security services.
MEA – Monitor, Evaluate and Assess digunakan untuk mengevaluasi kinerja, internal control, compliance, dan assurance.
Namun, COBIT 2019 assessment tidak berarti seluruh 40 objective harus diperiksa dengan prioritas yang sama. COBIT menyediakan design factors agar governance system dapat disesuaikan dengan strategi, risiko, compliance requirement, threat landscape, ukuran organisasi, sourcing model, dan karakteristik lainnya. ISACA mendokumentasikan 11 design factors dalam COBIT 2019 Design Guide.
Area Evaluasi dalam Audit Tata Kelola TI
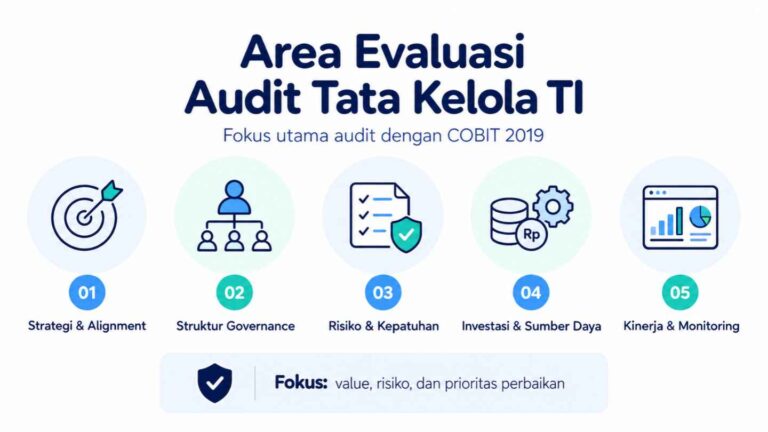
Beberapa area utama yang dapat diperiksa adalah:
1. Strategi dan Penyelarasan TI
Apakah strategi, program, dan investasi TI memiliki keterkaitan yang jelas dengan sasaran organisasi?
Evidence dapat berupa IT strategic plan, roadmap, KPI, portfolio, dan business case.
2. Struktur Governance dan Accountability
Evaluasi apakah kewenangan pengambilan keputusan telah ditetapkan dengan jelas melalui struktur organisasi, steering committee, RACI, maupun mekanisme eskalasi.
3. Investasi dan Value TI
Periksa bagaimana proyek diprioritaskan, anggaran dikendalikan, serta manfaat investasi diukur setelah implementasi.
4. Risiko dan Kepatuhan TI
Pastikan risiko TI mempunyai owner, assessment, treatment plan, serta mekanisme monitoring. Persyaratan regulasi juga perlu diterjemahkan menjadi kontrol yang dapat diverifikasi.
5. Sumber Daya dan Vendor
Evaluasi kompetensi SDM, kapasitas teknologi, aset, serta kinerja dan risiko vendor atau pihak ketiga.
6. Proyek, Perubahan, dan Operasional
Periksa governance proyek, approval perubahan, testing, incident management, problem management, backup, dan business continuity.
7. Performance dan Continuous Improvement
Organisasi perlu mempunyai KPI/KRI, target, laporan manajemen, serta mekanisme tindak lanjut untuk memastikan gap benar-benar diperbaiki.
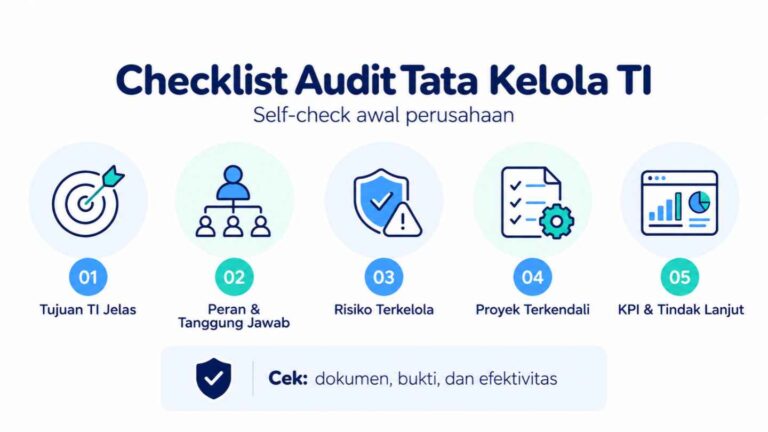
Checklist Audit Tata Kelola TI
Sebagai checklist governance awal, organisasi dapat mengevaluasi pertanyaan berikut:
Apakah tujuan TI telah dikaitkan dengan tujuan bisnis?
Apakah keputusan strategis TI memiliki owner yang jelas?
Apakah investasi TI mempunyai business case dan target manfaat?
Apakah risiko TI terintegrasi dengan enterprise risk management?
Apakah vendor kritikal dievaluasi secara periodik?
Apakah proyek dan perubahan sistem melalui approval dan testing?
Apakah incident dan problem dianalisis sampai akar penyebabnya?
Apakah KPI/KRI TI dilaporkan kepada manajemen?
Apakah temuan audit memiliki action owner dan target penyelesaian?
Apakah organisasi mempunyai target kondisi tata kelola yang ingin dicapai?
Checklist tersebut sebaiknya tidak hanya dijawab dengan “ada” atau “tidak ada”. Auditor perlu melihat desain kontrol, implementasi, efektivitas operasional, evidence, dan hasilnya.
Dari Assessment Menuju Gap dan Prioritas Perbaikan
Hasil IT governance assessment seharusnya tidak berhenti pada skor.
Organisasi perlu memetakan:
Current Condition → Target Condition → Gap → Risiko/Dampak → Prioritas → Improvement Roadmap
COBIT juga mendukung penilaian process capability dengan level 0 sampai 5 untuk melihat seberapa baik suatu proses diimplementasikan dan dijalankan.
Target tertinggi tidak selalu diperlukan untuk setiap proses. Prioritas harus mempertimbangkan criticality bisnis, risiko, regulasi, kebutuhan organisasi, effort, dan dependency.
Karena itu, gap yang besar belum tentu otomatis menjadi prioritas pertama jika dampak bisnis dan risikonya lebih rendah dibandingkan gap lainnya.
Kapan IT Governance atau IT Maturity Assessment Dibutuhkan?
IT Governance relevan ketika organisasi perlu mengevaluasi struktur governance, decision rights, strategic alignment, value delivery, pengelolaan risiko, sumber daya, dan performance monitoring.
Sementara IT Maturity membantu organisasi memahami kondisi kemampuan proses saat ini, gap terhadap target, dan prioritas peningkatan.
Keduanya dapat dikombinasikan ketika organisasi membutuhkan gambaran menyeluruh mengenai bagaimana TI diarahkan sekaligus seberapa matang proses pendukungnya.
Bangun Tata Kelola TI Berdasarkan Gap yang Terukur
Audit tata kelola TI dengan COBIT 2019 seharusnya menghasilkan lebih dari sekadar checklist atau nilai maturity. Hasil assessment perlu membantu manajemen memahami kondisi saat ini, risiko, gap, target, dan langkah perbaikan yang paling penting.
Jika organisasi Anda perlu melakukan COBIT 2019 assessment, mengevaluasi tingkat kematangan proses, atau menyusun roadmap peningkatan tata kelola TI, konsultasikan kebutuhan tersebut melalui layanan IT Governance dan IT Maturity. Assessment yang terstruktur dapat menjadi dasar untuk menentukan prioritas perbaikan TI yang lebih terukur dan selaras dengan kebutuhan organisasi.