Perusahaan mungkin sudah memiliki firewall, antivirus, prosedur backup, kontrol akses, hingga kebijakan keamanan informasi. Namun, keberadaan berbagai kontrol tersebut belum otomatis menunjukkan bahwa organisasi telah siap menghadapi sertifikasi ISO 27001.
Masih dapat terdapat kesenjangan antara praktik keamanan yang berjalan dengan persyaratan Information Security Management System (ISMS). Di sinilah gap assessment ISO 27001 berperan untuk membantu organisasi mengetahui kondisi saat ini, menemukan area yang perlu diperbaiki, dan menentukan prioritas sebelum menuju sertifikasi.
ISO menjelaskan bahwa ISO/IEC 27001:2022 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan terus meningkatkan sistem manajemen keamanan informasi.
Apa Itu Gap Assessment ISO 27001?
Gap assessment ISO 27001 adalah proses membandingkan kondisi aktual organisasi dengan persyaratan ISO/IEC 27001 yang relevan terhadap ruang lingkup ISMS.
Sederhananya, organisasi membandingkan:
kondisi saat ini → persyaratan yang harus dipenuhi → kesenjangan → tindakan perbaikan.
Assessment tidak hanya memeriksa apakah dokumen tersedia. Evaluasi juga perlu melihat apakah proses benar-benar diterapkan, terdapat bukti pelaksanaan, tanggung jawab sudah ditetapkan, serta kontrol keamanan bekerja sesuai kebutuhan dan risiko organisasi.
Sebagai contoh, perusahaan mungkin sudah mempunyai prosedur backup. Namun, jika pengujian pemulihan data tidak pernah dilakukan atau tidak memiliki evidence, masih terdapat area yang perlu diperbaiki.
Mengapa Gap Assessment Penting sebelum Sertifikasi?
Melakukan assessment lebih awal membantu manajemen mendapatkan gambaran tentang kesiapan ISO27001 sebelum mengalokasikan lebih banyak waktu, anggaran, dan sumber daya.
Gap assessment dapat membantu organisasi:
mengetahui kondisi aktual ISMS;
mengidentifikasi persyaratan yang belum atau baru sebagian terpenuhi;
menemukan kelemahan pada penerapan kontrol;
menentukan corrective action berdasarkan prioritas;
memperkirakan kebutuhan sumber daya dan timeline implementasi; serta
membangun roadmap menuju kesiapan sertifikasi.
Dengan demikian, organisasi dapat menghindari pendekatan yang sekadar membuat banyak dokumen tanpa memahami risiko dan efektivitas implementasinya.
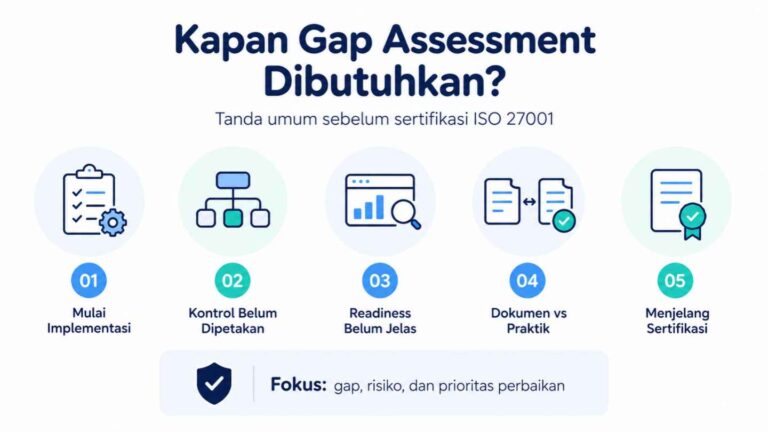
Kapan Perusahaan Membutuhkan Gap Assessment ISO 27001?
1. Ketika Baru Memulai Implementasi ISO 27001
Organisasi yang baru akan menerapkan ISMS sebaiknya memahami titik awal sebelum menyusun kebijakan, prosedur, dan kontrol baru.
Gap assessment dapat menunjukkan proses yang sebenarnya sudah berjalan sehingga organisasi tidak perlu membangun semuanya dari nol.
2. Ketika Kontrol Keamanan Sudah Ada, tetapi Belum Dipetakan ke ISO 27001
Firewall, endpoint protection, backup, monitoring, dan kontrol akses merupakan bagian penting dari keamanan informasi. Namun, ISO 27001 menggunakan pendekatan sistem manajemen berbasis risiko, bukan sekadar implementasi teknologi.
Karena itu, organisasi perlu memastikan kontrol yang dimiliki terhubung dengan risiko, kebijakan, tanggung jawab, dan proses evaluasinya.
Untuk memahami pendekatan risiko secara lebih mendalam, organisasi dapat membaca pembahasan mengenai penilaian dan penanganan risiko dalam ISO 27001.
3. Ketika Manajemen Belum Mengetahui Tingkat Kesiapan ISO27001
Gap assessment relevan ketika manajemen belum memiliki jawaban yang jelas atas pertanyaan seperti:
Persyaratan mana yang sudah terpenuhi?
Area mana yang masih memiliki gap?
Apakah implementasi sudah mempunyai evidence?
Apa yang harus menjadi prioritas sebelum sertifikasi?
Informasi tersebut penting untuk menentukan keputusan, anggaran, PIC, dan target implementasi.
4. Ketika Dokumentasi Ada, tetapi Implementasinya Belum Konsisten
Memiliki kebijakan dan SOP belum tentu berarti proses berjalan efektif.
Misalnya, perusahaan memiliki prosedur incident management, tetapi insiden tidak tercatat secara konsisten. Contoh lain adalah adanya prosedur access review tanpa bukti bahwa review benar-benar dilakukan secara berkala.
Gap assessment membantu membedakan antara documented process dan effective implementation.
5. Ketika ISMS Sudah Lama Tidak Dievaluasi
Perubahan teknologi, organisasi, supplier, aplikasi, regulasi, maupun proses bisnis dapat mengubah profil risiko perusahaan.
Assessment diperlukan untuk memastikan ISMS masih sesuai dengan kondisi organisasi saat ini dan bukan hanya menggambarkan kondisi ketika dokumentasi pertama kali dibuat.
6. Ketika Scope ISMS Akan Diperluas
Perusahaan yang sebelumnya hanya menerapkan ISMS pada data center, misalnya, mungkin ingin memperluas cakupan ke aplikasi, layanan cloud, kantor pusat, atau unit bisnis lainnya.
Gap assessment membantu mengidentifikasi kesiapan area baru tersebut sebelum dimasukkan ke dalam scope.
7. Ketika Akan Memasuki Proses Sertifikasi
Jika perusahaan ingin menuju sertifikasi tetapi belum yakin terhadap readiness-nya, assessment dapat membantu menemukan masalah lebih awal.
Gap assessment bukan jaminan organisasi akan memperoleh sertifikasi. Namun, hasilnya dapat membantu mengurangi ketidakpastian dan mengarahkan upaya perbaikan sebelum assessment oleh lembaga sertifikasi.
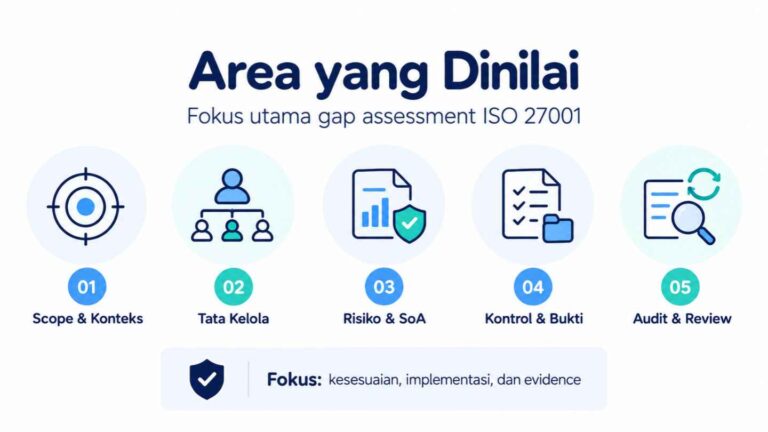
Area Apa yang Dinilai dalam Gap Assessment?
Cakupan assessment dapat disesuaikan dengan organisasi, tetapi umumnya meliputi:
konteks organisasi dan ruang lingkup ISMS;
leadership, kebijakan, serta roles and responsibilities;
information security risk assessment dan risk treatment;
Statement of Applicability (SoA);
kesiapan dan implementasi security controls;
kompetensi dan awareness;
dokumentasi serta operational control;
monitoring dan pengukuran;
internal audit;
management review; serta
corrective action dan continual improvement.
Assessment dapat dilakukan melalui review dokumen, wawancara, observasi proses, hingga pemeriksaan evidence seperti risk register, log, tiket insiden, approval, access review, laporan audit, dan hasil vulnerability assessment.
Dari Temuan Gap hingga Prioritas Perbaikan
Tidak semua gap mempunyai tingkat risiko yang sama.
Contohnya, ketiadaan evidence review privileged access dapat memiliki dampak yang lebih signifikan daripada ketidakkonsistenan format administratif pada dokumen.
Karena itu, hasil assessment sebaiknya menghasilkan prioritas seperti:
Gap → Risiko → Prioritas → Corrective Action → PIC → Target Implementasi.
Output tersebut kemudian dapat digunakan sebagai dasar roadmap implementasi ISO 27001.
Apakah Perusahaan Membutuhkan Pendampingan ISO 27001?
Gap assessment dapat dilakukan secara internal apabila organisasi memiliki kompetensi, waktu, sumber daya, dan pemahaman yang cukup terhadap ISO/IEC 27001.
Namun, pendampingan dapat dipertimbangkan ketika gap cukup luas, organisasi baru pertama kali menerapkan ISMS, resource internal terbatas, atau target sertifikasi harus dicapai dalam timeline tertentu.
Pendampingan membantu organisasi menerjemahkan hasil assessment menjadi langkah implementasi yang lebih terstruktur, mulai dari manajemen risiko, dokumentasi, implementasi kontrol, penyediaan evidence, audit internal, hingga persiapan menuju sertifikasi.
Tingkatkan Kesiapan ISO 27001 secara Lebih Terarah
Gap assessment ISO 27001 membantu organisasi mengetahui posisi awal sebelum menuju sertifikasi. Dengan memahami kesenjangan, risiko, dan prioritas corrective action, perusahaan dapat menggunakan sumber daya secara lebih efektif serta membangun ISMS yang tidak hanya lengkap secara dokumentasi, tetapi juga diterapkan secara nyata.
Jika organisasi Anda masih perlu menentukan tingkat kesiapan, menyusun roadmap perbaikan, atau menjalankan implementasi ISMS, PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27001 untuk membantu proses dari identifikasi gap hingga persiapan sertifikasi.
Konsultasikan kebutuhan Pendampingan ISO 27001 bersama Integra Teknologi Solusi.