Ketergantungan organisasi terhadap sistem, aplikasi, jaringan, dan data membuat risiko keamanan informasi semakin perlu dikelola secara sistematis. Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta, gangguan keamanan tidak hanya dapat menghambat operasional, tetapi juga memengaruhi kepatuhan dan kepercayaan pemangku kepentingan.
Salah satu langkah yang dapat dilakukan adalah menjalankan audit keamanan informasi dengan melibatkan jasa konsultan IT yang kompeten. Namun, memilih konsultan tidak sebaiknya hanya berdasarkan biaya. Organisasi perlu mempertimbangkan kompetensi, metodologi, pendekatan risiko, hingga kualitas hasil audit.
Mengapa Membutuhkan Jasa Konsultan IT untuk Audit Keamanan Informasi?
Audit keamanan informasi membantu organisasi memperoleh penilaian yang lebih objektif terhadap kondisi pengamanan yang diterapkan.
Audit dapat digunakan untuk mengidentifikasi kelemahan pada aspek seperti:
pengelolaan hak akses;
keamanan sistem dan jaringan;
pengelolaan insiden;
backup dan pemulihan data;
pengelolaan vendor;
logging dan monitoring;
kebijakan serta prosedur keamanan; dan
pengelolaan risiko TI.
Pendekatan tersebut sejalan dengan ISO/IEC 27001:2022 yang menempatkan pengelolaan risiko sebagai bagian penting dari sistem manajemen keamanan informasi. Standar ini juga menekankan perlindungan terhadap kerahasiaan, integritas, dan ketersediaan informasi.
NIST Cybersecurity Framework (CSF) 2.0 juga menyediakan pendekatan bagi organisasi, termasuk instansi pemerintah, untuk memahami, menilai, memprioritaskan, dan mengomunikasikan risiko keamanan siber.
Apa yang Dilakukan Konsultan dalam Audit Keamanan Informasi?
Secara umum, konsultan keamanan informasi akan memahami lingkungan TI organisasi terlebih dahulu sebelum menentukan area yang perlu diperiksa.
Proses audit dapat mencakup:
Scope → Assessment → Pengumpulan Evidence → Analisis Risiko → Temuan → Rekomendasi
Konsultan kemudian mengevaluasi apakah kontrol yang dimiliki organisasi telah dirancang dan dijalankan secara memadai.
Hasilnya tidak seharusnya hanya berupa daftar masalah. Audit yang baik perlu membantu manajemen mengetahui risiko, dampak, tingkat prioritas, serta tindakan perbaikan yang perlu dilakukan.
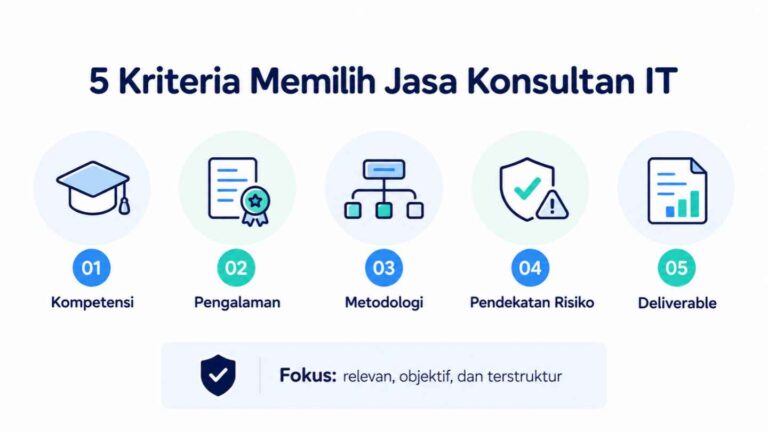
8 Kriteria Memilih Jasa Konsultan IT
1. Sesuaikan Kompetensi dengan Ruang Lingkup Audit
Tidak semua konsultan TI memiliki kompetensi yang sama. Untuk audit keamanan informasi, pilih konsultan yang memahami keamanan informasi, pengelolaan risiko, governance, compliance, dan proses audit.
2. Periksa Pengalaman pada Industri yang Relevan
Pengalaman menangani organisasi dengan karakteristik serupa dapat menjadi nilai tambah.
Hal ini semakin penting pada sektor seperti pemerintahan, BUMN/BUMD, dan perbankan yang memiliki kebutuhan tata kelola serta kepatuhan tertentu.
3. Evaluasi Metodologi Audit
Tanyakan bagaimana proses audit dilakukan, mulai dari penentuan scope hingga penyusunan laporan.
Metodologi yang jelas membantu memastikan audit tidak sekadar menggunakan checklist generik tanpa mempertimbangkan kondisi organisasi.
4. Pastikan Menggunakan Pendekatan Berbasis Risiko
Pendekatan IT risk assessment membantu menentukan temuan mana yang perlu mendapatkan perhatian lebih dahulu.
Penilaian umumnya mempertimbangkan kemungkinan terjadinya risiko, dampak terhadap organisasi, serta efektivitas kontrol yang tersedia.
Dengan demikian, organisasi dapat menentukan prioritas remediasi secara lebih objektif.
5. Periksa Pemahaman terhadap Standar dan Framework
Untuk kebutuhan tertentu, pengalaman sebagai konsultan ISO 27001 dapat menjadi nilai tambah.
Selain ISO/IEC 27001, metodologi audit juga dapat mengacu pada framework seperti COBIT maupun NIST Cybersecurity Framework sesuai tujuan dan ruang lingkup audit.
ISO menjelaskan bahwa ISO/IEC 27001 dapat diterapkan pada organisasi dari berbagai ukuran dan sektor untuk membangun serta meningkatkan sistem manajemen keamanan informasi.
6. Evaluasi Kualitas Deliverable
Sebelum memilih konsultan, pastikan organisasi memahami hasil yang akan diterima.
Laporan audit idealnya dapat mencakup:
executive summary;
ruang lingkup dan metodologi;
temuan audit;
tingkat risiko;
dampak;
evidence pendukung;
rekomendasi;
prioritas perbaikan; dan
action plan.
Laporan juga harus cukup jelas untuk dipahami manajemen, bukan hanya tim teknis.
7. Perhatikan Independensi dan Kerahasiaan
Dalam proses audit sistem informasi, konsultan dapat memperoleh akses terhadap dokumen, konfigurasi, data, atau informasi sensitif.
Karena itu, evaluasi mekanisme kerahasiaan, NDA, pengelolaan evidence, serta independensi tim yang melakukan assessment.
8. Jangan Memilih Berdasarkan Harga Saja
Proposal dengan biaya terendah belum tentu memberikan nilai terbaik.
Bandingkan beberapa aspek sekaligus:
ruang lingkup + kompetensi + metodologi + effort + deliverable + pendampingan + biaya.
Dengan cara tersebut, organisasi dapat melakukan evaluasi vendor secara lebih objektif.
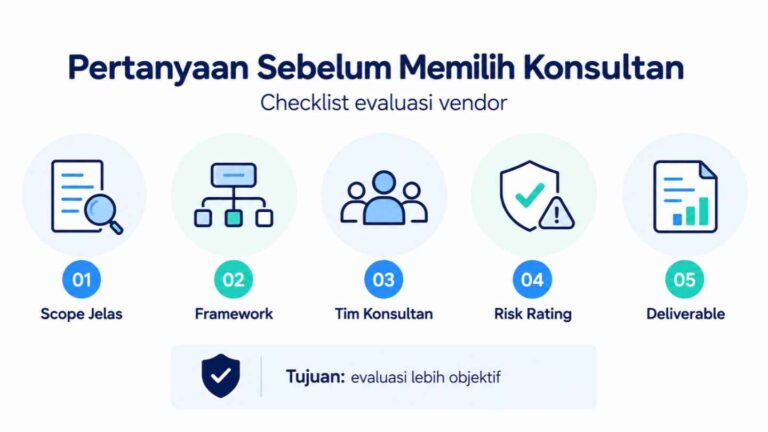
Pertanyaan Sebelum Memilih Konsultan Audit IT
Sebelum menentukan penyedia audit IT, beberapa pertanyaan yang dapat diajukan adalah:
Apa ruang lingkup audit yang akan dilakukan?
Standar atau framework apa yang digunakan?
Bagaimana metodologi assessment-nya?
Siapa konsultan yang terlibat?
Bagaimana risiko dinilai dan diprioritaskan?
Apa saja deliverable yang diterima?
Bagaimana evidence audit dilindungi?
Apakah terdapat pembahasan hasil dan rekomendasi perbaikan?
Waspadai konsultan yang tidak dapat menjelaskan scope dan metodologi, hanya menggunakan checklist generik, atau menjanjikan hasil tertentu sebelum assessment dilakukan.
Audit IT, Audit Sistem Informasi, dan Audit Keamanan Informasi
Ketiganya saling berkaitan, tetapi fokusnya dapat berbeda.
Audit IT biasanya memiliki cakupan luas terhadap tata kelola, proses, dan kontrol TI. Audit sistem informasi dapat berfokus pada sistem, aplikasi, data, serta kontrol pendukungnya.
Sementara itu, audit keamanan informasi lebih menitikberatkan pada risiko dan efektivitas kontrol untuk melindungi informasi.
Ruang lingkup sebenarnya dapat saling beririsan tergantung tujuan organisasi.
Audit Keamanan Informasi sebagai Langkah Evaluasi
Memilih jasa konsultan IT yang tepat bukan sekadar mencari auditor yang mampu menemukan kelemahan. Organisasi membutuhkan partner yang dapat membantu memahami kondisi saat ini, risiko yang dihadapi, serta prioritas perbaikannya.
Melalui layanan Audit Keamanan Informasi, organisasi dapat melakukan evaluasi terhadap risiko dan kontrol keamanan secara lebih terstruktur sebagai dasar penyusunan langkah perbaikan.
Jika instansi atau perusahaan Anda membutuhkan audit IT dan evaluasi keamanan informasi, konsultasikan kebutuhan tersebut bersama PT Integra Teknologi Solusi untuk menentukan ruang lingkup assessment yang sesuai dengan kebutuhan organisasi.
Referensi:
ISO/IEC 27001:2022 ISO — ISO/IEC 27001:2022
NIST Cybersecurity Framework 2.0 NIST — Cybersecurity Framework 2.0