Keberhasilan bank menghasilkan laporan Single Customer View (SCV) belum otomatis menunjukkan bahwa sistem di belakangnya sudah andal. Data dapat terlihat benar pada satu periode, tetapi proses pembentukannya mungkin masih bergantung pada aktivitas manual, hak akses yang terlalu luas, atau prosedur yang belum terdokumentasi dengan baik.
Karena itu, Pemeriksaan Keandalan Sistem Pengolahan Data SCV tidak hanya melihat aplikasi. Pemeriksaan perlu memastikan bahwa kebijakan, SDM, proses operasional, teknologi, dan keamanan informasi bekerja secara terkendali untuk menghasilkan Data SCV yang konsisten dan dapat ditelusuri.
Mengapa Keandalan Sistem SCV Penting bagi Bank?
Data SCV terbentuk melalui rangkaian proses yang dapat melibatkan core banking system (CBS), database, interface, query atau script, aplikasi pengolah SCV, proses validasi, hingga penyimpanan data.
Kelemahan pada salah satu titik dapat memengaruhi hasil akhir. Mapping data yang tidak tepat, perubahan parameter tanpa dokumentasi, proses manual, atau kegagalan rekonsiliasi dengan sumber data dapat menyebabkan Data SCV tidak konsisten.
Dari sisi bank, kondisi tersebut dapat menimbulkan risiko operasional, kualitas data, keamanan informasi, hingga kepatuhan. Karena itu, pemeriksaan perlu melihat bukan hanya apakah sistem dapat berjalan, tetapi juga apakah proses tersebut dapat menghasilkan Data SCV secara andal dan berulang.
Untuk memahami kewajiban SCV secara lebih luas, baca juga Kewajiban SCV Bank: Memahami Aturan Pelaporan dan Pemeriksaan LPS.
Ketentuan Pemeriksaan Keandalan Sistem SCV
Peraturan LPS Nomor 4 Tahun 2024 mengatur bahwa bank harus melakukan pemeriksaan atas kualitas data dan keandalan sistem yang digunakan dalam pengolahan serta penyimpanan Data SCV.
Pemeriksaan dilakukan paling sedikit satu kali dalam satu tahun oleh audit internal bank atau pihak eksternal independen. Khusus pemeriksaan keandalan sistem, pemeriksaan oleh pihak eksternal independen harus dilakukan paling sedikit satu kali dalam tiga tahun.
Ketentuan tersebut dapat menjadi dasar bagi bank untuk tidak memandang pemeriksaan sebagai aktivitas administratif menjelang pelaporan saja, melainkan sebagai bagian dari pengendalian berkelanjutan.
Apa Saja yang Diperiksa dalam Sistem SCV?
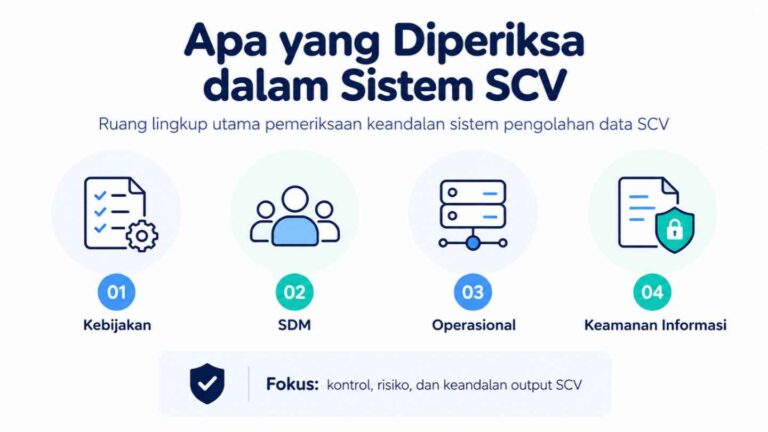
Pedoman pemeriksaan LPS melalui SE-1/KE/2023 mengarahkan evaluasi keandalan sistem pada beberapa area penting. Tujuannya adalah memastikan aspek SDM, proses bisnis, dan teknologi berjalan efektif dalam mendukung pelaporan Data SCV yang berkualitas.
Kebijakan dan Prosedur Sistem SCV
Audit sistem SCV perlu mengevaluasi apakah bank memiliki kebijakan dan prosedur yang sesuai dengan proses aktual.
Keberadaan SOP saja belum cukup. Auditor perlu melihat implementasinya, termasuk pengelolaan risiko TI dan pengaturan kerja sama dengan pihak ketiga yang berkaitan dengan infrastruktur atau proses SCV.
Ketidaksesuaian antara dokumen dan praktik dapat menjadi indikasi lemahnya pengendalian.
SDM yang Mengelola Sistem SCV
Keandalan sistem juga dipengaruhi oleh orang yang mengoperasikannya.
Bank perlu memiliki pembagian tugas, kewenangan, kapasitas, dan tanggung jawab yang jelas. Ketergantungan pada satu personel, misalnya, dapat meningkatkan risiko ketika pengetahuan mengenai proses pengolahan SCV tidak terdokumentasi atau tidak memiliki personel pengganti.
Pemeriksaan juga perlu melihat apakah hak akses sesuai dengan fungsi dan tanggung jawab pengguna.
Sistem Operasional SCV
Sistem operasional SCV mencakup lebih dari server atau aplikasi. Pemeriksaan perlu memahami keseluruhan alur dari sumber data hingga output SCV.
Area yang dapat dievaluasi mencakup kecukupan hardware dan software, backup, capacity planning, proses pengolahan, penyimpanan, serta keterlacakan data dari CBS sampai menjadi Data SCV.
Bank juga perlu memastikan bahwa perubahan pada query, script, parameter, maupun proses manual dapat diidentifikasi dan dikendalikan.
Keamanan Sistem Informasi SCV
Keamanan sistem SCV merupakan bagian penting karena sistem menangani data perbankan yang sensitif.
SE-1/KE/2023 antara lain mencakup evaluasi kebijakan keamanan TI, User Access Control, audit log, distribusi Data SCV, penetration testing, serta keamanan dan kerahasiaan ketika melibatkan penyedia jasa.
Audit log, misalnya, membantu bank mengetahui siapa yang melakukan aktivitas pada sistem dan mendukung penelusuran ketika terdapat masalah.
Bagaimana Pemeriksaan Sistem SCV Dilakukan?
Pemeriksaan sebaiknya dilakukan secara end-to-end, bukan hanya melalui checklist dokumen.
Auditor dapat memahami arsitektur SCV terlebih dahulu, melakukan walkthrough proses pembentukan data, membandingkan kebijakan dengan praktik, menguji kontrol, memeriksa evidence, lalu mengidentifikasi gap dan risiko.
Beberapa hal yang sebaiknya dipersiapkan bank meliputi:
kebijakan, SOP, dan risk register terkait SCV;
struktur organisasi, job description, serta daftar personel terkait;
arsitektur dan data flow SCV;
dokumentasi CBS, aplikasi, interface, query, atau script yang relevan;
evidence backup, rekonsiliasi, dan aktivitas operasional;
daftar User Access Control dan audit trail;
hasil penetration testing dan kontrol keamanan;
dokumen kerja sama serta pengamanan pihak ketiga; dan
temuan audit sebelumnya beserta evidence tindak lanjutnya.
Fokusnya bukan hanya document availability, tetapi evidence of implementation.
Keandalan Sistem dan Kualitas Data SCV Saling Berkaitan
Sistem dapat berjalan tanpa error, tetapi output tetap salah jika mapping atau rule pengolahan datanya tidak tepat.
Sebaliknya, Data SCV pada satu periode dapat terlihat benar karena dilakukan koreksi manual, sementara proses yang menghasilkan data tersebut sebenarnya belum terkendali.
Karena itu, pemeriksaan sistem idealnya dihubungkan dengan evaluasi kualitas, akurasi, kelengkapan, konsistensi, dan keterlacakan Data SCV.
Tindak Lanjut Hasil Pemeriksaan SCV
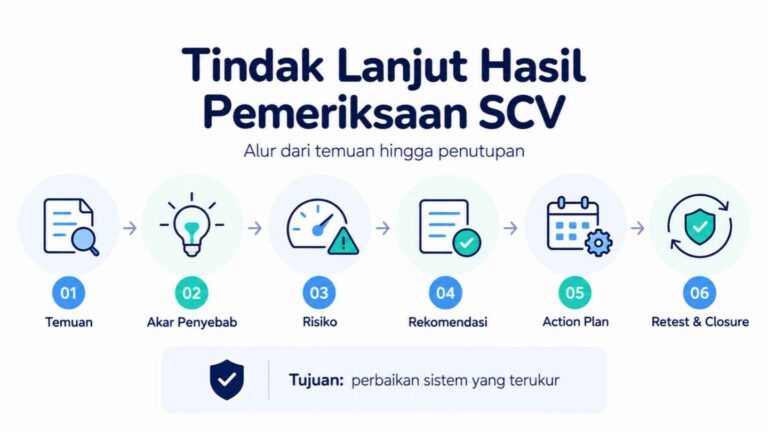
Nilai audit tidak berhenti ketika temuan ditemukan. Bank perlu mengetahui akar penyebab, risiko yang ditimbulkan, rekomendasi perbaikan, PIC, target penyelesaian, hingga evidence closure.
Tindak lanjut dapat berupa penyempurnaan SOP, penguatan kontrol akses, dokumentasi data flow, peningkatan backup, perbaikan rekonsiliasi, penguatan logging, maupun perbaikan kontrol pihak ketiga.
Dengan pendekatan tersebut, audit membantu bank meningkatkan kemampuan sistem menghasilkan Data SCV secara konsisten dan dapat dipertanggungjawabkan.
Persiapkan Audit Keandalan Sistem dan Kualitas Data SCV
Bank perlu memastikan bahwa Data SCV tidak hanya dapat dihasilkan, tetapi juga berasal dari proses, sistem, SDM, dan kontrol yang dapat diandalkan.
PT Integra Teknologi Solusi menyediakan layanan Audit Keandalan Sistem dan Kualitas Data Single Customer View untuk membantu bank mengevaluasi sistem SCV, kualitas data, keamanan informasi, gap pengendalian, serta area yang memerlukan perbaikan.
Pelajari Layanan Audit SCV Integra Teknologi Solusi
Konsultasikan kebutuhan pemeriksaan dan kesiapan Audit SCV bank Anda bersama tim Integra Teknologi Solusi agar proses evaluasi dan tindak lanjut dapat dilakukan secara lebih terstruktur.