Teknologi keamanan seperti firewall, antivirus, multi-factor authentication (MFA), dan sistem monitoring merupakan bagian penting dalam melindungi organisasi. Namun, keamanan informasi tetap melibatkan keputusan manusia dalam aktivitas sehari-hari.
Karyawan dapat menerima email phishing, permintaan perubahan rekening vendor, tautan login palsu, hingga permintaan data yang seolah-olah berasal dari atasan. Karena itu, security awareness untuk karyawan diperlukan agar mereka mampu mengenali risiko dan mengambil tindakan yang tepat sebelum kesalahan berkembang menjadi insiden.
Bagi pemerintahan, BUMN/BUMD, perbankan, dan organisasi yang mengelola informasi sensitif, awareness sebaiknya tidak berhenti pada sosialisasi. Program perlu diarahkan pada perubahan perilaku dan pengelolaan human risk.
Apa Itu Security Awareness untuk Karyawan?
Security awareness adalah upaya membangun pengetahuan, kewaspadaan, dan perilaku aman agar karyawan mampu mengenali, menghindari, serta melaporkan risiko keamanan informasi seperti phishing, social engineering, penyalahgunaan akses, dan kebocoran data.
Tujuannya bukan menjadikan seluruh karyawan sebagai ahli keamanan siber. Yang lebih penting adalah memastikan setiap orang memahami risiko yang berkaitan dengan pekerjaannya.
Misalnya, staf finance perlu waspada terhadap perubahan rekening vendor dan invoice palsu. HR perlu memahami keamanan data pribadi. Sementara administrator TI membutuhkan kompetensi lebih dalam terkait privileged access dan perlindungan kredensial.
NIST juga menempatkan security awareness sebagai program yang perlu membantu organisasi membangun praktik keamanan dan perubahan perilaku dalam jangka panjang.
Mengapa Human Error Menjadi Risiko Keamanan Informasi?
Human error tidak selalu terjadi karena karyawan tidak peduli terhadap keamanan. Kesalahan dapat muncul karena tekanan pekerjaan, kurangnya pemahaman, prosedur yang tidak jelas, atau serangan social engineering yang dirancang menyerupai aktivitas bisnis normal.
Contohnya adalah karyawan yang terburu-buru mengklik tautan karena email terlihat berasal dari pimpinan. Risiko lain dapat muncul saat seseorang salah memberikan akses dokumen, menggunakan password yang sama, membagikan OTP, atau tidak segera melaporkan aktivitas mencurigakan.
Karena itu, organisasi sebaiknya melihat keamanan melalui kombinasi people, process, dan technology, bukan hanya teknologi.
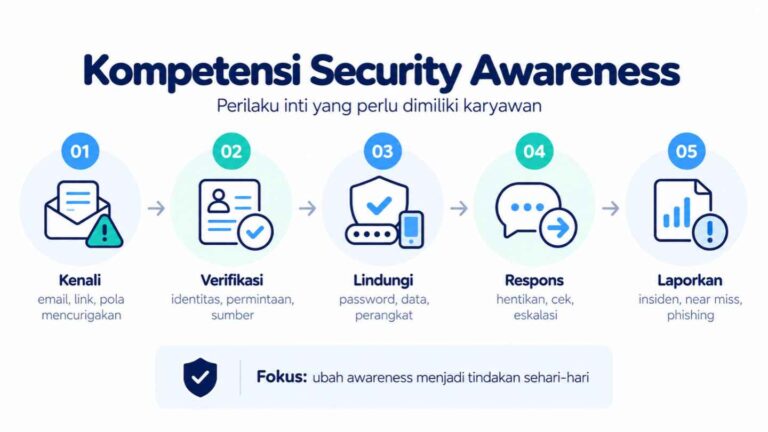
Kompetensi Security Awareness yang Perlu Dibangun
Program awareness keamanan informasi yang efektif perlu membentuk kemampuan praktis. Secara sederhana, perilaku yang diharapkan dapat dirangkum menjadi:
Recognize: mengenali phishing, social engineering, permintaan tidak wajar, dan aktivitas mencurigakan.
Verify: memverifikasi identitas, transaksi, tautan, serta permintaan sebelum bertindak.
Protect: menjaga password, perangkat, data, dan akses sistem.
Respond: mengetahui apa yang harus dilakukan ketika terjadi kesalahan atau indikasi insiden.
Report: segera menggunakan mekanisme pelaporan yang telah ditentukan organisasi.
NIST bahkan menyarankan organisasi memastikan karyawan mengetahui cara mengenali phishing, mendapatkan pelatihan secara berkala, serta mengetahui mekanisme pelaporan ketika merasa menjadi korban.
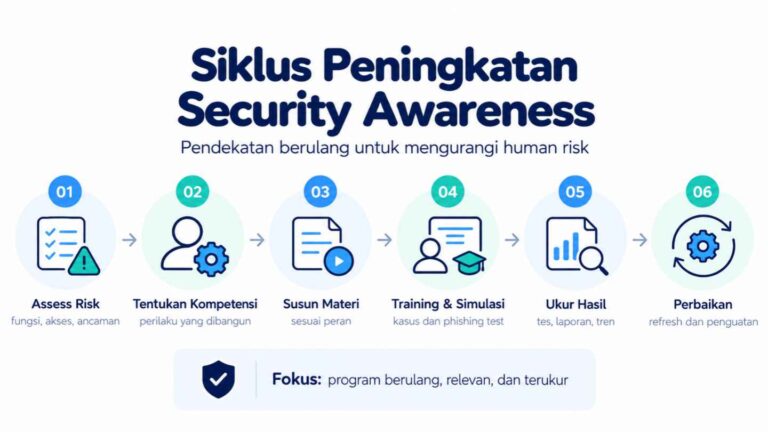
Cara Meningkatkan Security Awareness Karyawan
1. Identifikasi Human Risk yang Paling Relevan
Jangan langsung memulai dari daftar materi training. Petakan terlebih dahulu fungsi yang memiliki akses terhadap informasi sensitif, melakukan transaksi, memberikan persetujuan, atau menggunakan privileged account.
Dengan begitu, program dapat diarahkan pada risiko nyata yang dihadapi organisasi.
2. Tentukan Perilaku yang Ingin Diubah
Tujuan seperti “meningkatkan cyber awareness karyawan” masih terlalu luas.
Tetapkan hasil yang lebih konkret, misalnya karyawan mampu membedakan email mencurigakan, memverifikasi permintaan pembayaran, melindungi informasi sensitif, atau segera melaporkan insiden.
3. Gunakan Pendekatan Role-Based
Tidak semua karyawan membutuhkan materi yang sama.
Staf finance dapat memperoleh skenario business email compromise. HR dapat mempelajari perlindungan data pribadi. Manajemen membutuhkan awareness mengenai executive impersonation, sedangkan tim TI membutuhkan materi dengan kedalaman teknis lebih tinggi.
NIST juga memiliki panduan khusus mengenai role-based cybersecurity training, yang menunjukkan pentingnya menyesuaikan pengembangan kompetensi dengan tanggung jawab keamanan dan privasi suatu peran.
4. Gunakan Studi Kasus dan Phishing Awareness Simulation
Pelatihan akan lebih mudah dipahami jika peserta menghadapi contoh yang menyerupai pekerjaan sehari-hari.
Simulasi phishing dapat digunakan untuk melihat bagaimana karyawan bereaksi. Namun, click rate sebaiknya tidak menjadi satu-satunya ukuran keberhasilan. NIST Phish Scale menunjukkan bahwa tingkat kesulitan sebuah email phishing dan konteks penerimanya juga memengaruhi hasil simulasi.
5. Lakukan Awareness Secara Berkelanjutan
Security awareness bukan kegiatan tahunan yang selesai setelah peserta mendapatkan sertifikat.
Formal training dapat diperkuat melalui microlearning, security reminder, simulasi phishing, pembahasan insiden, kampanye internal, serta refresh training ketika muncul risiko baru.
Pendekatan berulang membantu keamanan menjadi bagian dari kebiasaan kerja dan budaya keamanan informasi.
6. Ukur Perubahan, Bukan Hanya Kehadiran
Completion rate menunjukkan bahwa training sudah dilakukan, tetapi belum membuktikan perubahan perilaku.
Organisasi dapat mengevaluasi hasil pre-test dan post-test, tingkat pelaporan phishing, hasil simulasi, kecepatan pelaporan insiden, perilaku berisiko berulang, serta kebutuhan reinforcement pada fungsi tertentu.
Hubungkan Awareness dengan Kebijakan dan Kontrol
Training tidak dapat berdiri sendiri. Karyawan perlu mengetahui bagaimana awareness diterapkan dalam kebijakan keamanan informasi, access control, klasifikasi informasi, pengelolaan perangkat, perlindungan data pribadi, dan incident reporting.
Sederhananya, kebijakan menentukan aturan, teknologi menyediakan kontrol, dan awareness membantu manusia menjalankan keduanya dengan benar.
Organisasi yang sedang menerapkan ISO 27001 juga dapat menghubungkan pengembangan kompetensi dengan pengelolaan keamanan informasi secara lebih menyeluruh. Pelajari juga layanan Jasa Pendampingan ISO 27001 Integra dan Audit Keamanan Informasi.
Kapan Organisasi Membutuhkan In-House Security Awareness Training?
Corporate atau in-house training semakin relevan ketika organisasi memiliki banyak fungsi dengan profil risiko berbeda, mengelola data sensitif, sedang memperkuat compliance, menemukan kesenjangan kompetensi, atau membutuhkan program yang lebih spesifik dibanding awareness umum.
Pendekatan ini memungkinkan materi, studi kasus, tingkat kedalaman, dan metode pembelajaran disesuaikan dengan tanggung jawab peserta.
Tingkatkan Security Awareness melalui IT Training
Security awareness yang efektif bukan sekadar membuat karyawan mengetahui ancaman siber. Tujuannya adalah membangun kemampuan mengambil keputusan yang lebih aman sesuai pekerjaan dan tanggung jawab masing-masing.
Melalui IT Training Integra Teknologi Solusi, organisasi dapat meningkatkan kompetensi tim melalui pelatihan Information Security, ISO 27001, ISO 27701, COBIT 2019, TOGAF, DPO/PDP, dan topik profesional TI lainnya. Program dapat disesuaikan dengan kebutuhan organisasi dan tersedia untuk berbagai sektor.
Konsultasikan kebutuhan IT Training organisasi Anda bersama Integra Teknologi Solusi untuk menentukan topik, peserta, tingkat kompetensi, dan pendekatan training yang sesuai dengan risiko serta kebutuhan pengembangan kapabilitas tim.