Organisasi dapat memiliki firewall, endpoint protection, access control, monitoring, hingga kebijakan keamanan informasi. Namun, keberadaan berbagai security controls tersebut belum otomatis membuktikan bahwa kondisi keamanan sudah memadai.
Manajemen tetap perlu mengetahui apakah kontrol berjalan efektif, apakah masih terdapat celah keamanan, dan apakah penerapannya telah sesuai dengan requirement yang berlaku.
Di sinilah pertanyaan security assessment vs security audit sering muncul. Keduanya sama-sama digunakan untuk mengevaluasi keamanan, tetapi memiliki tujuan, pendekatan, dan output yang berbeda.
Secara sederhana, security assessment lebih berorientasi pada evaluasi kondisi, gap, risiko, dan peluang perbaikan, sedangkan security audit merupakan pemeriksaan yang lebih formal terhadap kontrol, aktivitas, dan evidence berdasarkan kriteria tertentu. NIST juga membedakan assessment sebagai evaluasi yang mendukung pengambilan keputusan, sementara audit merupakan pemeriksaan independen terhadap records dan activities untuk menilai kecukupan kontrol dan kepatuhan.
Security Assessment vs Security Audit: Apa Perbedaannya?
Perbedaan keduanya dapat dilihat dari beberapa aspek berikut.
| Aspek | Security Assessment | Security Audit |
|---|---|---|
| Tujuan | Mengetahui kondisi, risiko, gap, dan prioritas perbaikan | Mengevaluasi penerapan kontrol berdasarkan kriteria dan evidence |
| Pendekatan | Diagnostic dan risk-based | Sistematis, formal, dan evidence-based |
| Scope | Fleksibel berdasarkan kebutuhan dan risiko | Mengacu pada objective dan audit criteria |
| Fokus | Current state dan improvement | Kesesuaian dan efektivitas kontrol |
| Output | Gap, risk, rekomendasi, roadmap | Findings, evidence, conclusion, corrective action |
| Penggunaan | Readiness, maturity, improvement | Compliance, assurance, evaluasi independen |
Karena istilah assessment dan audit terkadang digunakan berbeda antarorganisasi, jangan hanya melihat nama layanan. Perhatikan objective, scope, methodology, criteria, evidence, dan deliverable yang akan dihasilkan.
Apa Itu Security Assessment?
Security assessment adalah proses untuk mengevaluasi kondisi keamanan suatu sistem atau organisasi. Menurut NIST, security control assessment menguji atau mengevaluasi kontrol keamanan untuk melihat apakah kontrol telah diterapkan dengan benar, bekerja sebagaimana mestinya, dan menghasilkan outcome yang diharapkan.
Apa yang Dinilai?
Assessment keamanan dapat mencakup:
governance dan manajemen risiko;
identity and access management;
network dan infrastructure security;
data protection;
vulnerability management;
logging dan monitoring;
incident response;
third-party security; hingga
efektivitas kebijakan dan prosedur keamanan.
Output-nya tidak seharusnya berhenti pada skor. Hasil idealnya membantu organisasi melihat alur:
Current State → Gap → Risk → Priority → Recommendation → Remediation
NIST juga menjelaskan bahwa security assessment report dapat mendokumentasikan hasil assessment serta rekomendasi untuk memperbaiki kelemahan pada kontrol keamanan.
Jika fokus organisasi adalah membandingkan kondisi saat ini dengan target atau requirement tertentu, pendekatan gap assessment dapat digunakan.
Apa Itu Security Audit?
Security audit adalah pemeriksaan yang lebih sistematis dan formal terhadap aktivitas, evidence, proses, serta kontrol keamanan.
NIST mendefinisikan audit sebagai proses independen untuk memeriksa records dan activities, menilai kecukupan controls, serta memastikan kesesuaian terhadap kebijakan dan prosedur yang telah ditetapkan.
Apa yang Diperiksa?
Scope audit keamanan siber dapat meliputi:
kebijakan dan SOP;
security governance;
risk management;
access control;
infrastructure dan application security;
vulnerability management;
incident management;
vendor security;
business continuity; dan
evidence implementasi kontrol.
Pelajari juga pembahasan lebih lengkap mengenai Audit Keamanan Siber: Pengertian, Proses, dan Standar yang Digunakan.
Mengapa Salah Memilih Assessment atau Audit Dapat Menjadi Masalah?
Organisasi yang langsung melakukan audit ketika belum mengetahui gap dasarnya berpotensi menghadapi banyak temuan yang sebenarnya dapat diidentifikasi lebih awal melalui assessment.
Sebaliknya, melakukan assessment saja mungkin belum mencukupi ketika manajemen, regulator, atau stakeholder membutuhkan evaluasi yang lebih formal.
Dampaknya dapat berupa:
prioritas perbaikan tidak jelas;
aset kritikal tidak masuk scope;
anggaran keamanan tidak diarahkan pada risiko terbesar;
vulnerability ditemukan tetapi tidak dikaitkan dengan dampak bisnis; atau
organisasi memperoleh rasa aman semu karena hanya mengandalkan checklist.
Karena itu, evaluasi keamanan perlu dikaitkan dengan risiko bisnis, dampak, dan prioritas remediation.
Kapan Organisasi Membutuhkan Security Assessment?
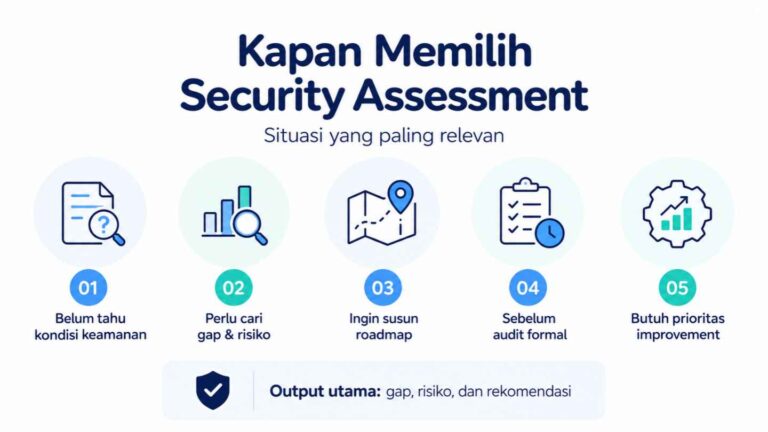
Security assessment lebih relevan ketika organisasi ingin:
mengetahui cybersecurity posture saat ini;
menemukan security gap;
mengevaluasi efektivitas kontrol;
mempersiapkan audit atau compliance review;
menentukan target peningkatan keamanan; atau
menyusun roadmap investasi cybersecurity.
Pendekatan ini berguna bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan yang sedang melakukan transformasi digital atau perubahan besar pada sistem TI.
Kapan Security Audit Lebih Tepat?
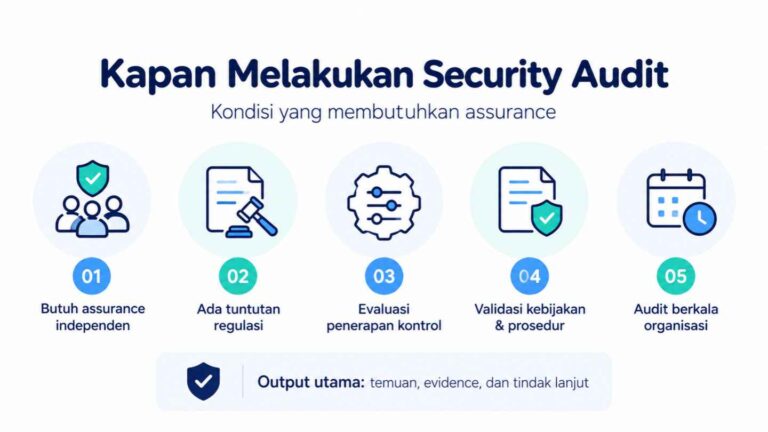
Security audit dapat dipertimbangkan ketika organisasi:
membutuhkan evaluasi independen;
memiliki kewajiban regulasi atau compliance;
ingin memastikan kebijakan benar-benar diterapkan;
membutuhkan assurance bagi manajemen;
telah melakukan remediation dan ingin mengevaluasi hasilnya; atau
melaksanakan evaluasi keamanan secara periodik.
Layanan Audit Keamanan Informasi Integra, misalnya, mencakup evaluasi kebijakan, prosedur, infrastruktur, aplikasi, dan kontrol keamanan serta identifikasi risiko.
Apakah Vulnerability Assessment dan Penetration Testing Termasuk Audit?
Tidak selalu.
Vulnerability assessment berfokus pada identifikasi kelemahan atau kerentanan pada sistem. NIST mendefinisikannya sebagai proses untuk mengidentifikasi atribut yang membuat aset atau sistem rentan terhadap ancaman.
Sementara penetration testing menggunakan simulasi serangan terkontrol untuk mengetahui apakah vulnerability dapat dimanfaatkan dan seberapa besar dampaknya.
Karena itu, vulnerability assessment dan penetration testing dapat menjadi bagian dari program security assessment, menjadi evidence pendukung audit, atau dilakukan sebagai pengujian tersendiri. Keduanya tidak otomatis menggantikan security audit secara menyeluruh. Hal serupa juga dijelaskan dalam artikel Audit Keamanan Siber Integra.
Security Assessment dan Security Audit Dapat Saling Melengkapi
Organisasi tidak selalu harus memilih salah satu. Dalam program keamanan yang berkelanjutan, keduanya dapat digunakan secara berurutan:
Assessment → Identifikasi Gap → Remediation → Readiness → Audit → Continuous Improvement
Assessment membantu mengetahui apa yang perlu diperbaiki, sedangkan audit membantu mengevaluasi apakah kontrol yang diharapkan telah diterapkan dan dapat dibuktikan.
Sebelum memilih pendekatan, organisasi dapat mempertimbangkan empat pertanyaan:
Apakah tujuannya menemukan gap atau memperoleh assurance?
Sistem, proses, dan controls apa yang perlu diperiksa?
Output apa yang dibutuhkan manajemen?
Siapa yang akan menggunakan hasil evaluasi?
Dengan begitu, keputusan tidak didasarkan pada istilah “assessment” atau “audit”, tetapi pada risiko dan kebutuhan organisasi.
Evaluasi Keamanan melalui Cyber Security Services
Setiap organisasi memiliki tingkat risiko, teknologi, regulasi, dan tingkat kematangan keamanan yang berbeda. Karena itu, scope evaluasi sebaiknya ditentukan berdasarkan kondisi aktual dan tujuan yang ingin dicapai.
Jika organisasi Anda belum yakin apakah membutuhkan security assessment, security audit, vulnerability assessment, penetration testing, atau kombinasi beberapa pendekatan, konsultasikan kebutuhan tersebut melalui Cyber Security Services Integra Teknologi Solusi. Pendekatan evaluasi dapat disesuaikan untuk membantu mengidentifikasi gap dan kerentanan, menilai efektivitas security controls, serta menentukan prioritas peningkatan keamanan berdasarkan risiko.