Memiliki sertifikat ISO 27001 bukan berarti pekerjaan pengelolaan keamanan informasi telah selesai. Pemerintah, BUMN/BUMD, perbankan, dan organisasi lainnya tetap perlu memastikan Sistem Manajemen Keamanan Informasi (SMKI) berjalan efektif hingga memasuki tahap re-sertifikasi.
Selama satu siklus sertifikasi, organisasi dapat mengalami perubahan sistem, proses bisnis, personel, infrastruktur, penggunaan cloud, supplier, hingga profil risiko. Kondisi tersebut dapat membuat kontrol yang sebelumnya memadai tidak lagi sesuai dengan kebutuhan organisasi.
Karena itu, persiapan dan pendampingan re-sertifikasi ISO 27001 tidak seharusnya hanya berfokus pada kelengkapan dokumen. Organisasi perlu mengevaluasi kembali risiko, kontrol, evidence, dan efektivitas SMKI secara menyeluruh.
Apa Itu Re-Sertifikasi ISO 27001?
ISO/IEC 27001:2022 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan terus meningkatkan Information Security Management System (ISMS) atau SMKI. Pendekatannya berbasis risiko sehingga penerapan keamanan harus disesuaikan dengan konteks dan kebutuhan organisasi.
Dalam skema sertifikasi pada umumnya, sertifikat ISO/IEC 27001 berlaku dalam siklus tiga tahun. Surveillance audit dilakukan selama siklus tersebut, sedangkan audit re-sertifikasi dilakukan pada akhir siklus untuk menilai kembali kesesuaian dan efektivitas SMKI sebelum sertifikasi diperpanjang.
Re-sertifikasi karena itu bukan sekadar “memperpanjang sertifikat”. Organisasi harus menunjukkan bahwa SMKI tetap berjalan dan mampu beradaptasi terhadap perubahan risiko keamanan informasi.
Apa yang Perlu Dipersiapkan untuk Re-Sertifikasi ISO 27001?
1. Tinjau Kembali Ruang Lingkup SMKI
Periksa apakah scope ISO 27001 masih sesuai dengan kondisi organisasi saat ini.
Perubahan yang perlu diperhatikan antara lain:
penambahan unit atau lokasi;
aplikasi dan infrastruktur baru;
penggunaan cloud;
perubahan proses bisnis;
outsourcing atau supplier baru; serta
perubahan jenis informasi yang dikelola.
Scope yang tidak lagi menggambarkan kondisi aktual dapat menyebabkan ketidaksesuaian antara dokumentasi dan implementasi.
2. Perbarui Risk Assessment dan Risk Treatment
Risiko keamanan informasi bersifat dinamis. Organisasi perlu menilai apakah risk register masih mencerminkan aset, ancaman, kerentanan, dampak, dan perubahan teknologi yang ada.
Pastikan hubungan berikut dapat ditelusuri:
Risiko → Risk Treatment → Kontrol → Evidence
Risk assessment yang hanya diperbarui tanggalnya tanpa mengevaluasi perubahan risiko tidak cukup menunjukkan pengelolaan risiko yang efektif.
Pelajari juga penilaian dan penanganan risiko dalam ISO 27001 sebagai referensi internal.
3. Review Statement of Applicability dan Kontrol Keamanan
Statement of Applicability (SoA) perlu selaras dengan hasil risk assessment dan kondisi implementasi aktual.
ISO/IEC 27001:2022 menggunakan 93 kontrol Annex A yang dikelompokkan dalam empat area, yaitu organizational, people, physical, dan technological controls.
Organisasi perlu memastikan kontrol yang dinyatakan diterapkan benar-benar memiliki evidence. Misalnya, kebijakan access control harus didukung bukti review hak akses, sedangkan prosedur backup perlu didukung log dan hasil pengujian pemulihan.
Dokumen dan Evidence yang Perlu Diperiksa
Kesiapan re-sertifikasi membutuhkan dokumentasi sekaligus bukti penerapan. Beberapa dokumen dan evidence penting meliputi:
scope SMKI;
kebijakan keamanan informasi;
risk assessment dan risk treatment plan;
Statement of Applicability;
sasaran keamanan informasi;
asset inventory;
access review;
monitoring supplier;
security incident record;
backup dan restore test;
awareness dan training record;
hasil internal audit;
management review; serta
corrective action atas temuan sebelumnya.
Daftar dokumen dapat dipelajari lebih lanjut melalui artikel dokumen wajib ISO 27001.
Lakukan Gap Assessment Sebelum Audit Re-Sertifikasi
Salah satu langkah penting dalam persiapan re-sertifikasi ISO 27001 adalah gap assessment.
Assessment membantu membandingkan kondisi aktual SMKI dengan persyaratan yang seharusnya dipenuhi. Fokusnya dapat meliputi:
persyaratan klausul ISO/IEC 27001;
kesesuaian risk assessment dan SoA;
implementasi kontrol;
kelengkapan evidence;
temuan surveillance audit sebelumnya; dan
perubahan organisasi sejak audit terakhir.
Hasil gap assessment kemudian dapat diprioritaskan berdasarkan tingkat risiko sehingga organisasi tidak sekadar mengejar kelengkapan dokumen, tetapi memperbaiki area yang paling berpengaruh terhadap efektivitas SMKI.
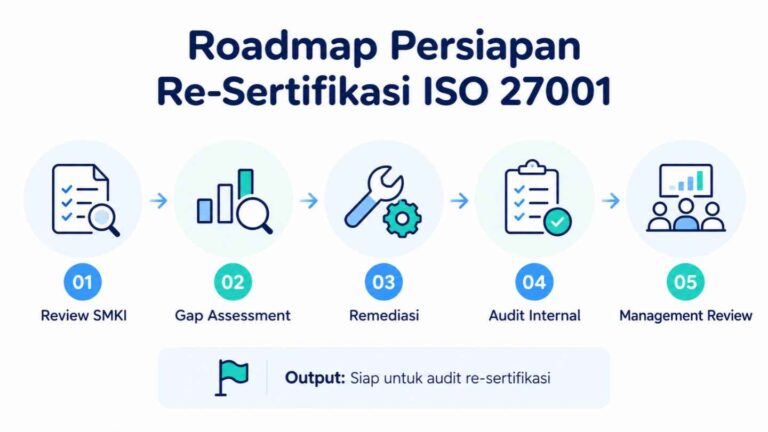
Roadmap Persiapan Re-Sertifikasi ISO 27001
Secara umum, organisasi dapat menggunakan alur berikut:
Review kondisi SMKI → Gap Assessment → Remediation → Internal Audit → Management Review → Audit Readiness Review → Re-Sertifikasi
Internal audit membantu mengetahui apakah SMKI telah diterapkan sesuai rencana. Setelah itu, management review memastikan pimpinan mengevaluasi hasil audit, perubahan risiko, kinerja sasaran keamanan informasi, kebutuhan sumber daya, serta peluang perbaikan.
Perlu diperhatikan pula bahwa ISO/IEC 27001:2022 saat ini memiliki Amendment 1:2024 terkait climate action changes pada konteks organisasi. Organisasi perlu memastikan persyaratan standar yang digunakan dalam persiapan audit telah mengikuti versi yang berlaku.
Kapan Pendampingan Re-Sertifikasi ISO 27001 Dibutuhkan?
Pendampingan dapat dipertimbangkan apabila organisasi menghadapi beberapa kondisi seperti:
banyak perubahan sistem atau proses bisnis;
scope sertifikasi mengalami perubahan;
risk register dan SoA belum diperbarui;
evidence kontrol sulit ditelusuri;
temuan audit sebelumnya belum selesai ditindaklanjuti;
internal audit belum memberikan gambaran kesiapan yang memadai; atau
tim internal membutuhkan independent readiness review.
Pendampingan membantu organisasi mengidentifikasi gap, menentukan prioritas perbaikan, mengevaluasi dokumentasi dan kontrol, serta mempersiapkan audit secara lebih terstruktur. Sertifikat tetap diterbitkan oleh lembaga sertifikasi setelah organisasi melalui proses audit.
Persiapkan Re-Sertifikasi sebagai Evaluasi Efektivitas SMKI
Re-sertifikasi ISO 27001 sebaiknya dipandang sebagai kesempatan untuk memastikan SMKI masih relevan dengan perubahan bisnis, regulasi, teknologi, dan profil risiko organisasi.
PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27001 untuk membantu organisasi melakukan gap analysis, mengevaluasi kesiapan dokumentasi dan implementasi, serta mempersiapkan SMKI menuju proses audit sertifikasi.
Konsultasikan kebutuhan layanan pendampingan ISO 27001 organisasi Anda bersama Integra Teknologi Solusi untuk mengetahui gap dan prioritas perbaikan sebelum audit dilaksanakan.