Mendapatkan sertifikasi ISO/IEC 27001 bukan berarti pekerjaan organisasi dalam menjaga keamanan informasi telah selesai. Sistem Manajemen Keamanan Informasi (SMKI) tetap harus dipelihara, dievaluasi, dan ditingkatkan agar mampu mengikuti perubahan risiko, teknologi, proses bisnis, serta kebutuhan organisasi.
Dalam siklus sertifikasi, organisasi akan menghadapi surveillance audit dan re-sertifikasi ISO 27001. Keduanya sama-sama mengevaluasi SMKI, tetapi memiliki tujuan, cakupan, dan tingkat pemeriksaan yang berbeda.
Memahami surveillance audit vs recertification ISO 27001 penting bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta agar persiapan audit tidak hanya berfokus pada kelengkapan dokumen, tetapi juga pada efektivitas pengelolaan risiko dan kontrol keamanan.
Apa Itu Surveillance Audit ISO 27001?
Surveillance audit adalah audit berkala yang dilakukan setelah organisasi mendapatkan sertifikasi ISO/IEC 27001. Tujuannya adalah memastikan bahwa SMKI tetap dijalankan dan organisasi terus memenuhi persyaratan standar selama siklus sertifikasi.
TÜV Rheinland menjelaskan bahwa setelah sertifikat diterbitkan, surveillance audit dilakukan secara tahunan sebelum organisasi memasuki proses re-sertifikasi pada akhir siklus tiga tahun.
Dalam surveillance audit, auditor dapat memeriksa antara lain efektivitas SMKI, tindak lanjut temuan audit sebelumnya, internal audit, management review, corrective action, perubahan organisasi, serta implementasi kontrol keamanan tertentu.
Audit ini umumnya menggunakan pendekatan sampling sehingga tidak berarti seluruh proses dan kontrol diperiksa ulang secara penuh pada setiap surveillance.
Apa Itu Re-Sertifikasi ISO 27001?
Re-sertifikasi atau recertification ISO 27001 merupakan evaluasi yang dilakukan menjelang berakhirnya siklus sertifikasi untuk menentukan apakah SMKI organisasi masih memenuhi persyaratan dan layak melanjutkan sertifikasi pada siklus berikutnya.
Dibandingkan surveillance audit, pemeriksaannya lebih komprehensif. Auditor perlu memperoleh keyakinan bahwa SMKI secara keseluruhan tetap sesuai dengan kebutuhan organisasi dan berjalan efektif.
Karena itu, re-sertifikasi bukan sekadar surveillance audit berikutnya. Organisasi perlu memperlihatkan bahwa SMKI terus berkembang mengikuti perubahan konteks bisnis, risiko keamanan informasi, teknologi, regulasi, maupun kebutuhan pihak berkepentingan.
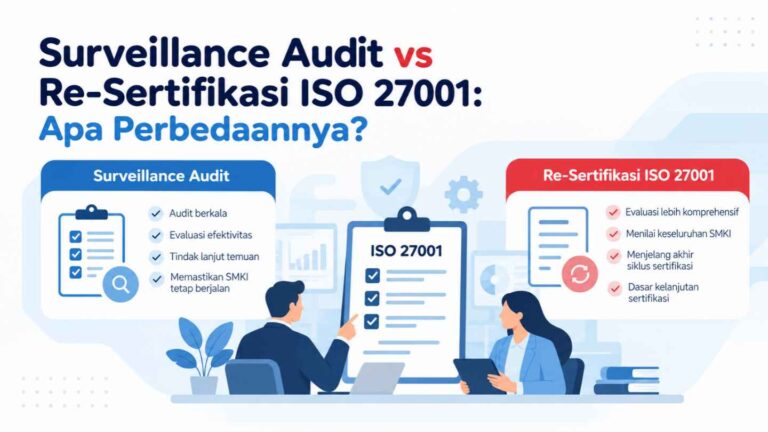
Surveillance Audit vs Re-Sertifikasi ISO 27001
Perbedaan keduanya dapat dilihat melalui beberapa aspek berikut.
| Aspek | Surveillance Audit | Re-Sertifikasi |
|---|---|---|
| Tujuan | Memastikan SMKI tetap berjalan selama siklus sertifikasi | Menilai kelayakan SMKI untuk melanjutkan sertifikasi |
| Waktu | Dilakukan secara berkala setelah sertifikasi | Menjelang berakhirnya siklus sertifikasi |
| Cakupan | Lebih selektif menggunakan sampling | Lebih menyeluruh terhadap SMKI |
| Fokus | Continued conformity dan efektivitas implementasi | Efektivitas keseluruhan dan keberlanjutan SMKI |
| Temuan sebelumnya | Memeriksa tindak lanjut corrective action | Menilai pola temuan dan efektivitas perbaikan selama siklus |
| Hasil | Mendukung pemeliharaan sertifikasi | Menjadi dasar kelanjutan sertifikasi untuk siklus berikutnya |
Perbedaan tersebut membuat persiapan re-sertifikasi umumnya membutuhkan evaluasi yang lebih luas daripada surveillance biasa.
Apa yang Akan Menjadi Fokus Pemeriksaan?
ISO menjelaskan bahwa ISO/IEC 27001:2022 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan terus meningkatkan Information Security Management System. Standar ini membantu organisasi mengelola risiko terhadap informasi yang dimiliki atau diproses.
Karena itu, kesiapan audit tidak hanya berkaitan dengan prosedur tertulis. Organisasi perlu menunjukkan hubungan yang konsisten antara konteks organisasi, risk assessment, risk treatment, Statement of Applicability (SoA), implementasi kontrol, monitoring, internal audit, management review, dan continual improvement.
Perhatian juga perlu diberikan terhadap Annex A. Organisasi tidak sekadar memilih kontrol keamanan, tetapi perlu memastikan alasan penerapannya relevan dengan hasil risk treatment dan implementasinya memiliki evidence yang memadai.
Untuk memahami pengelolaan risiko lebih lanjut, organisasi dapat membaca panduan mengenai penilaian dan penanganan risiko ISO 27001.
Dokumen dan Evidence yang Perlu Disiapkan
Auditor membutuhkan evidence bahwa SMKI benar-benar berjalan, bukan hanya kumpulan kebijakan dan SOP.
Dokumen yang perlu diperiksa kembali antara lain scope SMKI, kebijakan keamanan informasi, risk assessment, risk treatment plan, SoA, sasaran keamanan informasi, hasil internal audit, management review, catatan insiden, corrective action, awareness, evaluasi pemasok, serta bukti operasional kontrol.
Organisasi juga perlu mengevaluasi apakah dokumen tersebut masih mencerminkan kondisi aktual. Perubahan sistem, penggunaan cloud, restrukturisasi organisasi, supplier baru, regulasi baru, maupun perubahan proses bisnis dapat mengubah profil risiko.
Referensi terkait dokumentasi dapat dilihat pada artikel dokumen ISO 27001 dan Sistem Manajemen Keamanan Informasi.
Gap yang Perlu Diidentifikasi sebelum Audit
Salah satu tantangan menjelang surveillance maupun re-sertifikasi adalah adanya SMKI yang secara dokumentasi terlihat lengkap, tetapi tidak lagi sesuai dengan kondisi operasional.
Beberapa area yang perlu dievaluasi antara lain risk assessment yang belum diperbarui, SoA yang tidak konsisten dengan risk treatment, corrective action yang belum diuji efektivitasnya, evidence kontrol yang sulit ditelusuri, internal audit yang belum mencakup area berisiko, atau perubahan teknologi yang belum dimasukkan ke dalam evaluasi risiko.
Kondisi tersebut belum tentu otomatis menjadi ketidaksesuaian, tetapi merupakan indikasi bahwa organisasi perlu melakukan review lebih dalam sebelum external audit.
Bagaimana Mempersiapkan Surveillance dan Re-Sertifikasi?
Persiapan sebaiknya tidak dilakukan hanya ketika jadwal auditor sudah dekat. Organisasi dapat menggunakan langkah berikut:
Tinjau temuan audit sebelumnya, termasuk status corrective action dan efektivitas perbaikannya.
Identifikasi perubahan organisasi, mulai dari proses bisnis, teknologi, personel, supplier hingga kewajiban regulasi.
Perbarui risk assessment, risk treatment, dan SoA agar tetap konsisten.
Evaluasi efektivitas kontrol dan evidence, bukan hanya keberadaan prosedurnya.
Pastikan internal audit dan management review berjalan efektif serta menghasilkan tindak lanjut.
Lakukan gap atau readiness assessment untuk menentukan gap, PIC, target perbaikan, dan evidence yang harus disiapkan.
Pendekatan ini membantu organisasi melihat audit sebagai bagian dari continual improvement, bukan sekadar aktivitas untuk mempertahankan sertifikat.
Kapan Pendampingan ISO 27001 Dibutuhkan?
Pendampingan dapat dipertimbangkan ketika organisasi mengalami perubahan scope yang signifikan, memiliki banyak temuan sebelumnya, menghadapi re-sertifikasi untuk pertama kali, atau belum yakin terhadap konsistensi antara risk assessment, SoA, implementasi kontrol, dan evidence.
Pihak pendamping dapat membantu melakukan gap analysis, mengevaluasi dokumentasi, meninjau penerapan persyaratan ISO/IEC 27001:2022, memeriksa kesiapan evidence, hingga menyusun prioritas corrective action sebelum audit oleh badan sertifikasi.
Keputusan sertifikasi tetap berada pada badan sertifikasi independen. Peran konsultan adalah membantu organisasi membangun dan meningkatkan kesiapan SMKI.
Jaga SMKI Tetap Efektif, Bukan Hanya Siap Diaudit
Perbedaan utama surveillance audit dan re-sertifikasi ISO 27001 terletak pada tujuan dan kedalaman evaluasinya. Surveillance memastikan SMKI tetap berjalan selama siklus sertifikasi, sedangkan re-sertifikasi mengevaluasi kesiapan sistem secara lebih menyeluruh untuk melanjutkan sertifikasi.
Bagi organisasi, kunci keberhasilannya bukan persiapan sesaat menjelang audit, tetapi konsistensi dalam mengelola risiko, menjalankan kontrol keamanan, melakukan internal audit, management review, corrective action, dan continual improvement.
Jika organisasi Anda sedang mempersiapkan surveillance audit maupun re-sertifikasi, PT Integra Teknologi Solusi dapat membantu mengevaluasi kondisi SMKI, mengidentifikasi gap, dan meningkatkan kesiapan organisasi melalui Jasa Pendampingan ISO 27001.