Assesment oleh Tim Ahli UU PDP
Cek Skor Kepatuhan UU PDP Bisnis Anda
Quick Assesment
Gratis 30 Menit
UU PDP Sudah berlaku penuh, sudahkan bisnis anda sudah siap dan aman denda?
Skor Kepatuhan
0-100
Top 3 Risiko Prioritas
Roadmap Implementasi
PDP adalah Pelindungan Data Pribadi, yaitu keseluruhan upaya untuk melindungi data pribadi dalam rangkaian pemrosesan guna menjamin hak konstitusional subjek data pribadi. Di Indonesia, pelindungan tersebut diatur melalui Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
Bagi pemerintahan, BUMN/BUMD, perbankan, kampus, maupun perusahaan swasta, PDP bukan hanya persoalan mencegah kebocoran data. Organisasi juga perlu memastikan bagaimana data dikumpulkan, digunakan, disimpan, dibagikan, hingga dihapus sesuai ketentuan dan dapat dipertanggungjawabkan.
PDP Adalah Apa? Memahami Pelindungan Data Pribadi
PDP Singkatan dari Apa?
Dalam konteks UU No. 27 Tahun 2022, PDP merupakan singkatan dari Pelindungan Data Pribadi. Jadi, ketika muncul pertanyaan mengenai kepanjangan PDP atau PDP artinya apa, istilah tersebut merujuk pada upaya melindungi data pribadi sepanjang proses pengelolaannya.
UU PDP mendefinisikan data pribadi sebagai data mengenai orang perseorangan yang teridentifikasi atau dapat diidentifikasi, baik secara langsung maupun tidak langsung, melalui sistem elektronik ataupun nonelektronik.
Dalam organisasi, data tersebut dapat berupa data pegawai, nasabah, pelanggan, masyarakat, mahasiswa, vendor, hingga pengguna aplikasi. Karena tersebar di berbagai proses dan sistem, pengelolaannya membutuhkan tata kelola yang jelas.
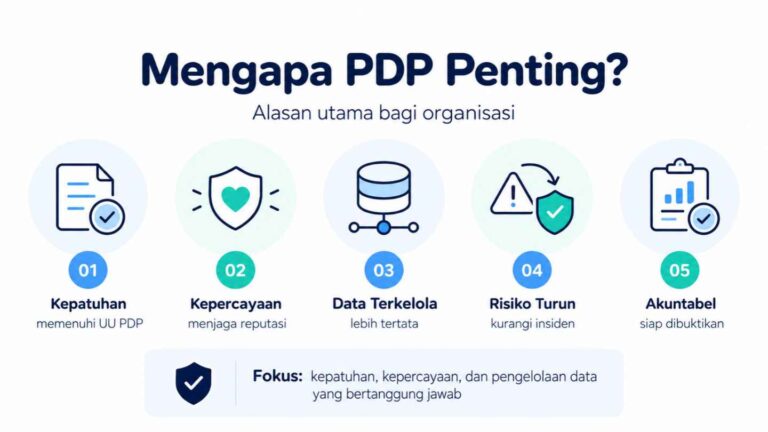
Mengapa Pelindungan Data Pribadi Penting bagi Organisasi?
Data pribadi dapat diproses melalui banyak aktivitas bisnis, seperti layanan publik, administrasi kepegawaian, transaksi perbankan, pemasaran, pengadaan, aplikasi digital, hingga penggunaan penyedia layanan pihak ketiga.
Semakin kompleks aktivitas tersebut, semakin penting bagi organisasi mengetahui:
data pribadi apa yang diproses;
dari mana data diperoleh;
apa tujuan dan dasar pemrosesannya;
siapa yang dapat mengaksesnya;
dengan pihak mana data dibagikan;
berapa lama data disimpan; dan
bagaimana data diamankan serta dihapus.
Karena itu, kepatuhan PDP tidak dapat dibebankan hanya kepada tim TI. Legal, compliance, risk management, information security, audit internal, unit bisnis, dan manajemen memiliki peran sesuai tanggung jawabnya.
Apa Saja Kewajiban Organisasi dalam UU PDP?
UU PDP mengatur hak subjek data serta berbagai kewajiban bagi Pengendali dan Prosesor Data Pribadi. Implementasinya perlu diterjemahkan ke dalam proses operasional organisasi.
1. Memastikan Dasar dan Tujuan Pemrosesan
Organisasi perlu mengetahui tujuan serta dasar yang digunakan untuk setiap pemrosesan data pribadi. Persetujuan atau consent bukan satu-satunya dasar pemrosesan sehingga penggunaannya harus disesuaikan dengan kondisi yang relevan.
2. Memenuhi Hak Subjek Data Pribadi
Organisasi perlu mempunyai mekanisme untuk menangani hak subjek data sesuai ketentuan, termasuk permintaan yang berkaitan dengan akses atau perbaikan data.
Proses tersebut perlu memiliki PIC, alur verifikasi, batas kewenangan, pencatatan, serta bukti tindak lanjut yang jelas.
3. Melindungi Keamanan Data Pribadi
Pelindungan data membutuhkan kombinasi people, process, dan technology. Kontrol dapat mencakup pengelolaan akses, keamanan aplikasi, pengawasan vendor, pencatatan aktivitas, respons insiden, serta peningkatan awareness pegawai.
Dengan demikian, PDP tidak sama dengan cybersecurity. Keamanan informasi merupakan salah satu bagian dari tata kelola Pelindungan Data Pribadi.
4. Menilai Pemrosesan yang Berisiko Tinggi
Untuk pemrosesan yang berpotensi menimbulkan risiko tinggi terhadap subjek data, organisasi perlu memperhatikan kewajiban penilaian dampak Pelindungan Data Pribadi (DPIA) sebagaimana diatur dalam UU PDP.
5. Menyiapkan Penanganan Insiden Data Pribadi
Organisasi perlu memiliki prosedur ketika terjadi kegagalan Pelindungan Data Pribadi, mulai dari identifikasi, eskalasi, investigasi, pemulihan, dokumentasi, hingga pemberitahuan.
UU PDP antara lain mengatur kewajiban Pengendali untuk memberikan pemberitahuan tertulis paling lambat 3 x 24 jam dalam hal terjadi kegagalan Pelindungan Data Pribadi sesuai ketentuan yang berlaku.
6. Menentukan Fungsi Pelindungan Data Pribadi
Dalam kondisi tertentu, Pengendali atau Prosesor wajib menunjuk pejabat atau petugas yang melaksanakan fungsi Pelindungan Data Pribadi.
Ketentuan ini perlu dibaca bersama Putusan Mahkamah Konstitusi No. 151/PUU-XXII/2024 tanggal 30 Juli 2025, yang mengubah pemaknaan kata “dan” pada Pasal 53 ayat (1) huruf b menjadi “dan/atau”.
Apa Risiko Jika Organisasi Belum Siap terhadap UU PDP?
Ketidakpatuhan tidak hanya membawa risiko regulasi. Dampaknya dapat meluas menjadi:
terganggunya proses operasional;
kesulitan merespons permintaan subjek data;
lemahnya pengendalian pihak ketiga;
meningkatnya risiko penyalahgunaan atau kebocoran data;
hilangnya kepercayaan masyarakat, nasabah, maupun pelanggan; serta
kesulitan membuktikan akuntabilitas organisasi.
Karena itu, keberadaan kebijakan saja belum cukup jika pelaksanaannya tidak didukung prosedur, kontrol, PIC, serta bukti implementasi.
Apa yang Perlu Disiapkan untuk Memenuhi UU PDP?
Organisasi dapat memulai kesiapan PDP melalui beberapa area utama:
Pemetaan data pribadi, meliputi jenis data, tujuan, sumber, sistem, unit kerja, pihak ketiga, lokasi, dan retensi.
Pemetaan peran dan tanggung jawab, termasuk Pengendali, Prosesor, pemilik proses, Legal, Compliance, TI, dan Information Security.
Kebijakan dan prosedur, misalnya pengelolaan hak subjek data, retensi, penghapusan, insiden, vendor, dan DPIA.
Evidence implementasi untuk memastikan kebijakan benar-benar dijalankan.
Monitoring dan evaluasi terhadap efektivitas kontrol dan tindak lanjut perbaikan.
Pembahasan lebih lanjut mengenai kebutuhan organisasi juga dapat dilihat pada artikel Pendampingan UU PDP: Kapan Organisasi Membutuhkannya?.
Bagaimana Mengetahui Gap Kepatuhan PDP?
Tantangan berikutnya adalah mengetahui apakah kondisi aktual sudah sesuai dengan kewajiban yang relevan.
Gap assessment dapat membandingkan persyaratan dengan kondisi organisasi, evidence yang tersedia, risiko yang ditemukan, serta prioritas perbaikannya.
Contohnya, organisasi mungkin telah memiliki privacy policy, tetapi belum mempunyai pemetaan aktivitas pemrosesan. SOP insiden TI mungkin tersedia, tetapi belum mencakup kegagalan Pelindungan Data Pribadi.
Artinya, gap assessment tidak sekadar memeriksa keberadaan dokumen. Penilaian juga perlu melihat keselarasan antara regulasi, proses bisnis, teknologi, pengendalian, dan implementasinya.
Kapan Pendampingan PDP Dibutuhkan?
Pendampingan dapat dipertimbangkan ketika organisasi belum mengetahui kondisi kepatuhannya, memiliki pemrosesan data yang kompleks, belum mempunyai roadmap implementasi, atau membutuhkan dukungan dalam menyusun serta menjalankan kebijakan dan prosedur.
Pendampingan yang terstruktur dapat membantu organisasi bergerak dari current state → identifikasi gap → penilaian risiko → prioritas perbaikan → implementasi → monitoring.
Kesimpulan
Memahami bahwa PDP adalah Pelindungan Data Pribadi merupakan langkah awal. Kesiapan organisasi ditentukan oleh bagaimana kewajiban tersebut diterjemahkan ke dalam tata kelola, proses, kebijakan, kontrol, tanggung jawab, serta evidence yang dapat ditelusuri.
Jika organisasi Anda perlu memetakan kondisi saat ini, mengidentifikasi gap dan risiko, menyusun kebijakan serta prosedur, hingga mendampingi implementasinya, PT Integra Teknologi Solusi menyediakan Jasa Pendampingan UU PDP untuk membantu meningkatkan kesiapan kepatuhan organisasi terhadap UU No. 27 Tahun 2022.
Konsultasikan kebutuhan Pendampingan UU PDP organisasi Anda bersama tim Integra.