Dalam menjalankan bisnis, perusahaan membutuhkan standar yang membantu menjaga kualitas, meningkatkan efisiensi, dan mengelola risiko. Salah satu acuan yang banyak digunakan adalah standar ISO.
Namun, apa itu ISO dan mengapa penerapannya penting bagi perusahaan? ISO merupakan standar internasional yang dapat membantu organisasi membangun sistem manajemen secara terstruktur dan konsisten.
Bagi instansi pemerintah, BUMN/BUMD, perbankan, maupun perusahaan swasta, penerapan ISO dapat menjadi langkah strategis untuk meningkatkan tata kelola, keamanan informasi, dan kepercayaan pemangku kepentingan.
Apa Itu ISO? Pengertian dan Tujuannya
ISO adalah nama singkat dari International Organization for Standardization, yaitu organisasi internasional yang mengembangkan standar untuk berbagai bidang, mulai dari manajemen mutu hingga keamanan informasi.
Meski sering disebut sebagai singkatan, ISO sebenarnya bukan akronim. Nama tersebut berasal dari bahasa Yunani isos yang berarti sama.
Menurut International Organization for Standardization, standar ISO dikembangkan untuk membantu organisasi menerapkan praktik yang konsisten dan diakui secara internasional.
Apa Tujuan ISO bagi Perusahaan?
Tujuan penerapan ISO adalah membantu organisasi:
Menetapkan proses operasional yang konsisten.
Meningkatkan kualitas produk dan layanan.
Mengidentifikasi serta mengendalikan risiko.
Mendukung pemenuhan persyaratan yang relevan.
Mendorong evaluasi dan perbaikan berkelanjutan.
Dengan standar yang tepat, perusahaan dapat membangun sistem kerja yang lebih terukur dan dapat dipertanggungjawabkan.
ISO untuk Apa dalam Operasional Perusahaan?
ISO digunakan sebagai acuan untuk membangun kebijakan, prosedur, pembagian tanggung jawab, serta mekanisme evaluasi organisasi.
Sebagai contoh, perusahaan yang mengelola informasi nasabah membutuhkan prosedur pengendalian akses, penanganan insiden, dan pengelolaan risiko keamanan informasi.
Penerapan ISO membantu memastikan bahwa proses tersebut tidak hanya bergantung pada individu, tetapi dijalankan melalui sistem manajemen yang terdokumentasi dan dievaluasi secara berkala.
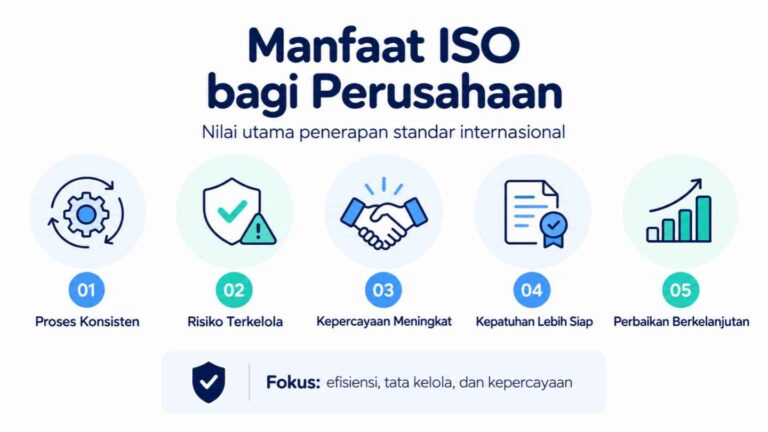
Apa Manfaat ISO bagi Perusahaan?
Penerapan standar ISO yang efektif dapat memberikan berbagai manfaat bagi organisasi.
1. Meningkatkan Efisiensi Operasional
Prosedur yang terstruktur membantu mengurangi ketidakkonsistenan pekerjaan, memperjelas tanggung jawab, dan meningkatkan koordinasi antarunit.
2. Memperkuat Pengelolaan Risiko
ISO membantu perusahaan menerapkan pendekatan sistematis dalam mengidentifikasi, menilai, dan menangani risiko sesuai ruang lingkup standar.
3. Meningkatkan Kepercayaan Pelanggan
Penerapan standar internasional menunjukkan komitmen organisasi terhadap kualitas, keamanan, atau aspek pengelolaan lainnya.
4. Mendukung Tata Kelola dan Kepatuhan
Standar ISO membantu organisasi membangun proses pengendalian dan dokumentasi yang mendukung pemenuhan kewajiban yang relevan.
5. Mendorong Perbaikan Berkelanjutan
Melalui audit internal, evaluasi kinerja, dan tinjauan manajemen, organisasi dapat mengidentifikasi kelemahan serta menentukan tindakan perbaikan.
Jenis-Jenis ISO yang Banyak Digunakan Perusahaan
Terdapat berbagai jenis ISO dengan fokus penerapan berbeda. Berikut beberapa standar yang relevan bagi organisasi.
| Standar ISO | Fokus Utama |
|---|---|
| ISO 9001 | Sistem manajemen mutu |
| ISO 14001 | Sistem manajemen lingkungan |
| ISO 45001 | Sistem manajemen keselamatan dan kesehatan kerja |
| ISO 37001 | Sistem manajemen anti-penyuapan |
| ISO/IEC 27001 | Sistem manajemen keamanan informasi |
| ISO/IEC 27701 | Sistem manajemen informasi privasi |
Pemilihan standar perlu mempertimbangkan aktivitas bisnis, risiko, persyaratan pemangku kepentingan, dan tujuan organisasi.
Bagi perusahaan yang mengelola informasi sensitif maupun data pribadi, ISO 27001 dan ISO 27701 menjadi dua standar yang patut dipertimbangkan.
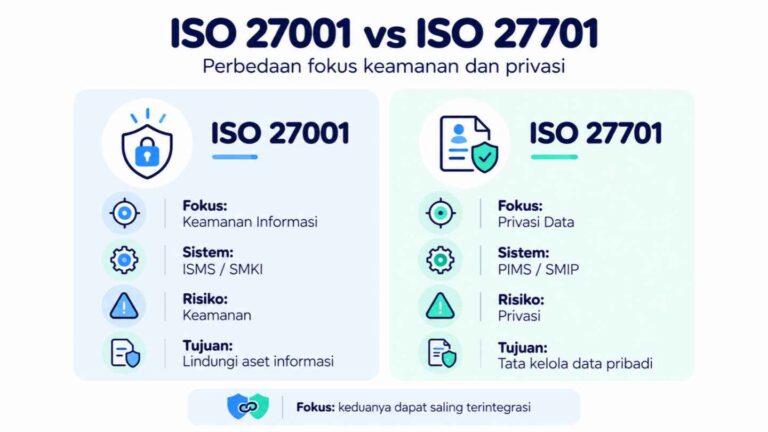
Apa Perbedaan ISO 27001 dan ISO 27701?
Keduanya berkaitan dengan pengelolaan informasi, tetapi memiliki fokus berbeda.
ISO 27001: Sistem Manajemen Keamanan Informasi
ISO/IEC 27001:2022 menetapkan persyaratan Information Security Management System (ISMS) atau Sistem Manajemen Keamanan Informasi (SMKI).
Standar ini membantu organisasi mengelola risiko keamanan informasi, termasuk menjaga kerahasiaan, integritas, dan ketersediaan informasi.
ISO 27701: Sistem Manajemen Informasi Privasi
ISO/IEC 27701:2025 mengatur persyaratan Privacy Information Management System (PIMS) atau Sistem Manajemen Informasi Privasi (SMIP).
Standar ini berfokus pada pengelolaan risiko privasi, tanggung jawab pemrosesan data pribadi, dan tata kelola informasi pribadi.
Berbeda dengan edisi 2019, ISO 27701:2025 dapat diterapkan sebagai standar sistem manajemen independen, sekaligus dapat diintegrasikan dengan ISO 27001.
Penerapan keduanya dapat membantu organisasi memperkuat keamanan informasi dan tata kelola privasi, tetapi tidak otomatis menjamin kepatuhan terhadap seluruh peraturan perlindungan data pribadi.
Bagaimana Memilih Standar ISO yang Tepat?
Perusahaan sebaiknya menentukan standar berdasarkan kebutuhan dan karakteristik organisasi.
Contohnya:
Perbankan: Mempertimbangkan ISO 27001 untuk keamanan informasi dan ISO 27701 untuk pengelolaan privasi data nasabah.
Instansi pemerintah: Memperkuat tata kelola informasi dan perlindungan data masyarakat.
Perguruan tinggi: Mengelola keamanan serta privasi data mahasiswa dan pegawai.
BUMN/BUMD: Meningkatkan pengelolaan risiko dan konsistensi proses bisnis.
Sebelum menentukan standar, organisasi perlu menilai kondisi saat ini, risiko utama, serta persyaratan yang berlaku.
Bagaimana Tahapan Penerapan ISO hingga Sertifikasi?
Penerapan ISO membutuhkan persiapan sistematis agar standar berjalan efektif dalam operasional organisasi.
Tahapan umumnya meliputi:
Menentukan ruang lingkup: Mengidentifikasi proses, unit kerja, dan tujuan penerapan.
Melakukan gap assessment: Menilai kesenjangan antara kondisi organisasi dan persyaratan standar.
Menyusun kebijakan dan prosedur: Mengembangkan dokumentasi serta pengendalian yang diperlukan.
Melaksanakan implementasi: Menjalankan sistem manajemen dan meningkatkan kompetensi personel.
Melakukan audit internal: Mengevaluasi kesesuaian dan efektivitas penerapan.
Mempersiapkan sertifikasi: Menindaklanjuti temuan dan mempersiapkan audit lembaga sertifikasi.
Perlu dipahami bahwa tidak semua standar ISO dapat disertifikasi. Sertifikasi untuk standar yang memenuhi syarat dilakukan oleh lembaga sertifikasi independen, bukan oleh ISO.
Kapan Perusahaan Membutuhkan Pendampingan ISO?
Pendampingan ISO dapat dipertimbangkan ketika organisasi mengalami keterbatasan kompetensi internal, kesulitan memahami persyaratan standar, atau belum mengetahui tingkat kesiapan sistem manajemennya.
Melalui layanan Jasa Pendampingan ISO 27001, organisasi dapat memperoleh dukungan dalam gap assessment, pengelolaan risiko, implementasi SMKI, hingga persiapan audit sertifikasi.
Sementara itu, Jasa Pendampingan ISO 27701 membantu organisasi membangun PIMS, mengevaluasi kesenjangan pengelolaan privasi, dan mempersiapkan pemenuhan persyaratan standar.
Pendampingan bertujuan membantu proses implementasi berjalan lebih terarah sesuai kebutuhan dan kesiapan organisasi.
Kesimpulan
Memahami apa itu ISO merupakan langkah awal bagi perusahaan untuk menentukan standar yang sesuai dengan kebutuhan bisnisnya.
Penerapan ISO tidak hanya berkaitan dengan sertifikasi, tetapi juga membangun sistem manajemen yang efektif, terukur, dan berkelanjutan.
Ingin mengetahui kesiapan organisasi Anda dalam menerapkan ISO 27001 atau ISO 27701?
PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27001 dan ISO 27701 untuk membantu organisasi melakukan gap assessment, implementasi sistem manajemen, dan persiapan sertifikasi.
Konsultasikan kebutuhan organisasi Anda bersama tim Integra untuk menentukan langkah implementasi yang tepat.