Assesment oleh Tim Ahli UU PDP
Cek Skor Kepatuhan UU PDP Bisnis Anda
Quick Assesment
Gratis 30 Menit
UU PDP Sudah berlaku penuh, sudahkan bisnis anda sudah siap dan aman denda?
Skor Kepatuhan
0-100
Top 3 Risiko Prioritas
Roadmap Implementasi
Organisasi sering mengelola data pribadi melalui berbagai sistem, aplikasi, dan unit kerja. Namun, tidak semuanya memiliki gambaran lengkap mengenai data apa yang dikumpulkan, bagaimana data digunakan, serta siapa yang dapat mengaksesnya.
Kondisi tersebut dapat menyulitkan pemenuhan kewajiban UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
Salah satu langkah penting untuk mengatasinya adalah melakukan data mapping PDP. Melalui pemetaan yang terstruktur, organisasi dapat memahami aktivitas pemrosesan data pribadi, mengidentifikasi risiko, dan menentukan prioritas perbaikan kepatuhan.
Apa Itu Data Mapping PDP?
Data mapping PDP adalah proses mengidentifikasi, mendokumentasikan, dan memetakan data pribadi yang diproses organisasi, mulai dari pengumpulan, penggunaan, penyimpanan, pembagian, hingga penghapusan.
Pemetaan data pribadi mencakup beberapa informasi penting, seperti:
Jenis dan sumber data pribadi.
Tujuan serta dasar pemrosesan.
Sistem dan lokasi penyimpanan.
Unit kerja atau pihak yang memiliki akses.
Aliran data kepada pihak internal maupun eksternal.
Jangka waktu retensi dan mekanisme penghapusan.
Dengan pemetaan tersebut, organisasi dapat memahami bagaimana data pribadi dikelola sepanjang siklus pemrosesannya.
Mengapa Data Mapping Penting untuk Kepatuhan UU PDP?
Data mapping membantu organisasi menghubungkan pengelolaan data aktual dengan kewajiban regulasi.
Berdasarkan UU No. 27 Tahun 2022, terdapat beberapa ketentuan yang relevan:
Pasal 20: Pengendali Data Pribadi wajib memiliki dasar pemrosesan data pribadi.
Pasal 31: Pengendali Data Pribadi wajib merekam seluruh kegiatan pemrosesan data pribadi.
Pasal 34: Penilaian dampak pelindungan data pribadi wajib dilakukan apabila pemrosesan berpotensi menimbulkan risiko tinggi.
Data mapping membantu menyediakan informasi untuk mendukung pelaksanaan kewajiban tersebut.
Selain itu, pemetaan memudahkan organisasi menemukan penggunaan data yang tidak sesuai tujuan, akses berlebihan, atau pengelolaan pihak ketiga yang belum memadai.
Namun, data mapping bukan satu-satunya persyaratan kepatuhan. Hasilnya perlu ditindaklanjuti melalui kebijakan, prosedur, dan pengendalian yang sesuai.
Tahapan Data Mapping PDP dalam Organisasi
Pelaksanaan data mapping sebaiknya dilakukan secara sistematis agar hasilnya dapat digunakan untuk evaluasi kepatuhan.
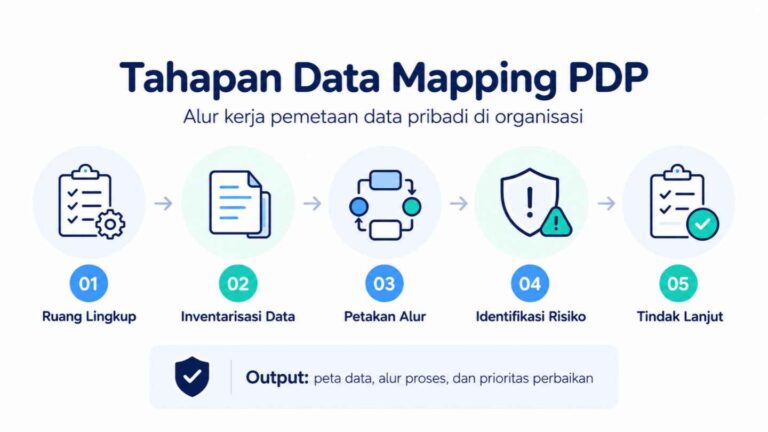
1. Menentukan Ruang Lingkup Pemetaan
Identifikasi proses bisnis dan unit kerja yang memproses data pribadi.
Contohnya, instansi pemerintah dapat memulai dari pelayanan publik, sedangkan perbankan dapat memprioritaskan pembukaan rekening dan pengelolaan data nasabah.
Tetapkan pula penanggung jawab setiap proses.
2. Menginventarisasi Data Pribadi
Catat jenis data yang dikumpulkan, sumbernya, kategori subjek data, tujuan penggunaan, serta dasar pemrosesannya.
Inventarisasi perlu mencakup data dalam aplikasi, database, dokumen elektronik, maupun arsip fisik.
3. Memetakan Alur Pemrosesan Data
Lakukan data flow mapping UU PDP untuk mengetahui perpindahan data antarunit, aplikasi, dan pihak ketiga.
Pemetaan harus menunjukkan dari mana data berasal, bagaimana data diproses, dan kepada siapa data diteruskan.
4. Mengidentifikasi Sistem dan Kontrol Keamanan
Dokumentasikan lokasi penyimpanan, pengaturan hak akses, penerima data, serta mekanisme pengamanan.
Identifikasi pula peran pengendali dan prosesor data pribadi, termasuk keterlibatan vendor atau penyedia layanan cloud.
5. Mengidentifikasi Risiko dan Gap Kepatuhan
Bandingkan kondisi aktual dengan kewajiban UU PDP dan kebijakan internal.
Contoh kesenjangan meliputi dasar pemrosesan yang belum jelas, retensi yang tidak ditetapkan, atau akses yang terlalu luas.
Tentukan juga apakah aktivitas tertentu memerlukan penilaian dampak pelindungan data pribadi atau Data Protection Impact Assessment (DPIA).
6. Menyusun Dokumentasi dan Rencana Perbaikan
Validasi hasil pemetaan bersama pemilik proses bisnis.
Gunakan hasilnya untuk menyusun atau memperbarui inventaris aktivitas pemrosesan, menetapkan prioritas risiko, serta membuat rencana tindak lanjut.
Contoh Penerapan Data Mapping PDP
Sebagai ilustrasi, sebuah perguruan tinggi melakukan pemetaan data pribadi dalam proses penerimaan mahasiswa baru.
| Komponen | Contoh Pemetaan |
|---|---|
| Proses bisnis | Pendaftaran mahasiswa |
| Subjek data | Calon mahasiswa |
| Jenis data | Identitas, kontak, dokumen pendaftaran |
| Sumber data | Formulir pendaftaran online |
| Tujuan | Administrasi dan seleksi penerimaan |
| Sistem | Aplikasi penerimaan mahasiswa |
| Pihak pengakses | Petugas penerimaan berwenang |
| Penerima data | Unit akademik terkait |
| Dasar pemrosesan | Ditetapkan berdasarkan analisis hukum |
| Retensi | Sesuai ketentuan dan jadwal retensi |
| Potensi risiko | Akses berlebihan dan penyimpanan terlalu lama |
Contoh tersebut perlu disesuaikan dengan kondisi organisasi sebenarnya.
Melalui pemetaan, perguruan tinggi dapat mengetahui apakah aliran data sudah terkendali serta apakah diperlukan perbaikan kebijakan akses dan retensi.
Perbedaan Data Mapping, Data Flow Mapping, dan ROPA
Ketiga istilah ini saling berkaitan, tetapi memiliki fokus berbeda.
Data Mapping: Memetakan jenis data pribadi, sumber, tujuan, sistem, dan pihak yang terlibat dalam pemrosesan.
Data Flow Mapping: Menggambarkan jalur perpindahan data antarproses, sistem, atau organisasi.
ROPA (Record of Processing Activities): Dokumentasi terstruktur mengenai aktivitas pemrosesan data pribadi.
Dalam praktiknya, data flow mapping dapat menjadi bagian dari data mapping, sedangkan hasil pemetaan digunakan untuk menyusun atau memperbarui ROPA UU PDP.
Risiko dan Tindak Lanjut Setelah Data Mapping
Hasil pemetaan dapat mengungkap berbagai kesenjangan, antara lain:
Pengumpulan data tanpa dasar pemrosesan yang jelas.
Pembagian data kepada vendor tanpa pengaturan memadai.
Penyimpanan data melebihi kebutuhan.
Hak akses yang tidak sesuai tanggung jawab.
Temuan tersebut dapat meningkatkan risiko penyalahgunaan data, ketidakpatuhan, hingga sanksi administratif sesuai ketentuan UU PDP.
Oleh karena itu, organisasi perlu melaksanakan gap assessment, memperbaiki kontrol, dan menetapkan prioritas implementasi.
Langkah tersebut dapat menjadi bagian dari program pelindungan data pribadi yang dijalankan secara berkelanjutan.
Kapan Organisasi Membutuhkan Pendampingan PDP?
Pendampingan dapat dipertimbangkan ketika data pribadi tersebar di banyak unit, belum tersedia dokumentasi pemrosesan yang memadai, atau organisasi mengalami kesulitan mengidentifikasi kesenjangan kepatuhan.
Melalui pendampingan, organisasi dapat memperoleh dukungan dalam evaluasi kesiapan, analisis risiko, penyusunan kebijakan dan prosedur, serta pelaksanaan perbaikan.
Kesimpulan
Data mapping PDP merupakan langkah penting untuk memahami dan mengendalikan pemrosesan data pribadi dalam organisasi.
Pemetaan yang baik membantu penyusunan ROPA, identifikasi risiko privasi, serta penentuan prioritas implementasi UU PDP.
Jika organisasi Anda membutuhkan dukungan dalam melakukan pemetaan, mengidentifikasi gap, atau menyusun kebijakan dan prosedur, konsultasikan kebutuhan Anda melalui Jasa Pendampingan UU PDP dari Integra.
Pendampingan yang terstruktur membantu organisasi membangun tata kelola pelindungan data pribadi yang lebih terarah dan dapat dipertanggungjawabkan.