Transformasi digital membuat organisasi semakin bergantung pada sistem informasi untuk menjalankan operasional, mengelola data, dan memberikan layanan kepada pelanggan. Namun, semakin luas penggunaan teknologi, semakin besar pula risiko serangan siber yang dapat mengganggu layanan dan menimbulkan kerugian.
Memiliki firewall, antivirus, sistem pemantauan keamanan, dan kebijakan teknologi informasi belum tentu menjamin bahwa seluruh kontrol keamanan berjalan efektif. Organisasi perlu memastikan bahwa pengendalian yang diterapkan mampu mencegah ancaman, mendeteksi aktivitas mencurigakan, serta mendukung pemulihan ketika insiden terjadi.
Audit keamanan sistem informasi dan ketahanan siber menjadi salah satu pendekatan untuk mengevaluasi kondisi tersebut secara sistematis. Khusus bagi penyelenggara yang berada dalam cakupan pengaturan Bank Indonesia, audit KKS juga berkaitan dengan pemenuhan ketentuan PBI Nomor 2 Tahun 2024 dan peraturan pelaksanaannya.
Lantas, apa saja yang diperiksa dalam audit KKS, bagaimana proses pelaksanaannya, dan apa yang perlu dipersiapkan organisasi?
Apa Itu Audit Keamanan Sistem Informasi dan Ketahanan Siber?
Audit Keamanan Sistem Informasi dan Ketahanan Siber (KKS) adalah pemeriksaan sistematis terhadap tata kelola, proses, teknologi, dan pengendalian keamanan untuk menilai kepatuhan serta efektivitas penerapan KKS dalam organisasi.
Dalam konteks regulasi Bank Indonesia, KKS berkaitan dengan perlindungan kerahasiaan, keutuhan, dan ketersediaan informasi atau sistem informasi dari serangan siber, sekaligus kemampuan menjaga kelangsungan bisnis melalui antisipasi, respons, dan pemulihan insiden.
Dengan demikian, terdapat dua aspek penting yang saling melengkapi.
Keamanan sistem informasi berfokus pada perlindungan data, aplikasi, jaringan, dan infrastruktur dari akses tidak sah, perubahan yang tidak diizinkan, maupun gangguan layanan.
Sementara itu, ketahanan siber (cyber resilience) menekankan kemampuan organisasi untuk menghadapi ancaman, membatasi dampak insiden, mempertahankan fungsi penting, dan memulihkan operasional.
Audit KKS mengevaluasi kedua aspek tersebut melalui pemeriksaan terhadap kebijakan, manajemen risiko, pengendalian teknis, kesiapan sumber daya manusia, serta mekanisme penanganan insiden.
Sebagai contoh, organisasi mungkin telah memiliki prosedur pencadangan data dan Disaster Recovery Plan (DRP). Namun, apabila pemulihan belum pernah diuji, organisasi belum memiliki bukti yang memadai bahwa layanan dapat dipulihkan sesuai target ketika terjadi gangguan.
Audit membantu mengidentifikasi kesenjangan antara kebijakan yang telah disusun dan penerapannya dalam kegiatan operasional.
Mengapa Audit KKS Penting bagi Organisasi?
Risiko siber tidak hanya menjadi tanggung jawab divisi teknologi informasi. Gangguan pada sistem penting dapat berdampak terhadap operasional, pelayanan, keuangan, kepatuhan, dan reputasi organisasi.
Karena itu, manajemen membutuhkan informasi yang objektif mengenai efektivitas kontrol keamanan dan tingkat kesiapan organisasi menghadapi insiden.
1. Mengidentifikasi Kelemahan Pengendalian Keamanan
Pengendalian keamanan dapat mengalami penurunan efektivitas akibat perubahan konfigurasi, perkembangan ancaman, atau ketidakkonsistenan penerapan prosedur.
Audit membantu mengidentifikasi kelemahan tersebut sebelum berkembang menjadi risiko yang lebih besar.
Sebagai contoh, kebijakan organisasi mewajibkan penggunaan autentikasi multifaktor untuk akun administrator. Namun, pemeriksaan menemukan bahwa beberapa akun dengan hak akses tinggi belum menerapkan kontrol tersebut.
Temuan ini menunjukkan bahwa kebijakan telah tersedia, tetapi implementasinya belum menyeluruh.
2. Melindungi Aset dan Layanan Digital yang Kritis
Organisasi perlu mengetahui sistem, aplikasi, data, dan infrastruktur yang memiliki dampak terbesar terhadap operasional.
Melalui audit KKS, organisasi dapat mengevaluasi apakah aset kritis telah diidentifikasi, dilindungi, dipantau, dan memiliki mekanisme pemulihan yang memadai.
Hal ini penting terutama bagi perbankan, penyelenggara sistem pembayaran, BUMN/BUMD, serta organisasi yang mengelola layanan dan data berskala besar.
3. Mendukung Kepatuhan terhadap Regulasi
Bagi pihak yang termasuk dalam cakupan pengaturan Bank Indonesia, penerapan dan audit KKS berkaitan dengan kewajiban pengelolaan keamanan sistem informasi dan ketahanan siber.
Audit membantu organisasi mengevaluasi kesesuaian penerapan kontrol terhadap ketentuan yang berlaku serta memastikan tersedianya bukti pemeriksaan.
Namun, kewajiban berdasarkan PBI 2/2024 tidak otomatis berlaku bagi seluruh instansi pemerintah, BUMN/BUMD, atau perusahaan. Organisasi perlu memastikan terlebih dahulu apakah aktivitas dan statusnya termasuk dalam cakupan pengaturan Bank Indonesia.
4. Menentukan Prioritas Peningkatan Keamanan
Tidak semua kelemahan memiliki dampak yang sama.
Kerentanan pada sistem transaksi yang terhubung ke internet dapat membutuhkan penanganan berbeda dibandingkan kelemahan pada sistem internal dengan akses terbatas.
Audit memberikan dasar bagi manajemen untuk menentukan prioritas perbaikan berdasarkan risiko, tingkat kritikalitas aset, dan dampak terhadap bisnis.
Dasar Regulasi Audit KKS: PBI 2/2024, PADG 24/2024, dan PADG 29/2026
Bank Indonesia menetapkan kerangka pengaturan Keamanan Sistem Informasi dan Ketahanan Siber untuk memperkuat keamanan dan ketahanan penyelenggara dalam sektor yang menjadi kewenangan pengawasannya.
Terdapat tiga regulasi penting yang perlu dipahami dalam pelaksanaan audit KKS.
PBI Nomor 2 Tahun 2024
Peraturan Bank Indonesia Nomor 2 Tahun 2024 mengatur keamanan sistem informasi dan ketahanan siber bagi penyelenggara sistem pembayaran, pelaku pasar uang dan pasar valuta asing, serta pihak lain yang diatur dan diawasi Bank Indonesia.
Pengaturannya mencakup tata kelola, pencegahan, penanganan insiden, pengawasan, kolaborasi, serta penerapan KKS sesuai klasifikasi penyelenggara.
Dari sisi audit, regulasi ini memberikan kerangka untuk mengevaluasi apakah organisasi telah membangun mekanisme pengelolaan risiko dan pengendalian keamanan secara memadai.
PADG Nomor 24 Tahun 2024
PADG Nomor 24 Tahun 2024 menjabarkan ketentuan teknis penerapan KKS.
Pasal 11 mengatur bahwa ruang lingkup audit KKS paling sedikit mencakup tata kelola, pencegahan, dan penanganan.
Selanjutnya, Pasal 12 menetapkan bahwa audit KKS dilakukan secara berkala paling sedikit satu kali dalam satu tahun.
Audit dapat dilakukan oleh pihak internal dan/atau eksternal secara independen. Apabila dilaksanakan pihak eksternal, auditor KKS independen harus terdaftar pada Self-Regulatory Organization (SRO) dan/atau otoritas lain sesuai ketentuan.
Hasil audit juga perlu disampaikan kepada manajemen tertinggi dan digunakan untuk memperbaiki penerapan KKS.
Ketentuan ini menegaskan bahwa audit tidak berhenti pada penyusunan laporan, tetapi harus menjadi bagian dari peningkatan keamanan organisasi.
PADG Nomor 29 Tahun 2026
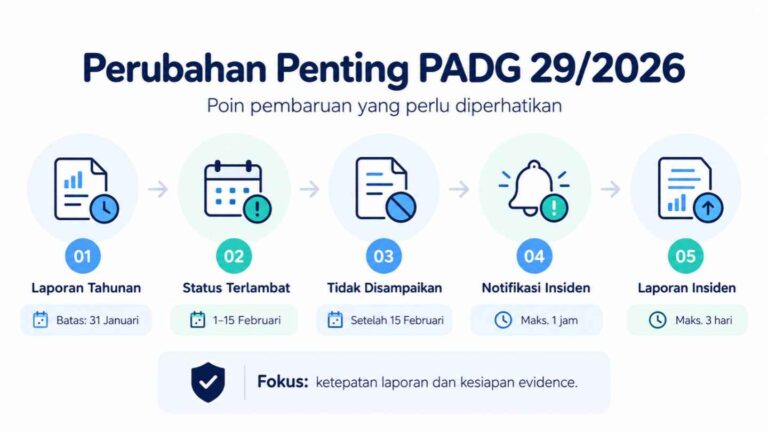
Bank Indonesia kemudian menerbitkan PADG Nomor 29 Tahun 2026 sebagai perubahan atas PADG 24/2024, yang mulai berlaku pada 25 September 2026.
Perubahan ini terutama memperjelas ketentuan pelaporan, sanksi administratif, serta penetapan infrastruktur informasi vital sektor keuangan.
Beberapa ketentuan penting meliputi:
Laporan tahunan: disampaikan paling lambat 31 Januari untuk periode tahun sebelumnya.
Keterlambatan pelaporan: laporan yang diterima setelah 31 Januari sampai dengan 15 Februari dikategorikan terlambat.
Tidak menyampaikan laporan: berlaku ketika laporan belum diterima Bank Indonesia sampai dengan 15 Februari. Kewajiban penyampaian laporan tetap berlaku.
Pelaporan insiden siber: terdapat ketentuan sanksi administratif terkait keterlambatan notifikasi awal lebih dari satu jam sejak insiden diketahui dan penyampaian laporan insiden lebih dari tiga hari kalender sejak insiden terjadi.
Infrastruktur informasi vital: penetapannya mempertimbangkan antara lain ukuran, keterhubungan, ketergantian, dan kompleksitas.
Perubahan tersebut memperkuat pentingnya kesiapan dokumentasi, pengawasan internal, serta proses pelaporan yang terstruktur.
Organisasi tidak cukup hanya mengetahui kondisi keamanan teknis. Organisasi juga perlu memastikan bahwa hasil evaluasi, identifikasi infrastruktur penting, dan informasi yang diwajibkan regulator dapat disampaikan secara tepat.
Siapa yang Wajib Melaksanakan Audit KKS?
Penerapan KKS dalam regulasi Bank Indonesia ditujukan kepada penyelenggara yang termasuk dalam cakupan pengaturan dan pengawasannya.
Pihak tersebut antara lain mencakup Penyedia Jasa Pembayaran (PJP), Penyelenggara Infrastruktur Sistem Pembayaran (PIP), pelaku pasar uang dan pasar valuta asing, serta pihak terkait lainnya sesuai ketentuan.
Cakupan kewajiban dapat berbeda berdasarkan klasifikasi penyelenggara, jenis layanan digital, penggunaan sistem pihak ketiga, dan keterhubungan infrastruktur.
Untuk memahami ketentuan tersebut secara lebih rinci, baca artikel Siapa yang Wajib Melakukan Audit KKS? Pahami Ketentuan PBI 2/2024.
Apa Saja Ruang Lingkup Audit KKS?
Sesuai PADG 24/2024, ruang lingkup audit KKS terdiri atas tiga area utama, yaitu tata kelola, pencegahan, dan penanganan.
Ketiganya saling berkaitan untuk memastikan bahwa organisasi mampu mengelola risiko sekaligus mempertahankan keberlangsungan layanan ketika menghadapi ancaman siber.
1. Audit Tata Kelola KKS
Audit tata kelola mengevaluasi bagaimana organisasi menetapkan arah, tanggung jawab, kebijakan, serta pengawasan terhadap penerapan keamanan siber.
Area yang dapat diperiksa antara lain:
Strategi dan kebijakan keamanan sistem informasi.
Struktur organisasi serta peran dan tanggung jawab KKS.
Proses identifikasi dan pengelolaan risiko siber.
Pengawasan dan keterlibatan manajemen.
Kompetensi sumber daya manusia serta program kesadaran keamanan.
Pengelolaan risiko keamanan dari pihak ketiga.
Auditor dapat memeriksa dokumen kebijakan, struktur organisasi, risk register, notula evaluasi manajemen, dan bukti pelaksanaan program keamanan.
Tujuannya adalah memastikan bahwa keamanan siber telah dikelola sebagai bagian dari tata kelola organisasi, bukan sekadar aktivitas operasional tim TI.
2. Audit Pencegahan: Identifikasi, Proteksi, dan Deteksi
Pencegahan berfokus pada kemampuan organisasi mengenali ancaman, melindungi aset, serta mendeteksi potensi serangan.
Dalam aspek identifikasi, pemeriksaan dapat mencakup inventaris aset, asesmen risiko siber, analisis dampak bisnis, dan pemetaan sistem kritis.
Pada aspek proteksi, auditor mengevaluasi penerapan pengendalian seperti manajemen hak akses, keamanan jaringan, perlindungan data, pengamanan aplikasi, serta pengelolaan kerentanan.
Sementara itu, aspek deteksi mencakup pemantauan keamanan, analisis log, identifikasi aktivitas mencurigakan, serta tindak lanjut terhadap peringatan keamanan.
Contohnya, organisasi telah menggunakan Security Information and Event Management (SIEM) untuk mengumpulkan log. Namun, audit menemukan bahwa peringatan berisiko tinggi tidak selalu ditindaklanjuti sesuai prosedur.
Kondisi tersebut menunjukkan perlunya peningkatan proses monitoring dan respons, bukan hanya penambahan teknologi.
3. Audit Penanganan: Respons dan Pemulihan Insiden
Area penanganan mengevaluasi kemampuan organisasi merespons serangan siber dan memulihkan operasional.
Pemeriksaan dapat mencakup:
Incident Response Plan dan prosedur eskalasi.
Mekanisme klasifikasi serta pencatatan insiden.
Simulasi atau pengujian penanganan insiden.
Komunikasi dengan pihak internal dan eksternal.
Business Continuity Plan (BCP) dan Disaster Recovery Plan (DRP).
Pengujian pencadangan dan pemulihan data.
Evaluasi pascainsiden dan tindakan perbaikan.
Sebagai contoh, audit dapat memeriksa apakah organisasi telah melakukan restore testing serta mengukur hasilnya terhadap Recovery Time Objective (RTO) dan Recovery Point Objective (RPO).
Dengan demikian, kesiapan pemulihan tidak hanya dinilai dari keberadaan dokumen, tetapi juga dari bukti pengujian yang telah dilakukan.
Bagaimana Tahapan Pelaksanaan Audit KKS?
Pelaksanaan audit KKS membutuhkan pendekatan yang terstruktur agar pemeriksaan dapat menghasilkan temuan yang relevan dan rekomendasi yang dapat ditindaklanjuti.
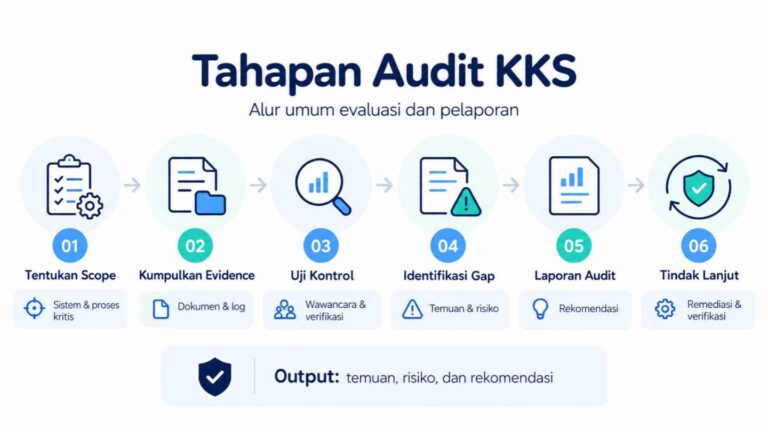
Secara umum, prosesnya dapat dilakukan melalui enam tahapan berikut.
1. Perencanaan dan Penentuan Ruang Lingkup
Tahap pertama adalah menetapkan tujuan, kriteria, objek, dan periode audit.
Organisasi perlu mengidentifikasi proses bisnis, aplikasi, infrastruktur, serta unit kerja yang masuk dalam pemeriksaan.
Kritikalitas sistem dan profil risiko menjadi pertimbangan penting agar sumber daya audit diarahkan pada area yang paling relevan.
2. Pengumpulan Dokumen dan Bukti Audit
Auditor mengumpulkan bukti atau evidence untuk mengevaluasi penerapan pengendalian.
Bukti dapat berupa kebijakan, SOP, konfigurasi sistem, log aktivitas, laporan pengujian, tiket insiden, hasil asesmen risiko, hingga catatan rapat manajemen.
Dokumen tersebut harus relevan, dapat ditelusuri, dan mencerminkan kondisi yang benar-benar diterapkan.
Pembahasan lebih lanjut tersedia dalam artikel Evidence Keamanan Siber: Dokumen Apa yang Dibutuhkan dalam Security Assessment?.
3. Evaluasi dan Pengujian Efektivitas Kontrol
Tahap berikutnya adalah memeriksa apakah kontrol telah dirancang dan dijalankan sesuai tujuan.
Metode pemeriksaan dapat meliputi wawancara, observasi, peninjauan dokumen, pengambilan sampel, dan pengujian kontrol sesuai ruang lingkup audit.
Sebagai contoh, auditor tidak hanya memeriksa kebijakan peninjauan hak akses, tetapi juga mengambil sampel bukti pelaksanaannya untuk mengetahui apakah kontrol berjalan secara konsisten.
4. Identifikasi Gap dan Penilaian Risiko
Auditor membandingkan kondisi aktual dengan kriteria pemeriksaan untuk menemukan ketidaksesuaian, kelemahan, atau pengendalian yang belum efektif.
Setiap temuan perlu dianalisis dengan mempertimbangkan penyebab, kemungkinan terjadinya risiko, dampak terhadap organisasi, dan kontrol yang telah tersedia.
Hasilnya digunakan untuk menentukan tingkat prioritas penanganan.
5. Penyusunan dan Pelaporan Hasil Audit
Laporan audit perlu memberikan gambaran yang jelas mengenai kondisi keamanan organisasi.
Informasi yang umumnya disajikan meliputi ruang lingkup, metodologi, temuan, bukti pendukung, dampak risiko, rekomendasi, serta kesimpulan pemeriksaan.
Bagi penyelenggara yang wajib melaksanakan audit KKS berdasarkan PADG, hasil audit disampaikan kepada manajemen tertinggi untuk mendukung pengambilan keputusan dan perbaikan pengendalian.
6. Tindak Lanjut dan Verifikasi Perbaikan
Audit belum selesai secara substantif hanya karena laporan telah diterbitkan.
Organisasi perlu menyusun rencana tindak lanjut atau remediation plan yang mencakup tindakan korektif, penanggung jawab, target penyelesaian, dan cara memverifikasi efektivitas perbaikan.
Temuan dengan risiko tinggi sebaiknya diprioritaskan sesuai dampaknya terhadap aset dan layanan kritis.
Checklist Audit KKS: Apa Saja yang Perlu Dipersiapkan?
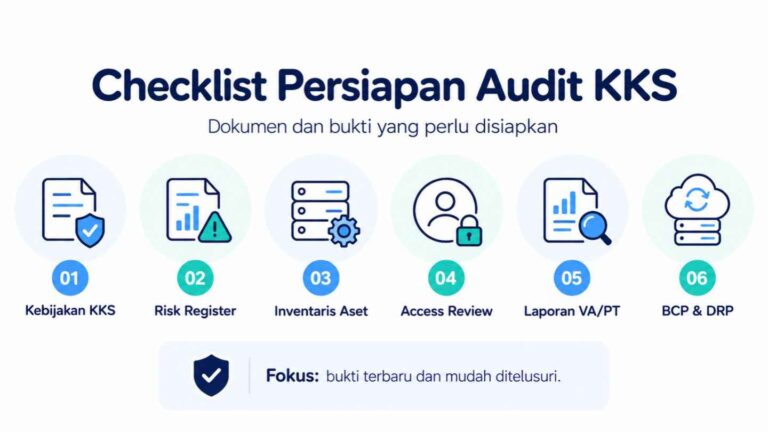
Persiapan audit dapat dimulai dengan melakukan pemeriksaan internal terhadap pengendalian dan bukti penerapan yang tersedia.
Berikut contoh checklist audit KKS yang dapat digunakan untuk evaluasi awal.
| Area pemeriksaan | Pertanyaan evaluasi | Contoh bukti |
|---|---|---|
| Tata kelola | Apakah kebijakan KKS telah ditetapkan dan ditinjau? | Kebijakan, SOP, persetujuan manajemen |
| Manajemen risiko | Apakah risiko siber diidentifikasi dan dievaluasi? | Risk register, risk assessment |
| Inventaris aset | Apakah aset dan sistem kritis tercatat? | Asset inventory, daftar sistem kritis |
| Pengendalian akses | Apakah hak akses ditinjau berkala? | Access review, daftar akun |
| Pengelolaan kerentanan | Apakah kerentanan ditangani dan diverifikasi? | VA report, tiket perbaikan, hasil retest |
| Pemantauan keamanan | Apakah peringatan keamanan dianalisis? | Log SIEM, catatan penanganan alert |
| Keamanan pihak ketiga | Apakah risiko vendor telah dievaluasi? | Vendor assessment, perjanjian keamanan |
| Respons insiden | Apakah prosedur penanganan insiden diuji? | Incident Response Plan, laporan simulasi |
| Pemulihan layanan | Apakah backup dan pemulihan diuji? | Restore test, BCP, DRP |
| Tindak lanjut | Apakah temuan keamanan telah ditangani? | Remediation plan, bukti penutupan temuan |
Checklist tersebut merupakan contoh praktis, bukan daftar lengkap persyaratan resmi Bank Indonesia.
Untuk pemeriksaan formal, setiap butir perlu dipetakan terhadap regulasi, klasifikasi penyelenggara, dan kriteria audit yang berlaku.
Selain kelengkapan dokumen, organisasi perlu memastikan bahwa bukti dapat menunjukkan siapa yang melaksanakan kontrol, kapan dilakukan, sistem apa yang diperiksa, dan bagaimana hasilnya.
Dengan cara ini, audit dapat menilai efektivitas pengendalian, bukan hanya keberadaan dokumen administratif.
Audit KKS, Penilaian Kematangan, dan Pengujian Keamanan: Apa Bedanya?
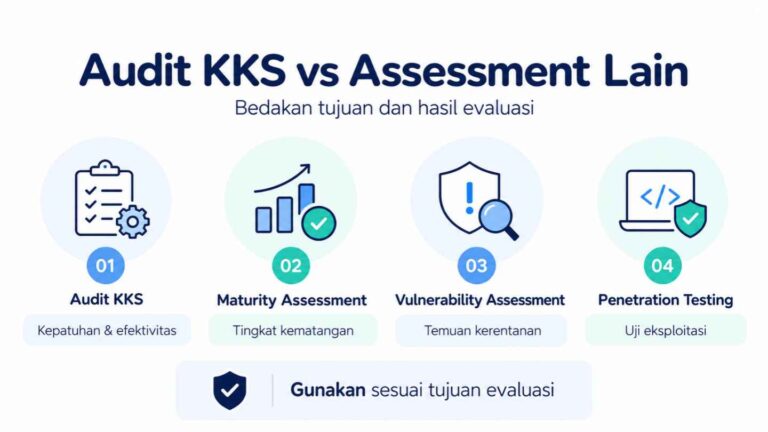
Audit KKS sering dikaitkan dengan penilaian kematangan keamanan siber, vulnerability assessment, dan penetration testing.
Keempat pendekatan tersebut saling melengkapi, tetapi mempunyai tujuan dan hasil yang berbeda.
| Pendekatan | Fokus evaluasi | Hasil utama |
|---|---|---|
| Audit KKS | Kepatuhan dan efektivitas tata kelola serta pengendalian | Laporan temuan dan rekomendasi |
| Penilaian kematangan KKS | Tingkat kemampuan dan konsistensi penerapan KKS | Nilai, kategori kematangan, dan gap |
| Vulnerability Assessment | Identifikasi kerentanan teknis | Daftar kerentanan dan prioritas penanganan |
| Penetration Testing | Pengujian potensi eksploitasi kerentanan | Bukti pengujian, dampak, dan rekomendasi |
Penilaian Kematangan KKS
Penilaian kematangan KKS bertujuan mengetahui tingkat kemampuan organisasi dalam menerapkan dan mengelola keamanan siber.
Evaluasi dapat mencakup konsistensi proses, pengukuran kinerja, pengawasan, serta peningkatan berkelanjutan.
Dalam PADG 24/2024, pengukuran kematangan KKS menghasilkan nilai dan kategori tingkat kematangan yang disampaikan kepada manajemen tertinggi.
Hasil tersebut dapat menjadi dasar untuk menyusun rencana peningkatan keamanan.
Untuk memahami pendekatan penilaian lebih lanjut, baca Bagaimana Mengukur Tingkat Kematangan Keamanan Siber?.
Vulnerability Assessment dan Penetration Testing
Vulnerability assessment digunakan untuk mengidentifikasi kerentanan pada aplikasi, server, jaringan, atau infrastruktur.
Sementara itu, penetration testing menguji apakah kelemahan tertentu dapat dieksploitasi dan sejauh mana dampaknya, melalui simulasi serangan yang dilakukan dengan izin serta ruang lingkup yang jelas.
Kedua pendekatan ini dapat mendukung audit dengan menyediakan bukti teknis mengenai kondisi keamanan sistem.
Namun, hasil pengujian teknis saja tidak cukup untuk menggantikan pemeriksaan tata kelola, manajemen risiko, dan kesiapan penanganan insiden.
Baca juga Perbedaan Penetration Testing dan Vulnerability Assessment.
Bagaimana Menggunakan Hasil Audit KKS untuk Meningkatkan Ketahanan Siber?
Nilai utama audit KKS terletak pada bagaimana organisasi memanfaatkan hasil pemeriksaan untuk memperkuat perlindungan aset dan meningkatkan kesiapan menghadapi insiden.
Setelah audit selesai, manajemen perlu menerjemahkan temuan menjadi tindakan perbaikan yang terukur.
Langkah tersebut dapat dilakukan melalui:
Mengelompokkan temuan berdasarkan risiko. Pertimbangkan dampak bisnis, tingkat eksposur, kritikalitas sistem, dan kemungkinan eksploitasi.
Menganalisis penyebab utama. Identifikasi apakah kelemahan berasal dari kebijakan, proses, konfigurasi, kompetensi, atau pengawasan.
Menentukan tindakan korektif. Pilih perbaikan yang mampu mengurangi risiko secara efektif, termasuk kontrol sementara apabila diperlukan.
Menetapkan penanggung jawab dan target. Pastikan setiap temuan memiliki pemilik risiko serta jadwal penyelesaian.
Memverifikasi hasil perbaikan. Lakukan pemeriksaan ulang untuk memastikan kelemahan telah ditangani dan risiko residual dapat diterima.
Pendekatan tersebut juga sejalan dengan prinsip pengelolaan risiko pada NIST Cybersecurity Framework 2.0, yang mengorganisasikan pengelolaan keamanan siber ke dalam fungsi Govern, Identify, Protect, Detect, Respond, dan Recover.
Dengan demikian, audit tidak hanya menghasilkan informasi mengenai kondisi saat ini, tetapi juga membantu organisasi merencanakan peningkatan keamanan secara berkelanjutan.
Kapan Organisasi Membutuhkan Assessment atau Bantuan Audit KKS?
Tidak semua organisasi memiliki sumber daya, kompetensi khusus, atau kapasitas internal yang memadai untuk mengevaluasi seluruh aspek keamanan secara mendalam.
Dukungan assessment atau jasa audit KKS dapat dipertimbangkan ketika organisasi menghadapi kondisi berikut:
Belum memiliki gambaran menyeluruh mengenai kondisi keamanan dan risiko siber.
Memiliki berbagai perangkat keamanan, tetapi efektivitas kontrol belum terukur.
Menemukan kelemahan berulang dari audit atau pengujian sebelumnya.
Menghadapi perubahan besar pada aplikasi, infrastruktur, atau layanan digital.
Membutuhkan evaluasi objektif sebelum pelaksanaan audit berkala.
Perlu mempersiapkan dokumentasi, evidence, atau penilaian kematangan KKS.
Memerlukan bantuan untuk menentukan prioritas perbaikan berdasarkan risiko.
Dalam memilih pendekatan, organisasi perlu membedakan antara readiness assessment, pengujian keamanan teknis, dan audit KKS independen yang memenuhi persyaratan regulasi.
Readiness assessment dapat membantu memetakan kesenjangan sebelum pemeriksaan formal, sedangkan audit independen memberikan evaluasi sesuai kriteria dan persyaratan yang ditentukan.
Bagi organisasi yang tidak termasuk dalam cakupan PBI 2/2024, prinsip evaluasi keamanan dan ketahanan siber tetap dapat diterapkan dengan menggunakan standar, regulasi, serta kebutuhan risiko yang relevan.
Evaluasi Kesiapan KKS melalui Cyber Security Services
Pelaksanaan audit keamanan sistem informasi dan ketahanan siber membutuhkan pemahaman mengenai tata kelola, risiko, pengendalian teknis, serta bukti penerapan keamanan.
PT Integra Teknologi Solusi melalui layanan Cyber Security Services membantu organisasi mengevaluasi kondisi keamanan saat ini, mengidentifikasi kesenjangan pengendalian, dan menyusun prioritas peningkatan keamanan siber.
Pendekatan yang dapat digunakan meliputi security assessment, evaluasi kesiapan KKS, vulnerability assessment, penetration testing, hingga audit keamanan sesuai kebutuhan dan ruang lingkup organisasi.
Melalui pemeriksaan berbasis risiko dan bukti, organisasi dapat memperoleh gambaran mengenai kelemahan yang perlu ditangani serta rekomendasi perbaikan yang lebih terarah.
Untuk audit KKS formal oleh pihak eksternal, pemenuhan persyaratan independensi dan pendaftaran auditor tetap harus dipastikan sesuai ketentuan Bank Indonesia.
Pertanyaan yang Sering Diajukan tentang Audit KKS
1. Apa yang dimaksud dengan audit KKS?
Audit KKS adalah pemeriksaan sistematis terhadap penerapan Keamanan Sistem Informasi dan Ketahanan Siber untuk mengevaluasi kepatuhan, tata kelola, efektivitas pengendalian, serta kesiapan organisasi menghadapi ancaman dan insiden siber.
Dalam konteks regulasi Bank Indonesia, pemeriksaannya mencakup tata kelola, pencegahan, dan penanganan.
2. Apakah audit KKS wajib dilakukan setiap tahun?
Pasal 12 PADG 24/2024 mengatur audit KKS secara berkala paling sedikit satu kali dalam satu tahun.
Ketentuan tersebut diterapkan sesuai cakupan dan klasifikasi penyelenggara yang diatur Bank Indonesia. Oleh karena itu, setiap organisasi perlu memastikan status dan kewajiban yang berlaku terhadap aktivitasnya.
3. Apakah audit KKS harus menggunakan auditor eksternal?
Tidak selalu. PADG 24/2024 memperbolehkan audit dilakukan oleh pihak internal dan/atau eksternal secara independen.
Apabila menggunakan pihak eksternal untuk pelaksanaan audit KKS formal, auditor independen harus memenuhi persyaratan pendaftaran pada SRO dan/atau otoritas lain sesuai ketentuan.
4. Apa perbedaan audit KKS dengan penilaian kematangan KKS?
Audit KKS mengevaluasi kepatuhan dan efektivitas penerapan pengendalian keamanan.
Sementara itu, penilaian kematangan KKS mengukur tingkat kemampuan dan konsistensi organisasi dalam mengelola keamanan siber. Hasil kedua pendekatan dapat digunakan bersama untuk menentukan kebutuhan peningkatan keamanan.
5. Apa saja dokumen yang diperlukan dalam audit KKS?
Dokumen yang umumnya diperlukan meliputi kebijakan dan SOP keamanan, risk register, inventaris aset, bukti peninjauan hak akses, laporan vulnerability assessment, hasil penetration testing, log pemantauan, catatan insiden, BCP, DRP, dan hasil pengujian pemulihan.
Jenis dokumen yang diminta akan disesuaikan dengan ruang lingkup serta kriteria pemeriksaan.
Tingkatkan Kesiapan Keamanan dan Ketahanan Siber Organisasi Anda
Audit keamanan sistem informasi dan ketahanan siber bukan sekadar aktivitas pemeriksaan untuk memenuhi persyaratan. Audit merupakan bagian penting dalam memastikan bahwa kebijakan, proses, dan kontrol keamanan benar-benar mampu melindungi aset digital serta mendukung keberlangsungan layanan.
Dengan memahami regulasi, ruang lingkup, tahapan, dan checklist audit KKS, organisasi dapat mempersiapkan pemeriksaan secara lebih sistematis sekaligus mengidentifikasi kelemahan yang membutuhkan perbaikan.
Ingin mengetahui kesiapan keamanan siber, menemukan gap pengendalian, atau menentukan prioritas perbaikan organisasi Anda?
Konsultasikan kebutuhan assessment, pengujian keamanan, dan audit KKS bersama PT Integra Teknologi Solusi melalui layanan Cyber Security Services untuk membangun pengelolaan keamanan dan ketahanan siber yang lebih terukur, efektif, dan berkelanjutan.