Organisasi yang sedang mempersiapkan sertifikasi ISO 27001 perlu memastikan bahwa Sistem Manajemen Keamanan Informasi (SMKI) telah diterapkan secara efektif, bukan sekadar memiliki dokumentasi yang lengkap.
Namun, dalam proses persiapan, istilah pre-audit ISO 27001 dan audit internal ISO 27001 sering dianggap memiliki fungsi yang sama. Padahal, keduanya berbeda dari segi tujuan, kewajiban, dan waktu pelaksanaan.
Memahami perbedaan tersebut membantu organisasi menentukan evaluasi yang tepat, mengidentifikasi kesenjangan keamanan informasi, serta mempersiapkan audit sertifikasi secara lebih terarah.
Apa Itu Pre-Audit ISO 27001 dan Audit Internal?
Pre-Audit ISO 27001
Pre-audit ISO 27001 adalah evaluasi awal atau pemeriksaan kesiapan yang dilakukan sebelum organisasi menghadapi audit sertifikasi eksternal.
Tujuannya untuk mengidentifikasi potensi kesenjangan antara kondisi SMKI saat ini dan persyaratan ISO 27001.
Pre-audit biasanya mencakup pemeriksaan dokumentasi, implementasi kontrol keamanan, ketersediaan bukti penerapan (evidence), serta kesiapan personel menghadapi wawancara auditor.
Pre-audit bersifat opsional dan bukan persyaratan wajib ISO 27001. Namun, kegiatan ini dapat membantu organisasi menemukan kelemahan sebelum audit sertifikasi berlangsung.
Audit Internal ISO 27001
Audit internal merupakan proses evaluasi sistematis untuk memastikan SMKI memenuhi persyaratan organisasi dan ISO 27001 serta diterapkan secara efektif.
Berdasarkan ISO/IEC 27001:2022, Klausul 9.2 mewajibkan organisasi melaksanakan audit internal pada interval yang direncanakan.
Audit dilakukan berdasarkan kriteria dan ruang lingkup yang ditentukan, dengan menjaga objektivitas serta ketidakberpihakan auditor.
Hasilnya digunakan manajemen untuk mengevaluasi kesesuaian SMKI dan menentukan tindakan perbaikan.
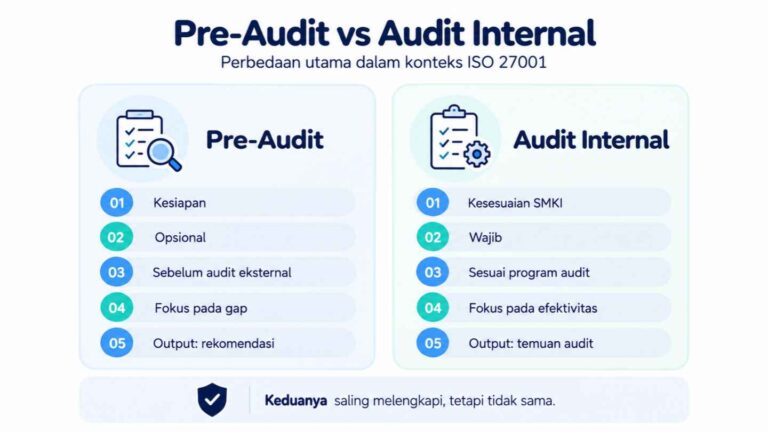
Perbedaan Pre-Audit ISO 27001 dan Audit Internal
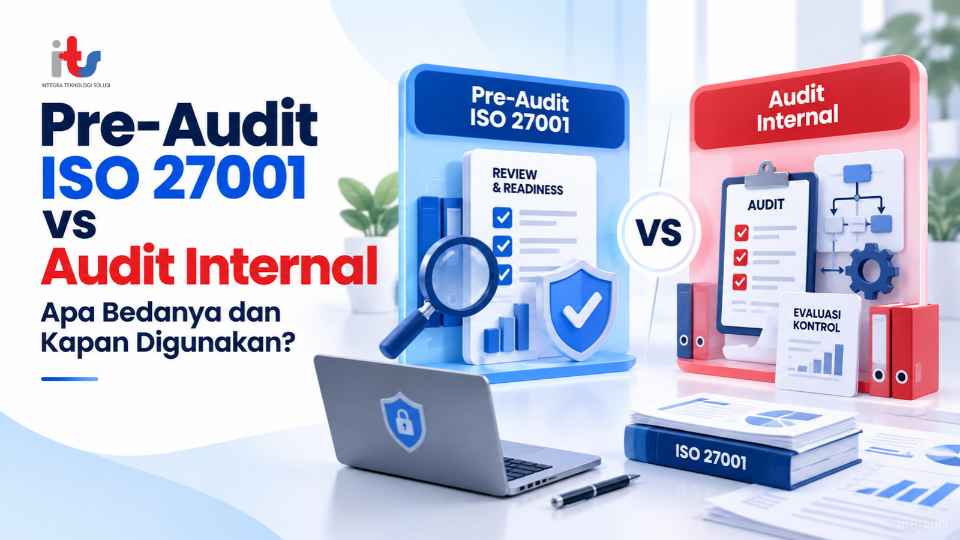
Perbedaan utamanya terletak pada tujuan evaluasi. Audit internal merupakan kewajiban untuk memeriksa kesesuaian dan efektivitas SMKI, sedangkan pre-audit membantu menilai kesiapan organisasi sebelum audit eksternal.
Berikut perbandingannya:
| Aspek | Pre-Audit | Audit Internal |
|---|---|---|
| Tujuan | Menilai kesiapan sertifikasi | Menilai kesesuaian dan efektivitas SMKI |
| Kewajiban | Opsional | Wajib, Klausul 9.2 |
| Waktu | Menjelang audit eksternal | Sesuai program audit |
| Pelaksana | Penilai internal atau eksternal | Auditor yang objektif dan tidak memihak |
| Fokus | Gap, evidence, dan kesiapan | Persyaratan, kontrol, dan implementasi |
| Hasil | Laporan kesiapan dan rekomendasi | Temuan dan laporan audit internal |
Meskipun memiliki area pemeriksaan yang serupa, pre-audit tidak otomatis menggantikan audit internal yang dipersyaratkan ISO 27001.
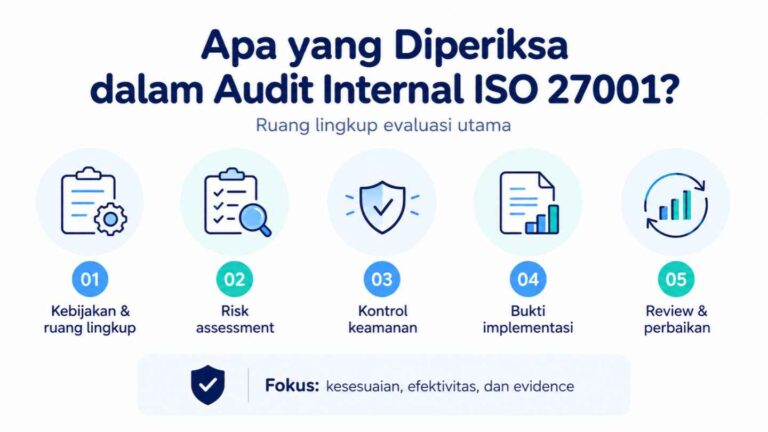
Apa Saja yang Diperiksa dalam Pre-Audit dan Audit Internal?
Kedua kegiatan dapat memeriksa persyaratan SMKI dan efektivitas kontrol keamanan berdasarkan risiko organisasi.
Area pemeriksaan mencakup:
Manajemen risiko: hasil risk assessment, Risk Treatment Plan, dan Statement of Applicability (SoA).
Kontrol akses: pengaturan hak akses pengguna dan evaluasi akses berkala.
Perlindungan data: penerapan backup, pemulihan, dan perlindungan informasi.
Manajemen insiden: prosedur pelaporan, penanganan, dan evaluasi insiden keamanan.
Tata kelola SMKI: kebijakan, pembagian tanggung jawab, pemantauan, dan perbaikan berkelanjutan.
ISO/IEC 27001:2022 memiliki 93 kontrol referensi pada Annex A. Namun, penerapannya perlu disesuaikan dengan hasil penilaian risiko dan justifikasi dalam SoA.
Audit juga harus memastikan bahwa kontrol tidak hanya tertulis dalam prosedur, tetapi benar-benar dijalankan.
Dokumen dan Evidence yang Perlu Disiapkan
Kesiapan audit ISO 27001 memerlukan dokumentasi yang sesuai dan bukti penerapan yang dapat diverifikasi.
Dokumen penting antara lain kebijakan keamanan informasi, ruang lingkup SMKI, hasil risk assessment, Risk Treatment Plan, SoA, laporan audit internal, hasil management review, serta catatan tindakan perbaikan.
Organisasi juga perlu menyiapkan bukti operasional, seperti catatan review akses, hasil pengujian pemulihan data, dan laporan penanganan insiden.
Sebagai panduan tambahan, baca Checklist Persiapan ISO 27001:2022 Sebelum Audit Sertifikasi.
Kapan Organisasi Membutuhkan Pre-Audit atau Audit Internal?
Kapan Audit Internal Dilakukan?
Audit internal dilaksanakan sesuai program audit yang ditetapkan organisasi, dengan mempertimbangkan pentingnya proses dan hasil audit sebelumnya.
Kegiatan ini diperlukan untuk mengevaluasi kesesuaian SMKI, mengidentifikasi ketidaksesuaian, dan menyediakan informasi bagi manajemen.
Pelaksanaannya juga menjadi bagian penting dalam persiapan sertifikasi maupun pemeliharaan SMKI setelah sertifikasi.
Kapan Pre-Audit Sebaiknya Dilakukan?
Pre-audit dapat dipertimbangkan ketika:
Jadwal audit sertifikasi semakin dekat.
Organisasi belum yakin terhadap kesiapan dokumentasi dan evidence.
Terdapat perubahan ruang lingkup, teknologi, atau proses bisnis.
Temuan sebelumnya telah diperbaiki dan perlu dievaluasi kembali.
Organisasi membutuhkan pemeriksaan kesiapan tambahan.
Dengan demikian, pemilihan evaluasi perlu mempertimbangkan kematangan SMKI, risiko keamanan informasi, dan kondisi organisasi.
Bagaimana Mengidentifikasi Gap dan Menindaklanjuti Temuan?
Hasil evaluasi perlu diterjemahkan menjadi tindakan perbaikan yang terukur.
Misalnya, sebuah organisasi telah memiliki prosedur backup, tetapi belum pernah menguji proses pemulihan data. Kondisi ini menunjukkan bahwa efektivitas kontrol belum dapat dibuktikan secara memadai.
Organisasi perlu melakukan pengujian, mendokumentasikan hasilnya, dan memperbaiki kelemahan yang ditemukan.
Untuk ketidaksesuaian, tindakan korektif juga perlu mempertimbangkan akar penyebab dan efektivitas perbaikan.
Jika masih banyak persyaratan yang belum terpenuhi, organisasi dapat melakukan gap assessment ISO 27001 untuk menentukan prioritas perbaikan.
Mempersiapkan SMKI Menuju Audit Sertifikasi ISO 27001
Persiapan yang terstruktur dimulai dari evaluasi kondisi SMKI, identifikasi gap, penerapan kontrol, audit internal, tindak lanjut temuan, hingga management review.
Pre-audit dapat ditambahkan sebagai pemeriksaan kesiapan sebelum audit sertifikasi apabila diperlukan.
Perlu dibedakan bahwa pre-audit bukan Stage 1. Stage 1 dan Stage 2 merupakan bagian dari proses audit resmi yang dilakukan lembaga sertifikasi.
Dalam pelaksanaan audit sistem manajemen, organisasi juga dapat merujuk pada ISO 19011:2026 sebagai panduan prinsip dan praktik audit.
Kesimpulan
Pre-audit ISO 27001 dan audit internal memiliki peran berbeda tetapi saling melengkapi. Audit internal diperlukan untuk memenuhi persyaratan standar dan mengevaluasi efektivitas SMKI, sedangkan pre-audit membantu memastikan kesiapan sebelum audit sertifikasi.
Keduanya akan memberikan manfaat optimal apabila temuan ditindaklanjuti dengan perbaikan yang tepat.
Persiapkan Audit ISO 27001 Bersama Integra
Apabila organisasi Anda masih menghadapi kesenjangan dokumentasi, implementasi kontrol, atau kesiapan audit, PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27001.
Melalui gap analysis, evaluasi implementasi, dan pendampingan persiapan sertifikasi, Integra membantu organisasi meningkatkan kesiapan SMKI secara lebih sistematis.
Konsultasikan kebutuhan ISO 27001 organisasi Anda bersama Integra untuk menentukan langkah perbaikan dan persiapan sertifikasi yang sesuai.