Pemrosesan data pribadi kini terjadi hampir di seluruh aktivitas organisasi, mulai dari data pegawai, nasabah, pelanggan, vendor, hingga pengguna layanan digital. Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta, tantangannya bukan hanya menjaga data tetap aman, tetapi juga memastikan pemrosesannya dapat dipertanggungjawabkan.
Di Indonesia, Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mengatur antara lain hak subjek data, pemrosesan data pribadi, kewajiban Pengendali dan Prosesor Data Pribadi, transfer data, serta sanksi administratif.
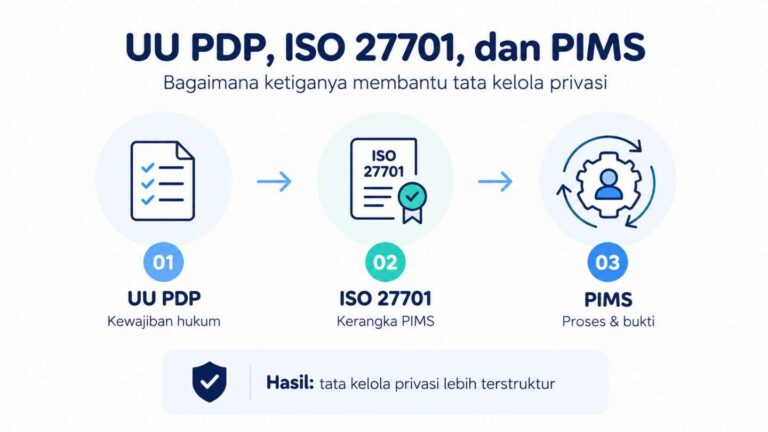
Untuk menerjemahkan kebutuhan tersebut ke dalam tata kelola yang sistematis, organisasi dapat menerapkan Privacy Information Management System (PIMS) berdasarkan ISO/IEC 27701.
Apa Itu PIMS dalam ISO/IEC 27701?
PIMS atau Privacy Information Management System merupakan sistem manajemen yang membantu organisasi mengelola informasi pribadi secara terstruktur.
ISO menjelaskan bahwa ISO/IEC 27701:2025 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan PIMS secara berkelanjutan. Standar ini ditujukan bagi organisasi yang berperan sebagai pengendali maupun pemroses informasi pribadi.
PIMS bukan sekadar kumpulan dokumen dan bukan pula sebuah aplikasi. Sistem ini mencakup kebijakan, proses, tanggung jawab, pengelolaan risiko, kontrol, monitoring, hingga evaluasi berkala.
Berbeda dengan ISO/IEC 27701:2019 yang merupakan ekstensi ISO 27001, ISO/IEC 27701:2025 dapat diterapkan sebagai standar sistem manajemen yang berdiri sendiri, meskipun tetap dapat diintegrasikan dengan ISO/IEC 27001.
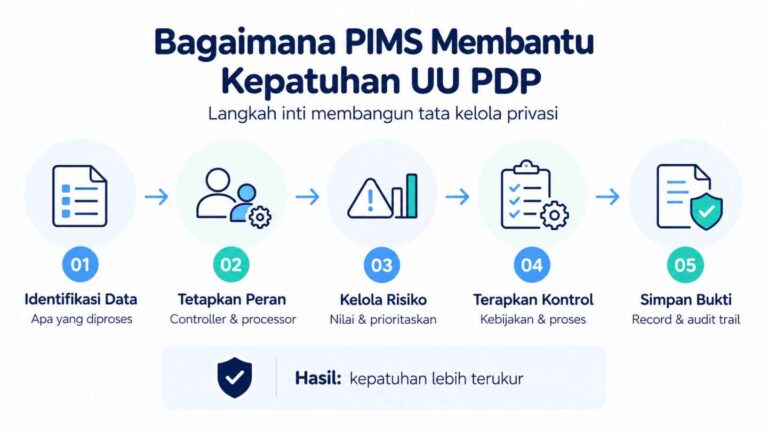
Bagaimana PIMS Membantu Kepatuhan terhadap UU PDP?
ISO 27701 bukan pengganti UU PDP dan sertifikasi ISO 27701 tidak otomatis berarti organisasi telah memenuhi seluruh kewajiban hukum di Indonesia.
Namun, PIMS memberikan kerangka yang membantu organisasi menerjemahkan kebutuhan perlindungan data ke dalam proses yang lebih terukur dan terdokumentasi.
1. Mengidentifikasi Data dan Aktivitas Pemrosesan
Organisasi perlu mengetahui data pribadi apa yang dimiliki, dari mana data diperoleh, tujuan penggunaannya, sistem yang digunakan, pihak yang menerima data, hingga berapa lama data disimpan.
PIMS membantu membangun inventaris dan dokumentasi pemrosesan tersebut sehingga organisasi memiliki gambaran yang lebih jelas mengenai siklus hidup data.
2. Memperjelas Peran dan Tanggung Jawab
Pelindungan data tidak hanya menjadi pekerjaan divisi IT.
Legal, Human Resources, Procurement, Compliance, Risk Management, Marketing, hingga unit operasional dapat terlibat dalam pemrosesan data.
PIMS membantu menentukan peran, tanggung jawab, dan mekanisme koordinasi sehingga pengelolaan privasi tidak berjalan sendiri-sendiri di setiap unit.
3. Mengelola Risiko Privasi
Pemrosesan data dapat menimbulkan risiko terhadap individu maupun organisasi.
Melalui PIMS, organisasi dapat menjalankan proses:
identifikasi risiko → penilaian risiko → penanganan risiko → penerapan kontrol → pemantauan.
Pendekatan ini membantu organisasi menentukan aktivitas pemrosesan mana yang membutuhkan perhatian dan pengendalian lebih kuat.
4. Mendukung Pengelolaan Hak Subjek Data
UU PDP mengatur berbagai hak Subjek Data Pribadi.
Karena itu, organisasi membutuhkan proses yang jelas untuk menerima, memverifikasi, menindaklanjuti, dan mendokumentasikan permintaan terkait data pribadi.
PIMS membantu agar penanganannya tidak bergantung pada respons manual atau keputusan individual.
5. Mengendalikan Vendor dan Pihak Ketiga
Pemrosesan data sering melibatkan cloud provider, aplikasi HR, payment gateway, outsourcing, maupun penyedia layanan lainnya.
PIMS membantu organisasi mengevaluasi hubungan tersebut, memperjelas tanggung jawab para pihak, dan memastikan aspek privasi menjadi bagian dari pengelolaan vendor.
6. Menyediakan Bukti Kepatuhan
Salah satu tantangan terbesar organisasi adalah membuktikan bahwa kebijakan perlindungan data benar-benar diterapkan.
PIMS mendorong tersedianya bukti seperti:
kebijakan dan prosedur;
inventaris pemrosesan data;
hasil penilaian risiko;
catatan pelaksanaan kontrol;
hasil audit;
evaluasi manajemen; dan
corrective action.
Dengan demikian, perlindungan data menjadi proses yang dapat ditelusuri dan dievaluasi.
Apakah ISO 27701 Menjamin Kepatuhan UU PDP?
Tidak otomatis.
UU PDP merupakan regulasi yang menentukan kewajiban hukum di Indonesia, sedangkan ISO/IEC 27701 merupakan standar internasional untuk membangun sistem manajemen privasi.
Karena itu, implementasi PIMS tetap perlu disertai regulatory mapping terhadap UU PDP dan regulasi sektoral yang berlaku.
Organisasi yang membutuhkan pendampingan khusus regulasi dapat mempelajari layanan Pendampingan Implementasi UU PDP Integra.
Kapan Organisasi Membutuhkan Jasa ISO 27701?
Menggunakan Jasa ISO 27701 dapat dipertimbangkan ketika organisasi:
belum mengetahui tingkat kesiapan PIMS;
memiliki dokumentasi privasi yang belum terintegrasi;
belum memiliki pemetaan risiko dan aktivitas pemrosesan yang memadai;
sedang mempersiapkan sertifikasi ISO 27701;
sudah menerapkan ISO 27001 dan ingin memperkuat tata kelola privasi; atau
membutuhkan pendampingan dalam gap analysis, dokumentasi, implementasi, dan kesiapan audit.
Pendampingan biasanya dimulai melalui gap analysis untuk mengetahui kesenjangan antara kondisi aktual dengan persyaratan ISO 27701.
Integra menyediakan Jasa Pendampingan Sertifikasi ISO 27701 yang mencakup analisis kesenjangan serta pendampingan dari persiapan dokumentasi hingga penyempurnaan sistem manajemen privasi.
Bangun Tata Kelola Privasi yang Lebih Terukur
Kepatuhan terhadap perlindungan data tidak cukup berhenti pada kebijakan tertulis. Organisasi perlu memastikan kontrol, proses, peran, dokumentasi, dan evaluasinya benar-benar berjalan.
Penerapan PIMS berbasis ISO/IEC 27701 dapat membantu pemerintahan, BUMN/BUMD, perbankan, dan perusahaan membangun tata kelola privasi yang lebih sistematis sekaligus mendukung upaya memenuhi kewajiban UU PDP.
Untuk mengetahui kondisi keamanan dan kesiapan kontrol organisasi secara lebih menyeluruh, konsultasikan kebutuhan Anda bersama Integra. Organisasi juga dapat menggunakan Jasa Pendampingan Sertifikasi ISO 27701 untuk mengevaluasi kebijakan, prosedur, kontrol keamanan, serta risiko yang perlu diperbaiki.