Audit, vulnerability assessment, penetration testing, atau cybersecurity assessment dapat menghasilkan banyak temuan keamanan. Tantangan berikutnya adalah menentukan temuan mana yang harus segera diperbaiki dan mana yang dapat dimasukkan ke program peningkatan jangka panjang.
Di sinilah cybersecurity roadmap dibutuhkan.
Cybersecurity roadmap adalah rencana peningkatan keamanan yang menerjemahkan risiko, kerentanan, dan kelemahan kontrol menjadi prioritas perbaikan, penanggung jawab, serta target waktu yang terukur. Dengan pendekatan ini, organisasi tidak hanya mengetahui masalah keamanan, tetapi juga mempunyai arah yang jelas untuk memperbaikinya.
Mengapa Daftar Temuan Keamanan Saja Tidak Cukup?
Sebuah assessment dapat menemukan kerentanan aplikasi, konfigurasi server yang kurang aman, kontrol akses yang lemah, hingga ketidaksiapan proses incident response.
Namun, tidak semua temuan memiliki tingkat risiko yang sama.
Jika seluruh temuan langsung dimasukkan ke daftar perbaikan tanpa prioritas, organisasi dapat menghadapi beberapa masalah:
sumber daya TI tersebar ke terlalu banyak pekerjaan;
risiko yang paling kritis justru terlambat ditangani;
anggaran keamanan digunakan untuk kontrol yang kurang mendesak;
temuan audit berulang karena tidak memiliki PIC dan target penyelesaian;
manajemen kesulitan melihat progres peningkatan keamanan.
Karena itu, roadmap keamanan siber harus dibangun berdasarkan risiko dan kebutuhan bisnis, bukan sekadar panjangnya daftar temuan.
NIST Cybersecurity Framework (CSF) 2.0 juga menempatkan pengelolaan risiko sebagai pendekatan yang menyeluruh melalui fungsi Govern, Identify, Protect, Detect, Respond, dan Recover. Framework ini dapat digunakan organisasi untuk memahami kondisi keamanan saat ini sekaligus kondisi yang ingin dicapai.
Dari Temuan Menjadi Prioritas Berbasis Risiko
Langkah terpenting dalam membangun security improvement roadmap adalah menentukan prioritas.
1. Konsolidasikan Temuan dari Berbagai Sumber
Temuan dapat berasal dari:
security assessment;
vulnerability assessment;
penetration testing;
audit keamanan informasi;
risk assessment;
security monitoring;
hasil insiden sebelumnya.
Informasi tersebut sebaiknya dilihat secara terintegrasi agar organisasi memperoleh gambaran security posture yang lebih lengkap.
2. Identifikasi Aset yang Terdampak
Kerentanan pada sistem layanan publik, core banking, data pelanggan, aplikasi pembayaran, atau sistem autentikasi tentu memiliki konteks risiko berbeda dibandingkan kerentanan pada sistem nonkritis.
Karena itu, evaluasi perlu mempertimbangkan criticality aset dan proses bisnis.
3. Jangan Hanya Melihat Severity Teknis
Temuan dengan tingkat severity tinggi belum tentu selalu menjadi prioritas pertama.
Organisasi juga perlu mempertimbangkan:
severity + exploitability + exposure + asset criticality + business impact + compliance impact
Sebagai contoh, kerentanan yang sudah aktif dieksploitasi di dunia nyata dapat membutuhkan respons lebih cepat. CISA secara khusus mendorong organisasi memprioritaskan remediation terhadap vulnerability yang masuk Known Exploited Vulnerabilities (KEV) Catalog.
4. Tentukan Owner dan Target Penyelesaian
Setiap remediation sebaiknya mempunyai:
risk owner;
PIC;
tindakan perbaikan;
target waktu;
status implementasi;
mekanisme validasi atau retest.
Dengan demikian, temuan tidak berhenti menjadi laporan.
Membagi Cybersecurity Roadmap Jangka Pendek dan Jangka Panjang
Roadmap tidak harus menyelesaikan semua masalah sekaligus. Prioritas dapat dibagi berdasarkan urgensi dan kompleksitas implementasi.
Jangka Pendek: Mengurangi Risiko Mendesak
Dalam fase awal, organisasi dapat memprioritaskan risiko yang memiliki exposure tinggi, misalnya:
critical vulnerability pada sistem yang terhubung ke internet;
akun dengan hak akses berlebihan;
patch keamanan kritis yang belum diterapkan;
autentikasi administrator tanpa MFA;
konfigurasi keamanan yang berisiko;
backup yang belum diuji.
Tujuannya adalah menurunkan immediate cyber risk secepat mungkin.
Jangka Menengah: Memperkuat Kontrol
Tahap berikutnya dapat mencakup:
vulnerability management;
centralized logging;
access governance;
security monitoring;
security awareness;
vendor security management;
incident response exercise.
Fokusnya bukan lagi sekadar menutup satu vulnerability, tetapi membangun kontrol yang mencegah masalah serupa muncul kembali.
Jangka Panjang: Meningkatkan Cyber Resilience
Program yang membutuhkan transformasi lebih besar dapat ditempatkan dalam roadmap jangka panjang, seperti:
Identity and Access Management (IAM);
Privileged Access Management (PAM);
Security Information and Event Management (SIEM);
secure Software Development Life Cycle (SDLC);
security architecture improvement;
peningkatan cyber resilience.
Rentang waktunya tidak bersifat universal. Pemerintahan, BUMN/BUMD, perbankan, dan perusahaan lainnya perlu menyesuaikannya dengan profil risiko, anggaran, regulasi, serta kemampuan implementasi masing-masing.
Assessment Menjadi Dasar Remediation Roadmap
Cybersecurity roadmap akan sulit dibuat secara objektif apabila organisasi belum memahami current security posture.
Organisasi perlu mengetahui:
aset dan proses yang kritis;
vulnerability yang tersedia;
kelemahan kontrol;
risiko utama;
tingkat efektivitas pengamanan;
kesiapan menghadapi insiden;
gap terhadap target keamanan atau kepatuhan.
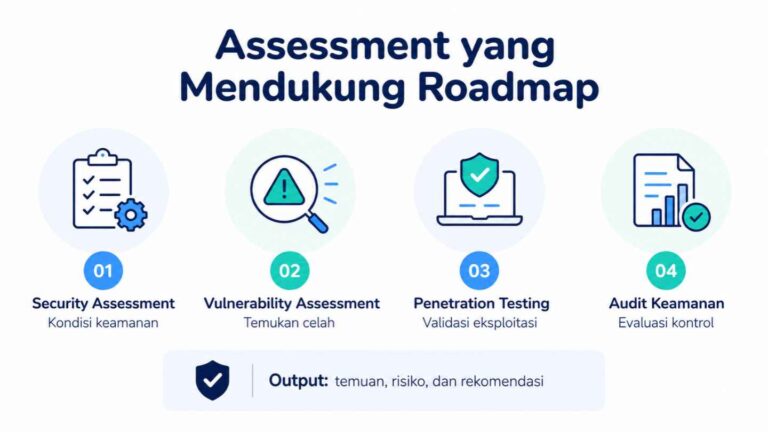
Di sinilah cybersecurity assessment dan pengujian keamanan berperan.
Vulnerability assessment dapat digunakan untuk mengidentifikasi potensi kerentanan teknis. Sementara itu, penetration testing membantu memvalidasi apakah suatu kerentanan dapat dieksploitasi serta memahami kemungkinan dampaknya.
Untuk cakupan yang lebih luas, audit keamanan informasi dapat mengevaluasi kebijakan, proses, tata kelola, manajemen risiko, dan efektivitas kontrol keamanan.
Alurnya menjadi:
Assessment → Findings → Risk Analysis → Prioritization → Remediation → Cybersecurity Roadmap → Monitoring
Bangun Cybersecurity Roadmap Berdasarkan Kondisi Nyata Organisasi
Cybersecurity roadmap yang efektif tidak dimulai dari pertanyaan, “Tools keamanan apa yang perlu dibeli?”, tetapi dari pertanyaan, “Risiko apa yang paling penting untuk dikendalikan?”
Untuk memperoleh dasar tersebut, organisasi dapat melakukan assessment dan pengujian sesuai kebutuhan.
Melalui Cyber Security Services Integra, organisasi dapat mengevaluasi kondisi keamanan, mengidentifikasi gap dan risiko, melakukan pengujian keamanan, serta menentukan prioritas perbaikan dan roadmap peningkatan keamanan. Layanan dapat disesuaikan melalui security assessment, vulnerability assessment, penetration testing, maupun audit keamanan sesuai ruang lingkup organisasi.
Jika organisasi Anda telah memiliki banyak temuan keamanan tetapi masih kesulitan menentukan mana yang harus ditangani terlebih dahulu, konsultasikan kebutuhan Cyber Security Services untuk membangun prioritas peningkatan keamanan yang lebih terarah dan berbasis risiko.