Data pelanggan, laporan keuangan, informasi pegawai, kontrak, hingga kredensial sistem merupakan aset penting bagi organisasi. Ketika data tersebut bocor, berubah tanpa izin, atau tidak dapat diakses, dampaknya bukan hanya masalah teknis, tetapi juga dapat mengganggu operasional dan kepercayaan pemangku kepentingan.
Karena itu, keamanan data tidak cukup dilakukan dengan memasang firewall atau antivirus. Pemerintahan, BUMN/BUMD, perbankan, dan perusahaan perlu mengetahui data apa yang harus dilindungi, risiko yang dihadapi, kontrol yang diterapkan, serta memastikan kontrol tersebut benar-benar bekerja.
Apa Itu Keamanan Data?
Keamanan data adalah serangkaian kebijakan, proses, dan teknologi untuk melindungi data dari akses tidak sah, kebocoran, kehilangan, perubahan, kerusakan, maupun penyalahgunaan.
Perlindungan tersebut perlu diterapkan sepanjang siklus hidup data, termasuk ketika data disimpan, digunakan, dan dikirim.
Secara umum, keamanan data menjaga tiga prinsip utama:
Confidentiality, memastikan data hanya dapat diakses pihak yang berwenang.
Integrity, memastikan data tetap akurat dan tidak berubah tanpa otorisasi.
Availability, memastikan data tersedia ketika dibutuhkan.
ISO/IEC 27001:2022 juga menempatkan kerahasiaan, integritas, dan ketersediaan informasi sebagai bagian penting dalam pengelolaan risiko keamanan informasi.
Keamanan data merupakan bagian dari cakupan keamanan informasi yang lebih luas. Untuk memahami perbedaannya, baca juga artikel Apa Itu Keamanan Informasi dan Contohnya dalam Kehidupan Sehari-hari.
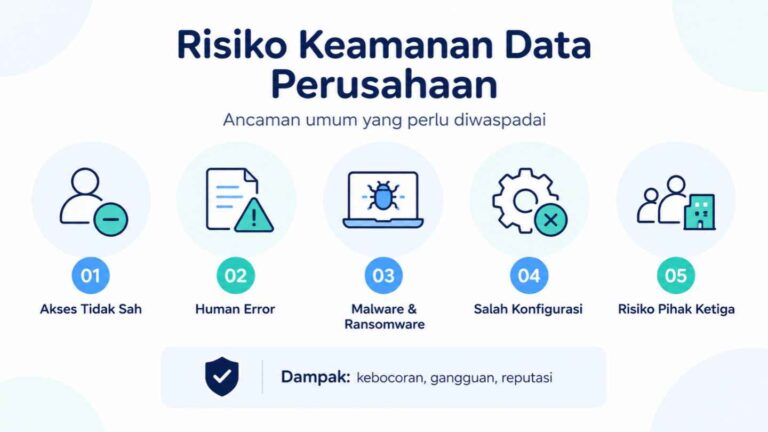
Risiko Keamanan Data yang Perlu Diwaspadai
Perlindungan data perusahaan sebaiknya dimulai dengan memahami risiko yang mungkin terjadi. Beberapa risiko yang umum antara lain:
1. Akses Tidak Sah
Pegawai, vendor, atau akun tertentu dapat memiliki akses lebih luas daripada kebutuhan pekerjaannya. Kondisi ini meningkatkan risiko penyalahgunaan maupun kebocoran data.
2. Human Error
Kesalahan sederhana seperti mengirim dokumen kepada penerima yang salah, salah mengatur hak akses folder, atau menggunakan kata sandi yang lemah dapat menyebabkan insiden keamanan.
3. Malware dan Ransomware
Serangan dapat mencuri, mengenkripsi, mengubah, atau membuat data tidak dapat digunakan sehingga mengganggu layanan organisasi.
4. Risiko Pihak Ketiga
Vendor atau mitra terkadang memperoleh akses ke aplikasi maupun data perusahaan. Jika pengawasannya lemah, pihak ketiga dapat menjadi sumber risiko kebocoran data.
5. Backup yang Tidak Memadai
Memiliki backup belum tentu menjamin data dapat dipulihkan. Backup perlu dilindungi serta diuji melalui proses restore secara berkala.
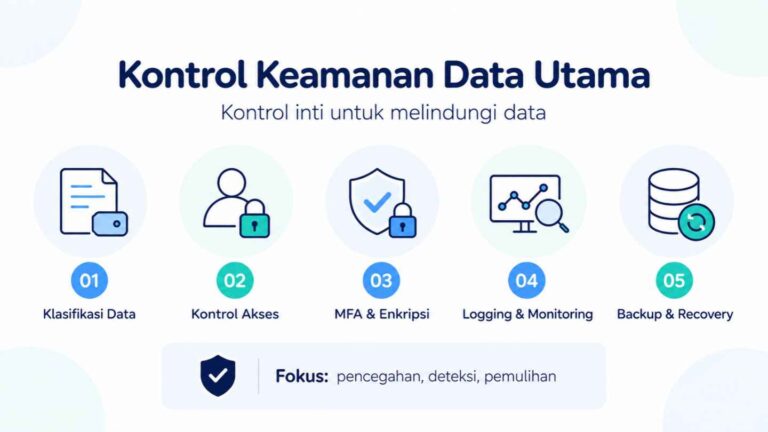
Kontrol Keamanan Data yang Perlu Diterapkan
Setelah risiko dikenali, organisasi perlu menentukan kontrol berdasarkan tingkat risikonya.
Klasifikasi Data
Identifikasi data yang dimiliki, lokasi penyimpanan, pemilik, tingkat sensitivitas, dan pihak yang membutuhkan akses.
Contoh klasifikasi dapat berupa:
Public → Internal → Confidential → Restricted
Kontrol Akses Data
Kontrol akses data bertujuan memastikan seseorang hanya memperoleh akses sesuai kebutuhan pekerjaannya.
Praktiknya dapat mencakup:
Role-Based Access Control (RBAC);
prinsip least privilege;
need-to-know;
segregation of duties;
review akses secara berkala; dan
pengelolaan akses ketika pegawai masuk, berpindah fungsi, atau keluar.
MFA dan Enkripsi
Multi-Factor Authentication (MFA) dapat memperkuat autentikasi, khususnya untuk akun administrator dan sistem kritis.
Sementara itu, enkripsi membantu melindungi data ketika tersimpan (data at rest) maupun saat ditransmisikan (data in transit).
Logging dan Monitoring
Aktivitas penting seperti perubahan hak akses, login gagal, aktivitas administrator, atau pengunduhan data dalam jumlah besar perlu dicatat dan dipantau.
Kontrol yang baik tidak berhenti pada pembuatan log, tetapi mencakup:
Aktivitas → Pencatatan → Monitoring → Analisis → Tindak Lanjut
Backup dan Incident Response
Organisasi juga perlu memiliki backup yang terlindungi, pengujian pemulihan, serta prosedur penanganan insiden yang menjelaskan siapa melakukan apa ketika kebocoran data terjadi.
Hubungan Keamanan Data dan Manajemen Risiko Keamanan
Tidak semua risiko dapat dihilangkan. Karena itu, manajemen risiko keamanan membantu organisasi menentukan kontrol berdasarkan prioritas.
Alurnya dapat digambarkan sebagai:
Data → Ancaman → Kerentanan → Risiko → Kontrol → Risiko Residual
Pendekatan ini membantu organisasi menghindari strategi keamanan yang sekadar membeli banyak teknologi tanpa mengetahui risiko yang sebenarnya perlu ditangani.
NIST Cybersecurity Framework (CSF) 2.0 menggunakan enam fungsi, yaitu Govern, Identify, Protect, Detect, Respond, dan Recover, untuk membantu organisasi memahami, menilai, memprioritaskan, dan mengomunikasikan risiko keamanan siber.
Apa Itu Audit Keamanan Data?
Audit keamanan data merupakan evaluasi sistematis untuk mengetahui apakah kebijakan, prosedur, teknologi, dan kontrol yang melindungi data sudah memadai serta berjalan efektif.
Memiliki kontrol tidak otomatis berarti kontrol tersebut efektif.
Sebagai contoh, perusahaan mungkin memiliki kebijakan review akses setiap enam bulan. Auditor tidak hanya memeriksa keberadaan kebijakan, tetapi dapat menelusuri:
Kebijakan → Daftar Akses → Bukti Review → Persetujuan → Tindak Lanjut
Area yang dapat diperiksa meliputi:
tata kelola dan kebijakan keamanan;
inventaris dan klasifikasi data;
manajemen risiko;
kontrol akses dan privileged account;
MFA dan autentikasi;
enkripsi;
logging dan monitoring;
backup dan recovery;
incident response; serta
keamanan pihak ketiga.
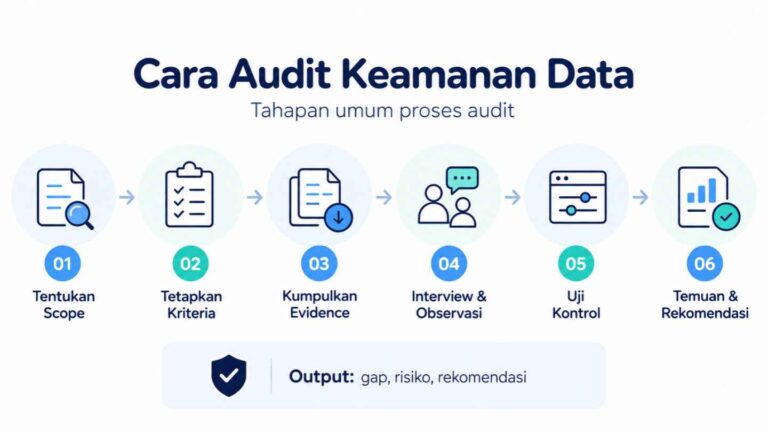
Bagaimana Proses Audit Keamanan Data Dilakukan?
Secara umum, audit dapat dilakukan melalui beberapa tahapan:
Menentukan ruang lingkup, seperti sistem, aplikasi, data, unit kerja, dan periode audit.
Menentukan risiko dan kriteria audit, berdasarkan kebijakan, standar, atau regulasi.
Mengumpulkan bukti, seperti SOP, daftar akses, log, konfigurasi, dan risk register.
Melakukan wawancara dan observasi terhadap proses yang berjalan.
Melakukan pengujian untuk memastikan kontrol diterapkan.
Menyusun temuan, risiko, dan rekomendasi berdasarkan hasil pemeriksaan.
Audit keamanan memiliki cakupan lebih luas daripada penetration testing karena dapat mengevaluasi people, process, technology, governance, risk, dan compliance. Penjelasan lebih lengkap tersedia dalam artikel Audit Keamanan Siber: Pengertian, Proses, dan Standar yang Digunakan.
Kapan Perusahaan Perlu Melakukan Audit?
Audit patut dipertimbangkan ketika organisasi:
belum pernah mengevaluasi efektivitas kontrol keamanan;
mengalami insiden atau kebocoran data;
melakukan perubahan besar pada sistem;
semakin banyak menggunakan cloud atau pihak ketiga;
menghadapi kebutuhan kepatuhan baru; atau
belum mengetahui gap dan risiko keamanan yang harus diprioritaskan.
Tingkatkan Keamanan Data melalui Audit Keamanan Informasi
Keamanan data bukan hanya tentang memiliki berbagai perangkat keamanan, melainkan memastikan risiko sudah diidentifikasi dan setiap kontrol benar-benar berjalan sebagaimana mestinya.
Melalui Audit Keamanan Informasi, Integra Teknologi Solusi membantu organisasi mengevaluasi kebijakan, prosedur, infrastruktur TI, aplikasi, serta kontrol keamanan untuk mengidentifikasi gap dan risiko serta menyusun rekomendasi perbaikan.
Jika instansi pemerintah, BUMN/BUMD, perbankan, atau perusahaan Anda membutuhkan evaluasi keamanan yang lebih terukur, konsultasikan kebutuhan Audit Keamanan Informasi bersama Integra Teknologi Solusi.